


🚫 Fake-bestellungen in WooCommerce: 7 plugins und 4 techniken für kompletten spamschutz
Morgens aufgewacht, das Admin-Panel geöffnet, und da sind 47 neue Bestellungen mit Nullsummen und fingierten Adressen. Kommt Ihnen das bekannt vor?
Spam-Bestellungen in WooCommerce sind nicht einfach nur Datenmüll in der Datenbank. Jede gefälschte Bestellung verfälscht Berichte, bringt die Bestandszählung durcheinander und frisst Hosting-Ressourcen. Und wenn ein Bot über Ihren Shop gestohlene Karten testet, gesellt sich das Chargeback-Risiko hinzu: Laut Daten von Stripe steigen Chargebacks jährlich um rund 20%, und jede beanstandete Zahlung bedeutet eine Bankgebühr und eingefrorene Einnahmen.
Heute nehmen wir die vollständige WooCommerce-Schutzkette gegen Spam auseinander: von den eingebauten Einstellungen, die Sie in einer Minute aktivieren können, über spezialisierte Plugins bis hin zu weniger offensichtlichen Tricks wie Honeypot-Fallen. Am Ende des Artikels haben Sie eine Abwehr zusammengestellt, die die große Mehrheit der Bots blockiert, ohne echten Kunden zu schaden.
Warum WooCommerce-Shops ins Visier von Spam-Angriffen geraten
💡 Kurzüberblick:
- Deaktivieren Sie den Gast-Checkout ohne Passwort, das ist der schnellste Weg, massenhafte Bot-Durchläufe zu unterbinden
- Fügen Sie dem Registrierungsformular eine unsichtbare Honeypot-Falle hinzu, Bots füllen das versteckte Feld aus, Menschen nicht
- Installieren Sie CleanTalk oder Akismet, cloudbasierte Spam-Muster-Datenbanken aktualisieren sich in Echtzeit
- Legen Sie ein Limit für Anmeldeversuche und eine IP-Sperre fest, Brute-Force-Angriffe ersticken etwa beim zweiten Dutzend Versuche
- Aktivieren Sie die E-Mail-Verifizierung und die telefonische Bestellbestätigung für Beträge oberhalb eines Schwellenwerts
Bots greifen WooCommerce aus drei Gründen an. Erstens ist es die weltweit beliebteste eCommerce-Plattform, laut BuiltWith-Daten für 2026 hält sie mit deutlichem Abstand den ersten Platz bei der Anzahl aktiver Shops. Zweitens ist das Standard-Checkout-Formular von WooCommerce vorhersehbar: Der Bot kennt die Feldnamen und URL-Endpunkte. Drittens kostet jede gefälschte Bestellung den Angreifer fast nichts, ein Skript produziert sie zu Tausenden, während der Shop-Betreiber sich mit den Folgen herumschlägt.
Das gefährlichste Szenario ist das Kartentesten. Angreifer jagen gestohlene Karten mit Kleinstbeträgen (1-5 $) durch Ihren Shop und prüfen, welche davon gültig sind. Gültige Karten werden dann für große Einkäufe anderswo genutzt, und Sie bleiben auf den Chargebacks sitzen und riskieren, in einem Überwachungsprogramm des Zahlungssystems zu landen.
Grundlegende WordPress- und WooCommerce-Einstellungen: die erste Verteidigungslinie
Beginnen Sie mit dem, was bereits im System vorhanden ist. Drei Einstellungsseiten schließen die offensichtlichsten Lücken.
Entfernen Sie unter Einstellungen → Allgemein den Haken bei „Jeder kann sich registrieren", das öffnet das Standardformular wp-login.php?action=register, das Bots anhand der URL-Signatur finden. Für Kundenregistrierungen nutzt WooCommerce eigene Formulare, Käufer sind davon also nicht betroffen.
Deaktivieren Sie unter Einstellungen → Diskussion die Option „Benachrichtigungen über Links aus anderen Blogs erlauben (Pingbacks und Trackbacks)". Pingbacks sind ein klassischer Spam-Vektor: Ein Bot sendet eine Benachrichtigung über einen Link zu Ihrem Beitrag, und im Textkörper steht eine Casino-Werbung oder eine Phishing-URL.
Deaktivieren Sie unter WooCommerce → Einstellungen → Konten & Datenschutz die Option „Kunden erlauben, Bestellungen ohne Konto aufzugeben". Ja, der Gast-Checkout ist praktisch für die Conversion. Wenn der Shop aber bereits in Fälschungen erstickt, unterbindet ein Pflichtkonto mit verifizierter E-Mail die meisten einfachen Bots sofort.
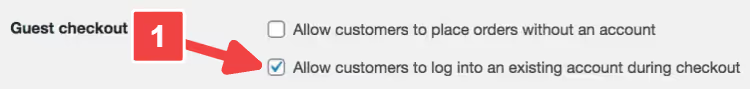
Diese drei Einstellungen dauern weniger als fünf Minuten. Nehmen Sie sie sofort vor, selbst wenn Sie alles andere auf später verschieben. Grundlegende Hygiene schaltet die dümmsten Angriffe aus, und die machen die Mehrheit aus.
Anti-Spam-Plugins für WooCommerce: Was Sie 2026 installieren sollten
Die Standardeinstellungen reichen gegen primitive Skripte aus. Für Bots mit Heuristiken und KI-generierten Daten benötigen Sie spezialisierte Werkzeuge. Hier sind sieben Plugins, die Spam auf unterschiedlichen Ebenen stoppen: von Kommentaren bis hin zu Fake-Bestellungen.
Plugin | Schutztyp | Preis | Kernfunktion |
|---|---|---|---|
Akismet | Kommentare, Registrierungen | Kostenlos / ab 10 $/Monat | Globale Spam-Muster-Datenbank |
CleanTalk | Bestellungen, Formulare, Registrierungen | Ab 12 $/Jahr | Cloud-basierte Prüfung ohne CAPTCHA |
Blocker | Bestellungen | Freemium | Sperrung nach IP, Bundesstaat, Postleitzahl |
Titan Anti-Spam | Umfassend | Kostenlos | Firewall + Scanner + Anti-Spam |
Limit Attempts | Login, Brute-Force | Freemium | IP-Sperre nach N Versuchen |
Fake Customer Blocker | Bestellungen | 9 $ | E-Mail-/Domain-Filterung mit individuellen Nachrichten |
Honeypot CF7 | Kontaktformulare | Kostenlos | Unsichtbare Falle für Bots |
Akismet, Massenfilterung von Kommentaren und Registrierungen
Akismet prüft jede Registrierung und jeden Kommentar gegen eine globale Datenbank mit Spam-Mustern, die von Millionen Websites gesammelt wurden. Über 5 Millionen aktive Installationen: Das ist kein Marketing, sondern ein Fakt von der Plugin-Seite auf WordPress.org.
Das Plugin fängt laut den Entwicklern 99,9% des Spams ab. In der Praxis verschwindet die Flut an Kommentaren mit Phishing- und Porno-Links vollständig. Falsch-positive Treffer sind selten: In einem Monat Betrieb in einem durchschnittlichen Shop werden 2-3 legitime Kommentare blockiert, die sich leicht aus der Moderations-Warteschlange wiederherstellen lassen.
- ✅ Globale Datenbank wird kontinuierlich aktualisiert
- ✅ Arbeitet ohne sichtbare Elemente im Frontend
- ❌ Kostenlose Version nur für persönliche Blogs; Shops benötigen einen kostenpflichtigen Tarif
- 💰 Kostenlos für persönliche Blogs, Pro ab 9,95 $/Monat
CleanTalk, Cloud-Schutz ohne CAPTCHA
CleanTalk ist das Schweizer Taschenmesser gegen Spam in WooCommerce. Es blockiert Spam-Bestellungen, gefälschte Registrierungen, Spam-Kommentare, Massenmailings über Kontaktformulare und Bewertungsmanipulation. Alles läuft über eine Cloud-API: Ihr Server trägt keine Analyse-Last, und die Entscheidung trifft in 1-3 Sekunden ein.
Der Hauptvorteil: kein CAPTCHA. Niemand muss Ampeln anklicken oder verzerrte Buchstaben eintippen. Das Plugin analysiert Verhaltensmuster und prüft IP/E-Mail gegen eine Cloud-Datenbank und bleibt dabei für den Nutzer vollständig unsichtbar.
Auf WordPress.org wurde das Plugin im Juli 2026 aktualisiert (v6.84), mit über 200.000 aktiven Installationen. Ein separates Plus: integrierter Schutz vor Karten-Testing durch Analyse von Mustern kleiner Transaktionen.
- ✅ Für Nutzer unsichtbar, beeinträchtigt die Conversion nicht
- ✅ Deckt Bestellungen, Registrierungen, Bewertungen, Kontaktformulare ab
- ❌ Cloud-Abhängigkeit: Ist die API nicht erreichbar, besteht kein Schutz
- 💰 7-Tage-Testversion, danach ab 12 $/Jahr
Blocker, gezielte Sperrung verdächtiger Bestellungen
Blocker löst eine eng umrissene Aufgabe: Es hält Kunden anhand festgelegter Kriterien vom Checkout ab: IP-Adresse, Bundesstaat, Postleitzahl, Land. Wenn ein Bot oder unerwünschter Käufer auf eine Regel zutrifft, unterbricht das Plugin den Bestellvorgang und zeigt einen anpassbaren Hinweis an.
Das Werkzeug ist nicht für die Massenfilterung gedacht, sondern für die chirurgische Sperrung: zum Beispiel alle Bestellungen aus Nigeria mit Nachnahme-Zahlung oder eine bestimmte IP, die zum vierten Mal in einer Woche Karten-Testing betreibt.
- ✅ Flexible Sperrregeln
- ❌ Nur WooCommerce-Bestellungen (berührt keine Registrierungen oder Kommentare)
- 💰 Freemium, derzeit vertrieben als Fraud Prevention For WooCommerce and EDD
Titan Anti-Spam, All-in-One: Firewall + Anti-Spam + Audit
Titan vereint Anti-Spam-Filter, Firewall, Malware-Scanner und Verfügbarkeitsprüfung in einem einzigen kostenlosen Paket. Der Algorithmus basiert auf einem „unsichtbaren JS-CAPTCHA" und einer „unsichtbaren Eingabefalle" (Honeypot): Bots führen kein JavaScript aus und füllen das versteckte Feld aus, während echte Besucher unbemerkt passieren.
Das Plugin filtert Kommentare ohne CAPTCHA und erlaubt es, Spam-Kommentare mit einem Klick in reguläre Kommentare umzuwandeln. DSGVO-konform: Es speichert keine unnötigen Besucherdaten.
- ✅ Kostenloses All-in-One: Anti-Spam + Firewall + Scanner
- ✅ Unsichtbare Prüfung ohne CAPTCHA
- ❌ Nicht kompatibel mit Disqus, Jetpack Comments, AJAX Comment Form, bbPress
- 💰 Kostenlos, Seite auf WordPress.org
Limit Attempts, Schutz vor Brute-Force und Passwort-Raten
Brute-Force liegt vor, wenn ein Bot hunderte Passwörter pro Minute durchprobiert, um den Admin-Login zu erraten. Limit Attempts sperrt die IP-Adresse nach einer festgelegten Anzahl fehlgeschlagener Versuche und kann die Login-, Registrierungs- und Passwort-Zurücksetzen-Formulare vor gesperrten IPs verbergen.
Auf WordPress.org wurde das Plugin im Mai 2026 aktualisiert (v2.6.5). Kompatibel mit Gravity Forms, ReCaptcha und Captcha Pro.
- ✅ Einfache Einrichtung: Versuchsschwelle, Sperrdauer, IP-Whitelist
- ✅ Blendet Formulare für gesperrte Adressen aus
- ❌ Nur Login-Schutz, berührt keine Spam-Bestellungen
- 💰 Freemium: Die kostenlose Version ist für die meisten Shops ausreichend
Fake Customer Blocker, Filter für gefälschte Kunden
Ein eng fokussiertes Plugin für WooCommerce: blockiert Bestellungen nach E-Mail, Domain, Feldfehlern und benutzerdefinierten Regeln. Jede Sperre wird mit einer anpassbaren Nachricht versehen, sodass der Nutzer den Ablehnungsgrund sieht, statt einen stillen Checkout-Abbruch zu erleben.
- ✅ Individuelle Benachrichtigungen für jede Regel
- ❌ Deckt nur Bestellungen ab
- 💰 $9, erhältlich auf der Entwicklerseite von Techeshta
Honeypot for Contact Form 7, unsichtbare Bot-Falle
Ein kostenloses Add-on für Contact Form 7, das ein verstecktes Feld in das Formular einfügt. Bots füllen automatisch jedes Formularfeld aus, auch das unsichtbare, und tappen in die Honeypot-Falle. Ein echter Besucher sieht oder berührt das Feld nie.
Der Vorteil: Der Nutzer muss überhaupt nichts nachweisen, kein CAPTCHA, kein „Ich bin kein Roboter"-Kästchen. Das Formular bleibt aufgeräumt, und Spam wird serverseitig herausgefiltert.
- ✅ Für Nutzer vollständig unsichtbar
- ❌ Nur für Contact Form 7, unterstützt keine anderen Formular-Plugins
- 💰 Kostenlos, Seite auf WordPress.org (das Plugin wird inzwischen unter dem Namen CF7 Apps weiterentwickelt)
Zusätzliche Schutzmethoden: von CAPTCHA bis zur manuellen Verifizierung
Plugins blockieren den Großteil des Spams. Die verbleibenden Fälle sind gezielte Angriffe und nicht standardisierte Szenarien. Setzen Sie dafür zusätzliche Methoden ein.
CAPTCHA und reCAPTCHA, ein Klassiker, der noch immer funktioniert
Google reCAPTCHA v3 arbeitet unsichtbar: Es weist jedem Besucher anhand des Verhaltens auf der Seite einen Score von 0,0 (Bot) bis 1,0 (Mensch) zu. Keine Ampeln oder verzerrten Buchstaben. Liegt der Score unter dem Schwellenwert, wird das Formular nicht abgeschickt.
Ein kostenloses Integrations-Plugin: CAPTCHA 4WP, ehemals Advanced noCaptcha & invisible Captcha. Es lässt sich mit wenigen Klicks auf Checkout-, Registrierungs- und Kommentarformularen installieren.
Bedenken Sie: reCAPTCHA v2 mit Bildauswahl verärgert Käufer und schadet der Conversion. Setzen Sie CAPTCHA ein, dann nur unsichtbares v3 oder Cloudflare Turnstile.
E-Mail-Verifizierung, eine doppelte Hürde für Registrierungen
Plugins wie New User Approve fügen eine manuelle Registrierungsfreigabe durch den Administrator hinzu oder senden einen Aktivierungslink an die E-Mail des Nutzers. Bis die E-Mail bestätigt ist, bleibt das Konto im Status „Ausstehend" und kann keine Bestellungen anlegen.
Die Methode ist einfach, aber effektiv: Spam-Bots gelangen selten bis zu dem Schritt, einen Link in einer E-Mail anzuklicken.
IP- und Länderblockierung, wenn man den Feind kennt
Kommt die Spamflut von denselben IP-Adressen oder Ländern, blockieren Sie diese auf Hosting-Ebene (cPanel → IP Blocker) oder über ein Sicherheits-Plugin wie Wordfence.
Wichtig: Blockieren Sie nicht ganze Länder ohne Analyse. Sie riskieren, echte Käufer auszuschließen. Prüfen Sie Ihre Bestellprotokolle eines Monats: Hatte beispielsweise Vietnam null echte Käufe, aber hunderte Spam-Versuche, ist die Blockade gerechtfertigt.
Auftragsbestätigung per Telefon, für hochpreisige Waren und Dienstleistungen
Eine Methode aus dem Arsenal von Edtech-Plattformen wie Open English: Ein Manager kontaktiert den Kunden vor der Auftragsaktivierung. Bei digitalen Gütern, Online-Kursen und hochpreisigen Dienstleistungen filtert dies alle Bots heraus und schafft zudem Vertrauen.
Für den Produkt-E-Commerce ist die Methode zu aufwendig. Setzen Sie sie selektiv ein: bei Bestellungen mit verdächtig hohem Wert oder Nachnahme-Zahlung in Regionen mit hohen Betrugsraten.
WooCommerce-Schutz-Checkliste: Was funktioniert und was nicht
Bauen Sie Ihre Verteidigung in Schichten auf. Kein einzelnes Werkzeug bietet eine vollständige Garantie, aber eine Kombination aus drei oder vier Ebenen blockiert fast alles.
Was funktioniert:
- Plugins kombinieren: CleanTalk für Bestellungen + Akismet für Kommentare + Limit Attempts für den Login
- reCAPTCHA v3 im Checkout einrichten, unsichtbare Verifizierung schadet der Conversion nicht
- E-Mail-Verifizierung aktivieren: Bots bestätigen fast nie eine E-Mail
- WordPress, WooCommerce und Plugins regelmäßig aktualisieren, jede veraltete Version ist ein potenzielles Loch
- Protokolle einmal pro Woche prüfen: Ein plötzlicher Anstieg von Registrierungen oder Nullbetrag-Bestellungen ist ein Signal für einen Angriff
Was nicht funktioniert / Schaden verursacht:
- Ein Plugin für alles, jedes Werkzeug hat seinen eigenen Abdeckungsbereich
- Gast-Checkout ohne Analyse komplett deaktivieren, Sie können einen spürbaren Anteil der Impulskauf-Conversion verlieren
- Ganze Länder ohne Prüfung der Statistiken blockieren, Sie schließen echte Kunden aus
- Zu viel CAPTCHA an jeder Stelle, Käufer wechseln zur Konkurrenz
- Updates von Sicherheits-Plugins ignorieren, Bots nutzen bekannte Schwachstellen aus, nicht Zero-Days
⁉️🤔 Häufige Fragen
Kann man Spam-Bestellungen ohne Plugins vollständig blockieren?
Vollständig, nein. Die Standardeinstellungen von WordPress und WooCommerce filtern primitive Bots heraus, aber moderne Spam-Skripte umgehen sie in Minuten. Ein minimales Set ohne Plugins: Gast-Checkout deaktivieren + benutzerdefinierte Registrierung (WPS Hide Login) + unsichtbares reCAPTCHA v3. Aber ein dediziertes Plugin wie CleanTalk spart Stunden manueller Moderation.
Verlangsamt CAPTCHA die Seite?
reCAPTCHA v3 fügt eine vernachlässigbare Verzögerung beim Seitenaufbau hinzu, die für den Nutzer nicht spürbar ist. Schwere grafische CAPTCHAs (v2) können bis zu einer Sekunde hinzufügen und sind merklich störend. Eine Alternative, Cloudflare Turnstile: leichter als reCAPTCHA und nicht an das Google-Ökosystem gebunden.
Wie unterscheidet man eine gefälschte Bestellung von einer echten?
Anzeichen einer Fälschung: Bestellung mit Minimalbetrag, Nachnahme-Zahlung, E-Mail wie
ur.liam@321aaaaa, Adresse mit nicht existierenden Straßen, IP aus einem Land, in dem Sie nicht tätig sind. Massenfälschungen kommen in Stapeln von 10 bis 50 innerhalb kurzer Zeit mit demselben Datenmuster.
Was tun mit bereits eingegangenen Spam-Bestellungen?
Löschen Sie sie nicht sofort, analysieren Sie zuerst das Muster (IP, Zeit, Geo, Zahlungsart). Das zeigt, woher der Angriff kommt und welches Loch zu schließen ist. Nach der Analyse Massenlöschung über WooCommerce → Bestellungen → nach Status filtern. CleanTalk kann Spam-Kommentare und -Registrierungen automatisch bereinigen.
Hilft WooCommerce Anti-Fraud gegen gewöhnlichen Spam?
WooCommerce Anti-Fraud ist auf Zahlungsbetrug ausgerichtet (Kartentests, gestohlene Karten) und weist Bestellungen einen Risiko-Score zu. Es schützt nicht vor massenhaften Bot-Registrierungen und Spam-Kommentaren. Setzen Sie es als dritte Ebene nach dem grundlegenden Anti-Spam-Schutz ein.
Ergebnisse: Schutzmaßnahmen für Ihren Shop
Es gibt kein Patentrezept; das erforderliche Schutzniveau hängt davon ab, was genau in Ihrem Shop angegriffen wird. Hier sind drei bewährte Optionen:
Sie werden mit Spam-Registrierungen überschwemmt: Deaktivieren Sie die Gastregistrierung über das Standard-WordPress-Formular, installieren Sie CleanTalk und fügen Sie eine E-Mail-Verifizierung über New User Approve hinzu. Drei Maßnahmen, und der Strom gefälschter Konten versiegt.
Gefälschte Nachnahme-Bestellungen: Deaktivieren Sie Nachnahme für Länder mit hohem Betrugsrisiko, binden Sie Blocker oder Fake Customer Blocker mit Regeln für Problemregionen ein und fügen Sie CleanTalk im Checkout hinzu.
Kartentests mit Kleinbeträgen: WooCommerce Anti-Fraud + CleanTalk mit aktivierter Transaktionsüberwachung + obligatorische CVV-Prüfung. Hält der Angriff an, aktivieren Sie vorübergehend eine telefonische Bestellbestätigung für verdächtig niedrige Beträge.
Fangen Sie klein an: Deaktivieren Sie noch heute die Gastregistrierung und Pingbacks in den WordPress-Einstellungen. Installieren Sie morgen CleanTalk oder Akismet. Jede Schutzschicht verteuert den Angriff auf Ihren Shop für den Angreifer, und irgendwann ziehen die Bots dorthin weiter, wo es einfacher ist.

Ein professionelles Team von Autoren und Redakteuren, das auf die Erstellung hochwertiger Inhalte spezialisiert ist.