













🔒 Mejores plugins de seguridad para wordpress 2026: resumen y comparativa
330 millones de intentos maliciosos al día. No es una cifra hipotética, es el dato real del informe 2026 de Wordfence, y esa avalancha la contiene un solo plugin.
El problema de WordPress no es el núcleo. Decenas de desarrolladores lo auditan y los parches críticos se publican el mismo día. Las vulnerabilidades llegan por tres puntos: un plugin desactualizado con un error conocido, errores comunes de administración como la contraseña «admin» y un xmlrpc.php expuesto. Cada uno de estos agujeros se puede cerrar en 15 minutos si sabe qué herramientas funcionan realmente en la práctica, no solo en la descripción de WordPress.org.
A continuación, nueve plugins de seguridad, seleccionados a partir de pruebas en sitios reales. Con opciones gratuitas y de pago, puntos fuertes y desventajas honestas. Elija según la tarea, no por el marketing ruidoso.
💡 Resumen rápido:
- Averigüe qué hay ya en el sitio: dos plugins de seguridad entran en conflicto y bloquean el panel de administración
- Elija un plugin principal de la lista siguiente: Solid Security, Wordfence o MalCare
- Configure el cortafuegos y la protección contra fuerza bruta: instalar no basta
- Añada 2FA, cambie el prefijo de la base de datos y desactive el editor de archivos: tres minutos de trabajo
Producto | Para quién | Precio | Característica clave |
|---|---|---|---|
Solid Security | Todo terreno: de principiante a profesional | Gratis / Pro $99/año | Configuración flexible + parches de día cero |
Wordfence Security | Protección económica con un potente escáner | Gratis / Premium $149/año | Cortafuegos de endpoint + 5M de instalaciones |
MalCare | Automatización de «configurar y olvidar» | Desde $99/año | Eliminación de malware en un clic |
All-In-One WP Security | Principiante, primer plugin de seguridad | Gratis | Puntuación visual de seguridad |
Sucuri Security | Profesionales, sitios de alto tráfico | Gratis / Desde $199/año | Cortafuegos a nivel DNS + limpieza gestionada |
1. Solid Security
Anteriormente iThemes Security, uno de los plugins más veteranos del nicho. Tras el cambio de marca a SolidWP, el producto recibió una interfaz completamente rediseñada, un centro de notificaciones y actualizaciones periódicas sin perder la compatibilidad con versiones anteriores. Según los datos de WordPress.org, más de 900 000 instalaciones activas.
En la práctica, Solid Security cierra agujeros que el propietario del sitio a menudo ni siquiera sabe que existen. El asistente de configuración integrado guía por una lista de comprobación: cambiar el prefijo de la base de datos, desactivar el editor de archivos, ocultar la URL de acceso, limitar los intentos de inicio de sesión. La versión gratuita ya proporciona un perímetro básico sólido.
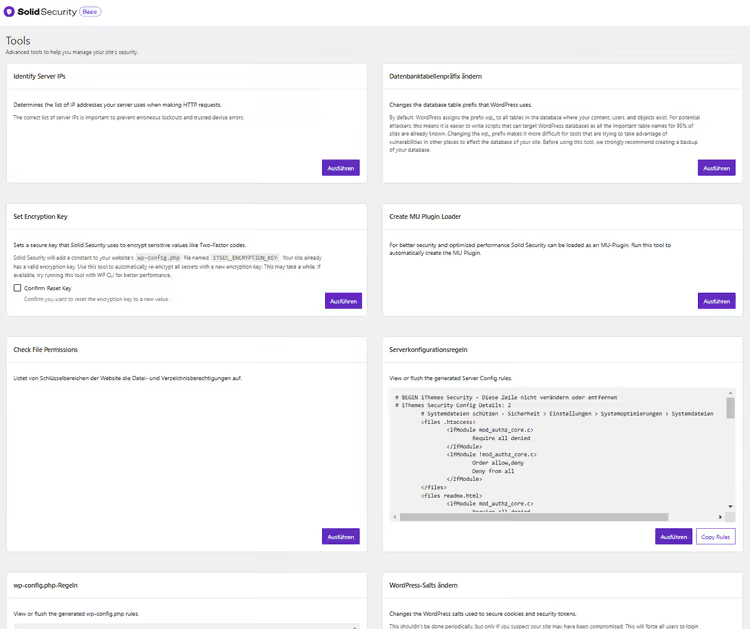
Protección en la versión gratuita:
- Bloqueo de ataques de fuerza bruta e inyección SQL
- Detección de cambios en archivos
- Escaneo básico de malware
- Ocultación de la URL de acceso y cambio del prefijo de la base de datos
- WAF (cortafuegos de aplicaciones web)
- Bloqueo de IP maliciosas conocidas
Consejo práctico: durante ataques de fuerza bruta activos, el plugin envía una notificación por cada bloqueo. En el centro de notificaciones, limítelas a un correo al día. De lo contrario, su bandeja de entrada se convierte en un canal de spam.
Solid Security Pro: qué obtiene por su dinero
La versión Pro a $99/año (1 sitio) añade capas críticas para proyectos comerciales (precios actuales en SolidWP.com):
- Autenticación de dos factores (2FA) e inicio de sesión sin contraseña (passkeys)
- Dispositivos de confianza: derechos de administrador solo desde dispositivos verificados
- Enlaces mágicos: inicio de sesión incluso cuando el nombre de usuario está bloqueado
- Parcheo automático de vulnerabilidades (día cero): el plugin aplica un parche antes de que el proveedor publique una actualización
- Panel de seguridad en tiempo real y registro de acciones de usuario
- Geolocalización del dispositivo, importación/exportación de configuración, cambios de contraseña forzados
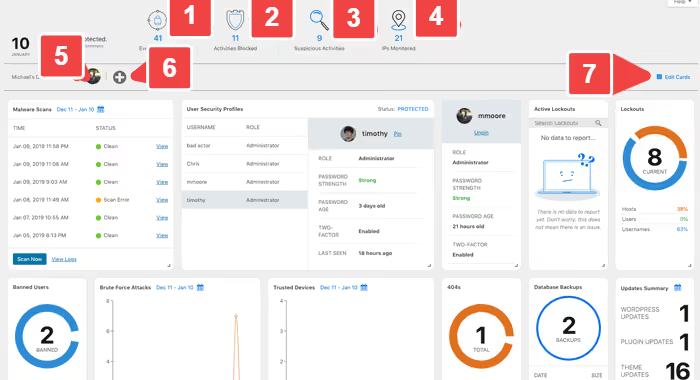
El plan Pro para 10 sitios, $299/año (precios de SolidWP). En términos de relación precio-capacidad, Solid Security Pro sigue siendo una de las opciones más sólidas del mercado.
Ventajas:
- La versión gratuita cubre la mayoría de las amenazas comunes
- Configuración manual flexible: el administrador decide qué activar
- Parches automáticos de día cero (Pro)
- Se actualiza con regularidad, el cambio de marca no rompió la compatibilidad con versiones anteriores
Desventajas:
- Inunda con notificaciones durante ataques activos (se puede corregir en los ajustes)
- La versión Pro no incluye limpieza gestionada (a diferencia de Sucuri y MalCare)
- Un principiante puede perderse fácilmente en los ajustes avanzados
Precio: Gratis / Pro desde $99/año para 1 sitio (SolidWP).
🔗 Solid Security en WordPress.org | 🔗 Sitio web de SolidWP
2. Wordfence Security
El plugin de seguridad para WordPress más popular: más de 5 millones de instalaciones activas y más de 100 millones de descargas totales. Según datos de Wordfence, el plugin bloquea más de 330 millones de intentos maliciosos al día: fuerza bruta, exploits, inyecciones. Desde su lanzamiento: más de 2.1 mil millones de exploits bloqueados y 2.4 mil millones de ataques de fuerza bruta repelidos.
La principal ventaja de Wordfence es el Endpoint Firewall. A diferencia de los firewalls en la nube, se ejecuta a nivel de servidor e inspecciona cada solicitud antes de que llegue a WordPress. La versión gratuita recibe actualizaciones de firmas una vez cada 30 días; la versión Premium las recibe en tiempo real. La diferencia es crítica: una nueva vulnerabilidad en un plugin con 200.000 instalaciones se explota en las primeras horas tras su divulgación.
Funciones de la versión gratuita:
- Endpoint Firewall con reglas básicas
- Escáner de malware, URLs maliciosas, backdoors, spam e inyecciones de código
- Protección contra fuerza bruta y contraseñas robadas
- 2FA (autenticación de dos factores)
- Tráfico en vivo: vea quién visita el sitio en este momento
- Restauración de archivos modificados a los originales de WordPress
Premium:
- Actualizaciones en tiempo real de firmas de malware y reglas del firewall (frente al retraso de 30 días de la versión gratuita)
- Bloqueo por país: bloquee países enteros
- Soporte personalizado mediante sistema de tickets
- Lista negra de IP en tiempo real
Nota: el escáner de Wordfence utiliza un enfoque basado en firmas. Es excelente para encontrar malware conocido en archivos, pero puede pasar por alto código malicioso en la base de datos o scripts en temas premium. Además, un escaneo completo carga el servidor; en un hosting débil, prográmelo para horas nocturnas.
Ventajas:
- Endpoint Firewall: una capa de defensa antes de WordPress
- Potente versión gratuita con 2FA y escáner
- Enorme base de datos de firmas (5 millones de instalaciones = inteligencia de amenazas colaborativa)
- Restauración de archivos originales del núcleo
Desventajas:
- El escáner basado en firmas no detecta malware en la base de datos
- El escaneo completo carga el servidor
- La versión gratuita recibe las reglas del firewall con un retraso de 30 días
- Sin limpieza gestionada: la eliminación de malware es bajo su propio riesgo
Precio: Gratis / Premium $149 al año por 1 sitio (Wordfence).
🔗 Wordfence en WordPress.org | 🔗 Sitio web de Wordfence
3. MalCare
MalCare sigue un enfoque de «configúrelo y olvídese». Sin ajustes manuales del firewall, reglas que afinar ni listas de verificación de media hora. La instalación toma 60 segundos y luego el plugin funciona solo. Para un propietario de sitio ocupado que no quiere aprender sobre firmas y reglas WAF, ese es el argumento más sólido.
El diferenciador clave frente a la competencia: eliminación de malware en un clic. MalCare encuentra la infección y usted limpia el sitio con solo pulsar un botón. El escáner no carga el servidor porque se ejecuta en la nube de MalCare, no localmente. Esto resuelve el problema de Wordfence y Solid: en un hosting débil, el escaneo no afecta el rendimiento.
Qué incluye:
- Escáner de malware en la nube (diario y bajo demanda)
- Eliminación automática de malware en 1 clic
- Firewall integrado
- Protección contra fuerza bruta y CAPTCHA de inicio de sesión
- Copias de seguridad y sitio de pruebas
- Bloqueo geográfico, monitoreo de tiempo de actividad, verificación de rendimiento
- Panel para gestionar múltiples sitios
- Etiqueta blanca e informes para clientes (en el plan superior)
- Gestión de equipo e integración con Slack
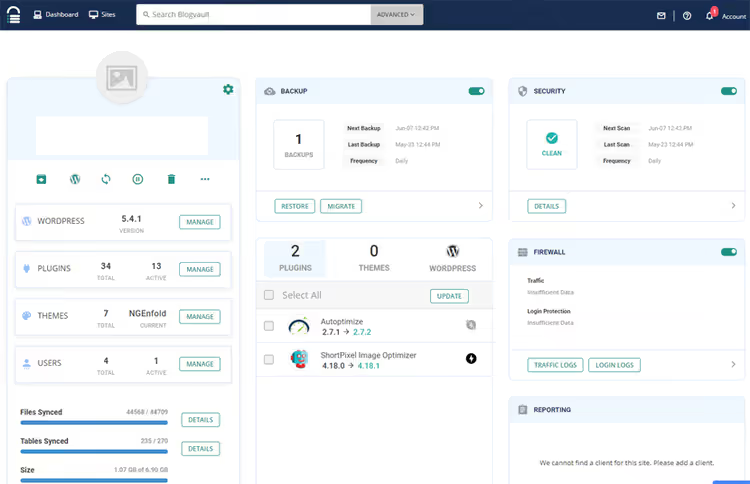
En el panel de MalCare, todas las secciones, desde el escáner hasta las copias de seguridad, están reunidas en una sola ventana. No necesita cambiar entre pestañas ni recordar dónde está cada informe.
La desventaja es obvia: MalCare es un producto exclusivamente de pago. El plan mínimo cuesta $99 al año por 1 sitio, $499 al año por 5 sitios. Es más caro que Solid Pro ($99) y comparable a Wordfence Premium ($149). Pero el precio incluye algo que la competencia no ofrece: limpieza gestionada con garantía. MalCare promete un reembolso triple si no puede eliminar el malware (precios de MalCare).
Ventajas:
- El escáner en la nube no carga el sitio
- Eliminación de malware en 1 clic con garantía
- Configuración más simple: 60 segundos desde la instalación hasta la protección
- Copias de seguridad y sitio de pruebas incluidos
Desventajas:
- No tiene versión gratuita
- No es adecuado para quienes desean control manual sobre cada regla
- Más caro que la competencia para un número reducido de sitios
Precio: Desde $99 al año por 1 sitio, $499 al año por 5 sitios (sitio web de MalCare).
4. All-In-One WP Security & Firewall
Un plugin completamente gratuito del equipo de Tips and Tricks HQ. El nombre habla por sí solo: una herramienta que agrupa firewall, escáner, protección contra fuerza bruta, monitoreo de registros y seguridad de archivos. Según datos de WordPress.org, tiene más de 1 millón de instalaciones activas.
La característica distintiva del plugin es un «medidor de seguridad» visual. Tras la configuración, el plugin muestra una puntuación: verde significa que está bien, rojo que hay trabajo por hacer. Un principiante sin conocimientos técnicos ve de inmediato qué está ya protegido y qué sigue expuesto a ataques. El menú es intuitivo, sin opciones excesivamente anidadas.
Funciones clave (todas gratuitas):
- Firewall con reglas básicas
- Protección contra fuerza bruta por IP y cookie
- Cambio del prefijo de la base de datos
- Protección de subida de archivos y seguridad de permisos de archivos
- Escáner de permisos de archivos y carpetas
- Bloqueo de XML-RPC, desactivación del editor de archivos
All-In-One WP Security es un buen plugin para empezar. No ofrece la protección por capas de Wordfence Premium o MalCare, pero para un blog pequeño o una página de aterrizaje, la funcionalidad gratuita es suficiente.
Ventajas:
- Completamente gratuito
- Medidor visual: estado de la protección visible de un vistazo
- Menú intuitivo sin opciones sobrecargadas
- Un conjunto sólido para un endurecimiento inicial
Desventajas:
- Sin escáner en la nube ni limpieza gestionada
- Firewall básico, no al nivel de Wordfence
- Sin plan premium: para protección avanzada, debe buscar otros plugins
Precio: Gratuito.
🔗 All-In-One WP Security en WordPress.org
5. Sucuri Security
Sucuri es una empresa con reputación de «brigada antiincendios» en el mundo de WordPress. Su escáner gratuito en línea sitecheck.sucuri.net es conocido por cualquiera que haya diagnosticado alguna vez un hackeo. El plugin Sucuri Security va más allá: firewall a nivel DNS, limpieza gestionada y monitoreo 24/7.
La ventaja arquitectónica de Sucuri es que el firewall se sitúa frente al servidor (a nivel DNS), no dentro de WordPress. El tráfico malicioso se bloquea antes de que llegue al hosting. Esto reduce radicalmente la carga y protege el sitio incluso si el propio WordPress ya está comprometido.
La versión gratuita del complemento le ofrece un conjunto básico: escáner, auditoría de eventos, endurecimiento (desactivar el editor de archivos, protección PHP). Pero un cortafuegos completo, la limpieza gestionada y la monitorización solo están en los planes de pago (desde $199/año, consulte el sitio web de Sucuri).
Ventajas:
- Cortafuegos a nivel DNS (delante del servidor, no dentro de WP)
- Limpieza gestionada: especialistas de Sucuri limpian el sitio por usted
- Monitorización y alertas 24/7
- Escáner externo gratuito sitecheck.sucuri.net
Desventajas:
- La versión gratuita está muy limitada: no incluye cortafuegos
- Los planes de pago son costosos (desde $199/año, Sucuri.net)
- La interfaz del complemento está sobrecargada de opciones
- Excesivo para un blog pequeño
Precio: Gratis / Planes de pago desde $199/año (precios de Sucuri).
🔗 Sucuri en WordPress.org | 🔗 Sitio web de Sucuri
6. BBQ block bad queries
BBQ es una herramienta de especialización limitada pero excepcionalmente eficaz. No escanea en busca de malware ni configura 2FA. Hace exactamente una cosa: bloquea solicitudes maliciosas a las URL, la base de datos y los archivos basándose en el cortafuegos 8G de Perishable Press (anteriormente 7G, actualizado en 2025).
Es un complemento minimalista para un plugin principal como Solid Security o Wordfence. En la práctica, BBQ corta de raíz las inyecciones de código, RFI (Remote File Inclusion), XSS y ataques Base64 en la puerta de entrada, de forma silenciosa, sin sobrecarga y sin alertas innecesarias. La versión Pro ($29) añade la Herramienta de Patrones: usted puede comprobar si el complemento bloquea un tipo específico de ataque en lugar de deducirlo de los registros (BBQ Pro).
Ventajas:
- Extremadamente ligero: no genera sobrecarga
- Cortafuegos 8G: una base de reglas probada y actualizada periódicamente
- Funciona junto con cualquier complemento de seguridad principal
- Pro: Herramienta de Patrones para verificación manual de la protección
Desventajas:
- Solo filtrado de solicitudes: sin escáner, sin 2FA, sin endurecimiento
- Requiere un segundo complemento para una protección completa
- La versión Pro es de pago ($29, BBQ Pro), aunque económica
Precio: Gratis / Pro $29 (precios de BBQ Pro).
🔗 BBQ en WordPress.org | 🔗 Sitio de BBQ Pro
7. WP Security Ninja
El escaneo rápido es el punto fuerte de Ninja. El plugin ejecuta más de 50 pruebas de seguridad en menos de un minuto y entrega un informe con vulnerabilidades específicas y enlaces que explican cada problema. No necesita entender la terminología: el plugin básicamente le dice «aquí está el agujero, aquí le mostramos cómo cerrarlo».
El arsenal de Ninja incluye: el escáner principal, un escáner de malware, el Registro de Eventos, el Escáner Programado y protección contra fuerza bruta. Según datos de WordPress.org, el plugin se actualiza con regularidad; la versión más reciente se publicó en junio de 2026.
Ventajas:
- Escaneo rápido: más de 50 pruebas en menos de un minuto
- Explicación de cada vulnerabilidad con instrucciones para remediarla
- Incluye Registro de Eventos y Escáner Programado
- Ideal para principiantes: «presione un botón, obtenga un informe»
Desventajas:
- La versión gratuita es limitada en comparación con la competencia
- No incluye limpieza gestionada
- La versión premium es algo costosa para un paquete de «escáner + registros»
Precio: Gratis / Premium desde $49 al año (WP Security Ninja).
🔗 WP Security Ninja en WordPress.org
8. BulletProof Security
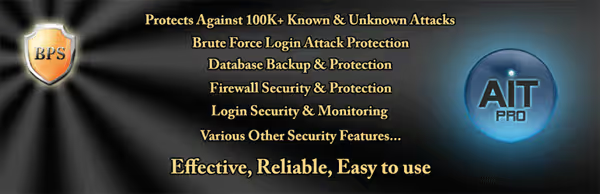
Un veterano entre los plugins de seguridad para WordPress con un enfoque directo: tres áreas de protección, Firewall, Seguridad de inicio de sesión, Seguridad de base de datos. Para cada una, un asistente de configuración en pocos clics. Un sistema «rojo/verde» indica qué está protegido y qué no: rojo, inseguro, verde, todo bien.
BulletProof bloquea RFI, XSS, Base64 y otras inyecciones mediante reglas de.htaccess. Este es un método antiguo pero fiable: protección a nivel de servidor, no dentro de PHP. El plugin se actualizó en mayo de 2026 (versión 7.2), pero la interfaz parece arcaica al lado de Solid Security y MalCare.
Ventajas:
- Configuración simple: «rojo/verde» en 5 minutos
- Protección a nivel de.htaccess (antes de WordPress)
- La versión gratuita ofrece funcionalidad completa de firewall
- Bloquea inyecciones RFI, XSS, Base64, SQL
Desventajas:
- La interfaz parece anticuada
- Sin limpieza gestionada ni escáner en la nube
- Se actualiza con menos frecuencia que los líderes del mercado
Precio: Gratis / Pro $69.95, pago único (BulletProof Security).
🔗 BulletProof Security en WordPress.org
9. Hide My WP Ghost (antes Hide My WP)
Hide My WP Ghost (antes Hide My WP) toma el camino de la «seguridad por ocultación»: en lugar de reforzar las puertas, enmascara el hecho mismo de que el sitio funciona con WordPress. Oculta las rutas a wp-admin, wp-content, los enlaces permanentes estándar, las metaetiquetas de versión de WP y las firmas de temas y plugins. Desde 2016 el producto ha crecido hasta convertirse en una solución de seguridad completa: WP Ghost 9.0 incluye el 8G Firewall de Perishable Press, protección contra fuerza bruta, 2FA, registro de actividad y más de 150 funciones.
Este enfoque no reemplaza un firewall completo, pero añade una capa de protección: los escáneres automatizados de vulnerabilidades buscan firmas de WordPress. Al no ver las URL y metaetiquetas familiares, el bot pasa a otra víctima. El plugin también bloquea el acceso directo a archivos PHP y oculta el hecho de que se usa WP.
Hide My WP Ghost es un complemento, no un sustituto de una solución de seguridad principal. Úselo junto con Solid Security o Wordfence, no en lugar de ellos.
Ventajas:
- Oculta las firmas de WordPress de los escáneres automatizados
- Enmascara la URL de administración, wp-content, enlaces permanentes
- Incluye 8G Firewall y protección contra fuerza bruta
- Más de 250,000 sitios protegidos (WP Ghost)
Desventajas:
- La «seguridad por ocultación» no protege contra un ataque dirigido
- No reemplaza un firewall y escáner de malware
- De pago (desde $49/año, precios de WP Ghost)
- No siempre es compatible con algunos temas y plugins de caché
Precio: Desde $49/año, versión gratuita con funciones básicas (WP Ghost).
Otros plugins de seguridad: en breve
El ecosistema de WordPress tiene docenas de soluciones más. Estas son las que vale la pena mencionar:
Defender Security. Un producto de WPMU DEV: 2FA, protección de inicio de sesión, cabeceras de seguridad, bloqueo por geolocalización, desactivación del editor de archivos. Funciona bien junto con otros productos de WPMU DEV, pero su uso independiente no ofrece ventajas sobre Solid Security.
Security & Malware scan de CleanTalk. Un perímetro básico gratuito: firewall con filtrado por IP/país, escáner de malware con antivirus, protección contra fuerza bruta, URL de inicio de sesión personalizada, 2FA.
Limit Login Attempts Reloaded. Solo protección de inicio de sesión (backend + WooCommerce + inicios de sesión frontend). Bloqueo de IP de atacantes, notificaciones por correo electrónico. Funciona junto con Wordfence/Sucuri sin conflictos. Compatible con multisitio.
WP Activity Log. Un registro de todo lo que sucede en el sitio en tiempo real. No bloquea ataques, pero muestra: quién inició sesión, qué cambió, de dónde vinieron los intentos de acceso. Indispensable para análisis post-mortem y cumplimiento normativo.
HTTP Headers. Control avanzado de cabeceras HTTP: X-Frame-Options, Content-Security-Policy, HSTS y docenas más. Para quienes saben lo que hacen, una herramienta poderosa para la defensa en profundidad a nivel de protocolo.
Video review en inglés: una comparación de Wordfence y Solid Security en pruebas reales con una demostración de configuración para cada plugin.
⁉️🤔 Preguntas frecuentes
¿Cuáles son los mejores plugins de seguridad para WordPress en 2026?
Tres líderes: Solid Security (gratuito, configuración flexible), Wordfence Security (5 millones de instalaciones, Endpoint Firewall) y MalCare (eliminación automática de malware, escáner en la nube). La elección depende de la tarea: Solid para control manual, Wordfence para protección económica con un escáner potente, MalCare para un enfoque de «configúrelo y olvídese».
¿Se puede proteger WordPress* sin plugins?*
Sí, los profesionales se las arreglan con directivas de.htaccess, un WAF a nivel de servidor (ModSecurity), cabeceras HTTP adecuadas y endurecimiento manual. Pero eso requiere experiencia y tiempo. Para la gran mayoría de los propietarios de sitios, un plugin de seguridad de calidad es una solución intermedia sensata entre seguridad y esfuerzo.
¿Conviene instalar varios plugins de seguridad?
En la mayoría de los casos, no. Un plugin bien configurado (Solid, Wordfence o MalCare) cubre el perímetro básico. Dos plugins con todas las funciones suelen entrar en conflicto: ambos intentan modificar el.htaccess, se enganchan a las mismas acciones y rompen el panel de administración. La excepción son los complementos de propósito específico: BBQ junto con Solid/Wordfence, o WP Ghost como capa de ofuscación.
¿Es WordPress una plataforma segura?
El núcleo de WordPress, sí, es auditado por decenas de desarrolladores y las actualizaciones se publican con regularidad. El problema es el ecosistema: más de 60 000 plugins y temas de desarrolladores externos con distintos niveles de competencia. Cada plugin desactualizado es un agujero potencial. Con actualizaciones periódicas y un plugin de seguridad configurado, WordPress está a la par de otras plataformas CMS en términos de seguridad.
¿Se puede hacer un sitio WordPress completamente invulnerable?
No, y esa es la respuesta honesta para cualquier sistema que ejecute software. La protección absoluta no existe. El objetivo real es reducir los riesgos al mínimo: que los ataques automatizados se bloqueen en el cortafuegos y los dirigidos sean detectados por el escáner antes de que causen daños.
¿Con qué frecuencia se debe actualizar WordPress y los plugins?
Al menos una vez al mes. Las actualizaciones de seguridad críticas, el mismo día. Active las actualizaciones automáticas para las versiones menores del núcleo y los temas. Antes de cada actualización, haga una copia de seguridad completa. Nota: los temas y plugins premium requieren activación para recibir actualizaciones. Una licencia no activada = una vulnerabilidad sin parchear.
Qué plugin de seguridad para WordPress elegir: el desglose final
El caso de uso dicta la elección. Aquí tiene una matriz resumida:
- Primer plugin para un principiante → All-In-One WP Security. Gratuito, puntuación visual, sin necesidad de entender términos técnicos.
- Protección gratuita con el máximo de funciones → Solid Security Free. Configuración flexible, endurecimiento, parches, sin costo alguno.
- Escáner potente y premium económico → Wordfence. La versión gratuita ya cubre mucho, Premium ofrece protección en tiempo real (consulte la sección 2 para los precios).
- Automatización de «configúrelo y olvídese» → MalCare. Escáner en la nube sin carga, eliminación de malware en 1 clic, copias de seguridad incluidas.
- Sitio comercial de alto tráfico → Sucuri. Cortafuegos a nivel DNS + limpieza gestionada + monitoreo 24/7, cuando el costo de una brecha supera el precio de la suscripción.
Si su presupuesto es cero, tome Solid Security Free y añada BBQ Block Bad Queries para el filtrado de solicitudes. Eso bloqueará la gran mayoría de los ataques comunes. Si el sitio genera ingresos, el costo de un plugin es insignificante comparado con el precio de la recuperación tras una brecha (consulte las secciones 1 a 5 anteriores para conocer los precios específicos).
Compruebe que su sitio esté actualizado ahora mismo. Un plugin de seguridad no es una solución mágica, es la última línea de defensa después de un núcleo, temas, plugins y un alojamiento confiable y actualizado. ¿Qué plugin lo ha salvado a usted? Cuéntenos en los comentarios.

Un equipo profesional de escritores y editores especializados en la creación de contenido de calidad.