


🚫 Pedidos falsos en WooCommerce: 7 plugins y 4 técnicas para una protección completa contra spam
Me despierto por la mañana, abro el panel de administración y hay 47 pedidos nuevos con totales en cero y direcciones falsas. ¿Le suena familiar?
Los pedidos de spam en WooCommerce no son solo basura en la base de datos. Cada pedido falso distorsiona los informes, desordena los conteos de inventario y consume recursos del hosting. Y si un bot está probando tarjetas robadas a través de su tienda, el riesgo de contracargos se suma al problema: según datos de Stripe, los contracargos crecen aproximadamente un 20% año tras año, y cada pago disputado implica una comisión bancaria e ingresos congelados.
Hoy desglosamos la cadena completa de protección contra spam en WooCommerce: desde los ajustes integrados que puede activar en un minuto, hasta plugins especializados y trucos menos obvios como las trampas honeypot. Al final del artículo habrá montado una defensa que bloquea a la gran mayoría de los bots sin perjudicar a los clientes reales.
Por qué las tiendas WooCommerce se convierten en blanco de ataques de spam
💡 Resumen rápido:
- Desactive el pago como invitado sin contraseña, la forma más rápida de cortar las ejecuciones masivas de bots
- Añada una trampa honeypot invisible al formulario de registro, los bots rellenan el campo oculto, los humanos no
- Instale CleanTalk o Akismet, las bases de datos de patrones de spam en la nube se actualizan en tiempo real
- Establezca un límite de intentos de inicio de sesión y bloqueo por IP, la fuerza bruta se atascará alrededor de la segunda docena de intentos
- Active la verificación por correo electrónico y la confirmación del pedido por teléfono para importes superiores a un umbral
Los bots atacan WooCommerce por tres razones. Primero, es la plataforma de comercio electrónico más popular del mundo, según datos de BuiltWith para 2026, ocupa el primer puesto por amplio margen en número de tiendas activas. Segundo, el formulario de pago estándar de WooCommerce es predecible: el bot conoce los nombres de los campos y los endpoints de las URL. Tercero, cada pedido falso le cuesta al atacante casi nada, un script los produce por miles mientras el dueño de la tienda lidia con las consecuencias.
El escenario más peligroso es el card testing. Los atacantes pasan tarjetas robadas por su tienda con importes pequeños ($1-5), comprobando cuáles están activas. Las tarjetas activas se usan luego para grandes compras en otros sitios, y a usted le quedan los contracargos y el riesgo de entrar en un programa de monitoreo del sistema de pagos.
Ajustes básicos de WordPress y WooCommerce: la primera línea de defensa
Comience por lo que ya está en el motor. Tres pantallas de configuración cerrarán los agujeros más evidentes.
En Ajustes → Generales, desmarque «Cualquiera puede registrarse», ya que abre el formulario estándar wp-login.php?action=register, que los bots encuentran por la firma de la URL. Para los registros de clientes, WooCommerce usa sus propios formularios, así que esto no afectará a los compradores.
En Ajustes → Comentarios, desactive «Permitir notificaciones de enlaces desde otros blogs (pingbacks y trackbacks)». Los pingbacks son un vector de spam clásico: un bot envía una notificación sobre un enlace a su artículo, y en el cuerpo, un anuncio de casino o una URL de phishing.
En WooCommerce → Ajustes → Cuentas y privacidad, desactive la opción «Permitir a los clientes realizar pedidos sin una cuenta». Sí, el pago como invitado es conveniente para la conversión. Pero si la tienda ya está siendo sepultada por falsificaciones, una cuenta obligatoria con correo electrónico verificado corta de inmediato a la mayoría de los bots simples.
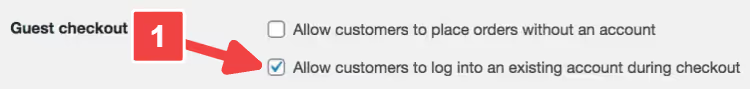
Estos tres ajustes llevan menos de cinco minutos. Hágalos ahora mismo, incluso si deja todo lo demás para después. La higiene básica detiene los ataques más tontos, y esos son la mayoría.
Plugins antispam para WooCommerce: qué instalar en 2026
La configuración predeterminada es suficiente contra scripts primitivos. Para bots con heurística y datos generados por IA necesita herramientas especializadas. Aquí tiene siete plugins que detienen el spam en diferentes niveles: desde comentarios hasta pedidos falsos.
Plugin | Tipo de protección | Precio | Característica clave |
|---|---|---|---|
Akismet | Comentarios, registros | Gratis / desde $10/mes | Base de datos global de patrones de spam |
CleanTalk | Pedidos, formularios, registros | Desde $12/año | Verificación en la nube sin CAPTCHA |
Blocker | Pedidos | Freemium | Bloqueo por IP, estado, código postal |
Titan Anti-Spam | Integral | Gratis | Firewall + escáner + antispam |
Limit Attempts | Inicio de sesión, fuerza bruta | Freemium | Bloqueo de IP tras N intentos |
Fake Customer Blocker | Pedidos | $9 | Filtrado de email/dominio con mensajes personalizados |
Honeypot CF7 | Formularios de contacto | Gratis | Trampa invisible para bots |
Akismet, filtrado masivo de comentarios y registros
Akismet verifica cada registro y comentario contra una base de datos global de patrones de spam recolectados de millones de sitios. Más de 5 millones de instalaciones activas: eso no es marketing, es un dato de la página del plugin en WordPress.org.
El plugin atrapa el 99,9% del spam según los desarrolladores. En la práctica, la avalancha de comentarios con enlaces de phishing y pornografía desaparece por completo. Los falsos positivos son raros: durante un mes de funcionamiento en una tienda promedio, se bloquean 2 o 3 comentarios legítimos, y es fácil restaurarlos desde la cola de moderación.
- ✅ Base de datos global se actualiza continuamente
- ✅ Funciona sin elementos visibles en el frontend
- ❌ La versión gratuita es solo para blogs personales; las tiendas necesitan un plan de pago
- 💰 Gratis para blogs personales, Pro desde $9.95/mes
CleanTalk, protección en la nube sin CAPTCHA
CleanTalk es la navaja suiza contra el spam en WooCommerce. Bloquea pedidos spam, registros falsos, comentarios spam, envíos masivos a través de formularios de contacto y la saturación de reseñas. Todo pasa por una API en la nube: su servidor no soporta carga de análisis y la decisión llega en 1 a 3 segundos.
La principal ventaja: sin CAPTCHA. Nadie tiene que seleccionar semáforos ni escribir letras distorsionadas. El plugin analiza patrones de comportamiento y verifica IP/email contra una base de datos en la nube, permaneciendo completamente invisible para el usuario.
En WordPress.org el plugin se actualizó en julio de 2026 (v6.84), con más de 200 000 instalaciones activas. Un plus adicional: protección integrada contra carding mediante el análisis de patrones de transacciones pequeñas.
- ✅ Invisible para los usuarios, no perjudica la conversión
- ✅ Cubre pedidos, registros, reseñas, formularios de contacto
- ❌ Dependencia de la nube: si la API no funciona, no hay protección
- 💰 Prueba de 7 días, luego desde $12/año
Blocker, bloqueo dirigido de pedidos sospechosos
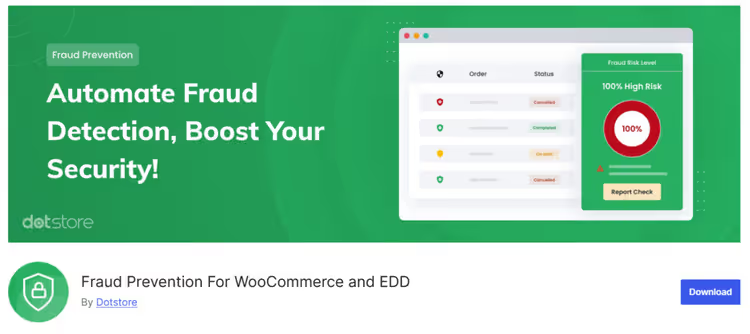
Blocker resuelve una tarea específica: impide que los clientes lleguen al checkout según criterios establecidos: dirección IP, estado, código postal, país. Cuando un bot o un comprador no deseado coincide con una regla, el plugin corta el proceso de pedido y muestra un aviso personalizable.
La herramienta no es para filtrado masivo, sino para bloqueo quirúrgico: por ejemplo, todos los pedidos desde Nigeria con pago contra reembolso, o una IP específica que ha estado haciendo carding por cuarta vez en una semana.
- ✅ Reglas de bloqueo flexibles
- ❌ Solo pedidos de WooCommerce (no afecta registros ni comentarios)
- 💰 Freemium, actualmente distribuido como Fraud Prevention For WooCommerce and EDD
Titan Anti-Spam, todo en uno: firewall + antispam + auditoría
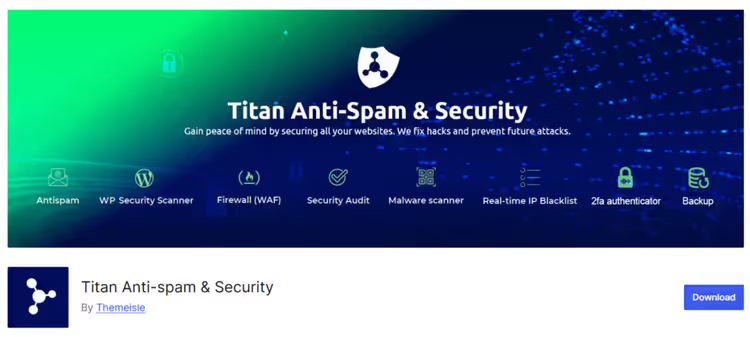
Titan combina un filtro antispam, firewall, escáner de malware y auditoría de disponibilidad del sitio en un solo paquete gratuito. El algoritmo se basa en un «JS-CAPTCHA invisible» y una «trampa de entrada invisible» (honeypot): los bots no ejecutan JavaScript y rellenan el campo oculto, mientras que los visitantes reales pasan sin notarlo.
El plugin filtra comentarios sin CAPTCHA y permite convertir comentarios spam en normales con un solo clic. Cumple con el RGPD: no almacena datos innecesarios de los visitantes.
- ✅ Gratuito todo en uno: antispam + firewall + escáner
- ✅ Verificación invisible sin CAPTCHA
- ❌ No compatible con Disqus, Jetpack Comments, AJAX Comment Form, bbPress
- 💰 Gratuito, página en WordPress.org
Limit Attempts, protección contra fuerza bruta y adivinación de contraseñas
Un ataque de fuerza bruta ocurre cuando un bot prueba cientos de contraseñas por minuto para intentar adivinar el acceso de administrador. Limit Attempts bloquea la dirección IP tras un número determinado de intentos fallidos y puede ocultar los formularios de inicio de sesión, registro y restablecimiento de contraseña a las IP bloqueadas.
En WordPress.org el plugin se actualizó en mayo de 2026 (v2.6.5). Compatible con Gravity Forms, ReCaptcha y Captcha Pro.
- ✅ Configuración sencilla: umbral de intentos, duración del bloqueo, lista blanca de IP
- ✅ Oculta los formularios a las direcciones bloqueadas
- ❌ Solo protección de inicio de sesión, no afecta pedidos spam
- 💰 Freemium: la versión gratuita es suficiente para la mayoría de las tiendas
Fake Customer Blocker, filtro de clientes falsos
Un plugin de enfoque específico para WooCommerce: bloquea pedidos por correo electrónico, dominio, errores de campo y reglas personalizadas. Cada bloqueo incluye un mensaje personalizable, de modo que el usuario ve el motivo del rechazo en lugar de una interrupción silenciosa del proceso de compra.
- ✅ Notificaciones personalizadas para cada regla
- ❌ Solo cubre pedidos
- 💰 $9, se vende en el sitio del desarrollador Techeshta
Honeypot for Contact Form 7, trampa invisible para bots
Un complemento gratuito para Contact Form 7 que inserta un campo oculto en el formulario. Los bots rellenan automáticamente todos los campos del formulario, incluido el invisible, y caen en la trampa. Un visitante real nunca ve ni toca ese campo.
La ventaja es que el usuario no tiene que demostrar nada en absoluto: sin CAPTCHA, sin casilla de verificación «No soy un robot». El formulario se mantiene limpio y el spam se filtra en el lado del servidor.
- ✅ Completamente invisible para los usuarios
- ❌ Solo para Contact Form 7, no es compatible con otros plugins de formularios
- 💰 Gratuito, página en WordPress.org (el plugin se desarrolla ahora bajo el nombre CF7 Apps)
Métodos de protección adicionales: del CAPTCHA a la verificación manual
Los plugins bloquean la mayor parte del spam. Los casos restantes son ataques dirigidos y escenarios atípicos. Utilice métodos adicionales para esos casos.
CAPTCHA y reCAPTCHA, un clásico que sigue funcionando
Google reCAPTCHA v3 funciona de forma invisible: asigna a cada visitante una puntuación de 0.0 (bot) a 1.0 (humano) basándose en su comportamiento en la página. Sin semáforos ni letras distorsionadas. Si la puntuación cae por debajo del umbral, el formulario no se envía.
Un plugin de integración gratuito, CAPTCHA 4WP, antes Advanced noCaptcha & invisible Captcha. Se instala en los formularios de pago, registro y comentarios en un par de clics.
Tenga en cuenta: reCAPTCHA v2 con selección de imágenes molesta a los compradores y perjudica la conversión. Si implementa CAPTCHA, utilice solo la versión invisible v3 o Cloudflare Turnstile.
Verificación por correo electrónico, una doble barrera para los registros
Plugins como New User Approve añaden la aprobación manual del registro por parte del administrador o envían un enlace de activación al correo del usuario. Hasta que el correo electrónico no se confirme, la cuenta permanece en estado «pendiente» y no puede crear pedidos.
El método es simple pero eficaz: los bots de spam rara vez llegan al paso de hacer clic en un enlace dentro de un correo.
Bloqueo por IP y país, cuando conoce al enemigo de vista
Si la avalancha de spam proviene de las mismas direcciones IP o países, bloquéelos a nivel de alojamiento (cPanel → Bloqueador de IP) o mediante un plugin de seguridad como Wordfence.
Importante: no bloquee países enteros sin un análisis previo. Corre el riesgo de cortar el acceso a compradores reales. Revise los registros de pedidos de un mes: si, por ejemplo, Vietnam tuvo cero compras genuinas pero cientos de intentos de spam, el bloqueo está justificado.
Confirmación del pedido por teléfono, para bienes y servicios de alto valor
Un método del arsenal de plataformas edtech como Open English: un gestor contacta con el cliente antes de la activación del pedido. Para bienes digitales, cursos en línea y servicios de alto valor, esto filtra todos los bots y además genera confianza.
Para el comercio electrónico de productos, el método es demasiado laborioso. Úselo de forma selectiva: pedidos con un valor sospechosamente alto o pago contra reembolso a regiones con altas tasas de fraude.
Lista de verificación de protección para WooCommerce: qué funciona y qué no
Construya su defensa por capas. Ninguna herramienta única ofrece una garantía total, pero una combinación de tres o cuatro niveles bloquea casi todo.
Lo que funciona:
- Combinar plugins: CleanTalk para pedidos + Akismet para comentarios + Limit Attempts para el inicio de sesión
- Configurar reCAPTCHA v3 en el pago, la verificación invisible no perjudica la conversión
- Activar la verificación por correo electrónico: los bots casi nunca confirman un correo
- Actualizar regularmente WordPress, WooCommerce y los plugins, cada versión desactualizada es un agujero potencial
- Revisar los registros una vez por semana: un pico repentino de registros o pedidos de importe cero es una señal de ataque
Lo que no funciona / causa perjuicio:
- Un solo plugin para todo, cada herramienta tiene su propia área de cobertura
- Desactivar el pago como invitado por completo sin un análisis previo, puede perder una parte notable de la conversión por compra impulsiva
- Bloquear países enteros sin verificar las estadísticas, corta el acceso a clientes reales
- Demasiado CAPTCHA en cada paso, los compradores se van a la competencia
- Ignorar las actualizaciones de los plugins de seguridad, los bots explotan vulnerabilidades conocidas, no de día cero
⁉️🤔 Preguntas frecuentes
¿Se pueden bloquear completamente los pedidos de spam sin plugins?
Completamente, no. Los ajustes predeterminados de WordPress y WooCommerce filtran los bots primitivos, pero los scripts de spam modernos los eluden en minutos. Un conjunto mínimo sin plugins: desactivar el pago como invitado + registro personalizado (WPS Hide Login) + reCAPTCHA v3 invisible. Pero un solo plugin dedicado como CleanTalk le ahorrará horas de moderación manual.
¿El CAPTCHA ralentiza el sitio?
reCAPTCHA v3 añade un retraso insignificante a la carga de la página, imperceptible para el usuario. Los CAPTCHA gráficos pesados (v2) pueden añadir hasta un segundo y resultan notablemente molestos. Una alternativa, Cloudflare Turnstile: más ligero que reCAPTCHA y no vinculado al ecosistema de Google.
¿Cómo distinguir un pedido falso de uno real?
Señales de un pedido falso: pedido de importe mínimo, pago contra reembolso, correo como
ur.liam@321aaaaa, dirección con calles inexistentes, IP de un país en el que no opera. Los falsos masivos llegan en lotes de 10 a 50 en un período corto con el mismo patrón de datos.
¿Qué hacer con los pedidos de spam ya recibidos?
No los elimine de inmediato, primero analice el patrón (IP, hora, geolocalización, tipo de pago). Esto le mostrará de dónde proviene el ataque y qué agujero cerrar. Después del análisis, elimínelos en lote a través de WooCommerce → Pedidos → filtrar por estado. CleanTalk puede limpiar comentarios y registros de spam automáticamente.
¿WooCommerce Anti-Fraud ayuda contra el spam común?
WooCommerce Anti-Fraud está orientado al fraude de pago (pruebas de tarjetas, tarjetas robadas) y asigna a los pedidos una puntuación de riesgo. No protege contra registros masivos de bots ni comentarios de spam. Úselo como una tercera capa después de la protección antispam básica.
Resultados: cómo proteger su tienda
No existe una receta única que sirva para todos; el nivel de protección depende de qué es exactamente lo que están atacando en su tienda. Aquí tiene tres opciones comprobadas:
Está recibiendo una avalancha de registros de spam: desactive el registro de invitados a través del formulario estándar de WordPress, instale CleanTalk y añada verificación por correo electrónico mediante New User Approve. Tres acciones y el flujo de cuentas falsas desaparece.
Pedidos falsos contra reembolso: desactive el pago contra reembolso para países de alto fraude, conecte Blocker o Fake Customer Blocker con reglas para las regiones problemáticas, añada CleanTalk en el checkout.
Pruebas de tarjetas con importes pequeños: WooCommerce Anti-Fraud + CleanTalk con monitoreo de transacciones activado + verificación obligatoria del CVV. Si el ataque continúa, active temporalmente la confirmación del pedido por teléfono para importes sospechosamente bajos.
Empiece poco a poco: hoy, desactive el registro de invitados y los pingbacks en los ajustes de WordPress. Mañana, instale CleanTalk o Akismet. Cada capa de protección encarece el ataque a su tienda para el actor malicioso y, en algún momento, los bots se van a donde sea más fácil.

Un equipo profesional de escritores y editores especializados en la creación de contenido de calidad.