


🚫 Võltsitud tellimused WooCommerce'is: 7 pistikprogrammi ja 4 tehnikat täielikuks rämpspostikaitseks
Ärkasid hommikul, avasid halduspaneeli ja seal on 47 uut tellimust nullsummade ja võltsaadressidega. Kõlab tuttavalt?
Rämpspostitellimused WooCommerce'is ei ole lihtsalt andmebaasis vedelev praht. Iga võltstellimus ummistab aruandeid, ajab laoseisud sassi ja kulutab majutusressursse. Ja kui bott testib sinu poe kaudu varastatud kaarte, lisandub tagasimaksete risk: Stripe'i andmetel kasvab tagasimaksete arv aastas ligikaudu 20% ning iga vaidlustatud makse tähendab pangatasu ja külmutatud tulu.
Täna võtame lahti kogu WooCommerce'i rämpspostikaitse ahela: alates sisseehitatud seadetest, mille saad minutiga sisse lülitada, kuni spetsiaalsete pluginateni ja vähem ilmsete nippideni nagu meepüünised. Artikli lõpuks oled kokku pannud kaitse, mis blokeerib valdava enamuse botte reaalseid kliente kahjustamata.
Miks WooCommerce'i poed muutuvad rämpspostirünnakute sihtmärgiks
💡 Kiirülevaade:
- Keela külalisost ilma paroolita, kiireim viis massiliste bottide jooksude peatamiseks
- Lisa registreerimisvormile nähtamatu meepüünis, botid täidavad peidetud välja, inimesed mitte
- Paigalda CleanTalk või Akismet, pilvepõhised rämpspostimustrite andmebaasid uuenevad reaalajas
- Määra sisselogimiskatsete limiit ja IP-blokeering, toore jõu rünnak lämbub teise tosina katse paiku
- Luba e-posti kinnitus ja tellimuse kinnitus telefoni teel summadelt, mis ületavad lävendi
Botid ründavad WooCommerce'i kolmel põhjusel. Esiteks on see maailma populaarseim e-kaubanduse platvorm, BuiltWithi 2026. aasta andmetel hoiab see reaalselt töötavate poodide arvult suure edumaaga esikohta. Teiseks on WooCommerce'i standardne ostuvorm etteaimatav: bott teab väljade nimesid ja URL-i lõpp-punkte. Kolmandaks ei maksa iga võltstellimus ründajale peaaegu midagi, skript toodab neid tuhandete kaupa, samal ajal kui poeomanik tegeleb tagajärgedega.
Kõige ohtlikum stsenaarium on kaarditestimine. Ründajad jooksutavad sinu poest läbi varastatud kaarte väikeste summadega (1-5 dollarit), kontrollides, millised neist on aktiivsed. Aktiivsed kaardid lähevad mujale suurteks ostudeks ja sulle jäävad tagasimaksed ning oht sattuda maksesüsteemi seireprogrammi.
WordPressi ja WooCommerce'i põhiseaded: esimene kaitseliin
Alusta sellest, mis on juba mootoris olemas. Kolm seadete ekraani sulgevad kõige ilmsemad augud.
Seaded → Üldine all eemalda linnuke valikult „Igaüks saab registreeruda", see avab standardse wp-login.php?action=register vormi, mille botid URL-i signatuuri järgi üles leiavad. Kliendiregistreerimiseks kasutab WooCommerce omaenda vorme, seega ei mõjuta see ostjaid.
Seaded → Arutelu all keela „Luba lingiteavitused teistest blogidest (pingbackid ja trackbackid)". Pingbackid on klassikaline rämpsposti vektor: bott saadab teate lingi kohta sinu postitusele ja sisus on kasiinoreklaam või õngitsus-URL.
WooCommerce → Seaded → Kontod ja privaatsus all keela valik „Luba klientidel esitada tellimusi ilma kontota". Jah, külalisost on konversiooni jaoks mugav. Aga kui pood juba upub võltsingutesse, siis kohustuslik konto koos kinnitatud e-posti aadressiga lõikab kohe ära enamiku lihtsaid botte.
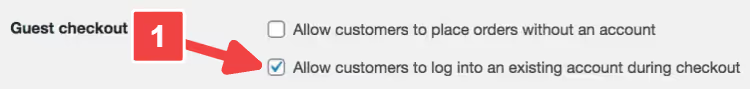
Need kolm seadistust võtavad vähem kui viis minutit. Tee need kohe ära, isegi kui lükkad kõik muu hilisemaks. Elementaarne hügieen sulgeb kõige rumalamad rünnakud ja need moodustavad enamuse.
WooCommerce'i rämpspostitõrje pluginad: mida 2026. aastal paigaldada
Vaikeseadetest piisab primitiivsete skriptide vastu. Heuristikat ja AI-ga loodud andmeid kasutavate robotite jaoks on vaja spetsiaalseid tööriistu. Siin on seitse pluginat, mis peatavad rämpsposti erinevatel tasanditel: kommentaaridest kuni võltsitud tellimusteni.
Plugin | Kaitse tüüp | Hind | Peamine omadus |
|---|---|---|---|
Akismet | Kommentaarid, registreerimised | Tasuta / alates $10/kuus | Globaalne rämpsposti mustrite andmebaas |
CleanTalk | Tellimused, vormid, registreerimised | Alates $12/aastas | Pilvepõhine kontroll ilma CAPTCHAta |
Blocker | Tellimused | Freemium | Blokeerimine IP, osariigi, sihtnumbri järgi |
Titan Anti-Spam | Kõikehõlmav | Tasuta | Tulemüür + skanner + rämpspostitõrje |
Limit Attempts | Sisselogimine, toore jõu rünnakud | Freemium | IP blokeerimine pärast N katset |
Fake Customer Blocker | Tellimused | $9 | E-posti/domeeni filtreerimine kohandatud sõnumitega |
Honeypot CF7 | Kontaktvormid | Tasuta | Nähtamatu lõks robotitele |
Akismet, kommentaaride ja registreerimiste hulgifiltreerimine
Akismet kontrollib iga registreerimist ja kommentaari globaalse rämpsposti mustrite andmebaasi vastu, mis on kogutud miljonitelt saitidelt. Üle 5 miljoni aktiivse paigalduse: see ei ole turundus, vaid fakt pluginat lehelt WordPress.org.
Plugin püüab kinni 99,9% rämpspostist vastavalt arendajatele. Praktikas kaob õngitsus- ja pornolinkidega kommentaaride tulv täielikult. Valepositiivseid tulemusi on harva: keskmise poe ühe kuu töö jooksul blokeeritakse 2-3 õiguspärast kommentaari ning neid on modereerimisjärjekorrast lihtne taastada.
- ✅ Globaalne andmebaas uueneb pidevalt
- ✅ Töötab ilma nähtavate elementideta kasutajaliideses
- ❌ Tasuta versioon on ainult isiklikele blogidele; poed vajavad tasulist paketti
- 💰 Tasuta isiklikele blogidele, Pro alates $9.95/kuus
CleanTalk, pilvekaitse ilma CAPTCHAta
CleanTalk on Šveitsi armee nuga rämpsposti vastu WooCommerce'is. See blokeerib rämpspostitellimused, võltsitud registreerimised, rämpskommentaarid, kontaktvormide kaudu saadetavad masskirjad ja arvustuste uputamise. Kõik käib läbi pilve API: teie server ei kanna analüüsikoormust ning otsus saabub 1-3 sekundiga.
Peamine eelis: puudub CAPTCHA. Keegi ei pea valima fooritulesid ega trükkima moonutatud tähti. Plugin analüüsib käitumismustreid ja kontrollib IP-d/e-posti pilveandmebaasi vastu, jäädes kasutajale täiesti nähtamatuks.
WordPress.org lehel uuendati pluginat juulis 2026 (v6.84), sellel on üle 200 000 aktiivse paigalduse. Eraldi pluss: sisseehitatud kaarditestimise kaitse väikeste tehingumustrite analüüsi kaudu.
- ✅ Kasutajatele nähtamatu, ei kahjusta konversiooni
- ✅ Hõlmab tellimusi, registreerimisi, arvustusi, kontaktvorme
- ❌ Pilvesõltuvus: kui API on maas, puudub kaitse
- 💰 7-päevane prooviperiood, seejärel alates $12/aastas
Blocker, kahtlaste tellimuste sihitud blokeerimine
Blocker lahendab kitsast ülesannet: see takistab klientidel kassasse jõudmist seatud kriteeriumide alusel: IP-aadress, osariik, sihtnumber, riik. Kui robot või soovimatu ostja vastab reeglile, katkestab plugin tellimisprotsessi ja kuvab kohandatava teate.
Tööriist ei ole mõeldud hulgifiltreerimiseks, vaid kirurgiliseks blokeerimiseks: näiteks kõik tellimused Nigeeriast tasumisega kauba kättesaamisel või konkreetne IP, mis on juba neljandat korda nädalas kaarditestimist teostanud.
- ✅ Paindlikud blokeerimisreeglid
- ❌ Ainult WooCommerce'i tellimused (ei puuduta registreerimisi ega kommentaare)
- 💰 Freemium, praegu levitatakse kui Fraud Prevention For WooCommerce and EDD
Titan Anti-Spam, kõik-ühes: tulemüür + rämpspostitõrje + audit
Titan ühendab ühes tasuta paketis rämpspostifiltri, tulemüüri, pahavaraskanneri ja saidi käideldavuse auditi. Algoritm põhineb „nähtamatul JS-CAPTCHA-l" ja „nähtamatul sisendpüünisel" (honeypot): robotid ei käivita JavaScripti ja täidavad peidetud välja, samas kui päris külastajad läbivad kontrolli märkamatult.
Plugin filtreerib kommentaare ilma CAPTCHA-ta ja võimaldab muuta rämpskommentaarid ühe klõpsuga tavalisteks. GDPR-iga kooskõlas: see ei salvesta tarbetuid külastajaandmeid.
- ✅ Tasuta kõik-ühes: rämpspostitõrje + tulemüür + skanner
- ✅ Nähtamatu kontroll ilma CAPTCHA-ta
- ❌ Ei ühildu Disquse, Jetpack Comments, AJAX Comment Formi, bbPressiga
- 💰 Tasuta, leht WordPress.org-is
Limit Attempts, toorejõurünnete ja paroolide äraarvamise kaitse
Toorejõurünne on see, kui robot proovib sadu paroole minutis, püüdes ära arvata administraatori sisselogimist. Limit Attempts blokeerib IP-aadressi pärast kindlaksmääratud arvu ebaõnnestunud katseid ja võib peita sisselogimis-, registreerimis- ja parooli lähtestamise vormid blokeeritud IP-de eest.
WordPress.org-is uuendati pluginat 2026. aasta mais (v2.6.5). Ühildub Gravity Formsi, ReCaptcha ja Captcha Proga.
- ✅ Lihtne seadistamine: katsete lävi, blokeerimise kestus, IP-valge nimekiri
- ✅ Peidab vormid keelatud aadresside eest
- ❌ Ainult sisselogimiskaitse, ei puuduta rämpspostitellimusi
- 💰 Freemium: tasuta versioon on enamiku poodide jaoks piisav
Fake Customer Blocker, võltsklientide filter
Kitsalt fokusseeritud plugin WooCommerce'ile: blokeerib tellimusi e-posti, domeeni, väljavigade ja kohandatud reeglite alusel. Iga blokeeringuga kaasneb kohandatav teade, nii et kasutaja näeb tagasilükkamise põhjust, mitte ei koge vaikivat kassakatkestust.
- ✅ Kohandatud teavitused iga reegli jaoks
- ❌ Hõlmab ainult tellimusi
- 💰 $9, müüakse Techeshta arendaja saidil
Honeypot for Contact Form 7, nähtamatu robotipüünis
Tasuta lisamoodul Contact Form 7-le, mis lisab vormi peidetud välja. Botid täidavad automaatselt kõik vormiväljad, kaasa arvatud nähtamatu, ja langevad meeõnge. Päris külastaja ei näe ega puuduta seda välja kunagi.
Eelis on see, et kasutaja ei pea üldse midagi tõestama: ei CAPTCHA-t, ei „Ma ei ole robot" märkeruutu. Vorm jääb puhtaks ja rämpspost filtreeritakse serveri poolel.
- ✅ Kasutajale täiesti nähtamatu
- ❌ Ainult Contact Form 7, ei toeta teisi vormipluginaid
- 💰 Tasuta, leht WordPress.org-is (pluginat arendatakse nüüd nime CF7 Apps all)
Täiendavad kaitsemeetodid: CAPTCHA-st kuni käsitsi kontrollimiseni
Pluginad blokeerivad suurema osa rämpspostist. Ülejäänud juhtumid on sihitud ründed ja mittestandardsed stsenaariumid. Nende jaoks kasuta täiendavaid meetodeid.
CAPTCHA ja reCAPTCHA, klassika, mis endiselt töötab
Google reCAPTCHA v3 töötab märkamatult: see määrab igale külastajale skoori vahemikus 0,0 (bott) kuni 1,0 (inimene), tuginedes käitumisele lehel. Ei mingeid valgusfoore ega moonutatud tähti. Kui skoor jääb alla lävendi, siis vormi ei esitata.
Tasuta integratsiooniplugin, CAPTCHA 4WP, endise nimega Advanced noCaptcha & invisible Captcha. Paigaldub kassale, registreerimis- ja kommentaarivormidele paari klõpsuga.
Pea meeles: pildivalikuga reCAPTCHA v2 ärritab ostjaid ja kahjustab konversiooni. Kui võtad kasutusele CAPTCHA, kasuta ainult nähtamatut v3 või Cloudflare Turnstile.
E-posti kinnitus, topelttõke registreerimistele
Pluginad nagu New User Approve lisavad käsitsi registreerimise kinnitamise administraatori poolt või saadavad aktiveerimislingi kasutaja e-postile. Kuni e-posti aadress pole kinnitatud, jääb konto „ootel" staatusesse ega saa tellimusi luua.
Meetod on lihtne, kuid tõhus: rämpsposti botid jõuavad harva sammuni, kus tuleb e-kirjas oleval lingil klõpsata.
IP ja riikide blokeerimine, kui tunned vaenlast nägupidi
Kui rämpsposti uputus tuleb samadelt IP-aadressidelt või riikidest, blokeeri need hostingu tasemel (cPanel → IP Blocker) või turbe pluginaga nagu Wordfence.
Oluline: ära blokeeri terveid riike ilma analüüsita. Riskid ära lõigata päris ostjad. Vaata üle oma tellimuste logid kuu aja kohta: kui näiteks Vietnamist ei olnud ühtegi ehtsat ostu, kuid sadu rämpskatseid, on blokeerimine põhjendatud.
Tellimuse kinnitus telefoni teel, kõrge hinnaga kaupade ja teenuste puhul
Meetod edtech-platvormide nagu Open English arsenalist: haldur võtab kliendiga ühendust enne tellimuse aktiveerimist. Digitaalsete kaupade, veebikursuste ja kõrge hinnaga teenuste puhul filtreerib see välja kõik botid ja ühtlasi loob usaldust.
Toote-e-kaubanduse jaoks on see meetod liiga töömahukas. Kasuta seda valikuliselt: kahtlaselt kõrge väärtusega tellimused või järelmaksuga maksmine piirkondadesse, kus on kõrge pettuste määr.
WooCommerce'i kaitse kontrollnimekiri: mis töötab ja mis mitte
Ehita oma kaitse üles kihtidena. Ükski tööriist ei anna täielikku garantiid, kuid kolme või nelja taseme kombinatsioon blokeerib peaaegu kõik.
Mis töötab:
- Kombineeri pluginaid: CleanTalk tellimuste jaoks + Akismet kommentaaride jaoks + Limit Attempts sisselogimise jaoks
- Seadista kassale reCAPTCHA v3, nähtamatu kontroll ei kahjusta konversiooni
- Luba e-posti kinnitus: botid ei kinnita peaaegu kunagi e-posti aadressi
- Uuenda regulaarselt WordPressi, WooCommerce'i ja pluginaid, iga aegunud versioon on potentsiaalne auk
- Kontrolli logisid kord nädalas: järsk registreerimiste hüpe või nullsummaga tellimused on ründe signaal
Mis ei tööta / põhjustab kahju:
- Üks plugin kõige jaoks, igal tööriistal on oma katvusala
- Külaliskassa täielik keelamine ilma analüüsita, võid kaotada märgatava osa impulssostude konversioonist
- Tervete riikide blokeerimine statistikat kontrollimata, lõikad ära päris kliendid
- Liiga palju CAPTCHA-t igal sammul, ostjad lahkuvad konkurentide juurde
- Turvapluginatega seotud uuenduste ignoreerimine, botid kasutavad ära teadaolevaid haavatavusi, mitte nullpäeva turvaauke
⁉️🤔 Korduma kippuvad küsimused
Kas rämpsposti tellimusi saab täielikult blokeerida ilma pluginateta?
Täielikult, ei. WordPressi ja WooCommerce'i vaikeseaded filtreerivad välja primitiivsed botid, kuid kaasaegsed rämpskriptid lähevad neist minutitega mööda. Minimaalne komplekt ilma pluginateta: külaliskassa keelamine + kohandatud registreerimine (WPS Hide Login) + nähtamatu reCAPTCHA v3. Kuid üks spetsiaalne plugin nagu CleanTalk säästab tunde käsitsi modereerimisest.
Kas CAPTCHA aeglustab saiti?
reCAPTCHA v3 lisab lehe laadimisele tühise viivituse, mis on kasutajale märkamatu. Rasked graafilised CAPTCHA-d (v2) võivad lisada kuni sekundi ja on märgatavalt tüütud. Alternatiiv, Cloudflare Turnstile: kergem kui reCAPTCHA ega ole seotud Google'i ökosüsteemiga.
Kuidas eristada võltsitud tellimust ehtsast?
Võltsingu tunnused: minimaalse summaga tellimus, järelmaksuga maksmine, e-posti aadress nagu
ur.liam@321aaaaa, aadress olematute tänavatega, IP riigist, kus sa ei tegutse. Massilised võltsingud tulevad partiidena 10-50 tk lühikese aja jooksul sama andmemustriga.
Mida teha juba saadud rämpsposti tellimustega?
Ära kustuta neid kohe, kõigepealt analüüsi mustrit (IP, aeg, geograafia, maksetüüp). See näitab, kust rünnak tuleb ja milline auk sulgeda. Pärast analüüsi kustuta hulgi WooCommerce → Tellimused → filtreeri staatuse järgi. CleanTalk suudab rämpskommentaare ja -registreerimisi automaatselt puhastada.
Kas WooCommerce Anti-Fraud aitab tavalise rämpsposti vastu?
WooCommerce Anti-Fraud on suunatud maksepettustele (kaardi testimine, varastatud kaardid) ja määrab tellimustele riskiskoori. See ei kaitse massiliste boti registreerimiste ja rämpskommentaaride eest. Kasuta seda kolmanda kihina pärast põhilist rämpspostivastast kaitset.
Tulemused: oma poe kaitse ülesehitamine
Ühtset kõigile sobivat retsepti ei ole; kaitse tase sõltub sellest, mida täpselt sinu poes rünnatakse. Siin on kolm tõestatud varianti:
Sind uputatakse üle rämpsregistreerimistega: keela külalisena registreerumine standardse WordPressi vormi kaudu, paigalda CleanTalk ja lisa e-posti kinnitus New User Approve’i abil. Kolm tegevust ja võltskontode voog kaob.
Võltsitud tellimused ettemaksuta sularahamaksega (COD): keela COD kõrge pettuseriskiga riikide puhul, ühenda Blocker või Fake Customer Blocker koos probleemsete piirkondade reeglitega, lisa CleanTalk kassale.
Kaarditestimine väikeste summadega: WooCommerce Anti-Fraud + CleanTalk koos tehingute monitooringu lubamisega + kohustuslik CVV kontroll. Kui rünnak jätkub, luba ajutiselt tellimuse kinnitus telefoni teel kahtlaselt väikeste summade puhul.
Alusta väikeselt: täna keela WordPressi seadetes külalisena registreerumine ja pingbackid. Homme paigalda CleanTalk või Akismet. Iga kaitsekiht muudab sinu poe ründamise pahalase jaoks kulukamaks ning mingil hetkel liiguvad robotid edasi sinna, kus on lihtsam.

Professionaalne kirjanike ja toimetajate meeskond, kes on spetsialiseerunud kvaliteetse sisu loomisele.