













🛡 WordPressi kaitse läbi pentestide: kõvendamise juhend
WordPressil töötav sait töötab kuu, pool aastat, aasta ja siis saabub majutusteenuse pakkujalt kiri: „Teie kontolt saadetakse rämpsposti." Või helistab klient paanikas, sest koduleht suunab nüüd ümber õngitsusdomeenile.
Tavalised turvakontrollnimekirjad aitavad katta põhitõed: uuendused, tugevad paroolid, varukoopiad. Kuid need ei näita, mis läheb esimesena katki sinu konkreetses komplektis, mis koosneb kolmest tosinast pluginast, kohandatud teemast ja faili functions.php näppimistest.
WordPressi saidi pentest ei ole lihtsalt „veel üks kontroll". See on sihilik rünne sinu saidi vastu, millele järgneb dokumenteeritud nimekiri turvaaukudest, mis on järjestatud reaalse ohu alusel. Ja mis kõige tähtsam, koos konkreetsete sammudega, mis augud sulgevad, nii et need ei avane uuesti pärast järgmist uuendust.

💡 Kiire ülevaade:
- Mine turvakontrollnimekirjast kaugemale: pentest vaatab saiti ründaja pilgu läbi
- Leia tüüpilised WordPressi turvaaugud: alates silumislogidest toodangus kuni XSS-ini vormide kaudu
- Läbi terve kindlustamise tsükli: ulatus, parandus, kiired võidud, kordustest, WAF-i puhverserver
- Valmista sait pentestiks korrektselt ette: testimiskeskkond, testrollid, logimine
Miks on pentest tõhusam kui turvakontrollnimekiri
Kontrollnimekiri tähendab „tee ära ja unusta". XML-RPC keelatud, sisselogimiskatsete limiit seatud, tabeli prefiks muudetud. Kastid linnukesega tähistatud, saavutustunne olemas.
Pentest pöörab pildi ümber. See vaatab saiti ründaja pilgu läbi ja leiab sageli asju, mida kontrollnimekirjades pole. Näiteks kohandatud REST-lõpp-punkt, mille teemaarendaja jättis õiguste kontrollita. Või kaks vormiplugina, mis on paigaldatud „igaks juhuks", millest ühte pole kaks aastat uuendatud ja mis veab kaasa haavatava teegi.
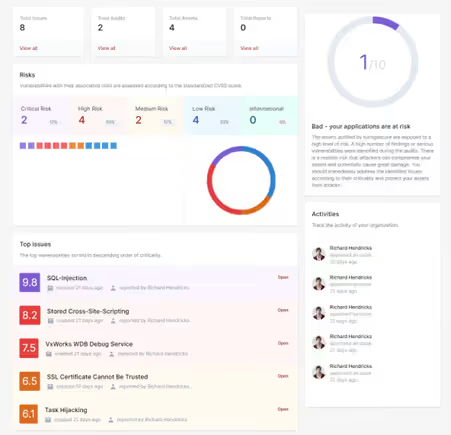
Professionaalne pentest on planeeritud protseduur kindla ulatuse, dokumenteeritud tulemuste ja prioriseeritud soovitustega. See, mis eristab seda automaatsest skännerist, on sügavus: automaatskänner leiab teadaolevate turvaaukude signatuure, kuid jääb pimedaks kohandatud rolliloogika, konkreetse teema või käsitsi kirjutatud REST-marsruutide osas.
Pentesti tulemus ei ole lihtsalt nimekiri sellest, „mis on halb". See on tõestus: siin on päring, mille me saatsime, siin on vastus, mille me saime, siin on põhjus, miks see on ohtlik, ja siin on, kuidas seda parandada. Äriomaniku jaoks on see argument eelarvevestluses; arendaja jaoks valmis tegevuskava.
Kolm tüüpilist WordPressi turvaauku: kuidas pentest need leiab
WordPressi probleemid on harva eksootilised. Aastatepikkuse saitide haldamise kogemuse jooksul näeme korduvaid mustreid: pluginate ja teemade nimed muutuvad, kuid turvaaukude klassid jäävad samaks. Allpool on kolm näidet, mida pentest süstemaatiliselt paljastab.
Näide 1: ebaturvaline majutus ja WordPressi konfiguratsioon
Turvaseadete vale konfigureerimine on üks levinumaid probleeme. Lisafunktsioonid on sisse lülitatud, vaikekontosid pole ümber nimetatud ja veateated lekivad keskkonna üksikasju otse brauserisse. Mõned probleemid on majutusteenuse pakkuja poolel, kuid WordPress võimaldab need sulgeda.
Mida pentestija näeb:
- Kataloogide loend on lubatud: igaüks saab sirvida kausta
/wp-content/uploads/sisu - Silumisinfo esiküljel:
WP_DEBUGon toodangus seatud väärtuseletrue - Administraatoripaneel ilma täiendava kaitseta: otsene juurdepääs failile
/wp-login.phpilma piiranguteta
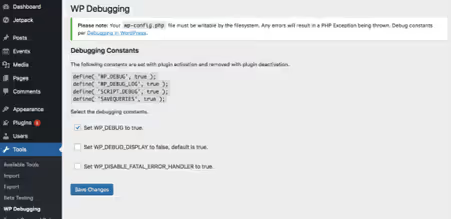
Silumisväljund brauseris paljastab failiteed, komponentide versioonid ja andmebaasi struktuuri. Pentestija kasutab neid andmeid ründevektorite kaardistamiseks.
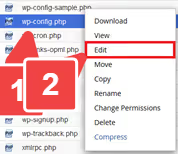
WP_DEBUG keelamine failis wp-config.php on esimene ja kiireim parandus: üks konstant eemaldab kogu silumisinfo avalikust juurdepääsust.
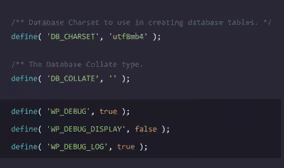
Lahendus, silumise keelamine toodangus:
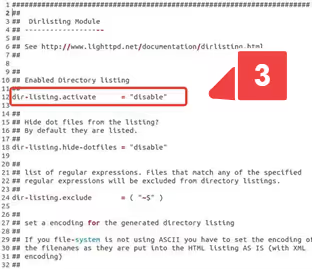
Kataloogide loendi sulgemine serveri tasemel või .htaccess-i kaudu.
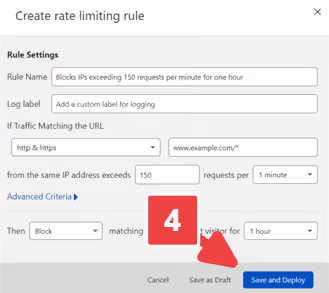
Kiiruspiirang lehel /wp-login.php peatab toore jõu rünnakud enne, kui need WordPressini üldse jõuavad.
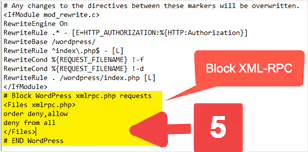
Serveripoolsed kaitsereeglid (WAF-reeglid hosti või CDN-i tasemel). Solid Security plugin (endine iThemes Security) katab paljud neist vektoritest tsentraalselt; tasuta versioon on baasturbe tagamiseks piisav.
Näide 2: pluginatega ülekoormatus ja ülepaisutatud õigused
Regulaarsed tuuma, teema ja pluginavärskendused on põhitõed, mida iga turvajuhend lakkamatult meelde tuletab. Praktikas on aga olulisem kui see, kas konkreetne plugin on uuendatud, installatsiooni üldine konfiguratsioon.
Süsteemne turvameetmete lähenemine on siin järgmine:
- Koosta pluginatest ja teemadest täielik inventuur
- Eemalda kõik, mis ei ole kasutusel
- Määra uuendustele selge vastutaja
Rollid ja õigused järgivad rangelt vähimate privileegide põhimõtet. Toimetaja ei vaja juurdepääsu pluginaseadetele ja SEO-spetsialist ei vaja juurdepääsu teemade paigaldamisele.
Reaalne juhtum: sait kasutab kahte vormiplugina „ajaloolistel põhjustel".
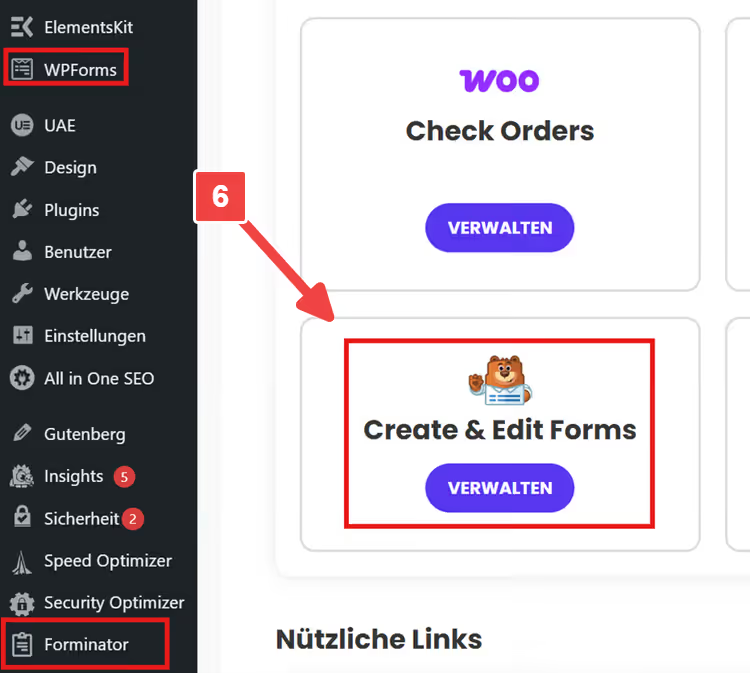
Turvatestimine näitab, et tegelikult on kasutusel ainult üks. Teine lihtsalt vedeleb surnud raskusena, kuid selle lõpp-punktid on avatud ja tõmbavad sisse teegi haavatava versiooni. Turvameetmeks ei ole siin veel ühe kaitsekihi lisamine; selleks on lihtsalt kasutamata plugina eemaldamine. Regulaarsed pluginakontrollid ja kriitiline pilk igale paigaldatud komponendile on turvatsükli lahutamatu osa, mitte ühekordne tegevus.
Näide 3: süstimisrünnakud ja XSS esiliidese kaudu
OWASP asetab süstimisrünnakud oma ohtude pingerea tippu. WordPressis esinevad need igal pool, kus arendaja käsitleb kasutaja sisendit „vaikimisi ohutuna":
- Kontaktivormid ja uudiskirja tellimisvormid
- Otsing ja filtrid poodides ja kataloogides
- Kommentaarid ja kohandatud väljad
Baaskaitse: neli reeglit, mis sulgevad enamiku vektoritest:
- Valideeri sisend serveris (ära kunagi usalda klienti)
- Väljasta andmed kontekstipõhiselt (HTML, JS, SQL, URL)
- Hoia pluginad ajakohasena
- Vaata perioodiliselt üle kohandatud teema kood
Turvatestimine annab sulle peamise: korratava tõendi. Konkreetne päring, konkreetne süsteemi vastus: see on argument, mis ei nõua sinult juhile või kliendile rünnaku tehniliste üksikasjade selgitamist.
WordPressi turvaprotsess: raportist kaitseni
Kõige tavalisem viga pärast pentesti on kiirustada kõike korraga parandama. Selle asemel vajate protsessi, mis tasakaalustab tehnilist prioriteeti, pingutust ja seda, kui hästi parandused uuendused üle elavad.
1. Samm: määratlege ulatus ja prioriteedid
Kõik raportis leiduvad tähelepanekud ei ole kriitilised. Hea pentesti raport sisaldab tõsidusastet, mõjutatud URL-e ja võimaliku kahju kirjeldust. See võimaldab teil kehtestada järjekorra:
- Autentimiseta kaugkasutatavad haavatavused (kriitiline prioriteet)
- Autentimistsoonis olevad haavatavused lihtsa ründevektoriga
- Konfiguratsioonivead ja süvakaitse (madal prioriteet, kuid arvukas)
2. Samm: rakendage parandused nii, et need uuendused üle elaks
Klassikaline valukoht: rakendate paranduse, nädal hiljem tuleb teema automaatne uuendus ja kõik laguneb. Paranduse paigutus määrab selle vastupidavuse:
- Serveri tase või majutus: päised, TLS, päringupiirangud, failiõigused. Kõige usaldusväärsem, elab WordPressist sõltumatult.
- Alamteema või puhtad konksud: malli ja funktsionaalsuse muudatused. Mitte mingeid otseseid muudatusi peateemas.
- Plugina asendamine „plaastriplugina" asemel: kui komponent on arhitektuurilt problemaatiline, on lihtsam asendada see kaasaegse alternatiiviga kui lõputult lappida.
WordPressi turvadokumentatsioon kirjeldab tüüpilisi punkte ja rõhutab operatiivsete tavade tähtsust: uuendused, juurdepääsukontroll, auditeerimine. Mõnikord muudab paari aegunud komponendi väljavahetamine saidi turvaskoori radikaalselt.
3. Samm: alustage kiiretest võitudest
Kiired võidud, mis annavad ebaproportsionaalselt suure efekti:
- Vähendage administraatorikontode arvu, lubage kaheastmeline autentimine, määrake minimaalne parooli pikkus
- Kontrollige XML-RPC-d: kui seda pole vaja (pole rakendust ega Jetpacki ühendust), keelake see. Kui on vaja, kaitske seda Solid Security abil
- Määrake failide ja kataloogide õigused: veebiserver peaks kirjutama ainult kaustadesse, kus see on tõeliselt vajalik. Arutage seda eraldi majutusteenuse pakkujatega, kõik failimaskid pole ümberlülitamisel võrdselt turvalised
- Testige mitte ainult varukoopia loomist, vaid ka sellest taastamist. Varukoopia ilma kontrollitud taastamiseta on võlts meelerahu
4. Samm: kordustestimine on kohustuslik
Parandus loetakse lõpetatuks alles siis, kui see on kontrollitud. Korduspentest kontrollib: kas haavatavus on tõeliselt kõrvaldatud ja kas ilmnes kõrvalmõjusid. See on kriitiline meetmete puhul nagu Content Security Policy või ranged HTTP päised, need lõhuvad frontendi vähimagi konfiguratsioonivea korral.
5. Samm: kaaluge WAF-puhvrit
Tulemüüri puhvri kontseptsioon on tõhus ja ajaproovile vastu pidanud: iga päring saidile läbib esmalt puhvrikihi, kus seda analüüsitakse ja filtreeritakse, ning alles seejärel jõuab veebiserverisse. See blokeerib tohutu kihi ründeid enne, kui need WordPressiga üldse ühendust võtavad. Sucuri, üks võimalus selliseks kaitseks. Alternatiivid: Cloudflare WAF, Wordfence Premium koos lõpp-punkti kaitsega.
Kuidas muuta pentest kiiremaks ja tõhusamaks
Pentest annab maksimaalset väärtust, kui tingimused on eelnevalt ette valmistatud. Penetration Testing Execution Standard rõhutab eelkaasamise faasi, hetke, kus osapooled lepivad kokku eesmärkides, reeglites ja testimise piirides.
Mida see teie kui WordPressi saidi omaniku jaoks tähendab:
- Arenduskeskkond toodangu asemel: vähendab riski reaalsetele kasutajatele ja võimaldab agressiivsemat testimist. Kui arenduskeskkond pole saadaval, siis vähemalt kloon alamdomeenil IP-piiranguga juurdepääsuga.
- Testikontod erinevate rollidega: vähemalt toimetaja ja administraator. Ilma selleta on autoriseerimise testimine mõttetu.
- Lubatud logimine: sisselogimissündmused, failimuudatused, pluginate installimised. Need kirjed on intsidentide analüüsimisel hindamatud.
- Koordineerimine kolmandate osapoolte teenustega: kui sait integreerub maksevärava, CRM-i või jälgimissüsteemidega, määratlege eelnevalt, mida testi ajal tohib ja mida ei tohi puutuda.
Järgmised sammud pärast pentesti
1. Looge pluginate ja teemade inventuur, eemaldage kasutamata, seadke uuendusrütm
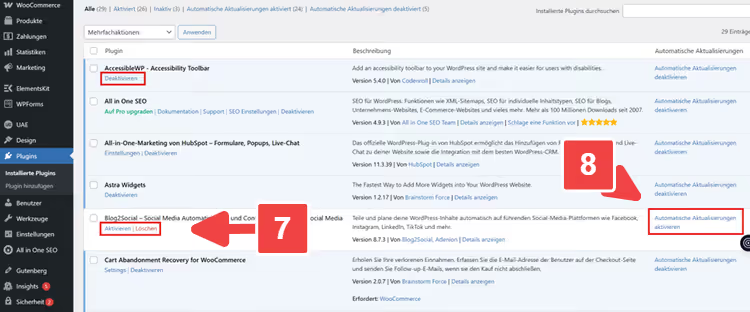
2. Vaadake üle rollid ja administraatorikontod, õigused rangelt vähimate privileegide põhimõttel
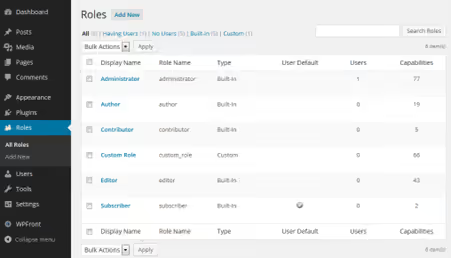
3. Seadistage arenduskeskkond ja paranduste juurutamise protsess, mis uuendused üle elab
4. Valmistage dokumentatsiooni jaoks ette ekraanipildid: raporti ülevaade, näidispäring koos vastusega, päiste või konfiguratsiooni võrdlus enne/pärast.
5. Planeerige konkreetse kuupäevaga kordustest, turvamine ei tohi peatuda eeldusel „me parandasime kõik".
See lähenemine muudab pentesti ühekordsest „augukontrollist" pidevaks tsükliks: testi, paranda, kontrolli, korda. Aja jooksul muutub sait mitte lihtsalt „kaetuks", vaid tõeliselt rünnakutele vastupidavaks ja te teate seda mitte sellepärast, et kontrollnimekiri nii ütleb, vaid sellepärast, et kontroll kinnitas seda.
⁉️🤔 Korduma kippuvad küsimused
Kas ma vajan pentesti, kui kasutan Solid Securityt ja teen varukoopiaid?
Turvapluginaid katavad teadaolevaid ründevektoreid, kuid ei näe kohandatud haavatavusi: ise kirjutatud REST lõpp-punkti ilma õiguste kontrollita, ümbersuunamise loogikat teemas või auku mahajäetud pluginas, mis on kirjas kui „aktiivne". Pentest leiab just need mittestandardsed sisenemispunktid. Varukoopiad ei hoia ära sissemurret, need aitavad teil pärast taastuda. Need on erinevad kaitsekihid ja need täiendavad üksteist.
Kuidas erineb pentest automaatsest skannerist nagu WPScan?
WPScan kontrollib saiti allkirjade andmebaasi vastu: see vaatab tuuma, plugina ja teema versioone ning võrdleb neid teadaolevate CVE-dega. See on kasulik baaskontrolliks, kuid skanner ei mõista konteksti. See ei näe, et tellimisvorm lekib andmeid ilma valideerimiseta või et kohandatud „poehalduri" roll sai kogemata teema toimetaja õigused. Pentestija (või manuaalne pentest) analüüsib rakenduse loogikat, mitte ainult versiooninumbreid.
Kui sageli tuleks pentesti läbi viia?
Pärast iga olulist muudatust: suurem tuumauuendus, teemavahetus, uue kriitilise plugina lisamine (maksed, liikmelisus, kohandatud väljad). Saitide puhul, kus seisaku hind on kõrge (e-kaubandus, liikmesportaal), on õigustatud plaaniline pentest iga 6-12 kuu tagant. Ideaalis saab pentestist osa arendustsüklist: juuruta muudatused → testi arenduskeskkonnas → paranda → toodangusse.
Kas ma saan pentesti ise läbi viia, ilma spetsialiste palkamata?
Põhilised sammud on kättesaadavad: käivitage WPScan, kontrollige turvapäiseid Security Headersi kaudu, jalutage käsitsi läbi OWASP Top 10 veebirakenduste jaoks. Kuid täielik pentest nõuab kogemust: arusaamist, kuidas ründevektoreid kombineerida, kuidas lugeda serveri vastuseid ja kuidas eristada valepositiivset tulemust reaalsest august. Kommertssaidi puhul on mõistlikum tellida pentest professionaalselt meeskonnalt ja kasutada oma kontrolle hügieenimiinimumina auditite vahel.
Mis siis, kui pentest leidis kümneid haavatavusi, kuid paranduste eelarve on piiratud?
Prioriseerige halastamatult. Esimene tase: autentimiseta kasutatavad haavatavused (kaugandmetele juurdepääs, RCE). Teine: autentimistsoonis olevad probleemid, mis võimaldavad privileegide eskaleerimist. Kolmas: süvakaitse (logimine, päised, mittevajalikud avatud pordid). Ülaltoodud 3. sammu kiired võidud sulgevad palju punkte minimaalse pingutusega. Ülejäänu läheb tähtajaga plaani, mitte tähtajata ootejärjekorda.
WordPressi turvalisuse tagamine pärast pentesti: kust täna alustada
Pentest ei tee saiti turvaliseks. See teeb nähtavaks augud, mis saidil juba olemas on. Sait muutub turvaliseks alles pärast seda, kui need augud sulged ja kontrollid, et need pole uuesti avanenud.
Kui professionaalse pentesti eelarvet pole veel kinnitatud, alusta sellest, mis on kohe saadaval:
- Käivita oma saidi vastu tasuta WPScan (vähemalt passiivses režiimis
--no-banner --enumerate vp) - Tee läbi 3. sammu kiired võidud; see võtab tund aega ja sulgeb levinumad ründevektorid
- Koosta inventuur kõigest, mis on administraatoripaneeli paigaldatud, ja eemalda kõik, mida pole üle kuu aja kasutanud
Kui on aeg täismahus pentestiks, oled juba valmis: staadiumikeskkond on püsti, pluginad on kontrolli all, rollid on korrastatud. Pentestija ei kuluta sinu eelarvet selle loetlemisele, mida sa juba tead, vaid keskendub päris nõrkustele. Ja just selleks sa ta palkasidki.

Professionaalne kirjanike ja toimetajate meeskond, kes on spetsialiseerunud kvaliteetse sisu loomisele.