


🚫 Фейкові замовлення в WooCommerce: 7 плагінів і 4 прийоми для повного захисту від спаму
Прокинулися вранці, відкрили адмінку, а там 47 нових замовлень із нульовою сумою та лівими адресами. Знайомо?
Спам-замовлення в WooCommerce — це не просто сміття в базі. Кожне фейкове замовлення забиває звіти, плутає залишки на складі та пожирає ресурси хостингу. А якщо бот тестує крадені картки через ваш магазин, додається ще й ризик чарджбеку: за даними Stripe, кількість чарджбеків зростає приблизно на 20% щороку, а кожен спірний платіж — це комісія банку та заморожена виручка.
Сьогодні розбираємо повний ланцюжок захисту WooCommerce від спаму: від вбудованих налаштувань, які вмикаються за хвилину, до спеціалізованих плагінів і неочевидних прийомів на кшталт honeypot-пасток. До кінця статті ви зберете захист, який відсікає переважну більшість ботів без шкоди для живих покупців.
Чому WooCommerce-магазини стають ціллю спам-атак
💡 Швидкий огляд:
- Вимкніть гостьовий чекаут без пароля, найшвидший спосіб відсікти масові бот-прогони
- Додайте невидиму honeypot-пастку у форму реєстрації: боти заповнять приховане поле, люди, ні
- Встановіть CleanTalk або Akismet: хмарні бази спам-патернів оновлюються в реальному часі
- Налаштуйте ліміт спроб логіну та блокування IP: брутфорс захлинеться на другому десятку спроб
- Увімкніть email-верифікацію та підтвердження замовлення дзвінком для сум, вищих за поріг
Боти атакують WooCommerce з трьох причин. По-перше, це найпопулярніша eCommerce-платформа у світі, за даними BuiltWith за 2026, вона з великим відривом посідає перше місце за кількістю активних магазинів. По-друге, стандартна форма чекауту WooCommerce передбачувана: бот знає назви полів та URL-ендпоїнтів. По-третє, кожне фейкове замовлення майже нічого не коштує зловмиснику, скрипт генерує їх тисячами, поки власник магазину розбирає наслідки.
Найнебезпечніший сценарій, card testing. Зловмисники проганяють через ваш магазин крадені картки дрібними сумами ($1-5), перевіряючи, які з них активні. Активні картки йдуть на великі покупки в інших місцях, а вам залишаються чарджбеки та ризик потрапляння до програми моніторингу платіжних систем.
Базові налаштування WordPress і WooCommerce: перша лінія оборони
Почніть із того, що вже є в рушії. Три екрани налаштувань закриють найочевидніші діри.
У Налаштування → Загальні зніміть позначку «Anyone can register», вона відкриває стандартну форму wp-login.php?action=register, яку боти знаходять за сигнатурою URL. Для клієнтських реєстрацій WooCommerce використовує власні форми, тож на покупців це не вплине.
У Налаштування → Обговорення вимкніть «Allow link notifications from other blogs (pingbacks and trackbacks)». Пінгбеки, класичний вектор спаму: бот надсилає сповіщення про посилання на ваш допис, а в тілі, реклама казино або фішинговий URL.
У WooCommerce → Налаштування → Облікові записи вимкніть опцію «Allow customers to place orders without an account». Так, гостьовий чекаут зручний для конверсії. Але якщо магазин уже завалюють фейками, обов'язковий акаунт із підтвердженим email відсікає більшість простих ботів одразу.
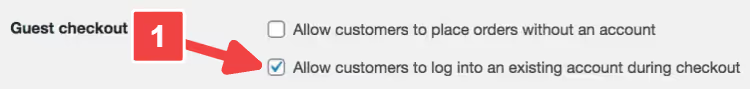
Ці три налаштування займають менше п'яти хвилин. Зробіть їх просто зараз, навіть якщо все інше відкладете на потім. Базова гігієна закриває найтупіші атаки, а їх, більшість.
Антиспам-плагіни для WooCommerce: що ставити у 2026
Базових налаштувань вистачає від примітивних скриптів. Проти ботів з евристиками та AI-генерацією даних потрібні профільні інструменти. Ось сім плагінів, які закривають спам на різних рівнях: від коментарів до фейкових замовлень.
Плагін | Тип захисту | Ціна | Головна фішка |
|---|---|---|---|
Akismet | Коментарі, реєстрації | Free / від $10/міс | Глобальна база спам-патернів |
CleanTalk | Замовлення, форми, реєстрації | Від $12/рік | Хмарна перевірка без CAPTCHA |
Blocker | Замовлення | Freemium | Блокування за IP, штатом, індексом |
Titan Anti-Spam | Комплексна | Безплатно | Фаєрвол + сканер + антиспам |
Limit Attempts | Логін, брутфорс | Freemium | Блокування IP після N спроб |
Fake Customer Blocker | Замовлення | $9 | Фільтр email/доменів з кастомними повідомленнями |
Honeypot CF7 | Контактні форми | Безплатно | Невидима пастка для ботів |
Akismet, масова фільтрація коментарів і реєстрацій
Akismet перевіряє кожну реєстрацію та коментар через глобальну базу спам-патернів, зібрану з мільйонів сайтів. Понад 5 мільйонів активних встановлень — це не маркетинг, а факт зі сторінки плагіна на WordPress.org.
Плагін ловить 99,9% спаму за заявою розробників. На практиці потік коментарів із фішингом та порно-посиланнями зникає повністю. Хибні спрацювання рідкісні: за місяць роботи на середньому магазині блокується 2-3 легітимні коментарі, які легко відновити з черги модерації.
- ✅ Глобальна база оновлюється безперервно
- ✅ Працює без видимих елементів на фронтенді
- ❌ Безплатна версія, лише для особистих блогів; магазинам потрібен платний тариф
- 💰 Free для персональних блогів, Pro від $9,95/міс
CleanTalk, хмарний захист без CAPTCHA
CleanTalk — це швейцарський ніж проти спаму в WooCommerce. Блокує спам-замовлення, фейкові реєстрації, спам-коментарі, розсилки через контактні форми та накрутку відгуків. Усе через хмарний API: ваш сервер не навантажується аналізом, рішення надходить за 1-3 секунди.
Головна перевага, відсутність CAPTCHA. Ніхто не вибирає світлофори і не вводить викривлені літери. Плагін аналізує поведінкові патерни та звіряє IP/email із хмарною базою, залишаючись повністю невидимим для користувача.
На WordPress.org плагін оновлено в липні 2026 (v6.84), понад 200 000 активних встановлень. Окремий плюс, вбудований захист від card testing через аналіз патернів дрібних транзакцій.
- ✅ Невидимий для користувачів, не знижує конверсію
- ✅ Покриває замовлення, реєстрації, відгуки, контактні форми
- ❌ Залежність від хмари: якщо API лежить, захисту немає
- 💰 7 днів тріалу, потім від $12/рік
Blocker, точкове блокування підозрілих замовлень
Blocker вирішує вузьку задачу, не пускає на чекаут клієнтів за заданими критеріями: IP-адреса, штат, поштовий індекс, країна. Коли бот або небажаний покупець потрапляє під правило, плагін обриває оформлення замовлення і показує настроюване сповіщення.
Інструмент не для масової фільтрації, а для хірургічного блокування: наприклад, усі замовлення з Нігерії з COD-оплатою або конкретний IP, з якого card testing іде вчетверте за тиждень.
- ✅ Гнучкі правила блокування
- ❌ Тільки WooCommerce-замовлення (не зачіпає реєстрації та коментарі)
- 💰 Freemium, зараз поширюється як Fraud Prevention For WooCommerce and EDD
Titan Anti-Spam, комбайн: файрвол + антиспам + аудит
Titan об’єднує антиспам-фільтр, файрвол, сканер шкідливого коду та аудит доступності сайту в одному безплатному пакеті. Алгоритм побудований на «невидимому JS-CAPTCHA» та «невидимій input-пастці» (honeypot): боти не виконують JavaScript і заповнюють приховане поле, а живі відвідувачі проходять непомітно.
Плагін фільтрує коментарі без CAPTCHA та дає змогу конвертувати спам-коментарі у звичайні одним кліком. GDPR-сумісний: не зберігає зайвих даних про відвідувачів.
- ✅ Безплатний комбайн: антиспам + файрвол + сканер
- ✅ Невидима перевірка без CAPTCHA
- ❌ Не сумісний із Disqus, Jetpack Comments, AJAX Comment Form, bbPress
- 💰 Безплатно, сторінка на WordPress.org
Limit Attempts, захист від брутфорсу та перебору паролів
Брутфорс — це коли бот перебирає сотні паролів за хвилину, намагаючись підібрати логін адміністратора. Limit Attempts блокує IP-адресу після заданої кількості невдалих спроб і вміє приховувати форму логіну, реєстрації та відновлення пароля для заблокованих IP.
На WordPress.org плагін оновлено в травні 2026 (v2.6.5). Сумісний із Gravity Forms, ReCaptcha та Captcha Pro.
- ✅ Просте налаштування: поріг спроб, час блокування, білий список IP
- ✅ Приховує форми від забанених адрес
- ❌ Тільки захист логіну, не зачіпає спам-замовлення
- 💰 Freemium: безплатної версії достатньо для більшості магазинів
Fake Customer Blocker, фільтр фейкових клієнтів
Вузькоспеціалізований плагін для WooCommerce: блокує замовлення за email, доменом, наявністю помилок у полях та кастомними правилами. Кожне блокування супроводжує настроюваним повідомленням, користувач бачить причину відмови, а не мовчазний обрив чекауту.
- ✅ Кастомні сповіщення для кожного правила
- ❌ Покриває тільки замовлення
- 💰 $9, продається на сайті розробника Techeshta
Honeypot для Contact Form 7, невидима пастка для ботів
Безплатне доповнення до Contact Form 7, яке додає у форму приховане поле. Боти автоматично заповнюють усі поля форми, включно з невидимим, і провалюються в honeypot. Живий відвідувач поле не бачить і не чіпає.
Плюс у тому, що користувачеві взагалі не потрібно нічого доводити: ні CAPTCHA, ні чекбокса «я не робот». Форма залишається чистою, а спам фільтрується на серверній стороні.
- ✅ Абсолютно невидимий для користувачів
- ❌ Тільки Contact Form 7, інші формові плагіни не підтримує
- 💰 Безплатно, сторінка на WordPress.org (плагін тепер розвивається під назвою CF7 Apps)
Додаткові методи захисту: від CAPTCHA до ручного підтвердження
Плагіни закривають більшу частину спаму. Залишкові випадки — це цільові атаки та нестандартні сценарії. Для них використовуйте додаткові методи.
CAPTCHA та reCAPTCHA, класика, яка все ще працює
Google reCAPTCHA v3 працює непомітно: присвоює відвідувачу оцінку від 0.0 (бот) до 1.0 (людина) на основі поведінки на сторінці. Жодних світлофорів і спотворених літер. Якщо оцінка нижча за поріг, форма не надсилається.
Безкоштовний плагін для інтеграції, CAPTCHA 4WP, колишній Advanced noCaptcha & invisible Captcha. Встановлюється на чекаут, реєстрацію та форми коментарів за пару кліків.
Зверніть увагу: reCAPTCHA v2 з вибором картинок дратує покупців і ріже конверсію. Якщо ставите CAPTCHA, тільки невидиму v3 або Turnstile від Cloudflare.
Email-верифікація, подвійний бар'єр для реєстрацій
Плагіни на кшталт New User Approve додають ручне підтвердження реєстрації адміністратором або надсилають посилання активації на пошту користувача. Поки email не підтверджено, акаунт висить у статусі «pending» і не може створювати замовлення.
Метод простий, але дієвий: спам-боти рідко доходять до етапу кліку за посиланням у листі.
Блокування IP та країн, коли знаєте ворога в обличчя
Якщо потік спаму йде з одних і тих самих IP-адрес або країн, заблокуйте їх на рівні хостингу (cPanel → IP Blocker) або через плагін безпеки на кшталт Wordfence.
Важливо: не блокуйте цілі країни без аналізу. Ви ризикуєте відрізати реальних покупців. Дивіться логи замовлень за місяць, якщо з умовного В'єтнаму не було жодної живої покупки, а спаму звідти сотні, блокування виправдане.
Підтвердження замовлення дзвінком, для дорогих товарів і послуг
Метод з арсеналу edtech-платформ на кшталт Open English: менеджер зв'язується з клієнтом до активації замовлення. Для цифрових товарів, онлайн-курсів і послуг з високим чеком це відсікає всіх ботів і заодно підвищує довіру.
Для товарного eCommerce метод надто трудозатратний. Використовуйте його точково: замовлення з підозріло високим чеком або COD-оплатою в регіони з високим рівнем фроду.
Чек-лист захисту WooCommerce: що працює, а що ні
Зберіть захист шарами. Жоден інструмент не дає повної гарантії, але комбінація з трьох-чотирьох рівнів відсікає майже все.
Працює:
- Комбінуйте плагіни: CleanTalk для замовлень + Akismet для коментарів + Limit Attempts для логіну
- Налаштуйте reCAPTCHA v3 на чекауті, невидима перевірка не ріже конверсію
- Увімкніть email-верифікацію: боти майже ніколи не підтверджують пошту
- Регулярно оновлюйте WordPress, WooCommerce і плагіни, кожна застаріла версія — це потенційна діра
- Перевіряйте логи раз на тиждень: раптовий стрибок реєстрацій або замовлень з нульовою сумою, сигнал атаки
Не працює / шкодить:
- Один плагін на все, у кожного інструменту своя зона покриття
- Повне вимкнення гостьового чекауту без аналізу, можна втратити помітну частку конверсії на імпульсних покупках
- Блокування цілих країн без перевірки статистики, ріжете реальних клієнтів
- Забагато CAPTCHA на кожному кроці, покупці йдуть до конкурентів
- Ігнорування оновлень плагінів безпеки, боти експлуатують відомі вразливості, а не нульові дні
⁉️🤔 Часті питання
Чи можна повністю заблокувати спам-замовлення без плагінів?
Повністю, ні. Базові налаштування WordPress і WooCommerce відсікають примітивних ботів, але сучасні спам-скрипти обходять їх за хвилини. Мінімальний набір без плагінів: вимкнення гостьового чекауту + кастомна реєстрація (WPS Hide Login) + невидима reCAPTCHA v3. Але один профільний плагін на кшталт CleanTalk зекономить години ручної модерації.
Чи сповільнює CAPTCHA швидкість сайту?
reCAPTCHA v3 додає незначну затримку до завантаження сторінки, непомітну для користувача. Важкі CAPTCHA з графікою (v2) можуть додати до секунди і відчутно дратують. Альтернатива, Cloudflare Turnstile: легша за reCAPTCHA і не прив'язана до екосистеми Google.
Як відрізнити фейкове замовлення від реального?
Ознаки фейку: замовлення на мінімальну суму, COD-оплата, email виду
ur.liam@321aaaaa, адреса з неіснуючих вулиць, IP з країни, з якою ви не працюєте. Масові фейки йдуть пачками по 10-50 штук за короткий проміжок з однаковим патерном даних.
Що робити з уже отриманими спам-замовленнями?
Не видаляйте їх одразу, спочатку проаналізуйте патерн (IP, час, гео, тип оплати). Це покаже, звідки йде атака і яку діру закривати. Після аналізу, масове видалення через WooCommerce → Замовлення → фільтр за статусом. CleanTalk вміє чистити спам-коментарі та реєстрації автоматично.
Чи допомагає WooCommerce Anti-Fraud від звичайного спаму?
WooCommerce Anti-Fraud заточений під платіжне шахрайство (card testing, stolen cards) і присвоює замовленням risk score. Від масових бот-реєстрацій і спам-коментарів він не захищає. Використовуйте його як третій шар після базового антиспам-захисту.
Підсумки: збираємо захист для свого магазину
Універсального рецепта немає, рівень захисту залежить від того, що саме атакують у вашому магазині. Ось три перевірені варіанти:
Вас завалюють спам-реєстраціями: вимкніть гостьову реєстрацію через стандартну форму WordPress, встановіть CleanTalk і додайте верифікацію email через New User Approve. Три дії, і потік фейкових акаунтів зникає.
Фейкові замовлення з оплатою COD: вимкніть COD для країн із високим рівнем фроду, підключіть Blocker або Fake Customer Blocker із правилами для проблемних регіонів, додайте CleanTalk на чекаут.
Card testing дрібними сумами: WooCommerce Anti-Fraud + CleanTalk з увімкненим моніторингом транзакцій + обов’язкова верифікація CVV. Якщо атака триває, тимчасово увімкніть підтвердження замовлення дзвінком для підозріло дрібних сум.
Почніть із малого: сьогодні вимкніть гостьову реєстрацію та pingbacks у налаштуваннях WordPress. Завтра встановіть CleanTalk або Akismet. Кожен шар захисту робить атаку на ваш магазин дорожчою для зловмисника, і в якийсь момент боти йдуть туди, де простіше.

Професійна команда авторів та редакторів, що спеціалізуються на створенні якісного контенту.