


🚫 Väärennetyt tilaukset WooCommercessa: 7 lisäosaa ja 4 tekniikkaa täydelliseen roskasuojaukseen
Heräsit aamulla, avasit hallintapaneelin, ja siellä on 47 uutta tilausta nollasummilla ja tekaistuilla osoitteilla. Kuulostaako tutulta?
Roskapostitilaukset WooCommercessa eivät ole pelkkää roskaa tietokannassa. Jokainen väärennetty tilaus sotkee raportit, sekoittaa varastosaldot ja syö palvelinresursseja. Ja jos botti testaa varastettuja kortteja verkkokauppasi kautta, takaisinveloitusriski liittyy seuraan: Stripen datan mukaan takaisinveloitukset kasvavat noin 20% vuosittain, ja jokainen riitautettu maksu tarkoittaa pankkikulua ja jäädytettyä tuloa.
Tänään käymme läpi koko WooCommercen roskapostisuojaketjun: sisäänrakennetuista asetuksista, jotka saat päälle minuutissa, erikoistuneisiin lisäosiin ja vähemmän ilmeisiin kikkoihin, kuten hunajapurkiansoihin. Artikkelin loppuun mennessä olet koonnut puolustuksen, joka torjuu valtaosan boteista vahingoittamatta oikeita asiakkaita.
Miksi WooCommerce-kaupat joutuvat roskapostihyökkäysten kohteiksi
💡 Pikakatsaus:
- Poista vieraskassa käytöstä ilman salasanaa, nopein tapa katkaista massabottien aallot
- Lisää näkymätön hunajapurkiansa rekisteröitymislomakkeeseen, botit täyttävät piilotetun kentän, ihmiset eivät
- Asenna CleanTalk tai Akismet, pilvipohjaiset roskapostimallitietokannat päivittyvät reaaliajassa
- Aseta kirjautumisyritysrajoitus ja IP-esto, väsytyshyökkäys tukehtuu noin toisella tusinalla yritystä
- Ota käyttöön sähköpostivahvistus ja tilausvahvistus puhelimitse tietyn summan ylittäville tilauksille
Botit hyökkäävät WooCommerceen kolmesta syystä. Ensinnäkin se on maailman suosituin verkkokauppa-alusta, BuiltWithin vuoden 2026 datan mukaan se pitää ykkössijaa selvällä marginaalilla aktiivisten kauppojen määrässä. Toiseksi WooCommercen vakiokassalomake on ennustettava: botti tietää kenttien nimet ja URL-päätepisteet. Kolmanneksi jokainen väärennetty tilaus ei maksa hyökkääjälle juuri mitään, skripti tuottaa niitä tuhansittain, kun taas kaupan omistaja käsittelee jälkiseurauksia.
Vaarallisin skenaario on korttitestaus. Hyökkääjät ajavat varastettuja kortteja verkkokauppasi läpi pienillä summilla (1-5 $) tarkistaen, mitkä niistä ovat toimivia. Toimivat kortit päätyvät suuriin ostoksiin muualla, ja sinulle jäävät takaisinveloitukset ja riski joutua maksujärjestelmän seurantaohjelmaan.
WordPressin ja WooCommercen perusasetukset: ensimmäinen puolustuslinja
Aloita siitä, mikä on jo moottorissa. Kolme asetusnäyttöä sulkee ilmeisimmät aukot.
Kohdassa Asetukset → Yleiset poista valinta "Kuka tahansa voi rekisteröityä", se avaa vakiolomakkeen wp-login.php?action=register, jonka botit löytävät URL-allekirjoituksen perusteella. Asiakasrekisteröinteihin WooCommerce käyttää omia lomakkeitaan, joten tämä ei vaikuta ostajiin.
Kohdassa Asetukset → Keskustelu poista käytöstä "Salli linkki-ilmoitukset muista blogeista (pingbackit ja trackbackit)". Pingbackit ovat klassinen roskapostivektori: botti lähettää ilmoituksen linkistä julkaisuusi, ja viestin rungossa on kasinomainos tai tietojenkalastelu-URL.
Kohdassa WooCommerce → Asetukset → Tilit ja tietosuoja poista käytöstä "Salli asiakkaiden tehdä tilauksia ilman tiliä" -vaihtoehto. Kyllä, vieraskassa on kätevä konversiolle. Mutta jos kauppa hautautuu jo väärennöksiin, pakollinen tili vahvistetulla sähköpostiosoitteella katkaisee useimmat yksinkertaiset botit heti.
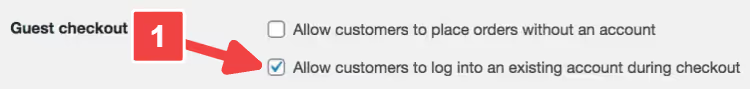
Nämä kolme asetusta vievät alle viisi minuuttia. Tee ne heti, vaikka jättäisit kaiken muun myöhemmäksi. Perushygienia sulkee pois tyhmimmät hyökkäykset, ja ne ovat enemmistö.
Roskapostin estäjät WooCommercelle: mitä asentaa vuonna 2026
Oletusasetukset riittävät alkeellisia skriptejä vastaan. Botteja, jotka käyttävät heuristiikkaa ja tekoälyn tuottamaa dataa, varten tarvitset erikoistyökaluja. Tässä on seitsemän lisäosaa, jotka pysäyttävät roskapostin eri tasoilla: kommenteista väärennettyihin tilauksiin.
Lisäosa | Suojaustyyppi | Hinta | Keskeinen ominaisuus |
|---|---|---|---|
Akismet | Kommentit, rekisteröitymiset | Ilmainen / alkaen $10/kk | Globaali roskapostimallien tietokanta |
CleanTalk | Tilaukset, lomakkeet, rekisteröitymiset | Alkaen $12/v | Pilvipohjainen tarkistus ilman CAPTCHAa |
Blocker | Tilaukset | Freemium | Esto IP:n, osavaltion, postinumeron perusteella |
Titan Anti-Spam | Kattava | Ilmainen | Palomuuri + skanneri + roskapostin esto |
Limit Attempts | Kirjautuminen, brute force | Freemium | IP:n esto N yrityksen jälkeen |
Fake Customer Blocker | Tilaukset | $9 | Sähköposti-/verkkotunnussuodatus mukautetuin viestein |
Honeypot CF7 | Yhteydenottolomakkeet | Ilmainen | Näkymätön ansa boteille |
Akismet, kommenttien ja rekisteröitymisten massasuodatus
Akismet tarkistaa jokaisen rekisteröitymisen ja kommentin globaalia roskapostimallien tietokantaa vasten, joka on kerätty miljoonilta sivustoilta. Yli 5 miljoonaa aktiivista asennusta: se ei ole markkinointia, vaan fakta lisäosan sivulta WordPress.orgissa.
Lisäosa nappaa 99,9% roskapostista kehittäjien mukaan. Käytännössä phishing- ja pornolinkkejä sisältävien kommenttien tulva katoaa kokonaan. Vääriä positiivisia tulee harvoin: keskivertokaupan kuukauden mittaisen käytön aikana 2-3 aitoa kommenttia joutuu estetyksi, ja ne on helppo palauttaa moderointijonosta.
- ✅ Globaali tietokanta päivittyy jatkuvasti
- ✅ Toimii ilman näkyviä elementtejä käyttöliittymässä
- ❌ Ilmaisversio on vain henkilökohtaisille blogeille; kaupat tarvitsevat maksullisen paketin
- 💰 Ilmainen henkilökohtaisille blogeille, Pro alkaen $9.95/kk
CleanTalk, pilvisuojaus ilman CAPTCHAa
CleanTalk on Sveitsin armeijan linkkuveitsi roskapostia vastaan WooCommercessa. Se estää roskapostitilaukset, väärennetyt rekisteröitymiset, roskapostikommentit, massapostitukset yhteydenottolomakkeiden kautta ja arvostelutulvan. Kaikki kulkee pilvirajapinnan kautta: palvelimellesi ei kohdistu analyysikuormaa, ja päätös saapuu 1-3 sekunnissa.
Tärkein etu: ei CAPTCHAa. Kenenkään ei tarvitse poimia liikennevaloja tai kirjoittaa vääristyneitä kirjaimia. Lisäosa analysoi käyttäytymismalleja ja tarkistaa IP-osoitteet/sähköpostit pilvitietokantaa vasten, pysyen täysin näkymättömänä käyttäjälle.
WordPress.orgissa lisäosa päivitettiin heinäkuussa 2026 (v6.84), ja sillä on yli 200 000 aktiivista asennusta. Erillinen plussa: sisäänrakennettu korttitestauksen suoja pienten tapahtumakuvioiden analyysin kautta.
- ✅ Näkymätön käyttäjille, ei vahingoita konversiota
- ✅ Kattaa tilaukset, rekisteröitymiset, arvostelut, yhteydenottolomakkeet
- ❌ Pilviriippuvuus: jos rajapinta on alhaalla, suojaa ei ole
- 💰 7 päivän kokeilu, sitten alkaen $12/v
Blocker, epäilyttävien tilausten kohdennettu esto
Blocker ratkaisee kapean tehtävän: se estää asiakkaita pääsemästä kassalle asetettujen kriteerien perusteella: IP-osoite, osavaltio, postinumero, maa. Kun botti tai ei-toivottu ostaja täsmää sääntöön, lisäosa katkaisee tilausprosessin ja näyttää muokattavan ilmoituksen.
Työkalu ei ole massasuodatukseen vaan kirurgiseen estoon: esimerkiksi kaikki tilaukset Nigeriasta postiennakolla, tai tietty IP-osoite, joka on tehnyt korttitestausta neljättä kertaa viikon sisällä.
- ✅ Joustavat estosäännöt
- ❌ Vain WooCommerce-tilaukset (ei koske rekisteröitymisiä tai kommentteja)
- 💰 Freemium, tällä hetkellä jaossa nimellä Fraud Prevention For WooCommerce and EDD
Titan Anti-Spam, kaikki yhdessä: palomuuri + roskapostinesto + auditointi
Titan yhdistää roskapostisuodattimen, palomuurin, haittaohjelmaskannerin ja sivuston käytettävyysauditoinnin yhteen ilmaiseen pakettiin. Algoritmi perustuu "näkymättömään JS-CAPTCHAan" ja "näkymättömään syöttiansaan" (honeypot): botit eivät suorita JavaScriptiä ja täyttävät piilotetun kentän, kun taas oikeat kävijät pääsevät läpi huomaamatta.
Lisäosa suodattaa kommentit ilman CAPTCHAa ja antaa muuttaa roskapostikommentit tavallisiksi yhdellä napsautuksella. GDPR-yhteensopiva: se ei tallenna turhia kävijätietoja.
- ✅ Ilmainen kaikki yhdessä: roskapostinesto + palomuuri + skanneri
- ✅ Näkymätön tarkistus ilman CAPTCHAa
- ❌ Ei yhteensopiva Disqusin, Jetpack Commentsin, AJAX Comment Formin tai bbPressin kanssa
- 💰 Ilmainen, sivu WordPress.orgissa
Limit Attempts, väsytyshyökkäysten ja salasanan arvaamisen esto
Väsytyshyökkäyksessä botti kokeilee satoja salasanoja minuutissa yrittäen arvata järjestelmänvalvojan kirjautumistiedot. Limit Attempts estää IP-osoitteen tietyn epäonnistuneiden yritysten määrän jälkeen ja voi piilottaa kirjautumis-, rekisteröitymis- ja salasanan palautuslomakkeet estetyiltä IP-osoitteilta.
WordPress.orgissa lisäosa päivitettiin toukokuussa 2026 (v2.6.5). Yhteensopiva Gravity Formsin, ReCaptchan ja Captcha Pron kanssa.
- ✅ Yksinkertainen asennus: yritysten raja-arvo, eston kesto, IP-osoitteiden sallittujen lista
- ✅ Piilottaa lomakkeet estetyiltä osoitteilta
- ❌ Vain kirjautumissuojaus, ei koske roskapostitilauksia
- 💰 Freemium: ilmainen versio riittää useimmille verkkokaupoille
Fake Customer Blocker, valeasiakassuodatin
Kapeasti kohdennettu lisäosa WooCommercelle: estää tilaukset sähköpostin, verkkotunnuksen, kenttävirheiden ja mukautettujen sääntöjen perusteella. Jokaiseen estoon liittyy muokattava viesti, joten käyttäjä näkee hylkäyksen syyn sen sijaan, että kassatoiminto vain hiljaisesti katkeaisi.
- ✅ Mukautetut ilmoitukset jokaiselle säännölle
- ❌ Kattaa vain tilaukset
- 💰 $9, myynnissä Techeshta-kehittäjäsivustolla
Honeypot for Contact Form 7, näkymätön bottiansa
Ilmainen lisäosa Contact Form 7:lle, joka lisää lomakkeeseen piilokentän. Botit täyttävät automaattisesti jokaisen lomakekentän, myös näkymättömän, ja kävelevät ansaan. Oikea kävijä ei koskaan näe kenttää eikä koske siihen.
Etuna on, ettei käyttäjän tarvitse todistaa mitään: ei CAPTCHAa, ei "en ole robotti" -valintaruutua. Lomake pysyy siistinä, ja roskaposti suodatetaan palvelinpuolella.
- ✅ Täysin näkymätön käyttäjille
- ❌ Vain Contact Form 7, ei tue muita lomakelisäosia
- 💰 Ilmainen, sivu WordPress.orgissa (lisäosaa kehitetään nykyään nimellä CF7 Apps)
Lisäsuojauskeinot: CAPTCHAsta manuaaliseen varmennukseen
Lisäosat torjuvat suurimman osan roskapostista. Jäljelle jäävät tapaukset ovat kohdennettuja hyökkäyksiä ja epätyypillisiä skenaarioita. Käytä niihin lisäkeinoja.
CAPTCHA ja reCAPTCHA, klassikko joka toimii yhä
Google reCAPTCHA v3 toimii näkymättömästi: se antaa jokaiselle kävijälle pisteytyksen 0.0 (botti), 1.0 (ihminen) sivulla tapahtuvan käyttäytymisen perusteella. Ei liikennevaloja eikä vääristyneitä kirjaimia. Jos pistemäärä jää kynnysarvon alle, lomaketta ei lähetetä.
Ilmainen integraatiolisäosa, CAPTCHA 4WP, entinen Advanced noCaptcha & invisible Captcha. Asentuu kassalle, rekisteröitymiseen ja kommenttilomakkeisiin parilla klikkauksella.
Huomioi: kuvavalintaa vaativa reCAPTCHA v2 ärsyttää ostajia ja heikentää konversiota. Jos otat CAPTCHAn käyttöön, käytä vain näkymätöntä v3:a tai Cloudflare Turnstilea.
Sähköpostivarmennus, kaksoiseste rekisteröitymisille
Lisäosat kuten New User Approve lisäävät ylläpitäjän manuaalisen rekisteröinnin hyväksynnän tai lähettävät aktivointilinkin käyttäjän sähköpostiin. Ennen kuin sähköposti on vahvistettu, tili pysyy "odottaa"-tilassa eikä voi luoda tilauksia.
Menetelmä on yksinkertainen mutta tehokas: roskapostibotit pääsevät harvoin sähköpostilinkin klikkaamisen vaiheeseen asti.
IP- ja maakohtainen esto, kun tunnet vihollisen ulkonäöltä
Jos roskapostitulva tulee samoista IP-osoitteista tai maista, estä ne hotellitason tasolla (cPanel → IP Blocker) tai tietoturva-lisäosan, kuten Wordfence, kautta.
Tärkeää: älä estä kokonaisia maita ilman analyysiä. Vaarana on oikeiden ostajien sulkeminen pois. Käy läpi tilauslokisi kuukauden ajalta: jos esimerkiksi Vietnamista ei tullut yhtään aitoa ostoa mutta satoja roskapostiyrityksiä, esto on perusteltu.
Tilausvahvistus puhelimitse, kalliille tuotteille ja palveluille
Menetelmä edtech-alustojen, kuten Open Englishin, arsenaalista: myyjä ottaa yhteyttä asiakkaaseen ennen tilauksen aktivointia. Digitaalisille tuotteille, verkkokursseille ja kalliille palveluille tämä karsii kaikki botit ja rakentaa samalla luottamusta.
Tuoteverkkokaupalle menetelmä on liian työläs. Käytä sitä valikoidusti: epäilyttävän arvokkaat tilaukset tai postiennakkomaksut alueille, joilla petosaste on korkea.
WooCommerce-suojauksen tarkistuslista: mikä toimii ja mikä ei
Rakenna puolustuksesi kerroksittain. Yksikään työkalu ei anna täydellistä takuuta, mutta kolmen tai neljän tason yhdistelmä torjuu lähes kaiken.
Mikä toimii:
- Yhdistä lisäosat: CleanTalk tilauksille + Akismet kommenteille + Limit Attempts kirjautumiseen
- Aseta reCAPTCHA v3 kassalle, näkymätön varmennus ei heikennä konversiota
- Ota sähköpostivarmennus käyttöön: botit eivät juuri koskaan vahvista sähköpostia
- Päivitä WordPress, WooCommerce ja lisäosat säännöllisesti, jokainen vanhentunut versio on mahdollinen aukko
- Tarkista lokit kerran viikossa: äkillinen piikki rekisteröitymisissä tai nollasummatilauksissa on merkki hyökkäyksestä
Mikä ei toimi / aiheuttaa haittaa:
- Yksi lisäosa kaikkeen, jokaisella työkalulla on oma kattavuusalueensa
- Vieraskassan poistaminen kokonaan ilman analyysiä, voit menettää huomattavan osan heräteostokonversiosta
- Kokonaisten maiden estäminen tilastoja tarkistamatta, suljet pois oikeita asiakkaita
- Liika CAPTCHA joka vaiheessa, ostajat siirtyvät kilpailijoille
- Tietoturvalisäosien päivitysten laiminlyönti, botit hyödyntävät tunnettuja haavoittuvuuksia, eivät nollapäiväaukkoja
⁉️🤔 Usein kysytyt kysymykset
Voiko roskapostitilaukset estää kokonaan ilman lisäosia?
Kokonaan ei. WordPressin ja WooCommercen oletusasetukset suodattavat alkeelliset botit, mutta nykyaikaiset roskapostiskriptit ohittavat ne minuuteissa. Minimaalinen kokoonpano ilman lisäosia: vieraskassan poisto + mukautettu rekisteröityminen (WPS Hide Login) + näkymätön reCAPTCHA v3. Mutta yksi dedikoitu lisäosa, kuten CleanTalk, säästää tunteja manuaaliselta moderoinnilta.
Hidastaako CAPTCHA sivustoa?
reCAPTCHA v3 lisää sivun lataukseen merkityksettömän viiveen, jota käyttäjä ei huomaa. Raskaat graafiset CAPTCHAt (v2) voivat lisätä jopa sekunnin ja ärsyttävät selvästi. Vaihtoehto, Cloudflare Turnstile: kevyempi kuin reCAPTCHA eikä sidottu Googlen ekosysteemiin.
Miten erottaa valetilaus oikeasta?
Väärennöksen merkkejä: minimisumman tilaus, postiennakkomaksu, sähköposti kuten
ur.liam@321aaaaa, osoite jossa on olemattomia katuja, IP maasta jossa et toimi. Massaväärennökset tulevat 10-50 kappaleen erissä lyhyen ajan sisällä samalla datakaavalla.
Mitä tehdä jo vastaanotetuille roskapostitilauksille?
Älä poista niitä heti, analysoi ensin kaava (IP, aika, sijainti, maksutapa). Tämä näyttää mistä hyökkäys tulee ja minkä aukon suljet. Analyysin jälkeen massapoisto WooCommerce → Tilaukset → suodata tilan mukaan. CleanTalk osaa siivota roskapostikommentit ja -rekisteröitymiset automaattisesti.
Auttaako WooCommerce Anti-Fraud tavallista roskapostia vastaan?
WooCommerce Anti-Fraud on suunnattu maksupetoksiin (korttitestaus, varastetut kortit) ja antaa tilauksille riskipisteytyksen. Se ei suojaa massabottirekisteröitymisiltä ja roskapostikommenteilta. Käytä sitä kolmantena kerroksena perusroskapostisuojauksen jälkeen.
Tulokset: suojauksen rakentaminen verkkokaupallesi
Yhtä kaikille sopivaa reseptiä ei ole; suojauksen taso riippuu siitä, mihin verkkokauppasi osaan tarkalleen ottaen hyökätään. Tässä on kolme toimivaksi todettua vaihtoehtoa:
Saat tulvaksi roskapostirekisteröityjä: poista vierasrekisteröinti käytöstä tavallisella WordPress-lomakkeella, asenna CleanTalk ja lisää sähköpostivarmennus New User Approve -lisäosalla. Kolme toimenpidettä, ja valetilien virta katoaa.
Väärennetyt postiennakkotilaukset: poista postiennakko käytöstä korkean petosriskin maissa, yhdistä Blocker tai Fake Customer Blocker ongelma-alueita koskeviin sääntöihin, lisää CleanTalk kassalle.
Korttitestaus pienillä summilla: WooCommerce Anti-Fraud + CleanTalk, jossa tapahtumien seuranta on käytössä + pakollinen CVV-varmennus. Jos hyökkäys jatkuu, ota väliaikaisesti käyttöön tilausvahvistus puhelimitse epäilyttävän pienille summille.
Aloita pienesti: ota tänään pois käytöstä vierasrekisteröinti ja pingbackit WordPressin asetuksista. Huomenna asenna CleanTalk tai Akismet. Jokainen suojauskerros tekee verkkokauppaasi kohdistuvasta hyökkäyksestä kalliimpaa pahantahtoiselle toimijalle, ja jossain vaiheessa botit siirtyvät sinne, missä se on helpompaa.

Ammattimainen kirjoittajien ja toimittajien tiimi, joka on erikoistunut laadukkaan sisällön luomiseen.