













🔒 Meilleurs plugins de sécurité wordpress 2026 : aperçu et comparaison
330 millions de tentatives malveillantes par jour. Ce n’est pas une hypothèse, c’est le chiffre réel issu du rapport Wordfence 2026, et ce déluge est contenu par un seul plugin.
Le problème de WordPress, ce n’est pas le cœur. Des dizaines de développeurs l’auditent, et les correctifs critiques sont déployés le jour même. Les vulnérabilités arrivent par trois points: un plugin obsolète avec un bug connu, des erreurs d’administration classiques comme le mot de passe «admin», et un fichier xmlrpc.php exposé. Chacune de ces brèches peut être colmatée en 15 minutes si vous savez quels outils fonctionnent vraiment en pratique, et pas seulement dans la description sur WordPress.org.
Voici neuf plugins de sécurité, sélectionnés sur la base de tests réalisés sur des sites réels. Avec des options gratuites et payantes, leurs points forts et leurs inconvénients honnêtes. Choisissez en fonction de la tâche à accomplir, pas du marketing le plus bruyant.
💡 Aperçu rapide:
- Vérifiez ce qui est déjà installé sur le site: deux plugins de sécurité entrent en conflit et plantent le panneau d’administration
- Choisissez un plugin principal dans la liste ci-dessous: Solid Security, Wordfence ou MalCare
- Configurez le pare-feu et la protection anti-force brute: installer ne suffit pas
- Ajoutez la 2FA, changez le préfixe de la base de données et désactivez l’éditeur de fichiers: trois minutes de travail
Produit | Pour qui | Prix | Fonctionnalité clé |
|---|---|---|---|
Solid Security | Généraliste: du débutant au pro | Gratuit / Pro 99 $/an | Configuration flexible + correctifs zero-day |
Wordfence Security | Protection économique avec un scanner puissant | Gratuit / Premium 149 $/an | Pare-feu au niveau de l’endpoint + 5 M d’installations |
MalCare | Automatisation «installez et oubliez» | À partir de 99 $/an | Suppression de malware en un clic |
All-In-One WP Security | Débutant, premier plugin de sécurité | Gratuit | Score de sécurité visuel |
Sucuri Security | Professionnels, sites à fort trafic | Gratuit / À partir de 199 $/an | Pare-feu au niveau DNS + nettoyage géré |
1. Solid Security
Anciennement iThemes Security, l’un des plus anciens plugins de cette niche. Après le rebranding en SolidWP, le produit a bénéficié d’une interface entièrement repensée, d’un centre de notifications et de mises à jour régulières sans perdre la rétrocompatibilité. Selon les données de WordPress.org, plus de 900 000 installations actives.
En pratique, Solid Security colmate des brèches dont le propriétaire du site ignore souvent l’existence. L’assistant de configuration intégré vous guide à travers une liste de vérification: changement du préfixe de la base de données, désactivation de l’éditeur de fichiers, masquage de l’URL de connexion, limitation des tentatives de connexion. La version gratuite offre déjà un périmètre de base solide.
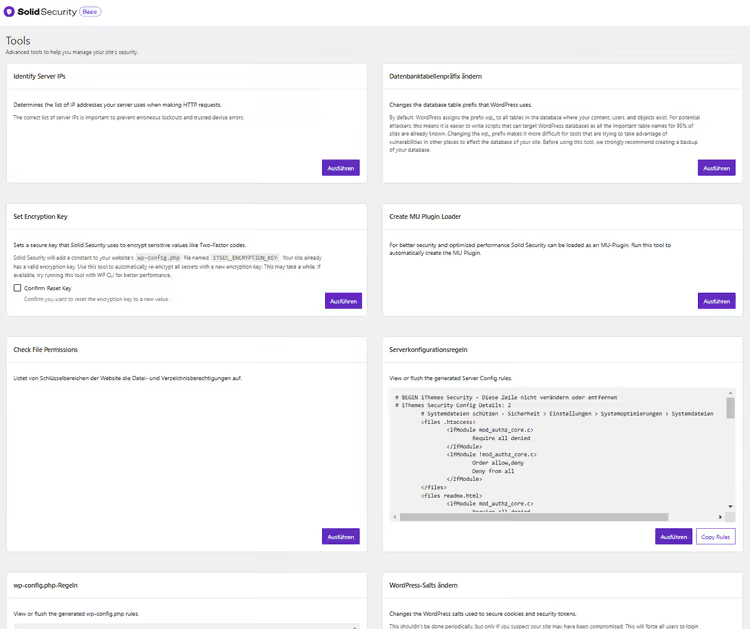
Protection dans la version gratuite:
- Blocage des attaques par force brute et des injections SQL
- Détection des modifications de fichiers
- Analyse basique des malwares
- Masquage de l’URL de connexion et changement du préfixe de la base de données
- WAF (pare-feu applicatif web)
- Blocage des adresses IP malveillantes connues
Conseil pratique: lors d’attaques par force brute actives, le plugin envoie une notification pour chaque blocage. Dans le centre de notifications, limitez-les à un email par jour. Sinon, votre boîte de réception se transforme en flux de spam.
Solid Security Pro: ce que vous obtenez pour votre argent
La version Pro à 99 $/an (1 site) ajoute des couches critiques pour les projets commerciaux (tarifs en vigueur sur SolidWP.com):
- Authentification à deux facteurs (2FA) et connexion sans mot de passe (passkeys)
- Appareils de confiance: droits d’administration uniquement depuis des appareils vérifiés
- Liens magiques: connexion même lorsque le nom d’utilisateur est verrouillé
- Correction automatique des vulnérabilités (zero-day): le plugin applique un correctif avant que l’éditeur ne publie une mise à jour
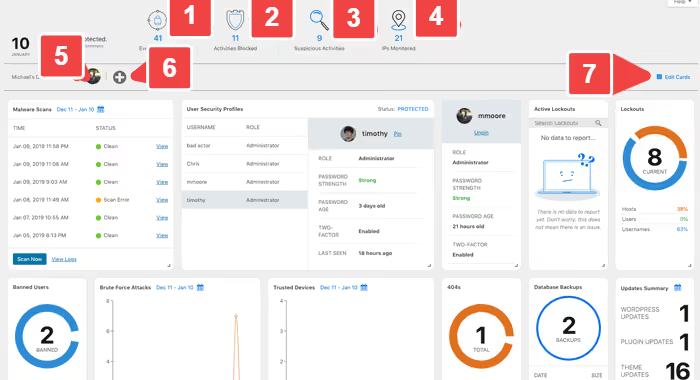
- Tableau de bord de sécurité en temps réel et journalisation des actions des utilisateurs
- Géolocalisation des appareils, import/export des paramètres, changements de mot de passe imposés
Le plan Pro pour 10 sites, à 299 $/an (tarifs SolidWP). En termes de rapport qualité-prix, Solid Security Pro reste l’une des options les plus solides du marché.
Avantages:
- La version gratuite couvre la plupart des menaces courantes
- Configuration manuelle flexible: l’administrateur décide quoi activer
- Correctifs zero-day automatiques (Pro)
- Mis à jour régulièrement, le rebranding n’a pas cassé la rétrocompatibilité
Inconvénients:
- Vous submerge de notifications pendant les attaques actives (réglable via les paramètres)
- La version Pro n’inclut pas le nettoyage géré (contrairement à Sucuri et MalCare)
- Un débutant peut facilement se perdre dans les paramètres avancés
Prix: Gratuit / Pro à partir de 99 $/an pour 1 site (SolidWP).
🔗 Solid Security sur WordPress.org | 🔗 Site SolidWP
2. Wordfence Security
L’extension de sécurité WordPress la plus populaire: plus de 5 millions d’installations actives, plus de 100 millions de téléchargements cumulés. D’après les données Wordfence, l’extension bloque chaque jour plus de 330 millions de tentatives malveillantes: force brute, exploits, injections. Depuis son lancement, ce sont plus de 2,1 milliards d’exploits bloqués et 2,4 milliards d’attaques par force brute repoussées.
Le principal atout de Wordfence, c’est son pare-feu applicatif (Endpoint Firewall). Contrairement aux pare-feux cloud, il s’exécute au niveau du serveur et inspecte chaque requête avant qu’elle n’atteigne WordPress. La version gratuite reçoit des mises à jour de signatures tous les 30 jours, la version Premium les reçoit en temps réel. La différence est critique: une nouvelle vulnérabilité dans une extension comptant 200 000 installations est exploitée dans les premières heures qui suivent sa divulgation.
Fonctionnalités de la version gratuite:
- Pare-feu applicatif avec règles de base
- Scanner de malwares: URL malveillantes, backdoors, spam et injections de code
- Protection contre la force brute et les mots de passe compromis
- 2FA (authentification à deux facteurs)
- Trafic en direct: voir qui visite le site en temps réel
- Restauration des fichiers modifiés vers les originaux WordPress
Premium:
- Mises à jour en temps réel des signatures de malwares et des règles du pare-feu (contre un délai de 30 jours en version gratuite)
- Blocage par pays: bloquer des pays entiers
- Support personnalisé par ticket
- Liste noire d’IP en temps réel
À noter: le scanner de Wordfence utilise une approche par signatures. Il est excellent pour détecter les malwares connus dans les fichiers, mais peut passer à côté de code malveillant en base de données ou de scripts dans des thèmes premium. Par ailleurs, une analyse complète sollicite le serveur: sur un hébergement peu performant, planifiez-la la nuit.
Avantages:
- Pare-feu applicatif: une couche de défense en amont de WordPress
- Version gratuite très complète avec 2FA et scanner
- Énorme base de signatures (5 millions d’installations = renseignement sur les menaces participatif)
- Restauration des fichiers cœur originaux
Inconvénients:
- Scanner par signatures ne détecte pas les malwares en base de données
- L’analyse complète sollicite le serveur
- La version gratuite reçoit les règles du pare-feu avec 30 jours de retard
- Pas de nettoyage géré: le délogement des malwares est à vos risques et périls
Tarif: Gratuit / Premium 149 $/an pour 1 site (Wordfence).
🔗 Wordfence sur WordPress.org | 🔗 Site Wordfence
3. MalCare
MalCare adopte une approche «installez et oubliez». Pas de paramétrage manuel du pare-feu, de réglage de règles ou de check-lists interminables. L’installation prend 60 secondes, ensuite le plugin fonctionne seul. Pour un propriétaire de site occupé qui n’a pas envie d’apprendre ce qu’est une signature ou une règle WAF, c’est l’argument le plus fort.
Le différenciateur clé par rapport à la concurrence: la suppression des malwares en un clic. MalCare détecte l’infection, vous nettoyez le site en appuyant sur un bouton. Le scanner ne sollicite pas le serveur car il s’exécute côté cloud MalCare, et non en local. Cela résout le problème rencontré avec Wordfence et Solid: sur un hébergement peu performant, le scan ne fait pas chuter les performances.
Ce qui est inclus:
- Scanner de malwares cloud (quotidien et à la demande)
- Suppression automatique des malwares en 1 clic
- Pare-feu intégré
- Protection anti-force brute et CAPTCHA de connexion
- Sauvegardes et site de staging
- Blocage géographique, surveillance de la disponibilité, vérification des performances
- Tableau de bord pour gérer plusieurs sites
- Marque blanche et rapports clients (dans le forfait supérieur)
- Gestion d’équipe et intégration Slack
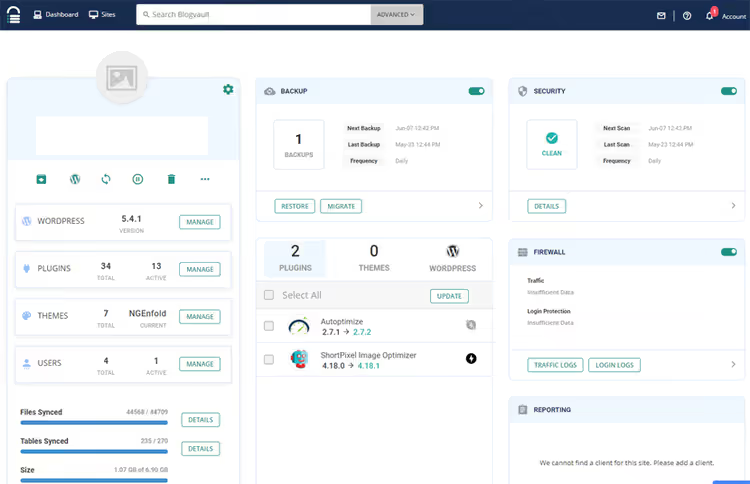
Dans le tableau de bord MalCare, toutes les sections, du scanner aux sauvegardes, sont regroupées dans une seule fenêtre. Pas besoin de passer d’un onglet à l’autre ni de se rappeler où se trouve chaque rapport.
L’inconvénient est évident: MalCare est un produit exclusivement payant. Le forfait minimum est de 99 $/an pour 1 site, 499 $/an pour 5 sites. C’est plus cher que Solid Pro (99 $) et comparable à Wordfence Premium (149 $). Mais le prix inclut quelque chose que les concurrents n’ont pas: un nettoyage géré avec garantie. MalCare promet un triple remboursement s’il ne parvient pas à supprimer le malware (tarifs MalCare).
Avantages:
- Le scanner cloud ne sollicite pas le site
- Suppression des malwares en 1 clic avec garantie
- Configuration la plus simple: 60 secondes entre l’installation et la protection
- Sauvegardes et staging inclus
Inconvénients:
- Pas de version gratuite
- Ne convient pas à ceux qui veulent un contrôle manuel sur chaque règle
- Plus cher que les concurrents pour un petit nombre de sites
Prix: À partir de 99 $/an pour 1 site, 499 $/an pour 5 sites (site MalCare).
4. All-In-One WP Security & Firewall
Un plugin entièrement gratuit de l’équipe Tips and Tricks HQ. Le nom parle de lui-même: un seul outil regroupe pare-feu, scanner, protection anti-force brute, surveillance des inscriptions et sécurité des fichiers. Selon les données de WordPress.org, plus d’un million d’installations actives.
La fonction signature du plugin est un «indicateur de sécurité» visuel. Après la configuration, le plugin affiche un score: vert c’est bon, rouge signifie qu’il y a du travail. Un débutant sans bagage technique voit immédiatement ce qui est déjà protégé et ce qui reste exposé aux attaques. Le menu est intuitif, sans options trop imbriquées.
Fonctionnalités clés (toutes gratuites):
- Pare-feu avec règles de base
- Protection anti-force brute par IP et cookie
- Changement du préfixe de la base de données
- Protection des téléversements et sécurité des permissions de fichiers
- Scanner de permissions des fichiers et dossiers
- Blocage XML-RPC, désactivation de l’éditeur de fichiers
All-In-One WP Security est un bon plugin pour débuter. Il n’offre pas la protection multicouche de Wordfence Premium ou de MalCare, mais pour un petit blog ou une page d’atterrissage, la fonctionnalité gratuite est suffisante.
Avantages:
- Entièrement gratuit
- Indicateur visuel: statut de la protection visible en un coup d’œil
- Menu intuitif sans options surchargées
- Un ensemble solide pour un premier durcissement
Inconvénients:
- Pas de scanner cloud ni de nettoyage géré
- Pare-feu basique, pas au niveau de Wordfence
- Pas de forfait premium: pour une protection avancée, il faut se tourner vers d’autres plugins
Prix: Gratuit.
🔗 All-In-One WP Security sur WordPress.org
5. Sucuri Security
Sucuri est une entreprise qui a une réputation de «pompiers» dans le monde WordPress. Leur scanner en ligne gratuit sitecheck.sucuri.net est connu de tous ceux qui ont déjà diagnostiqué un piratage. Le plugin Sucuri Security va plus loin: pare-feu au niveau DNS + nettoyage géré + surveillance 24/7.
L’avantage architectural de Sucuri est que le pare-feu se place devant le serveur (au niveau DNS), et non à l’intérieur de WordPress. Le trafic malveillant est bloqué avant d’atteindre l’hébergement. Cela réduit radicalement la charge et protège le site même si WordPress lui-même est déjà compromis.
La version gratuite du plugin vous offre un ensemble de base: scanner, audit d’événements, durcissement (désactivation de l’éditeur de fichiers, protection PHP). En revanche, un pare-feu complet, le nettoyage géré et la surveillance ne sont disponibles que dans les formules payantes (à partir de 199 $/an, voir site Sucuri).
Avantages:
- Pare-feu au niveau DNS (en amont du serveur, pas à l’intérieur de WP)
- Nettoyage géré: les spécialistes Sucuri nettoient le site pour vous
- Surveillance et alertes 24/7
- Scanner externe gratuit sitecheck.sucuri.net
Inconvénients:
- Version gratuite très allégée: pas de pare-feu
- Formules payantes onéreuses (à partir de 199 $/an, Sucuri.net)
- Interface du plugin surchargée d’options
- Surdimensionné pour un petit blog
Prix: Gratuit / Formules payantes à partir de 199 $/an (tarifs Sucuri).
🔗 Sucuri sur WordPress.org | 🔗 Site Sucuri
6. BBQ bloque les requêtes malveillantes
BBQ est un outil très spécialisé mais exceptionnellement efficace. Il ne scanne pas les malwares et ne met pas en place de 2FA. Il fait exactement une chose: il bloque les requêtes malveillantes vers les URL, la base de données et les fichiers en s’appuyant sur le pare-feu 8G de Perishable Press (anciennement 7G, mis à jour en 2025).
C’est un compagnon minimaliste pour un plugin principal comme Solid Security ou Wordfence. Concrètement, BBQ intercepte les injections de code, les RFI (Remote File Inclusion), les XSS et les attaques Base64 dès la porte d’entrée, silencieusement, sans surcharge et sans alertes superflues. La version Pro (29 $) ajoute l’outil Pattern: vous pouvez vérifier si le plugin bloque un type d’attaque spécifique au lieu de le déduire des logs (BBQ Pro).
Avantages:
- Extrêmement léger: ne génère aucune surcharge
- Pare-feu 8G: une base de règles éprouvée et régulièrement mise à jour
- Fonctionne avec n’importe quel plugin de sécurité principal
- Pro: outil Pattern pour une vérification manuelle de la protection
Inconvénients:
- Filtrage des requêtes uniquement: pas de scanner, pas de 2FA, pas de durcissement
- Nécessite un second plugin pour une protection complète
- Version Pro payante (29 $, BBQ Pro), bien que peu coûteuse
Prix: Gratuit / Pro 29 $ (tarifs BBQ Pro).
🔗 BBQ sur WordPress.org | 🔗 Site BBQ Pro
7. WP Security Ninja
La rapidité d'analyse est le point fort de Ninja. Le plugin exécute plus de 50 tests de sécurité en moins d'une minute et fournit un rapport avec les vulnérabilités spécifiques et des liens expliquant chaque problème. Pas besoin de comprendre la terminologie: le plugin vous dit en substance «voici la faille, voici comment la corriger».
L'arsenal de Ninja comprend: le scanner principal, un scanner de malwares, un journal d'événements, un scanner planifié et une protection contre la force brute. D'après les données de WordPress.org, le plugin est mis à jour régulièrement, la dernière version datant de juin 2026.
Avantages:
- Analyse rapide: plus de 50 tests en moins d'une minute
- Explication de chaque vulnérabilité avec des instructions de correction
- Journal d'événements et scanner planifié inclus
- Accessible aux débutants: «appuyez sur un bouton, obtenez un rapport»
Inconvénients:
- La version gratuite est limitée par rapport à la concurrence
- Pas de nettoyage géré
- La version Premium est un peu chère pour un ensemble «scanner + journaux»
Prix: Gratuit / Premium à partir de 49 $/an (WP Security Ninja).
🔗 WP Security Ninja sur WordPress.org
8. BulletProof Security
Un vétéran parmi les plugins de sécurité WordPress, avec une approche simple: trois zones de protection, Pare-feu, Sécurité de connexion, Sécurité de la base de données. Pour chacune, un assistant de configuration en quelques clics. Un système «rouge/vert» indique ce qui est protégé et ce qui ne l’est pas: rouge, non sécurisé, vert, tout va bien.
BulletProof bloque les RFI, XSS, Base64 et autres injections via des règles .htaccess. C’est une méthode ancienne mais fiable: la protection s’opère au niveau du serveur, pas dans PHP. Le plugin a été mis à jour en mai 2026 (version 7.2), mais l’interface paraît archaïque à côté de Solid Security et MalCare.
Avantages:
- Configuration simple: «rouge/vert» en 5 minutes
- Protection au niveau
.htaccess(avant WordPress) - La version gratuite offre toutes les fonctionnalités du pare-feu
- Bloque les injections RFI, XSS, Base64, SQL
Inconvénients:
- L’interface semble datée
- Pas de nettoyage géré ni de scanner cloud
- Mises à jour moins fréquentes que les leaders du marché
Prix: Gratuit / Pro 69,95 $, achat unique (BulletProof Security).
🔗 BulletProof Security sur WordPress.org
9. Hide My WP Ghost (anciennement Hide My WP)
Hide My WP Ghost (anciennement Hide My WP) emprunte la voie de la «sécurité par l’obscurité»: au lieu de renforcer les portes, il masque le fait même que le site tourne sous WordPress. Il cache les chemins vers wp-admin, wp-content, les permaliens standards, les balises meta de version WP et les signatures des thèmes et plugins. Depuis 2016, le produit est devenu une solution de sécurité complète: WP Ghost 9.0 inclut le pare-feu 8G de Perishable Press, la protection contre la force brute, la 2FA, la journalisation et plus de 150 fonctionnalités.
Cette approche ne remplace pas un pare-feu complet, mais elle ajoute une couche de protection: les scanners de vulnérabilités automatisés ciblent les signatures WordPress. Ne voyant pas les URL et balises meta familières, le bot passe à une autre victime. Le plugin bloque également l’accès direct aux fichiers PHP et masque le fait que WP est utilisé.
Hide My WP Ghost est un complément, pas un remplacement d’une solution de sécurité principale. Utilisez-le en complément de Solid Security ou Wordfence, pas à leur place.
Avantages:
- Masque les signatures WordPress aux scanners automatisés
- Cache l’URL d’administration, wp-content, les permaliens
- Pare-feu 8G et protection contre la force brute inclus
- Plus de 250 000 sites protégés (WP Ghost)
Inconvénients:
- La «sécurité par l’obscurité» ne protège pas contre une attaque ciblée
- Ne remplace pas un pare-feu et un scanner de malwares
- Payant (à partir de 49 $/an, tarifs WP Ghost)
- Pas toujours compatible avec certains thèmes et plugins de cache
Prix: À partir de 49 $/an, version gratuite avec fonctionnalités de base (WP Ghost).
Autres plugins de sécurité: en bref
L’écosystème WordPress compte des dizaines d’autres solutions. Voici celles qui méritent d’être mentionnées:
Defender Security. Un produit WPMU DEV: 2FA, protection de connexion, en-têtes de sécurité, verrouillage par géolocalisation, désactivation de l’éditeur de fichiers. Fonctionne bien avec d’autres produits WPMU DEV, mais une utilisation autonome n’offre aucun avantage par rapport à Solid Security.
Security & Malware scan by CleanTalk. Un périmètre de base gratuit: pare-feu avec filtrage IP/pays, scanner de malwares avec antivirus, protection contre la force brute, URL de connexion personnalisée, 2FA.
Limit Login Attempts Reloaded. Protection de connexion uniquement (connexions backend + WooCommerce + frontend). Blocage des IP attaquantes, notifications par email. Fonctionne sans conflit avec Wordfence/Sucuri. Compatible multisite.
WP Activity Log. Un journal de tout ce qui se passe sur le site en temps réel. Il ne bloque pas les attaques, mais il montre: qui s’est connecté, ce qui a été modifié, d’où venaient les tentatives d’intrusion. Indispensable pour l’analyse post-incident et la conformité.
HTTP Headers. Contrôle avancé des en-têtes HTTP: X-Frame-Options, Content-Security-Policy, HSTS et des dizaines d’autres. Pour ceux qui savent ce qu’ils font, un outil puissant pour une défense en profondeur au niveau du protocole.
Revue vidéo en anglais: une comparaison de Wordfence et Solid Security en conditions réelles, avec une démo de configuration pour chaque plugin.
⁉️🤔 Foire aux questions
Quels sont les meilleurs plugins de sécurité WordPress en 2026?
Trois leaders: Solid Security (gratuit, configuration flexible), Wordfence Security (5 millions d’installations, pare-feu endpoint) et MalCare (suppression automatique des malwares, scanner cloud). Le choix dépend de l’objectif: Solid pour le contrôle manuel, Wordfence pour une protection économique avec un scanner puissant, MalCare pour une approche «installez et oubliez».
Peut-on sécuriser WordPress sans plugins?
Oui, des professionnels y parviennent avec des directives
.htaccess, un WAF au niveau serveur (ModSecurity), des en-têtes HTTP appropriés et un durcissement manuel. Mais cela demande de l’expérience et du temps. Pour la grande majorité des propriétaires de sites, un bon plugin de sécurité est un compromis raisonnable entre sécurité et effort.
Faut-il installer plusieurs plugins de sécurité?
Dans la plupart des cas, non. Un seul plugin bien configuré (Solid, Wordfence ou MalCare) couvre le périmètre essentiel. Deux plugins complets entrent souvent en conflit: tous deux tentent de modifier le
.htaccess, se branchent sur les mêmes actions et cassent l’interface d’administration. L’exception concerne les modules complémentaires à usage spécifique: BBQ aux côtés de Solid/Wordfence, ou WP Ghost comme couche d’obfuscation.
WordPress est-il une plateforme sécurisée?
Le cœur de WordPress, oui, il est audité par des dizaines de développeurs et les mises à jour sont publiées régulièrement. Le problème vient de l’écosystème: plus de 60 000 plugins et thèmes créés par des développeurs tiers aux niveaux de compétence variables. Chaque plugin obsolète est une brèche potentielle. Avec des mises à jour régulières et un plugin de sécurité configuré, WordPress se situe au même niveau que les autres CMS en matière de sécurité.
Peut-on rendre un site WordPress totalement invulnérable?
Non, et c’est la réponse honnête pour tout système qui exécute du logiciel. La protection absolue n’existe pas. Le véritable objectif est de réduire les risques au minimum: que les attaques automatisées soient bloquées au niveau du pare-feu et que les attaques ciblées soient détectées par le scanner avant de causer des dégâts.
À quelle fréquence faut-il mettre à jour WordPress et ses plugins?
Au moins une fois par mois. Pour les mises à jour de sécurité critiques, le jour même. Activez les mises à jour automatiques pour les versions mineures du cœur et les thèmes. Avant chaque mise à jour, effectuez une sauvegarde complète. À noter: les thèmes et plugins premium nécessitent une licence activée pour recevoir les mises à jour. Une licence non activée = une vulnérabilité non corrigée.
Quel plugin de sécurité WordPress choisir: le verdict final
Le cas d’usage dicte le choix. Voici une matrice récapitulative:
- Premier plugin pour un débutant → All-In-One WP Security. Gratuit, score visuel, pas besoin de comprendre les termes techniques.
- Protection gratuite avec un maximum de fonctionnalités → Solid Security Free. Configuration flexible, durcissement, correctifs, sans aucun coût.
- Scanner puissant et premium économique → Wordfence. La version gratuite couvre déjà beaucoup, la version Premium offre une protection en temps réel (voir section 2 pour les tarifs).
- Automatisation «installez et oubliez» → MalCare. Scanner cloud sans charge, suppression des malwares en un clic, sauvegardes incluses.
- Site commercial à fort trafic → Sucuri. Pare-feu au niveau DNS + nettoyage géré + surveillance 24/7, quand le coût d’une brèche dépasse le prix de l’abonnement.
Si votre budget est nul, prenez Solid Security Free et ajoutez BBQ Block Bad Queries pour le filtrage des requêtes. Cela bloquera la grande majorité des attaques courantes. Si le site génère des revenus, le coût d’un plugin est négligeable par rapport au prix d’une remédiation après une brèche (voir les sections 1 à 5 ci-dessus pour les tarifs précis).
Vérifiez dès maintenant que votre site est à jour. Un plugin de sécurité n’est pas une solution miracle, c’est la dernière ligne de défense après un cœur, des thèmes, des plugins à jour et un hébergement fiable. Quel plugin vous a sauvé la mise? Dites-le-nous dans les commentaires.

Une équipe professionnelle de rédacteurs et d'éditeurs spécialisés dans la création de contenu de qualité.