


🚫 Ordini falsi in WooCommerce: 7 plugin e 4 tecniche per una protezione completa dallo spam
Apro la console di amministrazione al mattino e trovo 47 nuovi ordini con totale zero e indirizzi fasulli. Vi suona familiare?
Gli ordini spam in WooCommerce non sono solo spazzatura nel database. Ogni ordine falso inquina i report, altera i conteggi di magazzino e consuma risorse di hosting. E se un bot sta testando carte rubate attraverso il vostro negozio, si aggiunge il rischio di chargeback: secondo i dati di Stripe, i chargeback crescono circa del 20% anno su anno e ogni pagamento contestato comporta una commissione bancaria e ricavi congelati.
Oggi analizziamo l'intera catena di protezione antispam per WooCommerce: dalle impostazioni integrate attivabili in un minuto, ai plugin specializzati e a trucchi meno ovvi come le trappole honeypot. Alla fine dell'articolo avrete costruito una difesa che blocca la stragrande maggioranza dei bot senza penalizzare i clienti veri.
Perché i negozi WooCommerce diventano bersaglio di attacchi spam
💡 Panoramica rapida:
- Disattivate il checkout come ospite senza password, il modo più veloce per fermare gli attacchi massivi dei bot
- Aggiungete una trappola honeypot invisibile al modulo di registrazione, i bot compilano il campo nascosto, gli umani no
- Installate CleanTalk o Akismet, i database cloud dei pattern spam si aggiornano in tempo reale
- Impostate un limite di tentativi di login e il blocco IP, il brute force si arena intorno alla seconda dozzina di tentativi
- Attivate la verifica email e la conferma dell'ordine via telefono per importi sopra una certa soglia
I bot attaccano WooCommerce per tre motivi. Primo, è la piattaforma eCommerce più diffusa al mondo, secondo i dati BuiltWith per il 2026 detiene il primo posto con ampio margine per numero di negozi attivi. Secondo, il modulo di checkout standard di WooCommerce è prevedibile: il bot conosce i nomi dei campi e gli endpoint URL. Terzo, ogni ordine falso costa all'attaccante quasi zero, uno script ne sforna a migliaia mentre il titolare del negozio ne gestisce le conseguenze.
Lo scenario più pericoloso è il card testing. Gli attaccanti fanno passare carte rubate attraverso il vostro negozio con importi minimi (1-5 $), verificando quali sono attive. Le carte attive vengono usate per grandi acquisti altrove, e a voi restano i chargeback e il rischio di finire in un programma di monitoraggio del sistema di pagamento.
Impostazioni base di WordPress e WooCommerce: la prima linea di difesa
Partite da ciò che è già presente nel motore. Tre schermate di impostazioni chiuderanno le falle più evidenti.
In Impostazioni → Generali, deselezionate "Chiunque può registrarsi", apre il modulo standard wp-login.php?action=register, che i bot trovano dalla firma dell'URL. Per le registrazioni dei clienti WooCommerce usa i propri moduli, quindi questo non influirà sugli acquirenti.
In Impostazioni → Discussione, disattivate "Consenti notifiche di link da altri blog (pingback e trackback)". I pingback sono un classico vettore di spam: un bot invia una notifica su un link al vostro articolo e nel corpo inserisce la pubblicità di un casinò o un URL di phishing.
In WooCommerce → Impostazioni → Account e privacy, disattivate l'opzione "Consenti ai clienti di effettuare ordini senza un account". Certo, il checkout come ospite è comodo per la conversione. Ma se il negozio è già sommerso da ordini falsi, un account obbligatorio con email verificata taglia subito fuori la maggior parte dei bot semplici.
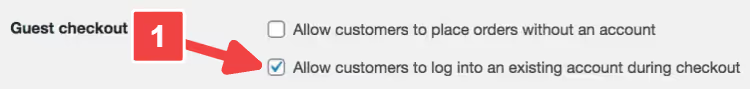
Queste tre impostazioni richiedono meno di cinque minuti. Fatele subito, anche se rimandate tutto il resto a dopo. L'igiene di base disinnesca gli attacchi più stupidi, che sono la maggioranza.
Plugin anti-spam per WooCommerce: cosa installare nel 2026
Le impostazioni predefinite bastano contro gli script più semplici. Per i bot con euristiche e dati generati da IA servono strumenti specializzati. Ecco sette plugin che bloccano lo spam a diversi livelli: dai commenti agli ordini fittizi.
Plugin | Tipo di protezione | Prezzo | Caratteristica principale |
|---|---|---|---|
Akismet | Commenti, registrazioni | Gratuito / da $10/mese | Database globale di pattern di spam |
CleanTalk | Ordini, moduli, registrazioni | Da $12/anno | Verifica cloud senza CAPTCHA |
Blocker | Ordini | Freemium | Blocco per IP, stato, CAP |
Titan Anti-Spam | Completa | Gratuito | Firewall + scanner + anti-spam |
Limit Attempts | Login, forza bruta | Freemium | Blocco IP dopo N tentativi |
Fake Customer Blocker | Ordini | $9 | Filtro email/dominio con messaggi personalizzati |
Honeypot CF7 | Moduli di contatto | Gratuito | Trappola invisibile per bot |
Akismet, filtro massivo di commenti e registrazioni
Akismet verifica ogni registrazione e commento confrontandoli con un database globale di pattern di spam raccolti da milioni di siti. Oltre 5 milioni di installazioni attive: non è marketing, è un dato riportato sulla pagina del plugin su WordPress.org.
Il plugin intercetta il 99,9% dello spam secondo gli sviluppatori. Nella pratica, il flusso di commenti con link di phishing e pornografia scompare del tutto. I falsi positivi sono rari: in un mese di funzionamento su un negozio medio, vengono bloccati 2-3 commenti legittimi, facilmente recuperabili dalla coda di moderazione.
- ✅ Database globale aggiornato in continuo
- ✅ Funziona senza elementi visibili nel frontend
- ❌ La versione gratuita è solo per blog personali; i negozi richiedono un piano a pagamento
- 💰 Gratuito per blog personali, Pro da $9,95/mese
CleanTalk, protezione cloud senza CAPTCHA
CleanTalk è il coltellino svizzero contro lo spam in WooCommerce. Blocca ordini spam, registrazioni false, commenti spam, invii massivi tramite moduli di contatto e recensioni fittizie. Tutto passa attraverso un'API cloud: il server non subisce alcun carico di analisi e la decisione arriva in 1-3 secondi.
Il vantaggio principale: nessun CAPTCHA. Nessuno deve selezionare semafori o digitare lettere distorte. Il plugin analizza i pattern comportamentali e verifica IP ed email rispetto a un database cloud, restando completamente invisibile all'utente.
Su WordPress.org il plugin è stato aggiornato a luglio 2026 (v6.84), con oltre 200.000 installazioni attive. Un plus a parte: protezione integrata contro il card testing tramite analisi dei pattern di piccole transazioni.
- ✅ Invisibile agli utenti, non penalizza la conversione
- ✅ Copre ordini, registrazioni, recensioni, moduli di contatto
- ❌ Dipendenza dal cloud: se l'API non è raggiungibile, non c'è protezione
- 💰 Prova di 7 giorni, poi da $12/anno
Blocker, blocco mirato degli ordini sospetti
Blocker risolve un compito specifico: impedisce ai clienti di arrivare al checkout in base a criteri prestabiliti: indirizzo IP, stato, CAP, nazione. Quando un bot o un acquirente indesiderato corrisponde a una regola, il plugin interrompe il processo d'ordine e mostra un avviso personalizzabile.
Lo strumento non è pensato per un filtro massivo, ma per un blocco chirurgico: per esempio, tutti gli ordini dalla Nigeria con pagamento in contrassegno, oppure un IP specifico che sta facendo card testing per la quarta volta in una settimana.
- ✅ Regole di blocco flessibili
- ❌ Solo ordini WooCommerce (non tocca registrazioni o commenti)
- 💰 Freemium, attualmente distribuito come Fraud Prevention For WooCommerce and EDD
Titan Anti-Spam, all-in-one: firewall + anti-spam + audit
Titan combina filtro anti-spam, firewall, scanner malware e audit di disponibilità del sito in un unico pacchetto gratuito. L'algoritmo si basa su un «JS-CAPTCHA invisibile» e una «input trap invisibile» (honeypot): i bot non eseguono JavaScript e compilano il campo nascosto, mentre i visitatori reali passano senza accorgersi di nulla.
Il plugin filtra i commenti senza CAPTCHA e consente di convertire i commenti spam in commenti regolari con un solo clic. Conforme al GDPR: non memorizza dati non necessari dei visitatori.
- ✅ All-in-one gratuito: anti-spam + firewall + scanner
- ✅ Verifica invisibile senza CAPTCHA
- ❌ Non compatibile con Disqus, Jetpack Comments, AJAX Comment Form, bbPress
- 💰 Gratuito, pagina su WordPress.org
Limit Attempts, protezione da brute-force e password guessing
Il brute force si verifica quando un bot prova centinaia di password al minuto nel tentativo di indovinare l'accesso amministratore. Limit Attempts blocca l'indirizzo IP dopo un numero prestabilito di tentativi falliti e può nascondere i form di login, registrazione e reset password agli IP bloccati.
Su WordPress.org il plugin è stato aggiornato a maggio 2026 (v2.6.5). Compatibile con Gravity Forms, ReCaptcha e Captcha Pro.
- ✅ Configurazione semplice: soglia di tentativi, durata del blocco, whitelist IP
- ✅ Nasconde i form agli indirizzi bannati
- ❌ Solo protezione login, non tocca gli ordini spam
- 💰 Freemium: la versione gratuita è sufficiente per la maggior parte degli store
Fake Customer Blocker, filtro per clienti falsi
Un plugin focalizzato per WooCommerce: blocca gli ordini per email, dominio, errori nei campi e regole personalizzate. Ogni blocco è accompagnato da un messaggio personalizzabile, così l'utente vede il motivo del rifiuto anziché un'interruzione silenziosa del checkout.
- ✅ Notifiche personalizzate per ogni regola
- ❌ Copre solo gli ordini
- 💰 $9, venduto sul sito dello sviluppatore Techeshta
Honeypot for Contact Form 7, trappola invisibile per bot
Un componente aggiuntivo gratuito per Contact Form 7 che inserisce un campo nascosto nel modulo. I bot compilano automaticamente ogni campo del modulo, incluso quello invisibile, e cadono nella trappola honeypot. Un visitatore reale non vede né tocca mai il campo.
Il vantaggio è che l'utente non deve dimostrare assolutamente nulla: niente CAPTCHA, nessuna casella «Non sono un robot». Il modulo resta pulito e lo spam viene filtrato lato server.
- ✅ Completamente invisibile agli utenti
- ❌ Solo per Contact Form 7, non supporta altri plugin per moduli
- 💰 Gratuito, pagina su WordPress.org (il plugin è ora sviluppato con il nome CF7 Apps)
Metodi di protezione aggiuntivi: dal CAPTCHA alla verifica manuale
I plugin bloccano la maggior parte dello spam. I casi residui sono attacchi mirati e scenari non standard. Per questi, usa metodi aggiuntivi.
CAPTCHA e reCAPTCHA, un classico che funziona ancora
Google reCAPTCHA v3 funziona in modo invisibile: assegna a ogni visitatore un punteggio da 0,0 (bot) a 1,0 (umano) in base al comportamento sulla pagina. Niente semafori o lettere distorte. Se il punteggio scende sotto la soglia, il modulo non viene inviato.
Un plugin di integrazione gratuito, CAPTCHA 4WP, ex Advanced noCaptcha & invisible Captcha. Si installa su checkout, registrazione e moduli per i commenti in un paio di clic.
Tieni presente: reCAPTCHA v2 con selezione delle immagini infastidisce gli acquirenti e danneggia la conversione. Se attivi il CAPTCHA, usa solo la versione invisibile v3 o Cloudflare Turnstile.
Verifica email, una doppia barriera per le registrazioni
Plugin come New User Approve aggiungono l'approvazione manuale della registrazione da parte dell'amministratore o inviano un link di attivazione all'email dell'utente. Finché l'email non è confermata, l'account resta in stato "in attesa" e non può creare ordini.
Il metodo è semplice ma efficace: i bot di spam raramente arrivano al passaggio di cliccare un link in un'email.
Blocco per IP e paese, quando conosci il nemico di vista
Se l'ondata di spam proviene dagli stessi indirizzi IP o paesi, bloccali a livello di hosting (cPanel → IP Blocker) o tramite un plugin di sicurezza come Wordfence.
Importante: non bloccare interi paesi senza analisi. Rischi di tagliare fuori acquirenti reali. Esamina i log degli ordini per un mese: se, ad esempio, il Vietnam ha avuto zero acquisti genuini ma centinaia di tentativi di spam, il blocco è giustificato.
Conferma dell'ordine via telefono, per beni e servizi ad alto valore
Un metodo dall'arsenale delle piattaforme edtech come Open English: un manager contatta il cliente prima dell'attivazione dell'ordine. Per beni digitali, corsi online e servizi ad alto valore, questo filtra tutti i bot e costruisce anche fiducia.
Per l'eCommerce di prodotti, il metodo è troppo oneroso. Usalo in modo selettivo: ordini con un valore sospettosamente alto o pagamento in contrassegno verso regioni con alti tassi di frode.
Checklist di protezione per WooCommerce: cosa funziona e cosa no
Costruisci la tua difesa a strati. Nessuno strumento singolo dà una garanzia completa, ma una combinazione di tre o quattro livelli blocca quasi tutto.
Cosa funziona:
- Combinare i plugin: CleanTalk per gli ordini + Akismet per i commenti + Limit Attempts per il login
- Impostare reCAPTCHA v3 sul checkout, la verifica invisibile non danneggia la conversione
- Attivare la verifica email: i bot non confermano quasi mai un'email
- Aggiornare regolarmente WordPress, WooCommerce e i plugin, ogni versione obsoleta è un potenziale buco
- Controllare i log una volta a settimana: un picco improvviso di registrazioni o ordini di importo zero è un segnale di attacco
Cosa non funziona / causa danni:
- Un plugin per tutto, ogni strumento ha la propria area di copertura
- Disabilitare del tutto il checkout come ospite senza analisi, puoi perdere una quota notevole di conversione da acquisto d'impulso
- Bloccare interi paesi senza verificare le statistiche, tagli fuori clienti reali
- Troppo CAPTCHA a ogni passaggio, gli acquirenti vanno dai concorrenti
- Ignorare gli aggiornamenti dei plugin di sicurezza, i bot sfruttano vulnerabilità note, non zero-day
⁉️🤔 Domande frequenti
Gli ordini spam possono essere bloccati completamente senza plugin?
Completamente, no. Le impostazioni predefinite di WordPress e WooCommerce filtrano i bot primitivi, ma i moderni script di spam li aggirano in pochi minuti. Un set minimo senza plugin: disabilitare il checkout come ospite + registrazione personalizzata (WPS Hide Login) + reCAPTCHA v3 invisibile. Ma un plugin dedicato come CleanTalk farà risparmiare ore di moderazione manuale.
Il CAPTCHA rallenta il sito?
reCAPTCHA v3 aggiunge un ritardo trascurabile al caricamento della pagina, impercettibile per l'utente. I CAPTCHA grafici pesanti (v2) possono aggiungere fino a un secondo e sono notevolmente fastidiosi. Un'alternativa, Cloudflare Turnstile: più leggero di reCAPTCHA e non legato all'ecosistema Google.
Come distinguere un ordine falso da uno reale?
Segnali di un falso: ordine di importo minimo, pagamento in contrassegno, email come
ur.liam@321aaaaa, indirizzo con strade inesistenti, IP da un paese in cui non operi. I falsi di massa arrivano in lotti da 10-50 in un breve periodo con lo stesso schema di dati.
Cosa fare con gli ordini spam già ricevuti?
Non cancellarli subito, prima analizza lo schema (IP, ora, geografia, tipo di pagamento). Questo mostrerà da dove arriva l'attacco e quale buco chiudere. Dopo l'analisi, elimina in massa via WooCommerce → Ordini → filtra per stato. CleanTalk può pulire automaticamente commenti e registrazioni spam.
WooCommerce Anti-Fraud aiuta contro lo spam ordinario?
WooCommerce Anti-Fraud è orientato alle frodi di pagamento (card testing, carte rubate) e assegna agli ordini un punteggio di rischio. Non protegge dalle registrazioni di massa di bot e dai commenti spam. Usalo come terzo livello dopo la protezione anti-spam di base.
Risultati: costruire una protezione per il tuo negozio
Non esiste una ricetta valida per tutti; il livello di protezione dipende da cosa viene attaccato esattamente nel tuo negozio. Ecco tre opzioni collaudate:
Sei sommerso da registrazioni spam: disabilita la registrazione ospite tramite il modulo standard di WordPress, installa CleanTalk e aggiungi la verifica email con New User Approve. Tre azioni e il flusso di account falsi scompare.
Ordini in contrassegno falsi: disabilita il contrassegno per i paesi ad alto rischio frode, collega Blocker o Fake Customer Blocker con regole per le regioni problematiche, aggiungi CleanTalk al checkout.
Test di carte con piccoli importi: WooCommerce Anti-Fraud + CleanTalk con monitoraggio transazioni attivo + verifica CVV obbligatoria. Se l'attacco continua, attiva temporaneamente la conferma dell'ordine via telefono per importi sospettosamente bassi.
Inizia in piccolo: oggi disabilita la registrazione ospite e i pingback nelle impostazioni di WordPress. Domani installa CleanTalk o Akismet. Ogni strato di protezione rende più costoso attaccare il tuo negozio per il malintenzionato e a un certo punto i bot si spostano dove è più facile.

Un team professionale di scrittori e redattori specializzati nella creazione di contenuti di qualità.