













🔒 Найкращі плагіни безпеки WordPress 2026: огляд і порівняння
330 мільйонів шкідливих спроб на добу. Це не гіпотетика, а реальна цифра зі звіту Wordfence за 2026 рік, і цей потік відбивається силами одного плагіна.
Проблема WordPress не в ядрі. Його аудитують десятки розробників, а критичні патчі виходять день у день. Уразливості приходять через три точки: неоновлений плагін із відкритим багом, типові помилки адміністрування на кшталт пароля admin і відкритий xmlrpc.php. Кожна з цих дір закривається за 15 хвилин, якщо знати, які інструменти працюють на практиці, а не лише в описі на WordPress.org.
Нижче, дев’ять плагінів безпеки, відібраних за результатами тестів на реальних сайтах. З безплатними та платними опціями, із сильними сторонами та чесними мінусами. Обирайте під задачу, а не під гучний маркетинг.
💡 Швидкий огляд:
- З’ясуйте, що вже стоїть на сайті: два плагіни безпеки конфліктують і кладуть адмінку
- Оберіть основний плагін зі списку нижче: Solid Security, Wordfence або MalCare
- Налаштуйте брандмауер і захист від брутфорсу: самого встановлення недостатньо
- Додайте 2FA, змініть префікс бази даних і вимкніть редактор файлів: три хвилини роботи
Продукт | Для кого | Ціна | Головна фішка |
|---|---|---|---|
Solid Security | Універсал: від новачка до профі | Free / Pro $99/рік | Гнучке налаштування + патчі Zero-day |
Wordfence Security | Бюджетний захист із потужним сканером | Free / Premium $149/рік | Endpoint Firewall + 5 млн встановлень |
MalCare | Автоматика «поставив і забув» | Від $99/рік | Видалення малварі в 1 клік |
All-In-One WP Security | Новачок, перший плагін безпеки | Безплатно | Візуальний лічильник захисту |
Sucuri Security | Професіонали, високонавантажені сайти | Free / Від $199/рік | DNS-level Firewall + Managed Cleanup |
1. Solid Security
Колишній iThemes Security, один із найстаріших плагінів у ніші. Після ребрендингу в SolidWP продукт отримав повністю перероблений інтерфейс, центр сповіщень і регулярні оновлення без втрати зворотної сумісності. За даними WordPress.org, 900 000+ активних встановлень.
На практиці Solid Security закриває діри, про які власник сайту часто навіть не підозрює. Вбудований майстер налаштування проводить за чек-листом: зміна префікса бази даних, вимкнення редактора файлів, приховування URL входу, обмеження спроб логіну. Free-версія вже дає міцний базовий контур.
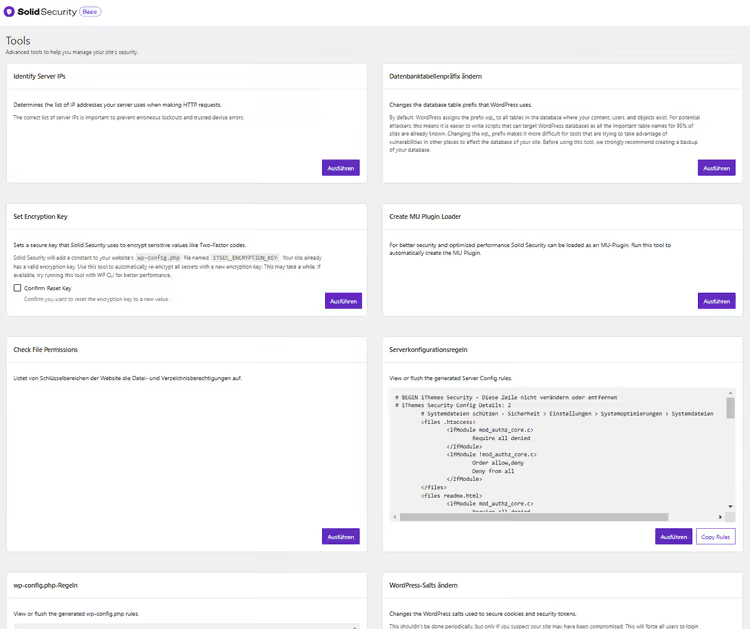
Захист у безплатній версії:
- Блокування брутфорс-атак і SQL-ін’єкцій
- Виявлення змін файлів (file change detection)
- Базове сканування на малварь
- Приховування URL входу та зміна префікса бази даних
- WAF (брандмауер вебзастосунків)
- Блокування відомих шкідливих IP
Порада з практики: під час активних брутфорс-атак плагін надсилає сповіщення на кожне блокування. У центрі сповіщень обмежте їх до одного листа на день. Інакше поштова скринька перетвориться на спам-стрічку.
Solid Security Pro: що дають гроші
Pro-версія за $99/рік (1 сайт) додає рівні, критичні для комерційних проєктів (актуальні ціни на SolidWP.com):
- Двофакторна автентифікація (2FA) і вхід без пароля (passkeys)
- Trusted Devices: адмінські права лише з перевірених пристроїв
- Magic Links: вхід навіть за заблокованого імені користувача
- Автоматичні патчі вразливостей (Zero-day): плагін ставить латку до того, як вендор випустить оновлення
- Дашборд безпеки в реальному часі та логування дій користувачів
- Геолокація пристроїв, імпорт/експорт налаштувань, примусова зміна паролів
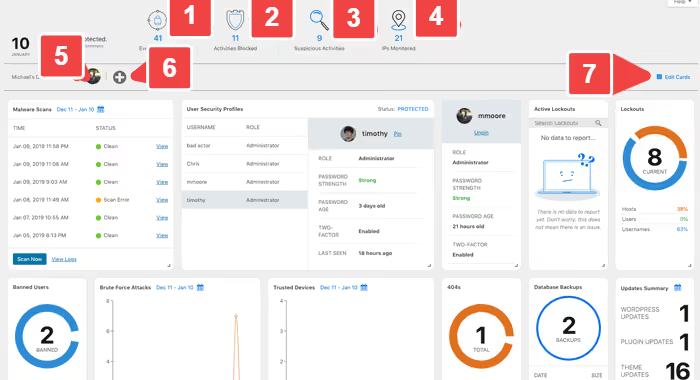
Тариф Pro на 10 сайтів, $299/рік (ціни SolidWP). За співвідношенням ціна/можливості Solid Security Pro залишається одним із найсильніших варіантів на ринку.
Плюси:
- Безплатна версія закриває більшість типових загроз
- Гнучке ручне налаштування: адміністратор вирішує, що вмикати
- Автоматичні патчі Zero-day (Pro)
- Оновлюється регулярно, ребрендинг не зламав зворотної сумісності
Мінуси:
- Під час активних атак засипає сповіщеннями (лікується налаштуванням)
- Pro-версія не включає managed cleanup (на відміну від Sucuri та MalCare)
- Новачку легко заплутатися в розширених налаштуваннях
Ціна: Free / Pro від $99/рік за 1 сайт (SolidWP).
🔗 Solid Security на WordPress.org | 🔗 Сайт SolidWP
2. Wordfence Security
Найпопулярніший плагін безпеки WordPress: понад 5 мільйонів активних встановлень, більш ніж 100 мільйонів завантажень за весь час. За даними Wordfence, плагін щодня блокує понад 330 мільйонів шкідливих спроб, брутфорс, експлойти, ін'єкції. З моменту запуску: понад 2,1 млрд заблокованих експлойтів і 2,4 млрд відбитих брутфорс-атак.
Головна перевага Wordfence, Endpoint Firewall. На відміну від хмарних фаєрволів, він працює на рівні сервера й перевіряє кожен запит до того, як той досягне WordPress. Free-версія отримує оновлення сигнатур раз на 30 днів, Premium, у реальному часі. Різниця критична: нова вразливість у плагіні з 200 000 встановлень використовується в перші години після розкриття.
Можливості безплатної версії:
- Endpoint Firewall із базовими правилами
- Сканер малварі, поганих URL, бекдорів, спаму та вставок коду
- Захист від брутфорсу та викрадених паролів
- 2FA (двофакторна автентифікація)
- Live Traffic: хто заходить на сайт прямо зараз
- Відновлення змінених файлів до оригіналів WordPress
Premium:
- Оновлення сигнатур малварі та правил фаєрвола в реальному часі (проти 30-денної затримки у Free)
- Country blocking: блокування цілих країн
- Персональна підтримка через тікет-систему
- IP-блекліст у реальному часі
Зверніть увагу: сканер Wordfence працює за сигнатурним принципом. Він чудово знаходить відому малварь у файлах, але може пропустити шкідливий код у базі даних або скрипти в преміум-темах. До того ж повне сканування навантажує сервер, на слабкому хостингу ставте його на нічні години.
Плюси:
- Endpoint Firewall: ешелон захисту до WordPress
- Потужний безплатний тариф із 2FA та сканером
- Величезна база сигнатур (5 млн встановлень = краудсорсинг загроз)
- Відновлення оригінальних файлів ядра
Мінуси:
- Сигнатурний сканер пропускає малварь у базі даних
- Повне сканування навантажує сервер
- Безплатна версія отримує правила фаєрвола із затримкою 30 днів
- Немає managed cleanup: видалення малварі, на ваш страх і ризик
Ціна: Free / Premium $149/рік за 1 сайт (Wordfence).
🔗 Wordfence на WordPress.org | 🔗 Сайт Wordfence
3. MalCare
MalCare іде шляхом «встановив і забув». Жодних ручних налаштувань фаєрволу, тюнінгу правил і півгодинних чек-листів. Встановлення займає 60 секунд, далі плагін працює сам. Для зайнятого власника сайту, який не хоче розбиратися в сигнатурах і WAF-правилах — це найсильніший аргумент.
Ключова відмінність від конкурентів: видалення малварі в один клік. MalCare знаходить заразу, ви чистите сайт натисканням кнопки. Сканер не навантажує сервер, бо працює на стороні хмари MalCare, а не локально. Це вирішує проблему Wordfence і Solid: на слабкому хостингу сканування не вбиває продуктивність.
Що входить:
- Хмарний сканер малварі (щоденно та на вимогу)
- Автоматичне видалення малварі в 1 клік
- Вбудований брандмауер
- Захист від брутфорсу та CAPTCHA на логін
- Бекапи та Staging-сайт
- Геоблокування, uptime-моніторинг, performance-check
- Дашборд для керування кількома сайтами
- White Label та звіти клієнтам (у старшому тарифі)
- Командне керування та Slack-інтеграція
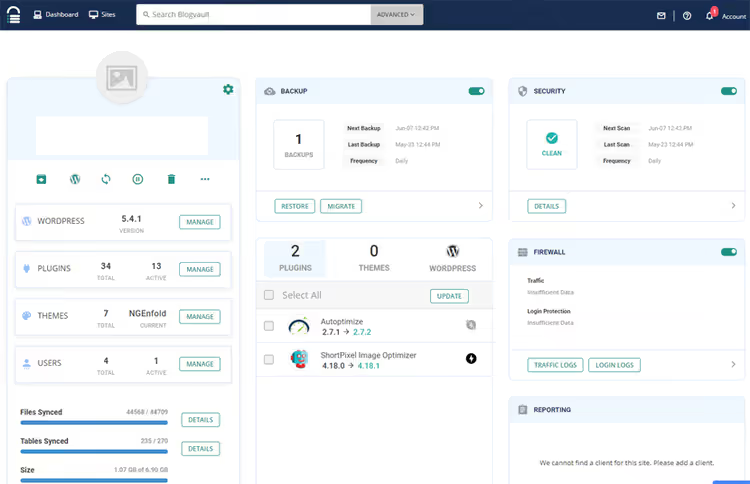
У дашборді MalCare всі розділи, від сканера до бекапів, зібрані в одному вікні. Не потрібно перемикатися між вкладками або запам'ятовувати, де який звіт.
Недолік очевидний: MalCare, суто платний продукт. Мінімальний тариф $99/рік за 1 сайт, 5 сайтів, $499/рік. Це дорожче за Solid Pro ($99) і зіставно з Wordfence Premium ($149). Але в ціну включено те, чого немає в конкурентів: managed cleanup з гарантією. MalCare обіцяє потрійне повернення, якщо не зможе видалити малвар (тарифи MalCare).
Плюси:
- Хмарний сканер не навантажує сайт
- Видалення малварі в 1 клік з гарантією
- Найпростіше налаштування: 60 секунд від встановлення до захисту
- Бекапи та staging у комплекті
Мінуси:
- Немає безплатної версії
- Не підходить тим, хто хоче ручного контролю над кожним правилом
- Дорожчий за конкурентів на малій кількості сайтів
Ціна: Від $99/рік за 1 сайт, $499/рік за 5 сайтів (сайт MalCare).
4. All-In-One WP Security & Firewall
Повністю безплатний плагін від команди Tips and Tricks HQ. Назва говорить сама за себе: в одному інструменті зібрані брандмауер, сканер, захист від брутфорсу, моніторинг реєстрацій та файлова безпека. За даними WordPress.org, 1+ мільйон активних встановлень.
Фішка плагіна, візуальний «лічильник безпеки». Після налаштування плагін показує score: зелений, добре, червоний, треба допрацювати. Новачок без технічного бекграунду одразу бачить, що вже захищено, а що ще відкрито для атаки. Меню інтуїтивне, без багатоповерхових вкладених опцій.
Ключові функції (всі безплатно):
- Брандмауер з базовими правилами
- Захист від брутфорсу за IP та cookie
- Зміна префікса бази даних
- Захист завантажень і прав доступу до файлів
- Сканер прав файлів і папок
- Блокування XML-RPC, вимкнення редактора файлів
All-In-One WP Security, хороший стартовий плагін. Він не дає ешелонованого захисту рівня Wordfence Premium або MalCare, але для невеликого блогу чи лендингу безплатного функціоналу достатньо.
Плюси:
- Повністю безплатний
- Візуальний лічильник: одразу видно стан захисту
- Інтуїтивне меню без перевантажених опцій
- Хороший набір для початкового hardening
Мінуси:
- Немає хмарного сканера та managed cleanup
- Фаєрвол базовий, не рівня Wordfence
- Немає преміум-тарифу: за просунутим захистом, до інших плагінів
Ціна: Безплатно.
🔗 All-In-One WP Security на WordPress.org
5. Sucuri Security
Sucuri, компанія з репутацією «пожежної бригади» у світі WordPress. Їхній безплатний онлайн-сканер sitecheck.sucuri.net знає кожен, хто хоч раз діагностував злам. Плагін Sucuri Security іде далі: DNS-level Firewall + managed cleanup + моніторинг 24/7.
Архітектурна перевага Sucuri в тому, що фаєрвол стоїть перед сервером (DNS-level), а не всередині WordPress. Шкідливий трафік відсікається до того, як досягає хостингу. Це радикально знижує навантаження та захищає сайт, навіть якщо сам WordPress уже скомпрометований.
Безкоштовна версія плагіна дає базовий набір: сканер, аудит подій, гарденінг (вимкнення редактора файлів, захист PHP). Але повноцінний фаєрвол, кероване очищення та моніторинг, лише в платних тарифах (від $199/рік, див. сайт Sucuri).
Плюси:
- DNS-level Firewall (перед сервером, не всередині WP)
- Кероване очищення: фахівці Sucuri чистять сайт за вас
- Цілодобовий моніторинг і сповіщення
- Безкоштовний зовнішній сканер sitecheck.sucuri.net
Мінуси:
- Безкоштовна версія сильно урізана: немає фаєрвола
- Платні тарифи дорогі (від $199/рік, Sucuri.net)
- Інтерфейс плагіна перевантажений опціями
- Надлишковий для невеликого блогу
Ціна: Free / Платні тарифи від $199/рік (ціни Sucuri).
🔗 Sucuri на WordPress.org | 🔗 Сайт Sucuri
6. BBQ Block Bad Queries
BBQ, вузькоспеціалізований, але винятково ефективний інструмент. Він не сканує на зловредне ПЗ і не встановлює 2FA. Він робить рівно одне: блокує шкідливі запити до URL, бази даних і файлів на основі 8G Firewall від Perishable Press (раніше 7G, оновлено у 2025).
Це мінімалістичний компаньйон до основного плагіна на кшталт Solid Security або Wordfence. На практиці BBQ відсікає ін'єкції коду, RFI (Remote File Injection), XSS і Base64-атаки ще на підході, тихо, без навантаження і зайвих сповіщень. Pro-версія ($29) додає Pattern Tool: можна перевірити, чи блокує плагін конкретний тип атаки, а не гадати за логами (BBQ Pro).
Плюси:
- Гранично легкий: не створює навантаження
- 8G Firewall: перевірена й оновлювана база правил
- Працює в парі з будь-яким основним безпековим плагіном
- Pro: Pattern Tool для ручної верифікації захисту
Мінуси:
- Тільки фільтрація запитів: не сканер, не 2FA, не гарденінг
- Потребує другого плагіна для повного захисту
- Pro-версія платна ($29, BBQ Pro), хоча й недорого
Ціна: Free / Pro $29 (ціни BBQ Pro).
🔗 BBQ на WordPress.org | 🔗 Сайт BBQ Pro
7. WP Security Ninja
Швидке сканування, коник Ninja. Плагін проганяє 50+ тестів безпеки менше ніж за хвилину й видає звіт із конкретними вразливостями та посиланнями на пояснення кожної проблеми. Не потрібно розбиратися в термінології: плагін каже «ось діра, ось як закрити».
В арсеналі Ninja: основний сканер, сканер малварі, Event Logger (журнал подій), Scheduled Scanner (сканування за розкладом), захист від брутфорсу. За даними WordPress.org, плагін оновлюється регулярно, останній реліз у червні 2026.
Плюси:
- Швидке сканування: 50+ тестів менше ніж за хвилину
- Пояснення кожної вразливості з інструкцією з виправлення
- Event Logger і Scheduled Scanner у комплекті
- Підходить новачкам: «натиснув кнопку, отримав звіт»
Мінуси:
- Безплатна версія урізана порівняно з конкурентами
- Немає managed cleanup
- Premium занадто дорогий для набору «сканер + логи»
Ціна: Free / Premium від $49/рік (WP Security Ninja).
🔗 WP Security Ninja на WordPress.org
8. BulletProof Security
Ветеран серед WordPress-плагінів безпеки з простим підходом: три зони захисту, Firewall, Login Security, Database Security. Для кожної, майстер налаштування за кілька кліків. Система «червоний/зелений» сигналізує, що захищено, а що ні: червоний, небезпечно, зелений, порядок.
BulletProof закриває RFI, XSS, Base64 та інші ін'єкції через правила.htaccess. Це старий, але надійний метод: захист на рівні сервера, а не всередині PHP. Плагін оновлено в травні 2026 (версія 7.2), але інтерфейс виглядає архаїчно на тлі Solid Security і MalCare.
Плюси:
- Просте налаштування: «червоне/зелене» за 5 хвилин
- Захист на рівні.htaccess (до WordPress)
- Безплатна версія дає повний функціонал фаєрволу
- Закриває RFI, XSS, Base64, SQL-ін'єкції
Мінуси:
- Інтерфейс виглядає застарілим
- Немає керованого очищення та хмарного сканера
- Оновлюється рідше, ніж лідери ринку
Ціна: Free / Pro $69.95, разова покупка (BulletProof Security).
🔗 BulletProof Security на WordPress.org
9. Hide My WP Ghost (раніше Hide My WP)
Hide My WP Ghost (раніше Hide My WP) іде шляхом «Security by Obscurity»: замість зміцнення дверей він маскує сам факт того, що сайт працює на WordPress. Приховуються шляхи до wp-admin, wp-content, стандартні пермалінки, мета-теги з версією WP і сигнатури тем/плагінів. З 2016 року продукт виріс у повноцінне безпекове рішення: WP Ghost 9.0 включає 8G Firewall від Perishable Press, захист від брутфорсу, 2FA, логування та понад 150 функцій.
Такий підхід не замінює повноцінний фаєрвол, але додає рівень захисту: автоматизовані сканери вразливостей орієнтуються на сигнатури WordPress. Не бачачи знайомих URL і мета-тегів, бот іде шукати іншу жертву. Плагін також блокує прямий доступ до PHP-файлів і приховує факт використання WP.
Hide My WP Ghost — це доповнення, а не заміна основному безпековому рішенню. Використовуйте його разом із Solid Security або Wordfence, а не замість них.
Плюси:
- Приховує сигнатури WordPress від автоматичних сканерів
- Маскування URL адмінки, wp-content, пермалінків
- 8G Firewall і захист від брутфорсу в комплекті
- Понад 250 000 сайтів під захистом (WP Ghost)
Мінуси:
- «Security by Obscurity» не захищає від цільової атаки
- Не замінює фаєрвол і сканер малварі
- Платний (від $49/рік, тарифи WP Ghost)
- Не завжди сумісний із деякими темами та плагінами кешування
Ціна: Від $49/рік, безплатна версія з базовими функціями (WP Ghost).
Інші плагіни безпеки: коротко
В екосистемі WordPress є ще десятки рішень. Ось ті, що заслуговують на згадку:
Defender Security. Розробка WPMU DEV: 2FA, захист логіну, security headers, геолокаційний lockout, вимкнення редактора файлів. Добрий у зв'язці з іншими продуктами WPMU DEV, але соло-використання не дає переваг перед Solid Security.
Security & Malware scan by CleanTalk. Безплатний базовий контур: фаєрвол із фільтрацією за IP/країнами, сканер малварі з антивірусом, захист від брутфорсу, кастомний URL логіну, 2FA.
Limit Login Attempts Reloaded. Тільки захист входу (бекенд + WooCommerce + фронтенд-логіни). Блокування IP атакувальників, email-сповіщення. Працює паралельно з Wordfence/Sucuri без конфліктів. Підтримує мультисайт.
WP Activity Log. Журнал усього, що відбувається на сайті в реальному часі. Не блокує атаки, але показує: хто заходив, що змінював, звідки стукали. Для post-mortem аналізу та комплаєнсу, незамінний.
HTTP Headers. Просунутий контроль HTTP-заголовків: X-Frame-Options, Content-Security-Policy, HSTS та десятки інших. Для тих, хто розуміє, що робить,, потужний інструмент ешелонованого захисту на рівні протоколу.
Відеоогляд англійською: порівняння Wordfence і Solid Security в реальних тестах із демонстрацією налаштування кожного плагіна.
⁉️🤔 Часті запитання
Які плагіни безпеки WordPress, найкращі у 2026 році?
Три лідери: Solid Security (безкоштовний, гнучке налаштування), Wordfence Security (5 млн встановлень, Endpoint Firewall) та MalCare (автоматичне видалення зловредів, хмарний сканер). Вибір залежить від завдання: Solid, для ручного контролю, Wordfence, для бюджетного захисту з потужним сканером, MalCare, для режиму «встановив і забув».
Чи можна захистити WordPress* без плагінів?*
Так, професіонали обходяться директивами.htaccess, серверними WAF (ModSecurity), правильними заголовками HTTP та ручним гарденінгом. Але це потребує досвіду й часу. Для переважної більшості власників сайтів один якісний безпековий плагін — це розумний компроміс між безпекою та трудовитратами.
Чи потрібно встановлювати кілька плагінів безпеки?
У більшості випадків, ні. Один добре налаштований плагін (Solid, Wordfence або MalCare) закриває основний контур. Два повнофункціональні плагіни часто конфліктують: обидва намагаються правити.htaccess, перехоплюють одні й ті самі хуки, ламають адмінку. Виняток, вузькопрофільні доповнення: BBQ до Solid/Wordfence або WP Ghost як маскувальний шар.
WordPress — це безпечна платформа?
Ядро WordPress, так, його аудитують десятки розробників, оновлення виходять регулярно. Проблема в екосистемі: 60 000+ плагінів і тем від сторонніх розробників різного рівня. Кожен неоновлений плагін — це потенційна діра. За умови регулярних оновлень і налаштованого безпекового плагіна WordPress не поступається іншим CMS за рівнем безпеки.
Чи можна зробити WordPress-сайт повністю невразливим?
Ні, і це чесна відповідь для будь-якої системи, що працює під управлінням програмного забезпечення. Абсолютного захисту не існує. Реальна мета, знизити ризики до мінімуму: щоб автоматизовані атаки відбивалися на рівні фаєрвола, а цільові виявлялися сканером до того, як завдадуть шкоди.
Як часто оновлювати WordPress і плагіни?
Щонайменше раз на місяць. Критичні оновлення безпеки, день у день. Увімкніть автооновлення для мінорних релізів ядра й тем. Перед кожним оновленням робіть повний бекап. Зверніть увагу: преміум-теми та плагіни потребують активації для отримання оновлень. Неактивована ліцензія = незакрита вразливість.
Який плагін безпеки WordPress обрати: підсумковий розклад
Сценарій використання диктує вибір. Ось коротка матриця:
- Перший плагін для новачка → All-In-One WP Security. Безкоштовний, візуальний лічильник, не треба розбиратися в термінах.
- Безкоштовний захист із максимальним функціоналом → Solid Security Free. Гнучке налаштування, гарденінг, патчі, без жодної копійки витрат.
- Потужний сканер і бюджетний преміум → Wordfence. Free-версія вже закриває багато чого, Premium дає real-time захист (ціни див. у розділі 2).
- Автоматика «встановив і забув» → MalCare. Хмарний сканер без навантаження, видалення зловредів в 1 клік, бекапи в комплекті.
- Високонавантажений комерційний сайт → Sucuri. DNS-level Firewall + managed cleanup + моніторинг 24/7, коли ціна зламу вища за ціну підписки.
Якщо бюджет нульовий, беріть Solid Security Free і додайте BBQ Block Bad Queries для фільтрації запитів. Це закриє переважну більшість типових атак. Якщо сайт приносить гроші, вартість плагіна непорівнянна з ціною відновлення після зламу (конкретні тарифи див. у розділах 1-5 вище).
Перевірте, чи оновлено сайт просто зараз. Плагін безпеки — це не панацея, а останній рубіж оборони після актуального ядра, тем, плагінів і надійного хостингу. Який плагін виручав вас, напишіть у коментарях.

Професійна команда авторів та редакторів, що спеціалізуються на створенні якісного контенту.