


🚫 Falske ordrer i WooCommerce: 7 plugins og 4 teknikker for komplett spam-beskyttelse
Våknet om morgenen, åpnet adminpanelet, og der ligger 47 nye ordrer med null i totalsum og falske adresser. Høres det kjent ut?
Søppelordrer i WooCommerce er ikke bare søppel i databasen. Hver falske ordre tetter igjen rapporter, roter til lagerbeholdningen og spiser opp serverressurser. Og hvis en bot tester stjålne kort gjennom butikken din, kommer tilbakeføringsrisikoen i tillegg: ifølge Stripe-data vokser tilbakeføringer med omtrent 20% år for år, og hver omstridte betaling betyr et bankgebyr og frosne inntekter.
I dag bryter vi ned hele kjeden for søppelbeskyttelse i WooCommerce: fra innebygde innstillinger du kan slå på i løpet av et minutt, til spesialiserte utvidelser og mindre åpenbare triks som honningfeller. Innen du er ferdig med artikkelen, har du satt sammen et forsvar som blokkerer det store flertallet av boter uten å skade ekte kunder.
Hvorfor WooCommerce-butikker blir mål for søppelangrep
💡 Kort oversikt:
- Slå av gjestekasse uten passord, den raskeste måten å stoppe massebotkjøringer på
- Legg til en usynlig honningfelle i registreringsskjemaet, boter fyller ut det skjulte feltet, mennesker gjør det ikke
- Installer CleanTalk eller Akismet, skybaserte databaser med søppelmønstre oppdateres i sanntid
- Sett en grense for påloggingsforsøk og IP-blokkering, brute force-angrep stopper rundt det andre dusinet forsøk
- Aktiver e-postbekreftelse og ordrebekreftelse på telefon for beløp over en terskel
Boter angriper WooCommerce av tre grunner. For det første er det verdens mest populære e-handelsplattform, ifølge BuiltWith-data for 2026 ligger den på førsteplass med god margin i antall aktive butikker. For det andre er standard kasseskjema i WooCommerce forutsigbart: boten kjenner feltnavnene og URL-endepunktene. For det tredje koster hver falske ordre angriperen nesten ingenting, et skript produserer dem i tusentall mens butikkeieren håndterer etterspillet.
Det farligste scenarioet er korttesting. Angripere kjører stjålne kort gjennom butikken din med små beløp ($1-5), og sjekker hvilke som er aktive. Aktive kort går videre til store kjøp andre steder, og du sitter igjen med tilbakeføringer og risikoen for å havne i et overvåkingsprogram hos betalingssystemet.
Grunnleggende innstillinger i WordPress og WooCommerce: den første forsvarslinjen
Begynn med det som allerede finnes i motoren. Tre innstillingsskjermer vil tette de mest åpenbare hullene.
Under Innstillinger → Generelt, fjern avhukingen for «Alle kan registrere seg», den åpner standardskjemaet wp-login.php?action=register, som boter finner via URL-signaturen. For kunderegistreringer bruker WooCommerce sine egne skjemaer, så dette vil ikke påvirke kjøpere.
Under Innstillinger → Diskusjon, deaktiver «Tillat lenkevarsler fra andre blogger (pingbacks og trackbacks)». Pingbacks er en klassisk søppelvektor: en bot sender et varsel om en lenke til innlegget ditt, og i brødteksten ligger en casinoannonse eller en phishing-URL.
Under WooCommerce → Innstillinger → Kontoer og personvern, deaktiver alternativet «Tillat kunder å legge inn ordre uten konto». Ja, gjestekasse er praktisk for konvertering. Men hvis butikken allerede begraves i falske ordrer, vil en obligatorisk konto med bekreftet e-post kutte av de fleste enkle boter umiddelbart.
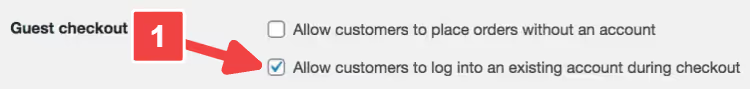
Disse tre innstillingene tar under fem minutter. Gjør dem med en gang, selv om du utsetter alt annet til senere. Grunnleggende hygiene stenger ute de dummeste angrepene, og de utgjør flertallet.
Anti-spam-plugins for WooCommerce: hva du bør installere i 2026
Standardinnstillinger er nok mot primitive skript. For boter med heuristikk og AI-genererte data trenger du spesialiserte verktøy. Her er syv plugins som stopper spam på ulike nivåer: fra kommentarer til falske ordrer.
Plugin | Beskyttelsestype | Pris | Nøkkelfunksjon |
|---|---|---|---|
Akismet | Kommentarer, registreringer | Gratis / fra $10/mnd | Global database med spam-mønstre |
CleanTalk | Ordrer, skjemaer, registreringer | Fra $12/år | Skybasert sjekk uten CAPTCHA |
Blocker | Ordrer | Freemium | Blokkering etter IP, delstat, postnummer |
Titan Anti-Spam | Omfattende | Gratis | Brannmur + skanner + anti-spam |
Limit Attempts | Innlogging, brute force | Freemium | IP-blokkering etter N forsøk |
Fake Customer Blocker | Ordrer | $9 | E-post/domenefiltrering med egendefinerte meldinger |
Honeypot CF7 | Kontaktskjemaer | Gratis | Usynlig felle for boter |
Akismet, bulkfiltrering av kommentarer og registreringer
Akismet sjekker hver registrering og kommentar mot en global database med spam-mønstre samlet inn fra millioner av nettsteder. Over 5 millioner aktive installasjoner: det er ikke markedsføring, det er et faktum fra pluginsiden på WordPress.org.
Pluginen fanger 99,9% av spam ifølge utviklerne. I praksis forsvinner flommen av kommentarer med phishing- og pornolenker fullstendig. Falske positiver er sjeldne: i løpet av en måneds drift på en gjennomsnittlig butikk blir 2-3 legitime kommentarer blokkert, og de er enkle å gjenopprette fra modereringskøen.
- ✅ Global database oppdateres kontinuerlig
- ✅ Fungerer uten synlige elementer på frontend
- ❌ Gratisversjonen er kun for personlige blogger; butikker trenger en betalt plan
- 💰 Gratis for personlige blogger, Pro fra $9,95/mnd
CleanTalk, skybeskyttelse uten CAPTCHA
CleanTalk er sveitserkniven mot spam i WooCommerce. Den blokkerer spam-ordrer, falske registreringer, spam-kommentarer, masseutsendelser via kontaktskjemaer og anmeldelses-stuffing. Alt går gjennom et sky-API: serveren din bærer ingen analysebelastning, og avgjørelsen kommer i løpet av 1-3 sekunder.
Den største fordelen: ingen CAPTCHA. Ingen trenger å plukke trafikklys eller taste forvrengte bokstaver. Pluginen analyserer atferdsmønstre og sjekker IP/e-post mot en skybasert database, og forblir helt usynlig for brukeren.
På WordPress.org ble pluginen oppdatert i juli 2026 (v6.84), med over 200 000 aktive installasjoner. Et eget pluss: innebygd beskyttelse mot korttesting gjennom analyse av små transaksjonsmønstre.
- ✅ Usynlig for brukere, skader ikke konvertering
- ✅ Dekker ordrer, registreringer, anmeldelser, kontaktskjemaer
- ❌ Skyavhengighet: hvis API-et er nede, er det ingen beskyttelse
- 💰 7-dagers prøveperiode, deretter fra $12/år
Blocker, målrettet blokkering av mistenkelige ordrer
Blocker løser en smal oppgave: den hindrer kunder i å nå kassen basert på fastsatte kriterier: IP-adresse, delstat, postnummer, land. Når en bot eller uønsket kjøper matcher en regel, kutter pluginen av ordreprosessen og viser en tilpassbar melding.
Verktøyet er ikke for bulkfiltrering, men for kirurgisk blokkering: for eksempel alle ordrer fra Nigeria med oppkastbetaling, eller en spesifikk IP som har drevet med korttesting for fjerde gang på en uke.
- ✅ Fleksible blokkeringsregler
- ❌ Kun WooCommerce-ordrer (rører ikke registreringer eller kommentarer)
- 💰 Freemium, distribueres for tiden som Fraud Prevention For WooCommerce and EDD
Titan Anti-Spam, alt-i-ett: brannmur + anti-spam + revisjon
Titan kombinerer et anti-spam-filter, brannmur, skadevareskanner og overvåking av nettstedstilgjengelighet i én gratis pakke. Algoritmen er bygget på en «usynlig JS-CAPTCHA» og en «usynlig inndatafelle» (honeypot): boter kjører ikke JavaScript og fyller ut det skjulte feltet, mens ekte besøkende passerer ubemerket.
Utvidelsen filtrerer kommentarer uten CAPTCHA og lar deg konvertere spam-kommentarer til vanlige med ett enkelt klikk. GDPR-kompatibel: den lagrer ikke unødvendige besøksdata.
- ✅ Gratis alt-i-ett: anti-spam + brannmur + skanner
- ✅ Usynlig sjekk uten CAPTCHA
- ❌ Ikke kompatibel med Disqus, Jetpack Comments, AJAX Comment Form, bbPress
- 💰 Gratis, side på WordPress.org
Limit Attempts, beskyttelse mot brute force og passordgjetting
Brute force er når en bot prøver hundrevis av passord i minuttet for å gjette admin-påloggingen. Limit Attempts blokkerer IP-adressen etter et angitt antall mislykkede forsøk og kan skjule påloggings-, registrerings- og passordtilbakestillingsskjemaene for blokkerte IP-er.
På WordPress.org ble utvidelsen oppdatert i mai 2026 (v2.6.5). Kompatibel med Gravity Forms, ReCaptcha og Captcha Pro.
- ✅ Enkelt oppsett: terskel for forsøk, blokkeringsvarighet, IP-hviteliste
- ✅ Skjuler skjemaer for utestengte adresser
- ❌ Kun påloggingsbeskyttelse, rører ikke spam-ordrer
- 💰 Freemium: gratisversjonen er tilstrekkelig for de fleste butikker
Fake Customer Blocker, filter for falske kunder
En smalt fokusert utvidelse for WooCommerce: blokkerer ordrer basert på e-post, domene, feltfeil og egendefinerte regler. Hver blokkering kommer med en tilpassbar melding, slik at brukeren ser årsaken til avvisningen i stedet for et stille brudd i kassen.
- ✅ Egendefinerte varsler for hver regel
- ❌ Dekker kun ordrer
- 💰 $9, selges på Techeshta-utviklerens nettsted
Honeypot for Contact Form 7, usynlig botfelle
Et gratis tillegg for Contact Form 7 som setter inn et skjult felt i skjemaet. Boter fyller automatisk ut alle skjemafelter, inkludert det usynlige, og går i honningfellen. En ekte besøkende ser eller rører aldri feltet.
Fordelen er at brukeren ikke trenger å bevise noe som helst: ingen CAPTCHA, ingen «Jeg er ikke en robot»-avkrysningsboks. Skjemaet forblir ryddig, og spam filtreres på serversiden.
- ✅ Helt usynlig for brukere
- ❌ Kun Contact Form 7, støtter ikke andre skjemautvidelser
- 💰 Gratis, side på WordPress.org (utvidelsen utvikles nå under navnet CF7 Apps)
Ytterligere beskyttelsesmetoder: fra CAPTCHA til manuell verifisering
Utvidelser blokkerer det meste av spam. De gjenværende tilfellene er målrettede angrep og ikke-standardiserte scenarioer. Bruk ytterligere metoder for disse.
CAPTCHA og reCAPTCHA, en klassiker som fortsatt fungerer
Google reCAPTCHA v3 fungerer usynlig: den tildeler hver besøkende en poengsum fra 0,0 (bot) til 1,0 (menneske) basert på atferd på siden. Ingen trafikklys eller forvrengte bokstaver. Hvis poengsummen faller under terskelen, sendes ikke skjemaet.
En gratis integrasjonsutvidelse, CAPTCHA 4WP, tidligere Advanced noCaptcha & invisible Captcha. Installeres på kasse-, registrerings- og kommentarskjemaer med et par klikk.
Husk: reCAPTCHA v2 med bildevalg irriterer kjøpere og skader konverteringen. Hvis du bruker CAPTCHA, bruk kun usynlig v3 eller Cloudflare Turnstile.
E-postverifisering, en dobbel barriere for registreringer
Utvidelser som New User Approve legger til manuell registreringsgodkjenning av administratoren eller sender en aktiveringslenke til brukerens e-post. Inntil e-posten er bekreftet, forblir kontoen i «venter»-status og kan ikke opprette ordrer.
Metoden er enkel, men effektiv: spam-boter når sjelden steget med å klikke på en lenke i en e-post.
IP- og landblokkering, når du kjenner fienden av utseende
Hvis spam-flommen kommer fra de samme IP-adressene eller landene, blokker dem på hostingnivå (cPanel → IP Blocker) eller gjennom en sikkerhetsutvidelse som Wordfence.
Viktig: ikke blokker hele land uten analyse. Du risikerer å stenge ute ekte kjøpere. Gå gjennom ordreloggene dine for en måned: hvis for eksempel Vietnam hadde null genuine kjøp, men hundrevis av spam-forsøk, er blokkeringen berettiget.
Ordrebekreftelse per telefon, for varer og tjenester med høy verdi
En metode fra arsenalet til edtech-plattformer som Open English: en leder kontakter kunden før ordreaktivering. For digitale varer, nettkurs og tjenester med høy verdi filtrerer dette ut alle boter og bygger også tillit.
For produkt-e-handel er metoden for arbeidskrevende. Bruk den selektivt: ordrer med en mistenkelig høy verdi eller oppkastbetaling til regioner med høy svindelrate.
WooCommerce-beskyttelsessjekkliste: hva som fungerer og hva som ikke gjør det
Bygg forsvaret ditt i lag. Intet enkeltverktøy gir en fullstendig garanti, men en kombinasjon av tre eller fire nivåer blokkerer nesten alt.
Hva som fungerer:
- Kombiner utvidelser: CleanTalk for ordrer + Akismet for kommentarer + Limit Attempts for innlogging
- Sett opp reCAPTCHA v3 på kassen, usynlig verifisering skader ikke konverteringen
- Aktiver e-postverifisering: boter bekrefter nesten aldri en e-post
- Oppdater WordPress, WooCommerce og utvidelser jevnlig, hver utdatert versjon er et potensielt hull
- Sjekk logger en gang i uken: en plutselig økning i registreringer eller nullbeløpsordrer er et signal om et angrep
Hva som ikke fungerer / forårsaker skade:
- Én utvidelse for alt, hvert verktøy har sin egen dekningssone
- Å deaktivere gjestekassen helt uten analyse, du kan miste en merkbar andel av impulskjøpskonverteringen
- Å blokkere hele land uten å sjekke statistikk, du stenger ute ekte kunder
- For mye CAPTCHA ved hvert steg, kjøpere går til konkurrenter
- Å ignorere oppdateringer av sikkerhetsutvidelser, boter utnytter kjente sårbarheter, ikke nulldagssårbarheter
⁉️🤔 Vanlige spørsmål
Kan spam-ordrer blokkeres fullstendig uten utvidelser?
Fullstendig, nei. Standardinnstillingene i WordPress og WooCommerce filtrerer ut primitive boter, men moderne spam-skript omgår dem på minutter. Et minimalt oppsett uten utvidelser: deaktivering av gjestekasse + tilpasset registrering (WPS Hide Login) + usynlig reCAPTCHA v3. Men én dedikert utvidelse som CleanTalk vil spare timer med manuell moderering.
Senker CAPTCHA farten på nettstedet?
reCAPTCHA v3 legger til en ubetydelig forsinkelse i sideinnlastingen, umerkelig for brukeren. Tunge grafiske CAPTCHA-er (v2) kan legge til opptil et sekund og er merkbart irriterende. Et alternativ, Cloudflare Turnstile: lettere enn reCAPTCHA og ikke knyttet til Google-økosystemet.
Hvordan skille en falsk ordre fra en ekte?
Tegn på en falsk: minimumsbeløpsordre, oppkastbetaling, e-post som
ur.liam@321aaaaa, adresse med ikke-eksisterende gater, IP fra et land du ikke opererer i. Masseforfalskninger kommer i partier på 10-50 i løpet av en kort periode med samme datamønster.
Hva gjør man med spam-ordrer som allerede er mottatt?
Ikke slett dem med en gang, analyser først mønsteret (IP, tid, geo, betalingstype). Dette vil vise hvor angrepet kommer fra og hvilket hull som må tettes. Etter analyse, masseslett via WooCommerce → Ordrer → filtrer etter status. CleanTalk kan rense spam-kommentarer og -registreringer automatisk.
Hjelper WooCommerce Anti-Fraud mot vanlig spam?
WooCommerce Anti-Fraud er rettet mot betalingssvindel (korttesting, stjålne kort) og tildeler ordrer en risikopoengsum. Den beskytter ikke mot massebotregistreringer og spam-kommentarer. Bruk den som et tredje lag etter grunnleggende anti-spam-beskyttelse.
Resultater: bygg beskyttelse for butikken din
Det finnes ingen universell oppskrift; beskyttelsesnivået avhenger av hva som faktisk blir angrepet i butikken din. Her er tre utprøvde alternativer:
Du oversvømmes av spam-registreringer: deaktiver gjesteregistrering via standard WordPress-skjemaet, installer CleanTalk og legg til e-postverifisering via New User Approve. Tre tiltak, så forsvinner strømmen av falske kontoer.
Falske oppkravsordrer: deaktiver oppkrav for land med høy svindelrisiko, koble til Blocker eller Fake Customer Blocker med regler for problemregioner, legg til CleanTalk i kassen.
Korttesting med små beløp: WooCommerce Anti-Fraud + CleanTalk med transaksjonsovervåking aktivert + obligatorisk CVV-verifisering. Hvis angrepet fortsetter, aktiver midlertidig ordrebekreftelse på telefon for mistenkelig små beløp.
Start i det små: i dag deaktiverer du gjesteregistrering og pingbacks i WordPress-innstillingene. I morgen installerer du CleanTalk eller Akismet. Hvert lag med beskyttelse gjør det dyrere for den ondsinnede aktøren å angripe butikken din, og på et tidspunkt går robotene videre til steder der det er enklere.

Et profesjonelt team av forfattere og redaktører som spesialiserer seg på å lage kvalitetsinnhold.