













🛡 WordPress-beskyttelse gjennom pentester: en herdingsguide
Et nettsted på WordPress kjører i en måned, seks måneder, et år, og så kommer det en e-post fra hostingleverandøren: «Det sendes spam fra kontoen din.» Eller en kunde ringer i panikk fordi forsiden nå videresender til et phishing-domene.
Standard sjekklister for sikkerhet hjelper deg med det grunnleggende: oppdateringer, sterke passord, sikkerhetskopier. Men de viser ikke hva som vil ryke først i ditt spesifikke oppsett med tre dusin utvidelser, et skreddersydd tema og justeringer i functions.php.
En pentest av et WordPress-nettsted er ikke bare «en sjekk til». Det er et bevisst angrep på nettstedet ditt etterfulgt av en dokumentert liste over sårbarheter, rangert etter reell fare. Og aller viktigst, med konkrete steg som tetter hullene slik at de ikke åpner seg igjen etter neste oppdatering.

💡 Rask oversikt:
- Gå lenger enn sikkerhetssjekklisten: en pentest ser på nettstedet gjennom en angripers øyne
- Finn typiske WordPress-sårbarheter: fra debug-logger i produksjon til XSS via skjemaer
- Gå gjennom en full herdingssyklus: omfang, fiks, raske gevinster, retest, WAF-proxy
- Forbered nettstedet for en pentest på riktig måte: staging, testroller, logging
Hvorfor en pentest er mer effektivt enn en sikkerhetssjekkliste
En sjekkliste handler om «gjør det og glem det». Deaktivert XML-RPC, satt en grense for påloggingsforsøk, endret tabellprefikset. Avkryssede bokser, en følelse av mestring til stede.
En pentest snur bildet. Den ser på nettstedet gjennom en angripers øyne, og finner ofte ting som ikke står i sjekklister. For eksempel et tilpasset REST-endepunkt som temautvikleren lot være uten tilgangskontroll. Eller to skjemautvidelser installert «for sikkerhets skyld», der den ene ikke har vært oppdatert på to år og drar med seg et sårbart bibliotek.
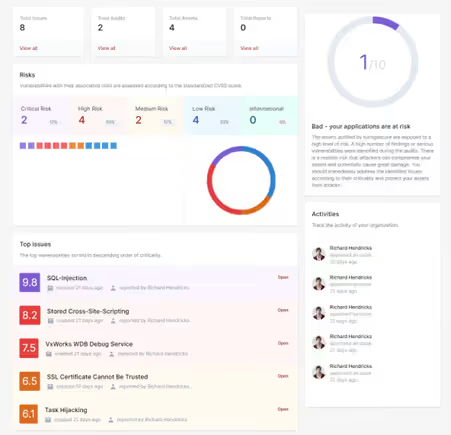
En profesjonell pentest er en planlagt prosedyre med et fastsatt omfang, dokumenterte resultater og prioriterte anbefalinger. Det som skiller den fra en automatisert skanner, er dybde: en autoskanner finner signaturer av kjente sårbarheter, men står blind overfor tilpasset rollelogikk, et spesifikt tema eller håndskrevne REST-ruter.
Resultatet av en pentest er ikke bare en liste over «dette er dårlig». Det er bevis: her er forespørselen vi sendte, her er responsen vi fikk, her er hvorfor dette er farlig, og her er hvordan du fikser det. For en bedriftseier er det et argument i en budsjettsamtale; for en utvikler, et ferdig handlingskart.
Tre typiske WordPress-sårbarheter: hvordan en pentest finner dem
WordPress-problemer er sjelden eksotiske. Gjennom årevis med administrasjon av nettsteder ser vi gjentakende mønstre: navn på utvidelser og temaer endres, men sårbarhetsklassene forblir de samme. Nedenfor er tre eksempler som en pentest avdekker systematisk.
Eksempel 1: usikker hosting og WordPress-konfigurasjon
Sikkerhetsfeilkonfigurasjon er et av de mest utbredte problemene. Ekstrafunksjoner er aktivert, standardkontoer har ikke blitt omdøpt, og feilmeldinger lekker miljødetaljer rett til nettleseren. Noen problemer ligger på hostingleverandørens side, men WordPress lar deg lukke dem.
Hva en pentester ser:
- Katalogopplisting aktivert: hvem som helst kan bla gjennom innholdet i
/wp-content/uploads/ - Feilsøkingsinformasjon i frontend:
WP_DEBUGsatt tiltruei produksjon - Adminpanel uten ekstra beskyttelse: direkte tilgang til
/wp-login.phputen restriksjoner
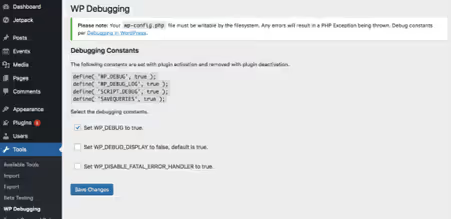
Feilsøkingsutdata i nettleseren avslører filstier, komponentversjoner og databasestruktur. En pentester bruker disse dataene til å kartlegge angrepsvektorer.
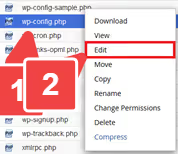
Å deaktivere WP_DEBUG i wp-config.php er den første og raskeste løsningen: én konstant fjerner all feilsøkingsinformasjon fra offentlig tilgang.
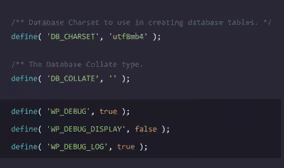
Løsningen, å deaktivere feilsøking i produksjon:
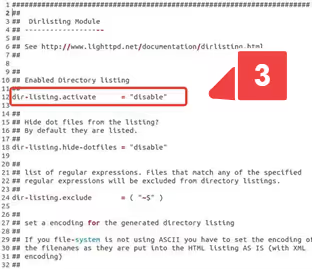
Stenging av katalogopplisting på servernivå eller via .htaccess.
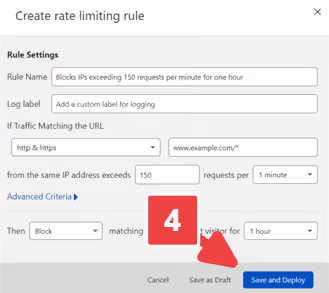
Hastighetsbegrensning på /wp-login.php stopper brute force-angrep før de i det hele tatt når WordPress.
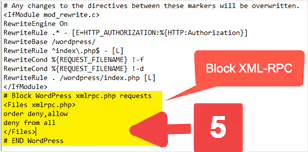
Server-side beskyttelsesregler (WAF-regler på verts- eller CDN-nivå). Solid Security-utvidelsen (tidligere iThemes Security) dekker mange av disse vektorene sentralt; gratisversjonen er tilstrekkelig for grunnleggende dekning.
Eksempel 2: utvidelsesjungel og oppblåste tillatelser
Regelmessige oppdateringer av kjerne, tema og utvidelser er det grunnleggende som alle sikkerhetsguider aldri slutter å minne deg på. I praksis er det imidlertid den overordnede konfigurasjonen av installasjonen som betyr mer enn om en bestemt utvidelse er oppdatert.
Tilnærmingen til herding her er systematisk:
- Lag en fullstendig oversikt over utvidelser og temaer
- Fjern alt som ikke er i bruk
- Tildel tydelig eierskap for oppdateringer
Roller og tillatelser følger prinsippet om minste privilegium, strengt. En redaktør trenger ikke tilgang til utvidelsesinnstillinger, og en SEO-spesialist trenger ikke tilgang til temainstallasjon.
Reelt tilfelle: et nettsted bruker to skjemautvidelser «av historiske årsaker».
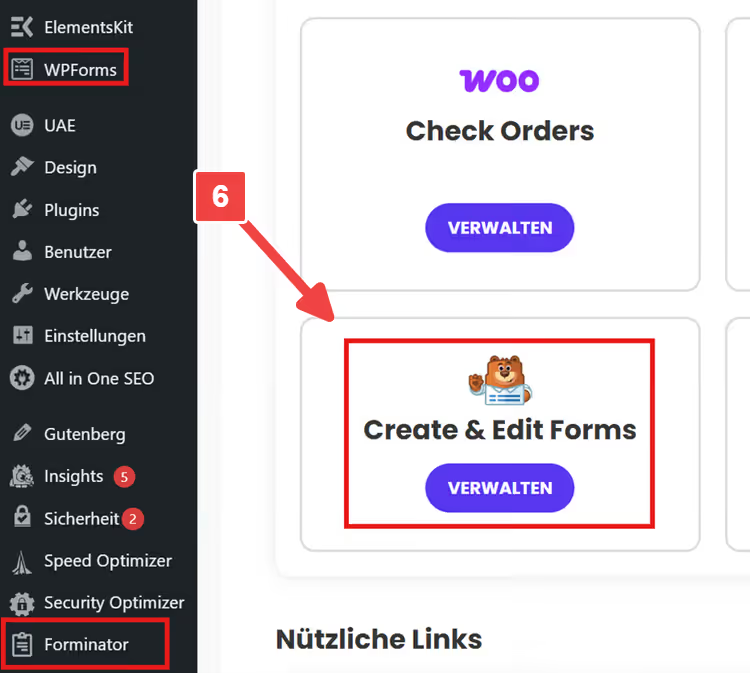
En penetrasjonstest viser at bare én faktisk er i bruk. Den andre ligger der bare som dødvekt, men endepunktene dens er eksponert og drar inn en sårbar versjon av et bibliotek. Herding her er ikke å legge enda et beskyttelseslag oppå; det er rett og slett å fjerne den ubrukte utvidelsen. Regelmessige revisjoner av utvidelser og et kritisk blikk på hver installerte komponent er en integrert del av sikkerhetssyklusen, ikke en engangshandling.
Eksempel 3: injeksjoner og XSS via frontend
OWASP setter injeksjoner øverst på sin trusselrangering. I WordPress oppstår de overalt hvor en utvikler behandler brukerinput som «trygt som standard»:
- Kontaktskjemaer og nyhetsbrev-abonnementsskjemaer
- Søk og filtre i nettbutikker og kataloger
- Kommentarer og egendefinerte felt
Grunnleggende beskyttelse: fire regler som lukker de fleste vektorene:
- Valider input på serveren (stol aldri på klienten)
- Escape output i henhold til kontekst (HTML, JS, SQL, URL)
- Hold utvidelser oppdatert
- Gjennomgå egendefinert temakode periodisk
En penetrasjonstest gir deg det viktigste: reproduserbart bevis. En spesifikk forespørsel, en spesifikk systemrespons: det er et argument som ikke krever at du forklarer de tekniske detaljene ved angrepet til en leder eller kunde.
WordPress-herdingsprosess: fra rapport til beskyttelse
Den vanligste feilen etter en pentest er å skynde seg å fikse alt på en gang. I stedet trenger du en prosess som balanserer teknisk prioritet, innsats og hvor godt fiksene overlever oppdateringer.
Trinn 1: definer omfang og prioriteringer
Ikke alle funn i en rapport er kritiske. En god pentest-rapport inkluderer alvorlighetsgrad, berørte URL-er og en beskrivelse av potensiell skade. Dette lar deg etablere en rekkefølge:
- Sårbarheter som kan utnyttes eksternt uten autentisering (kritisk prioritet)
- Sårbarheter i autentiseringssonen med en enkel angrepsvektor
- Konfigurasjonsfeil og dybdeforsvar (lav prioritet, men mange)
Trinn 2: implementer fikser slik at de overlever oppdateringer
Et klassisk smertepunkt: du legger inn en fiks, en uke senere ruller en auto-oppdatering for temaet inn, og alt ryker. Hvor du plasserer fiksen avgjør holdbarheten:
- Servernivå eller hosting: headere, TLS, rate limits, filtillatelser. Det mest pålitelige, lever uavhengig av WordPress.
- Child theme eller rene hooks: mal- og funksjonalitetsredigeringer. Ingen direkte endringer i parent theme.
- Erstatte en plugin i stedet for en «plaster-plugin»: hvis en komponent er problematisk av arkitektur, er det enklere å erstatte den med et moderne alternativ enn å lappe den i det uendelige.
WordPress-herdingsdokumentasjonen beskriver typiske punkter og understreker viktigheten av operasjonelle rutiner: oppdateringer, tilgangskontroll, revisjon. Noen ganger endrer utskifting av et par utdaterte komponenter et nettsteds sikkerhetsscore radikalt.
Trinn 3: start med raske gevinster
Raske gevinster som gir en uforholdsmessig stor effekt:
- Reduser antall admin-kontoer, aktiver tofaktorautentisering, sett en minimumslengde for passord
- Sjekk XML-RPC: hvis det ikke trengs (ingen app- eller Jetpack-tilkobling), deaktiver det. Hvis det trengs, beskytt det via Solid Security
- Sett fil- og mappetillatelser: webserveren skal bare skrive til mapper der det er genuint nødvendig. Diskuter dette separat med hostingleverandører, ikke alle filmasker er like trygge ved bytte
- Test ikke bare opprettelse av sikkerhetskopi, men også gjenoppretting fra den. En sikkerhetskopi uten verifisert gjenoppretting er falsk trygghet
Trinn 4: retest er obligatorisk
En fiks anses som lukket først når den er verifisert. En gjentatt pentest sjekker: om sårbarheten virkelig er eliminert og om det dukket opp noen bivirkninger. Dette er kritisk for tiltak som Content Security Policy eller strenge HTTP-headere, de knekker frontenden ved den minste konfigurasjonsfeil.
Trinn 5: vurder en WAF-proxy
Brannmur-proxy-konseptet er effektivt og utprøvd: hver forespørsel til nettstedet passerer først gjennom et proxy-lag, der det analyseres og filtreres, og først deretter når webserveren. Dette blokkerer et enormt lag med angrep før de i det hele tatt kontakter WordPress. Sucuri, ett alternativ for slik beskyttelse. Alternativer: Cloudflare WAF, Wordfence Premium med endepunktbeskyttelse.
Hvordan gjøre en pentest raskere og mer effektiv
En pentest gir maksimal verdi når forholdene er forberedt på forhånd. Penetration Testing Execution Standard fremhever Pre-Engagement-fasen, øyeblikket der partene blir enige om mål, regler og testgrenser.
Hva dette betyr for deg som WordPress-nettstedseier:
- Staging-miljø i stedet for produksjon: reduserer risiko for levende brukere og tillater mer aggressiv testing. Hvis staging ikke er tilgjengelig, i det minste en klone på et underdomene med IP-begrenset tilgang.
- Testkontoer med forskjellige roller: minimum editor og administrator. Uten dette er autorisasjonstesting meningsløs.
- Aktivert logging: innloggingshendelser, filendringer, plugin-installasjoner. Disse registreringene er uvurderlige under hendelsesanalyse.
- Koordinering med tredjepartstjenester: hvis nettstedet integrerer med en betalingsgateway, CRM eller sporingssystemer, definer på forhånd hva som kan og ikke kan berøres under testen.
Neste steg etter en pentest
1. Bygg en oversikt over plugins og temaer, fjern ubrukte, sett en oppdateringsrytme
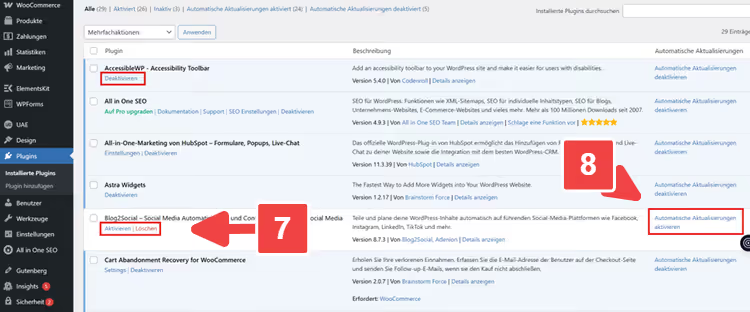
2. Gjennomgå roller og admin-kontoer, tillatelser strengt etter minste privilegiums prinsipp
3. Sett opp et staging-miljø og en fikse-distribusjonsprosess som overlever oppdateringer
4. Forbered skjermbilder for dokumentasjon: rapportoversikt, eksempelforespørsel med respons, sammenligning av headere eller konfigurasjon før/etter.
5. Planlegg en retest med en spesifikk dato, herding må ikke stoppe ved antakelsen «vi fikset alt».
Denne tilnærmingen gjør en pentest fra en engangs «hullsjekk» til en kontinuerlig syklus: test, fiks, verifiser, gjenta. Over tid blir nettstedet ikke bare «dekket», men genuint motstandsdyktig mot angrep, og du vet dette ikke fordi en sjekkliste sier det, men fordi verifisering bekreftet det.
⁉️🤔 Vanlige spørsmål
Trenger jeg en pentest hvis jeg bruker Solid Security og tar sikkerhetskopier?
Sikkerhetsplugins dekker kjente angrepsvektorer, men ser ikke egendefinerte sårbarheter: et selvskrevet REST-endepunkt uten tillatelsessjekker, omdirigeringslogikk i et tema, eller et hull i en forlatt plugin som er oppført som «aktiv». En pentest finner nettopp disse ikke-standard inngangspunktene. Sikkerhetskopier forhindrer ikke et innbrudd, de hjelper deg å gjenopprette i etterkant. Dette er forskjellige beskyttelseslag, og de utfyller hverandre.
Hvordan skiller en pentest seg fra en automatisert skanner som WPScan?
WPScan sjekker et nettsted mot en signaturdatabase: den ser på kjerne-, plugin- og temaversjoner og matcher dem mot kjente CVE-er. Dette er nyttig for en grunnlinjesjekk, men en skanner forstår ikke kontekst. Den ser ikke at et abonnementsskjema lekker data uten validering, eller at en egendefinert «butikksjef»-rolle ved et uhell fikk temaredigeringsrettigheter. En pentester (eller manuell pentest) analyserer applikasjonslogikk, ikke bare versjonsnumre.
Hvor ofte bør en pentest gjennomføres?
Etter enhver betydelig endring: en større kjerneoppdatering, et temabytte, å legge til en ny kritisk plugin (betalinger, medlemskap, egendefinerte felt). For nettsteder med høye nedetidskostnader (e-handel, medlemsportal) er en planlagt pentest hver 6.-12. måned berettiget. Ideelt sett blir en pentest en del av utviklingssyklusen: rull ut endringer → test på staging → fiks → til produksjon.
Kan jeg gjennomføre en pentest selv, uten å hyre inn spesialister?
Grunnleggende steg er tilgjengelige: kjør WPScan, sjekk sikkerhetsheadere via Security Headers, gå manuelt gjennom OWASP Top 10 for webapplikasjoner. Men en full pentest krever erfaring: forståelse for hvordan man kombinerer angrepsvektorer, hvordan man leser serversvar, og hvordan man skiller en falsk positiv fra et ekte hull. For et kommersielt nettsted er det klokere å bestille en pentest fra et profesjonelt team og bruke egne sjekker som et hygieneminimum mellom revisjoner.
Hva om en pentest fant dusinvis av sårbarheter, men utbedringsbudsjettet er begrenset?
Prioriter nådeløst. Første nivå: sårbarheter som kan utnyttes uten autentisering (ekstern datatilgang, RCE). Andre: problemer i autentiseringssonen som tillater rettighetseskalering. Tredje: dybdeforsvar (logging, headere, unødvendige åpne porter). De raske gevinstene fra trinn 3 over lukker mange punkter med minimal innsats. Resten går inn i en plan med en tidsfrist, ikke en backlog uten.
Sikring av WordPress etter en pentest: hvor du bør starte i dag
En pentest gjør ikke et nettsted sikkert. Den synliggjør hullene som allerede finnes i nettstedet. Nettstedet blir sikkert først etter at du har tettet disse hullene og bekreftet at de ikke har åpnet seg igjen.
Hvis budsjettet for en profesjonell pentest ennå ikke er godkjent, start med det som er tilgjengelig akkurat nå:
- Kjør gratisversjonen av WPScan mot nettstedet ditt (minst i passiv modus
--no-banner --enumerate vp) - Gå gjennom hurtiggevinstene fra steg 3; det tar en time og lukker de vanligste angrepsvektorene
- Lag en oversikt over alt som er installert i administrasjonspanelet og fjern alt du ikke har brukt på over en måned
Når tiden er inne for en full pentest, vil du allerede være klar: staging-miljøet er oppe, utvidelser er under kontroll, roller er ryddet opp. Pentesteren vil ikke bruke budsjettet ditt på å kartlegge det du allerede vet, men vil fokusere på reelle sårbarheter. Og det er akkurat det du hyret dem inn for.

Et profesjonelt team av forfattere og redaktører som spesialiserer seg på å lage kvalitetsinnhold.