


🚫 Fake orders i WooCommerce: 7 plugins och 4 tekniker för komplett spamskydd
Vaknade på morgonen, öppnade adminpanelen, och där ligger 47 nya ordrar med noll i totalsumma och fejkade adresser. Låter det bekant?
Spamordrar i WooCommerce är inte bara skräp i databasen. Varje falsk order förstör rapporter, rör till lagersaldon och äter serverresurser. Och om en bot testar stulna kort via din butik tillkommer risken för chargebacks: enligt data från Stripe ökar chargebacks med ungefär 20% per år, och varje omtvistad betalning innebär en bankavgift och frysta intäkter.
Idag bryter vi ner hela kedjan för spamskydd i WooCommerce: från inbyggda inställningar du kan slå på på en minut, till specialiserade plugins och mindre uppenbara knep som honeypot-fällor. När du har läst klart artikeln har du byggt ett försvar som blockerar de allra flesta bottar utan att skada riktiga kunder.
Varför WooCommerce-butiker blir måltavlor för spamattacker
💡 Snabb översikt:
- Inaktivera gästutcheckning utan lösenord, det snabbaste sättet att stoppa massiva botkörningar
- Lägg till en osynlig honeypot-fälla i registreringsformuläret, bottar fyller i det dolda fältet, människor gör det inte
- Installera CleanTalk eller Akismet, molnbaserade databaser med spammönster uppdateras i realtid
- Sätt en gräns för inloggningsförsök och IP-blockering, brute force-attacker kvävs runt det andra dussinet försök
- Aktivera e-postverifiering och orderbekräftelse via telefon för belopp över en viss tröskel
Bottar attackerar WooCommerce av tre skäl. För det första är det världens mest populära e-handelsplattform, enligt data från BuiltWith för 2026 ligger den på första plats med bred marginal i antal aktiva butiker. För det andra är standardformuläret för utcheckning i WooCommerce förutsägbart: boten känner till fältnamnen och URL-slutpunkterna. För det tredje kostar varje falsk order angriparen nästan ingenting, ett script spottar ur sig tusentals medan butiksägaren får ta hand om efterspelet.
Det farligaste scenariot är korttestning. Angripare kör stulna kort genom din butik med små belopp (1-5 USD) för att kontrollera vilka som är aktiva. Aktiva kort används sedan till stora köp någon annanstans, och du sitter kvar med chargebacks och risken att hamna i ett övervakningsprogram hos betalsystemet.
Grundläggande inställningar i WordPress och WooCommerce: den första försvarslinjen
Börja med det som redan finns i motorn. Tre inställningsskärmar täpper till de mest uppenbara hålen.
Under Inställningar → Allmänt, avmarkera "Vem som helst kan registrera sig", det öppnar standardformuläret wp-login.php?action=register, som bottar hittar via URL-signaturen. För kundregistreringar använder WooCommerce sina egna formulär, så detta påverkar inte köpare.
Under Inställningar → Diskussion, inaktivera "Tillåt notifieringar om länkar från andra bloggar (pingbacks och trackbacks)". Pingbacks är en klassisk spamvektor: en bot skickar en notifiering om en länk till ditt inlägg, och i brödtexten ligger en casinoannons eller en phishing-URL.
Under WooCommerce → Inställningar → Konton och integritet, inaktivera alternativet "Tillåt kunder att lägga order utan konto". Ja, gästutcheckning är bekvämt för konverteringen. Men om butiken redan dränks i fejkordrar stoppar ett obligatoriskt konto med verifierad e-post de flesta enkla bottar direkt.
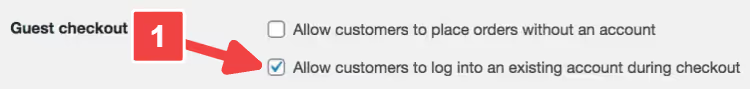
Dessa tre inställningar tar mindre än fem minuter. Gör dem nu, även om du skjuter upp allt annat till senare. Grundläggande hygien stänger ute de dummaste attackerna, och de utgör majoriteten.
Anti-spam-plugins för WooCommerce: vad du ska installera 2026
Standardinställningarna räcker mot primitiva skript. För bottar med heuristik och AI-genererad data behöver du specialiserade verktyg. Här är sju plugins som stoppar spam på olika nivåer: från kommentarer till falska ordrar.
Plugin | Typ av skydd | Pris | Viktigaste funktion |
|---|---|---|---|
Akismet | Kommentarer, registreringar | Gratis / från $10/mån | Global databas med spammönster |
CleanTalk | Ordrar, formulär, registreringar | Från $12/år | Molnbaserad kontroll utan CAPTCHA |
Blocker | Ordrar | Freemium | Blockering efter IP, delstat, postnummer |
Titan Anti-Spam | Heltäckande | Gratis | Brandvägg + skanner + anti-spam |
Limit Attempts | Inloggning, brute force | Freemium | IP-blockering efter N försök |
Fake Customer Blocker | Ordrar | $9 | E-post/domänfiltrering med anpassade meddelanden |
Honeypot CF7 | Kontaktformulär | Gratis | Osynlig fälla för bottar |
Akismet, massfiltrering av kommentarer och registreringar
Akismet kontrollerar varje registrering och kommentar mot en global databas med spammönster som samlats in från miljontals webbplatser. Över 5 miljoner aktiva installationer: det är inte marknadsföring, det är ett faktum från pluginsidan på WordPress.org.
Pluginet fångar 99,9% av all spam enligt utvecklarna. I praktiken försvinner floden av kommentarer med phishing- och porrlänkar helt. Falska positiva är sällsynta: under en månads drift på en genomsnittlig butik blockeras 2-3 legitima kommentarer, och de är enkla att återställa från modereringskön.
- ✅ Global databas uppdateras kontinuerligt
- ✅ Fungerar utan synliga element på frontend
- ❌ Gratisversionen är endast för personliga bloggar; butiker behöver en betalplan
- 💰 Gratis för personliga bloggar, Pro från $9,95/mån
CleanTalk, molnskydd utan CAPTCHA
CleanTalk är den schweiziska armékniven mot spam i WooCommerce. Det blockerar spamordrar, falska registreringar, spamkommentarer, massutskick via kontaktformulär och falska recensioner. Allt går via ett moln-API: din server belastas inte av analysarbetet, och beslutet kommer inom 1-3 sekunder.
Den främsta fördelen: ingen CAPTCHA. Ingen behöver peka ut trafikljus eller skriva förvrängda bokstäver. Pluginet analyserar beteendemönster och kontrollerar IP/e-post mot en molndatabas, och förblir helt osynligt för användaren.
På WordPress.org uppdaterades pluginet i juli 2026 (v6.84), med över 200 000 aktiva installationer. Ett separat plus: inbyggt skydd mot korttestning genom analys av små transaktionsmönster.
- ✅ Osynligt för användare, påverkar inte konverteringen
- ✅ Täcker ordrar, registreringar, recensioner, kontaktformulär
- ❌ Molnberoende: om API:et ligger nere finns inget skydd
- 💰 7 dagars testperiod, sedan från $12/år
Blocker, riktad blockering av misstänkta ordrar
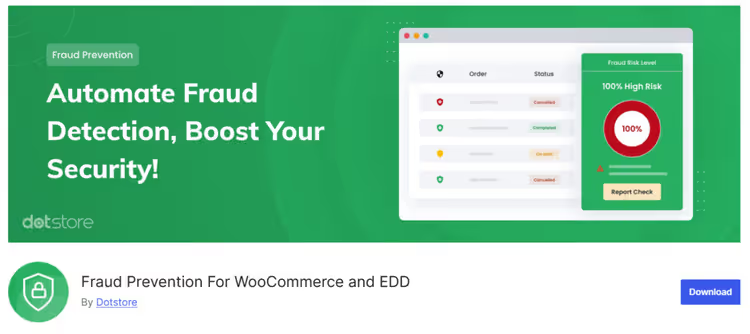
Blocker löser en smal uppgift: det hindrar kunder från att nå kassan baserat på angivna kriterier: IP-adress, delstat, postnummer, land. När en bot eller oönskad köpare matchar en regel, avbryter pluginet orderprocessen och visar ett anpassningsbart meddelande.
Verktyget är inte för massfiltrering utan för kirurgisk blockering: till exempel alla ordrar från Nigeria med postförskott, eller en specifik IP som kör korttestning för fjärde gången på en vecka.
- ✅ Flexibla blockeringsregler
- ❌ Endast WooCommerce-order (rör inte registreringar eller kommentarer)
- 💰 Freemium, distribueras för närvarande som Fraud Prevention For WooCommerce and EDD
Titan Anti-Spam, allt-i-ett: brandvägg + anti-spam + granskning
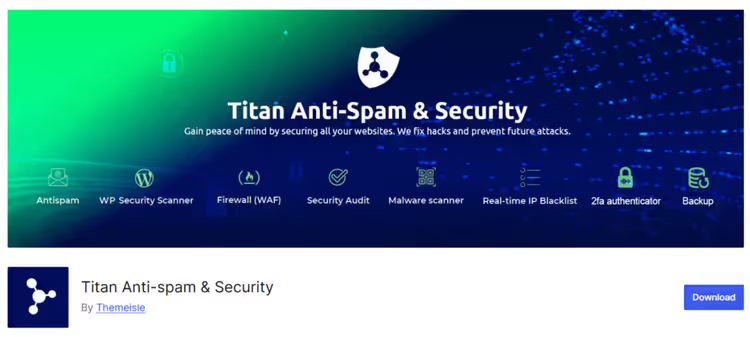
Titan kombinerar ett anti-spam-filter, brandvägg, malwareskanner och granskning av sajtens tillgänglighet i ett enda gratis paket. Algoritmen bygger på en "osynlig JS-CAPTCHA" och en "osynlig inmatningsfälla" (honeypot): bottar kör inte JavaScript och fyller i det dolda fältet, medan riktiga besökare passerar obemärkt.
Pluginet filtrerar kommentarer utan CAPTCHA och låter dig omvandla spamkommentarer till vanliga kommentarer med ett enda klick. GDPR-kompatibelt: det lagrar ingen onödig besöksdata.
- ✅ Gratis allt-i-ett: anti-spam + brandvägg + skanner
- ✅ Osynlig kontroll utan CAPTCHA
- ❌ Inte kompatibelt med Disqus, Jetpack Comments, AJAX Comment Form, bbPress
- 💰 Gratis, sida på WordPress.org
Limit Attempts, skydd mot brute force och lösenordsgissning
Brute force är när en bot testar hundratals lösenord per minut i ett försök att gissa admininloggningen. Limit Attempts blockerar IP-adressen efter ett angivet antal misslyckade försök och kan dölja inloggnings-, registrerings- och lösenordsåterställningsformulären för blockerade IP-adresser.
På WordPress.org uppdaterades pluginet i maj 2026 (v2.6.5). Kompatibelt med Gravity Forms, ReCaptcha och Captcha Pro.
- ✅ Enkel konfiguration: tröskel för försök, blockeringstid, IP-vitlista
- ✅ Döljer formulär för spärrade adresser
- ❌ Endast inloggningsskydd, rör inte spamorder
- 💰 Freemium: gratisversionen räcker för de flesta butiker
Fake Customer Blocker, filter för falska kunder
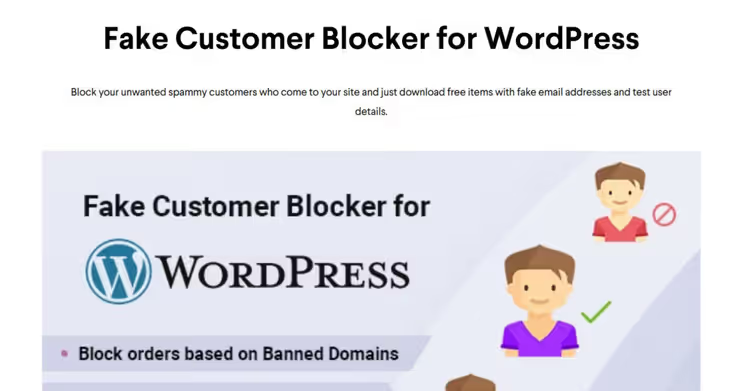
Ett smalt inriktat plugin för WooCommerce: blockerar order baserat på e-post, domän, fältfel och anpassade regler. Varje blockering har ett anpassningsbart meddelande, så att användaren ser orsaken till avvisningen i stället för ett tyst kassastopp.
- ✅ Anpassade meddelanden för varje regel
- ❌ Täcker endast order
- 💰 $9, säljs på utvecklarsajten Techeshta
Honeypot for Contact Form 7, osynlig botfälla
Ett gratis tillägg för Contact Form 7 som lägger in ett dolt fält i formuläret. Botar fyller automatiskt i alla formulärfält, inklusive det osynliga, och går i honungsfällan. En riktig besökare ser eller rör aldrig fältet.
Fördelen är att användaren inte behöver bevisa någonting alls: ingen CAPTCHA, ingen "Jag är inte en robot"-kryssruta. Formuläret förblir rent och spam filtreras bort på serversidan.
- ✅ Helt osynligt för användare
- ❌ Endast Contact Form 7, stöder inte andra formulärplugins
- 💰 Gratis, sida på WordPress.org (pluginet utvecklas nu under namnet CF7 Apps)
Ytterligare skyddsmetoder: från CAPTCHA till manuell verifiering
Plugins blockerar det mesta av skräpposten. De återstående fallen är riktade attacker och icke-standardiserade scenarier. Använd ytterligare metoder för dessa.
CAPTCHA och reCAPTCHA, en klassiker som fortfarande fungerar
Google reCAPTCHA v3 fungerar osynligt: den tilldelar varje besökare ett poäng från 0.0 (bot) till 1.0 (människa) baserat på beteendet på sidan. Inga trafikljus eller förvrängda bokstäver. Om poängen hamnar under tröskelvärdet skickas inte formuläret.
Ett gratis integrationsplugin, CAPTCHA 4WP, tidigare Advanced noCaptcha & invisible Captcha. Installeras på kassan, registrerings- och kommentarsformulär med ett par klick.
Tänk på: reCAPTCHA v2 med bildval irriterar köpare och skadar konverteringen. Om du använder CAPTCHA, använd endast osynlig v3 eller Cloudflare Turnstile.
E-postverifiering, en dubbel barriär för registreringar
Plugins som New User Approve lägger till manuellt godkännande av registreringar av administratören eller skickar en aktiveringslänk till användarens e-post. Tills e-posten är bekräftad förblir kontot i statusen "väntande" och kan inte skapa beställningar.
Metoden är enkel men effektiv: skräppostbottar når sällan steget att klicka på en länk i ett e-postmeddelande.
IP- och landsblockering, när du känner fienden till utseendet
Om skräppostfloden kommer från samma IP-adresser eller länder, blockera dem på webbhotellsnivå (cPanel → IP Blocker) eller genom ett säkerhetsplugin som Wordfence.
Viktigt: blockera inte hela länder utan analys. Du riskerar att stänga ute riktiga köpare. Granska dina orderloggar för en månad: om till exempel Vietnam hade noll genuina köp men hundratals skräppostförsök är blockeringen motiverad.
Orderbekräftelse via telefon, för varor och tjänster med högt värde
En metod från arsenalen hos edtech-plattformar som Open English: en säljare kontaktar kunden innan orderaktivering. För digitala varor, onlinekurser och tjänster med högt värde filtrerar detta bort alla bottar och bygger även förtroende.
För produkt-e-handel är metoden för arbetsintensiv. Använd den selektivt: beställningar med misstänkt högt värde eller postförskott till regioner med hög bedrägerifrekvens.
WooCommerce skydd checklista: vad som fungerar och vad som inte gör det
Bygg ditt försvar i lager. Inget enskilt verktyg ger en fullständig garanti, men en kombination av tre eller fyra nivåer blockerar nästan allt.
Vad som fungerar:
- Kombinera plugins: CleanTalk för beställningar + Akismet för kommentarer + Limit Attempts för inloggning
- Sätt upp reCAPTCHA v3 i kassan, osynlig verifiering skadar inte konverteringen
- Aktivera e-postverifiering: bottar bekräftar nästan aldrig en e-post
- Uppdatera regelbundet WordPress, WooCommerce och plugins, varje föråldrad version är ett potentiellt hål
- Kontrollera loggar en gång i veckan: en plötslig topp i registreringar eller nollbeloppsbeställningar är en signal om en attack
Vad som inte fungerar / orsakar skada:
- Ett plugin för allt, varje verktyg har sin egen täckningszon
- Inaktivera gästutcheckning helt utan analys, du kan förlora en märkbar andel impulsköpskonvertering
- Blockera hela länder utan att kontrollera statistik, du stänger ute riktiga kunder
- För mycket CAPTCHA vid varje steg, köpare går till konkurrenter
- Ignorera uppdateringar av säkerhetsplugins, bottar utnyttjar kända sårbarheter, inte nolldagars
⁉️🤔 Vanliga frågor
Kan skräppostbeställningar blockeras helt utan plugins?
Helt, nej. Standardinställningarna i WordPress och WooCommerce filtrerar bort primitiva bottar, men moderna skräppostskript tar sig förbi dem på minuter. En minimal uppsättning utan plugins: inaktivera gästutcheckning + anpassad registrering (WPS Hide Login) + osynlig reCAPTCHA v3. Men ett dedikerat plugin som CleanTalk kommer att spara timmar av manuell moderering.
Saktar CAPTCHA ner sajten?
reCAPTCHA v3 lägger till en försumbar fördröjning av sidladdningen, omärkbar för användaren. Tunga grafiska CAPTCHA (v2) kan lägga till upp till en sekund och är märkbart irriterande. Ett alternativ, Cloudflare Turnstile: lättare än reCAPTCHA och inte knuten till Googles ekosystem.
Hur skiljer man en falsk beställning från en riktig?
Tecken på en falsk: beställning med minimibelopp, postförskott, e-post som
ur.liam@321aaaaa, adress med icke-existerande gator, IP från ett land du inte är verksam i. Massförfalskningar kommer i batcher om 10-50 inom en kort period med samma datamönster.
Vad gör man med redan mottagna skräppostbeställningar?
Radera dem inte direkt, analysera först mönstret (IP, tid, geo, betalningstyp). Detta kommer att visa var attacken kommer ifrån och vilket hål som ska täppas till. Efter analys, massradera via WooCommerce → Beställningar → filtrera efter status. CleanTalk kan rensa skräppostkommentarer och registreringar automatiskt.
Hjälper WooCommerce Anti-Fraud mot vanlig skräppost?
WooCommerce Anti-Fraud är inriktat på betalningsbedrägeri (korttestning, stulna kort) och tilldelar beställningar en riskpoäng. Det skyddar inte mot massbot-registreringar och skräppostkommentarer. Använd det som ett tredje lager efter grundläggande anti-spam-skydd.
Resultat: bygga skydd för din butik
Det finns inget universellt recept; skyddsnivån beror på exakt vad som attackeras i din butik. Här är tre beprövade alternativ:
Du översvämmas av spamregistreringar: stäng av gästregistrering via standardformuläret i WordPress, installera CleanTalk och lägg till e-postverifiering via New User Approve. Tre åtgärder, och strömmen av falska konton försvinner.
Falska postförskottsordrar: stäng av postförskott för länder med hög bedrägeririsk, koppla in Blocker eller Fake Customer Blocker med regler för problemregioner, lägg till CleanTalk i kassan.
Korttestning med små belopp: WooCommerce Anti-Fraud + CleanTalk med transaktionsövervakning aktiverad + obligatorisk CVV-kontroll. Om attacken fortsätter, aktivera tillfälligt orderbekräftelse via telefon för misstänkt små belopp.
Börja smått: stäng av gästregistrering och pingbacks i WordPress-inställningarna idag. Imorgon installerar du CleanTalk eller Akismet. Varje lager av skydd gör det dyrare för angriparen att attackera din butik, och förr eller senare går botarna vidare till där det är enklare.

Ett professionellt team av skribenter och redaktörer specialiserade på att skapa kvalitetsinnehåll.