













🔒 Beste wordpress-sicherheitsplugins 2026: überblick und vergleich
330 Millionen bösartige Versuche pro Tag. Das ist kein hypothetischer Wert, sondern die reale Zahl aus dem Wordfence-Bericht 2026, und diese Flut wird von einem einzigen Plugin aufgehalten.
Das Problem bei WordPress ist nicht der Core. Dutzende Entwickler prüfen ihn, und kritische Patches werden noch am selben Tag ausgeliefert. Schwachstellen entstehen über drei Punkte: ein veraltetes Plugin mit einer offenen Sicherheitslücke, gängige Administrationsfehler wie das Passwort „admin" und eine ungeschützte xmlrpc.php. Jede dieser Lücken lässt sich in 15 Minuten schließen, wenn Sie wissen, welche Werkzeuge in der Praxis tatsächlich funktionieren und nicht nur in der Beschreibung auf WordPress.org.
Nachfolgend neun Sicherheits-Plugins, ausgewählt auf Basis von Tests auf echten Websites. Mit kostenlosen und kostenpflichtigen Optionen, Stärken und ehrlichen Schwächen. Wählen Sie nach der Aufgabe, nicht nach dem lautesten Marketing.
💡 Kurzüberblick:
- Ermitteln Sie, was bereits auf der Site installiert ist: zwei Sicherheits-Plugins geraten in Konflikt und legen das Admin-Panel lahm
- Wählen Sie ein primäres Plugin aus der folgenden Liste: Solid Security, Wordfence oder MalCare
- Konfigurieren Sie die Firewall und den Brute-Force-Schutz: Installieren allein genügt nicht
- Fügen Sie 2FA hinzu, ändern Sie das Datenbank-Präfix und deaktivieren Sie den Datei-Editor: drei Minuten Arbeit
Produkt | Für wen | Preis | Kernfunktion |
|---|---|---|---|
Solid Security | Allrounder: vom Einsteiger bis zum Profi | Kostenlos / Pro $99/Jahr | Flexible Konfiguration + Zero-Day-Patches |
Wordfence Security | Budget-Schutz mit leistungsstarkem Scanner | Kostenlos / Premium $149/Jahr | Endpoint-Firewall + 5 Mio. Installationen |
MalCare | „Set and forget"-Automatisierung | Ab $99/Jahr | Malware-Entfernung mit einem Klick |
All-In-One WP Security | Einsteiger, erstes Sicherheits-Plugin | Kostenlos | Visueller Sicherheits-Score |
Sucuri Security | Profis, Sites mit hohem Traffic | Kostenlos / Ab $199/Jahr | DNS-Level-Firewall + verwaltete Bereinigung |
1. Solid Security
Früher iThemes Security, eines der ältesten Plugins in dieser Nische. Nach dem Rebranding zu SolidWP erhielt das Produkt eine komplett überarbeitete Oberfläche, ein Benachrichtigungscenter und regelmäßige Updates, ohne die Abwärtskompatibilität zu verlieren. Laut WordPress.org-Daten über 900.000 aktive Installationen.
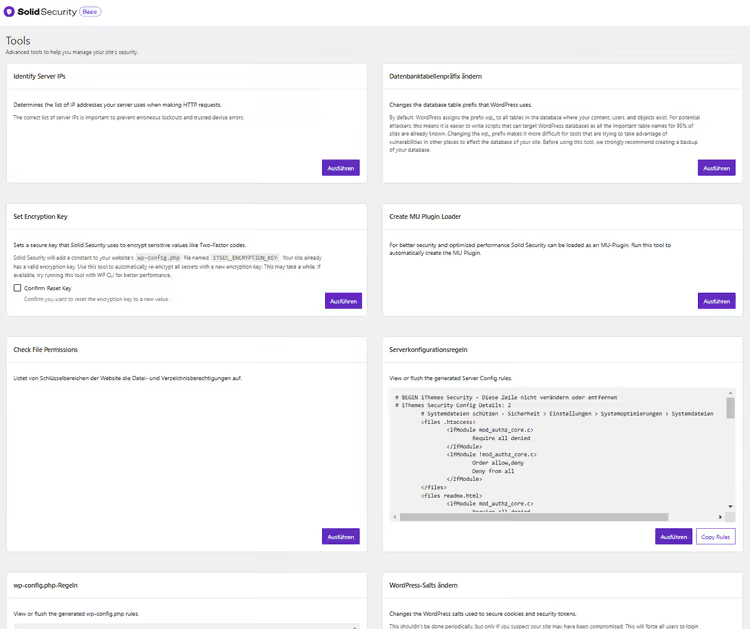
In der Praxis schließt Solid Security Lücken, von deren Existenz der Site-Betreiber oft gar nichts weiß. Der integrierte Einrichtungsassistent führt durch eine Checkliste: Ändern des Datenbank-Präfix, Deaktivieren des Datei-Editors, Verstecken der Login-URL, Begrenzen der Anmeldeversuche. Die kostenlose Version bietet bereits einen soliden Grundschutz.
Schutz in der kostenlosen Version:
- Blockieren von Brute-Force-Angriffen und SQL-Injection
- Erkennung von Dateiänderungen
- Grundlegender Malware-Scan
- Verstecken der Login-URL und Ändern des Datenbank-Präfix
- WAF (Web Application Firewall)
- Blockieren bekannter bösartiger IPs
Praxistipp: Bei aktiven Brute-Force-Angriffen sendet das Plugin für jede Blockierung eine Benachrichtigung. Begrenzen Sie diese im Benachrichtigungscenter auf eine E-Mail pro Tag. Andernfalls wird Ihr Posteingang zu einem Spam-Feed.
Solid Security Pro: Was Sie für Ihr Geld bekommen
Die Pro-Version für $99/Jahr (1 Site) fügt Schutzebenen hinzu, die für kommerzielle Projekte entscheidend sind (aktuelle Preise auf SolidWP.com):
- Zwei-Faktor-Authentifizierung (2FA) und passwortloser Login (Passkeys)
- Trusted Devices: Admin-Rechte nur von verifizierten Geräten
- Magic Links: Anmeldung auch bei gesperrtem Benutzernamen
- Automatisches Vulnerability Patching (Zero-Day): Das Plugin spielt einen Patch ein, bevor der Anbieter ein Update veröffentlicht
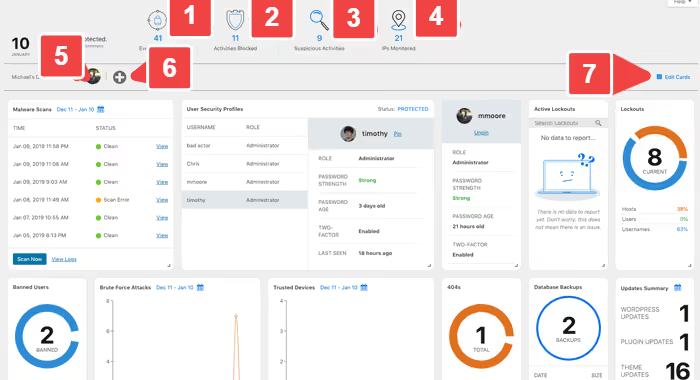
- Echtzeit-Sicherheitsdashboard und Protokollierung von Benutzeraktionen
- Geräte-Geolokalisierung, Import/Export von Einstellungen, erzwungene Passwortänderungen
Der Pro-Plan für 10 Sites kostet $299/Jahr (SolidWP-Preise). Gemessen am Preis-Leistungs-Verhältnis bleibt Solid Security Pro eine der stärksten Optionen am Markt.
Vorteile:
- Die kostenlose Version deckt die häufigsten Bedrohungen ab
- Flexible manuelle Konfiguration: Der Admin entscheidet, was aktiviert wird
- Automatische Zero-Day-Patches (Pro)
- Wird regelmäßig aktualisiert, das Rebranding hat die Abwärtskompatibilität nicht beeinträchtigt
Nachteile:
- Überflutet Sie bei aktiven Angriffen mit Benachrichtigungen (über Einstellungen behebbar)
- Die Pro-Version enthält keine verwaltete Bereinigung (anders als Sucuri und MalCare)
- Ein Einsteiger kann sich in den erweiterten Einstellungen leicht verlieren
Preis: Kostenlos / Pro ab $99/Jahr für 1 Site (SolidWP)
🔗 Solid Security auf WordPress.org | 🔗 SolidWP-Website
2. Wordfence Security
Das beliebteste WordPress-Sicherheits-Plugin: über 5 Millionen aktive Installationen, mehr als 100 Millionen Downloads insgesamt. Laut Wordfence-Daten blockiert das Plugin täglich über 330 Millionen bösartige Zugriffsversuche, Brute-Force-Angriffe, Exploits und Injection-Angriffe. Seit dem Start: über 2,1 Milliarden abgewehrte Exploits und 2,4 Milliarden abgewehrte Brute-Force-Angriffe.
Der Hauptvorteil von Wordfence ist die Endpoint Firewall. Anders als Cloud-Firewalls läuft sie auf Serverebene und prüft jede Anfrage, bevor sie WordPress erreicht. Die kostenlose Version erhält Signatur-Updates einmal alle 30 Tage, die Premium-Version in Echtzeit. Der Unterschied ist entscheidend: Eine neue Schwachstelle in einem Plugin mit 200.000 Installationen wird innerhalb der ersten Stunden nach der Offenlegung ausgenutzt.
Funktionen der kostenlosen Version:
- Endpoint Firewall mit Basisregeln
- Malware-Scanner, schädliche URLs, Backdoors, Spam und Code-Injections
- Schutz vor Brute-Force-Angriffen und gestohlenen Passwörtern
- 2FA (Zwei-Faktor-Authentifizierung)
- Live Traffic: sehen, wer die Seite gerade besucht
- Wiederherstellung geänderter Dateien auf WordPress-Originale
Premium:
- Echtzeit-Updates für Malware-Signaturen und Firewall-Regeln (statt 30 Tage Verzögerung in der kostenlosen Version)
- Länderblockierung: ganze Länder sperren
- Persönlicher Support per Ticketsystem
- Echtzeit-IP-Blacklist
Hinweis: Der Scanner von Wordfence arbeitet signaturbasiert. Er findet bekannte Malware in Dateien hervorragend, kann jedoch schädlichen Code in der Datenbank oder Skripte in Premium-Themes übersehen. Zudem belastet ein vollständiger Scan den Server; bei schwachem Hosting sollten Sie ihn für die Nachtstunden einplanen.
Vorteile:
- Endpoint Firewall: eine Verteidigungsschicht vor WordPress
- Leistungsstarke kostenlose Version mit 2FA und Scanner
- Riesige Signaturdatenbank (5 Millionen Installationen = Crowdsourced Threat Intelligence)
- Wiederherstellung von Original-Core-Dateien
Nachteile:
- Signaturbasierter Scanner übersieht Datenbank-Malware
- Vollständiger Scan belastet den Server
- Kostenlose Version erhält Firewall-Regeln mit 30 Tagen Verzögerung
- Keine verwaltete Bereinigung: Malware-Entfernung auf eigenes Risiko
Preis: Kostenlos / Premium 149 $/Jahr für 1 Site (Wordfence).
🔗 Wordfence auf WordPress.org | 🔗 Wordfence-Website
3. MalCare
MalCare verfolgt einen „Set it and forget it"-Ansatz. Keine manuellen Firewall-Einstellungen, keine Regelabstimmung, keine halbstündigen Checklisten. Die Installation dauert 60 Sekunden, danach läuft das Plugin eigenständig. Für einen vielbeschäftigten Seitenbetreiber, der sich nicht mit Signaturen und WAF-Regeln befassen möchte, ist das das stärkste Argument.
Das entscheidende Alleinstellungsmerkmal gegenüber Mitbewerbern: Malware-Entfernung mit einem Klick. MalCare findet die Infektion, Sie bereinigen die Seite per Knopfdruck. Der Scanner belastet den Server nicht, da er auf der Cloud-Seite von MalCare läuft und nicht lokal. Das löst das Problem von Wordfence und Solid: Auf schwachem Hosting bricht die Performance beim Scannen nicht ein.
Enthaltene Leistungen:
- Cloud-Malware-Scanner (täglich und auf Abruf)
- Automatische 1-Klick-Malware-Entfernung
- Integrierte Firewall
- Brute-Force-Schutz und Login-CAPTCHA
- Backups und Staging-Site
- Geo-Blocking, Uptime-Überwachung, Performance-Check
- Dashboard zur Verwaltung mehrerer Websites
- White Label und Kundenberichte (in der höheren Stufe)
- Teamverwaltung und Slack-Integration
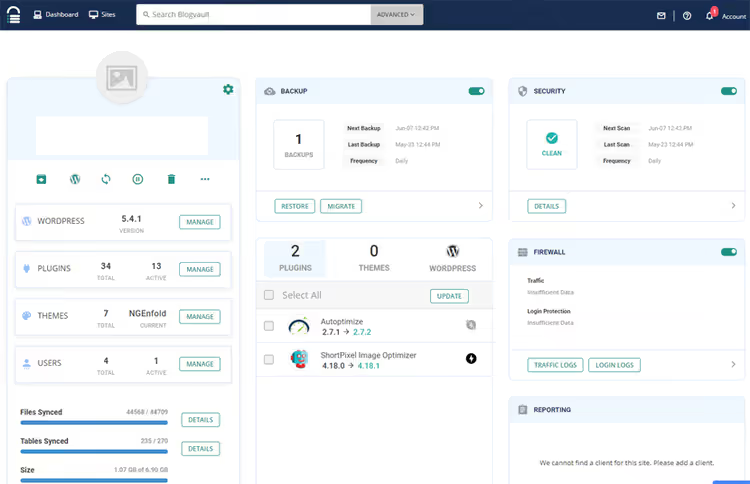
Im MalCare-Dashboard sind alle Bereiche, vom Scanner bis zu den Backups, in einem einzigen Fenster zusammengefasst. Kein Wechsel zwischen Tabs und kein Merken, wo welcher Bericht liegt, ist nötig.
Der Nachteil liegt auf der Hand: MalCare ist ein rein kostenpflichtiges Produkt. Der kleinste Tarif kostet 99 $/Jahr für 1 Website, 499 $/Jahr für 5 Websites. Das ist teurer als Solid Pro (99 $) und vergleichbar mit Wordfence Premium (149 $). Der Preis enthält jedoch etwas, das den Mitbewerbern fehlt: eine verwaltete Bereinigung mit Garantie. MalCare verspricht eine dreifache Rückerstattung, falls die Malware nicht entfernt werden kann (MalCare-Preise).
Vorteile:
- Cloud-Scanner belastet die Website nicht
- 1-Klick-Malware-Entfernung mit Garantie
- Einfachste Einrichtung: 60 Sekunden von der Installation bis zum Schutz
- Backups und Staging inklusive
Nachteile:
- Keine kostenlose Version
- Nicht geeignet für diejenigen, die manuelle Kontrolle über jede Regel wünschen
- Teurer als Mitbewerber bei einer kleinen Anzahl von Websites
Preis: Ab 99 $/Jahr für 1 Website, 499 $/Jahr für 5 Websites (MalCare-Website).
4. All-In-One WP Security & Firewall
Ein vollständig kostenloses Plugin vom Team von Tips and Tricks HQ. Der Name spricht für sich: Ein Werkzeug bündelt Firewall, Scanner, Brute-Force-Schutz, Registrierungsüberwachung und Dateisicherheit. Laut WordPress.org-Daten über 1 Million aktive Installationen.
Das markanteste Merkmal des Plugins ist ein visueller „Sicherheitsmesser". Nach der Einrichtung zeigt das Plugin eine Bewertung an: Grün ist gut, Rot bedeutet Handlungsbedarf. Ein Anfänger ohne technischen Hintergrund sieht sofort, was bereits geschützt ist und was noch angreifbar ist. Das Menü ist intuitiv, ohne tief verschachtelte Optionen.
Wichtige Funktionen (alle kostenlos):
- Firewall mit grundlegenden Regeln
- Brute-Force-Schutz per IP und Cookie
- Änderung des Datenbank-Präfixes
- Upload-Schutz und Dateiberechtigungssicherheit
- Scanner für Datei- und Ordnerberechtigungen
- XML-RPC-Blockierung, Deaktivierung des Datei-Editors
All-In-One WP Security ist ein gutes Einstiegs-Plugin. Es bietet nicht den mehrschichtigen Schutz von Wordfence Premium oder MalCare, aber für einen kleinen Blog oder eine Landingpage ist der kostenlose Funktionsumfang ausreichend.
Vorteile:
- Vollständig kostenlos
- Visueller Messer: Schutzstatus auf einen Blick sichtbar
- Intuitives Menü ohne überladene Optionen
- Ein solides Set für die erste Härtung
Nachteile:
- Kein Cloud-Scanner und keine verwaltete Bereinigung
- Grundlegende Firewall, nicht auf dem Niveau von Wordfence
- Keine Premium-Stufe: Für erweiterten Schutz sollte man sich andere Plugins ansehen
Preis: Kostenlos.
🔗 All-In-One WP Security auf WordPress.org
5. Sucuri Security
Sucuri ist ein Unternehmen mit dem Ruf einer „Feuerwehr" in der WordPress-Welt. Ihr kostenloser Online-Scanner sitecheck.sucuri.net ist jedem bekannt, der jemals einen Hack diagnostiziert hat. Das Sucuri Security Plugin geht weiter: Firewall auf DNS-Ebene + verwaltete Bereinigung + 24/7-Überwachung.
Der architektonische Vorteil von Sucuri besteht darin, dass die Firewall vor dem Server sitzt (auf DNS-Ebene), nicht innerhalb von WordPress. Böswilliger Datenverkehr wird blockiert, bevor er das Hosting erreicht. Das reduziert die Last radikal und schützt die Website selbst dann, wenn WordPress selbst bereits kompromittiert ist.
Die kostenlose Version des Plugins bietet Ihnen einen Basissatz: Scanner, Ereignisprüfung, Härtung (Deaktivierung des Datei-Editors, PHP-Schutz). Eine vollwertige Firewall, verwaltete Bereinigung und Überwachung erhalten Sie jedoch nur in den kostenpflichtigen Tarifen (ab 199 $/Jahr, siehe Sucuri-Website).
Vorteile:
- Firewall auf DNS-Ebene (vor dem Server, nicht innerhalb von WP)
- Verwaltete Bereinigung: Sucuri-Spezialisten säubern die Seite für Sie
- 24/7-Überwachung und Benachrichtigungen
- Kostenloser externer Scanner sitecheck.sucuri.net
Nachteile:
- Kostenlose Version stark eingeschränkt: keine Firewall
- Kostenpflichtige Tarife sind teuer (ab 199 $/Jahr, Sucuri.net)
- Plugin-Oberfläche mit Optionen überladen
- Für einen kleinen Blog überdimensioniert
Preis: Kostenlos / Kostenpflichtige Tarife ab 199 $/Jahr (Sucuri-Preise).
🔗 Sucuri auf WordPress.org | 🔗 Sucuri-Website
6. BBQ block bad queries
BBQ ist ein eng spezialisiertes, aber außergewöhnlich effektives Werkzeug. Es scannt nicht auf Malware und richtet keine 2FA ein. Es erledigt genau eine Aufgabe: Es blockiert bösartige Anfragen an URLs, die Datenbank und Dateien auf Basis der 8G Firewall von Perishable Press (ehemals 7G, aktualisiert 2025).
Es ist ein minimalistischer Begleiter zu einem primären Plugin wie Solid Security oder Wordfence. In der Praxis fängt BBQ Code-Injections, RFI (Remote File Injection), XSS und Base64-Angriffe direkt an der Tür ab, geräuschlos, ohne Overhead und ohne unnötige Warnungen. Die Pro-Version (29 $) ergänzt das Pattern Tool: Damit können Sie prüfen, ob das Plugin einen bestimmten Angriffstyp blockiert, statt aus Logs zu raten (BBQ Pro).
Vorteile:
- Extrem schlank: verursacht keinen Overhead
- 8G Firewall: eine bewährte und regelmäßig aktualisierte Regelbasis
- Arbeitet parallel zu jedem primären Sicherheits-Plugin
- Pro: Pattern Tool zur manuellen Schutzverifikation
Nachteile:
- Nur Anfragefilterung: kein Scanner, keine 2FA, keine Härtung
- Erfordert ein zweites Plugin für vollständigen Schutz
- Pro-Version ist kostenpflichtig (29 $, BBQ Pro), wenn auch günstig
Preis: Kostenlos / Pro 29 $ (BBQ Pro-Preise).
🔗 BBQ auf WordPress.org | 🔗 BBQ Pro-Website
7. WP Security Ninja
Schnelles Scannen ist die Stärke von Ninja. Das Plugin führt über 50 Sicherheitstests in weniger als einer Minute durch und liefert einen Bericht mit konkreten Schwachstellen und Links, die jedes Problem erläutern. Sie müssen die Fachbegriffe nicht verstehen: Das Plugin sagt im Grunde „Hier ist die Lücke, so schließen Sie sie."
Zum Arsenal von Ninja gehören: der Kern-Scanner, ein Malware-Scanner, der Ereignisprotokollierer, der geplante Scanner und der Brute-Force-Schutz. Laut Daten von WordPress.org wird das Plugin regelmäßig aktualisiert, die letzte Version stammt aus dem Juni 2026.
Vorteile:
- Schnelles Scannen: über 50 Tests in weniger als einer Minute
- Erläuterung jeder Schwachstelle mit Anleitungen zur Behebung
- Ereignisprotokollierer und geplanter Scanner inklusive
- Einsteigerfreundlich: „Knopf drücken, Bericht erhalten"
Nachteile:
- Kostenlose Version ist im Vergleich zur Konkurrenz abgespeckt
- Keine verwaltete Bereinigung
- Premium ist für ein „Scanner + Protokolle"-Paket etwas teuer
Preis: Kostenlos / Premium ab 49 $/Jahr (WP Security Ninja).
🔗 WP Security Ninja auf WordPress.org
8. BulletProof Security
Ein Veteran unter den WordPress-Sicherheits-Plugins mit einem geradlinigen Ansatz: drei Schutzbereiche, Firewall, Login-Sicherheit, Datenbank-Sicherheit. Für jeden Bereich ein Einrichtungsassistent mit wenigen Klicks. Ein „Rot/Grün"-System signalisiert, was geschützt ist und was nicht: rot, unsicher, grün, alles in Ordnung.
BulletProof blockiert RFI, XSS, Base64 und andere Injection-Angriffe über.htaccess-Regeln. Das ist eine alte, aber zuverlässige Methode: Schutz auf Server-Ebene, nicht innerhalb von PHP. Das Plugin wurde im Mai 2026 aktualisiert (Version 7.2), aber die Oberfläche wirkt neben Solid Security und MalCare archaisch.
Vorteile:
- Einfache Einrichtung: „Rot/Grün" in 5 Minuten
- Schutz auf.htaccess-Ebene (vor WordPress)
- Die kostenlose Version liefert volle Firewall-Funktionalität
- Blockiert RFI, XSS, Base64, SQL-Injections
Nachteile:
- Oberfläche wirkt veraltet
- Keine verwaltete Bereinigung oder Cloud-Scanner
- Wird seltener aktualisiert als die Marktführer
Preis: Kostenlos / Pro $69,95, Einmalkauf (BulletProof Security).
🔗 BulletProof Security auf WordPress.org
9. Hide My WP Ghost (ehemals Hide My WP)
Hide My WP Ghost (ehemals Hide My WP) verfolgt den Ansatz „Security by Obscurity": Statt Türen zu verstärken, verschleiert es die Tatsache, dass die Seite auf WordPress läuft. Es verbirgt Pfade zu wp-admin, wp-content, Standard-Permalinks, WP-Versions-Meta-Tags und Theme-/Plugin-Signaturen. Seit 2016 ist das Produkt zu einer vollständigen Sicherheitslösung gewachsen: WP Ghost 9.0 enthält die 8G Firewall von Perishable Press, Brute-Force-Schutz, 2FA, Protokollierung und über 150 Funktionen.
Dieser Ansatz ersetzt keine vollwertige Firewall, fügt aber eine Schutzschicht hinzu: Automatisierte Schwachstellen-Scanner zielen auf WordPress-Signaturen. Sieht der Bot keine vertrauten URLs und Meta-Tags, zieht er zum nächsten Opfer weiter. Das Plugin blockiert zudem den direkten Zugriff auf PHP-Dateien und verbirgt die Nutzung von WP.
Hide My WP Ghost ist eine Ergänzung, kein Ersatz für eine primäre Sicherheitslösung. Nutzen Sie es zusammen mit Solid Security oder Wordfence, nicht anstelle davon.
Vorteile:
- Verbirgt WordPress-Signaturen vor automatisierten Scannern
- Maskiert Admin-URL, wp-content, Permalinks
- 8G Firewall und Brute-Force-Schutz enthalten
- Über 250.000 geschützte Websites (WP Ghost)
Nachteile:
- „Security by Obscurity" schützt nicht vor einem gezielten Angriff
- Ersetzt keine Firewall und keinen Malware-Scanner
- Kostenpflichtig (ab $49/Jahr, WP Ghost-Preise)
- Nicht immer kompatibel mit manchen Themes und Caching-Plugins
Preis: Ab $49/Jahr, kostenlose Version mit Basisfunktionen (WP Ghost).
Weitere Sicherheits-Plugins: in Kürze
Das WordPress-Ökosystem bietet Dutzende weiterer Lösungen. Hier die erwähnenswerten:
Defender Security. Ein WPMU DEV-Produkt: 2FA, Login-Schutz, Security-Header, Geolocation-Sperre, Deaktivierung des Datei-Editors. Funktioniert gut im Verbund mit anderen WPMU DEV-Produkten, bietet alleinstehend jedoch keine Vorteile gegenüber Solid Security.
Security & Malware scan by CleanTalk. Ein kostenloser Basisschutz: Firewall mit IP-/Länderfilterung, Malware-Scanner mit Antivirus, Brute-Force-Schutz, benutzerdefinierte Login-URL, 2FA.
Limit Login Attempts Reloaded. Reiner Login-Schutz (Backend + WooCommerce + Frontend-Logins). Sperrung von Angreifer-IPs, E-Mail-Benachrichtigungen. Läuft konfliktfrei parallel zu Wordfence/Sucuri. Unterstützt Multisite.
WP Activity Log. Ein Protokoll über alles, was auf der Seite in Echtzeit geschieht. Es blockiert keine Angriffe, zeigt aber: wer sich angemeldet hat, was geändert wurde, woher die Zugriffsversuche kamen. Unverzichtbar für die Post-Mortem-Analyse und Compliance.
HTTP Headers. Erweiterte Kontrolle über HTTP-Header: X-Frame-Options, Content-Security-Policy, HSTS und Dutzende weitere. Für diejenigen, die wissen, was sie tun, ein leistungsstarkes Werkzeug für mehrschichtige Verteidigung auf Protokollebene.
Video-Review auf Englisch: ein Vergleich von Wordfence und Solid Security in realen Tests mit einer Einrichtungsdemo für jedes Plugin.
⁉️🤔 Häufig gestellte Fragen
Welche WordPress-Sicherheits-Plugins sind 2026 die besten?
Drei führende Lösungen: Solid Security (kostenlos, flexible Konfiguration), Wordfence Security (5 Millionen Installationen, Endpoint Firewall) und MalCare (automatische Malware-Entfernung, Cloud-Scanner). Die Wahl hängt von der Aufgabe ab: Solid für manuelle Kontrolle, Wordfence für budgetfreundlichen Schutz mit einem leistungsstarken Scanner, MalCare für einen „Einrichten und vergessen"-Ansatz.
Kann man WordPress auch ohne Plugins absichern?
Ja, Profis kommen mit
.htaccess-Direktiven, einer serverseitigen WAF (ModSecurity), korrekten HTTP-Headern und manuellem Hardening zurecht. Das erfordert jedoch Erfahrung und Zeit. Für die allermeisten Seitenbetreiber ist ein hochwertiges Sicherheits-Plugin ein sinnvoller Kompromiss zwischen Sicherheit und Aufwand.
Sollte man mehrere Sicherheits-Plugins installieren?
In den meisten Fällen: nein. Ein gut konfiguriertes Plugin (Solid, Wordfence oder MalCare) deckt den Kernbereich ab. Zwei voll ausgestattete Plugins geraten oft in Konflikt: beide versuchen, die
.htaccesszu ändern, hängen sich in dieselben Aktionen ein und legen das Admin-Panel lahm. Die Ausnahme sind Spezial-Add-ons: BBQ ergänzend zu Solid/Wordfence oder WP Ghost als Obfuskationsschicht.
Ist WordPress eine sichere Plattform?
Der WordPress-Core, ja, er wird von Dutzenden Entwicklern geprüft und erhält regelmäßig Updates. Das Problem ist das Ökosystem: über 60.000 Plugins und Themes von Drittentwicklern mit unterschiedlichem Kenntnisstand. Jedes veraltete Plugin ist ein potenzielles Einfallstor. Mit regelmäßigen Updates und einem konfigurierten Sicherheits-Plugin ist WordPress sicherheitstechnisch mit anderen CMS-Plattformen vergleichbar.
Kann man eine WordPress-Seite vollständig unverwundbar machen?
Nein, und das ist die ehrliche Antwort für jedes System, auf dem Software läuft. Absoluten Schutz gibt es nicht. Das eigentliche Ziel ist, Risiken auf ein Minimum zu reduzieren: sodass automatisierte Angriffe auf Firewall-Ebene blockiert und gezielte vom Scanner erkannt werden, bevor sie Schaden anrichten.
Wie oft sollte man WordPress und Plugins aktualisieren?
Mindestens einmal im Monat. Kritische Sicherheits-Updates noch am selben Tag. Aktivieren Sie automatische Updates für kleinere Core-Versionen und Themes. Erstellen Sie vor jedem Update ein vollständiges Backup. Hinweis: Premium-Themes und -Plugins benötigen eine aktivierte Lizenz, um Updates zu erhalten. Eine nicht aktivierte Lizenz = eine ungepatchte Schwachstelle.
Welches WordPress-Sicherheits-Plugin wählen: die abschließende Entscheidungshilfe
Der Anwendungsfall bestimmt die Wahl. Hier eine kurze Matrix:
- Erstes Plugin für Einsteiger → All-In-One WP Security. Kostenlos, visueller Score, kein Verständnis technischer Begriffe nötig.
- Kostenloser Schutz mit maximalem Funktionsumfang → Solid Security Free. Flexible Konfiguration, Hardening, Patches, ohne Kosten.
- Leistungsstarker Scanner und günstige Premium-Variante → Wordfence. Die kostenlose Version deckt bereits viel ab, Premium bietet Echtzeitschutz (Preise siehe Abschnitt 2).
- „Einrichten und vergessen"-Automatisierung → MalCare. Cloud-Scanner ohne Last, 1-Klick-Malware-Entfernung, Backups inklusive.
- Kommerzielle Seite mit hohem Traffic → Sucuri. DNS-Level-Firewall + verwaltete Bereinigung + 24/7-Überwachung, wenn die Kosten eines Sicherheitsvorfalls den Abonnementpreis übersteigen.
Wenn Ihr Budget bei null liegt, nehmen Sie Solid Security Free und ergänzen Sie es mit BBQ Block Bad Queries zur Anfragefilterung. Das blockiert die allermeisten gängigen Angriffe. Generiert die Seite Umsatz, sind die Kosten eines Plugins vernachlässigbar im Vergleich zu den Kosten einer Wiederherstellung nach einem Sicherheitsvorfall (konkrete Preise siehe Abschnitte 1-5 oben).
Prüfen Sie jetzt, ob Ihre Seite aktualisiert ist. Ein Sicherheits-Plugin ist keine Wunderwaffe, es ist die letzte Verteidigungslinie nach einem aktuellen Core, Themes, Plugins und zuverlässigem Hosting. Welches Plugin hat Ihnen schon einmal den Tag gerettet? Teilen Sie es uns in den Kommentaren mit.

Ein professionelles Team von Autoren und Redakteuren, das auf die Erstellung hochwertiger Inhalte spezialisiert ist.