













🛡 WordPress-schutz durch pentests: ein härtehandbuch
Eine Website auf WordPress läuft einen Monat, sechs Monate, ein Jahr, und dann kommt eine E-Mail des Hosters: „Von Ihrem Account wird Spam versendet." Oder ein Kunde ruft panisch an, weil die Startseite jetzt auf eine Phishing-Domain weiterleitet.
Standard-Sicherheitschecklisten helfen, die Grundlagen abzudecken: Updates, starke Passwörter, Backups. Aber sie zeigen nicht, was in Ihrem spezifischen Konstrukt aus drei Dutzend Plugins, einem Custom-Theme und Anpassungen in der functions.php zuerst brechen wird.
Ein WordPress-Pentest ist nicht einfach „noch ein Check". Er ist ein gezielter Angriff auf Ihre Website, gefolgt von einer dokumentierten Liste von Schwachstellen, sortiert nach realer Gefährdung. Und vor allem mit konkreten Schritten, die die Lücken so schließen, dass sie nach dem nächsten Update nicht wieder aufgehen.

💡 Kurzer Überblick:
- Über die Sicherheitscheckliste hinaus: Ein Pentest betrachtet die Website mit den Augen eines Angreifers
- Typische WordPress-Schwachstellen finden: von Debug-Logs im Produktivbetrieb bis zu XSS über Formulare
- Einen vollständigen Härtungszyklus durchlaufen: Umfang, Behebung, Quick Wins, Retest, WAF-Proxy
- Die Website korrekt auf einen Pentest vorbereiten: Staging, Testrollen, Logging
Warum ein Pentest wirksamer ist als eine Sicherheitscheckliste
Eine Checkliste funktioniert nach dem Prinzip „Erledigt und abgehakt". XML-RPC deaktiviert, Limit für Anmeldeversuche gesetzt, Tabellenpräfix geändert. Häkchen gesetzt, Erfolgsgefühl vorhanden.
Ein Pentest dreht das Bild um. Er betrachtet die Website mit den Augen eines Angreifers und findet oft Dinge, die in keiner Checkliste stehen. Zum Beispiel einen benutzerdefinierten REST-Endpunkt, den der Theme-Entwickler ohne Berechtigungsprüfung hinterlassen hat. Oder zwei Formular-Plugins, die „sicherheitshalber" installiert wurden, wovon eines seit zwei Jahren kein Update mehr erhalten hat und eine verwundbare Bibliothek einschleppt.
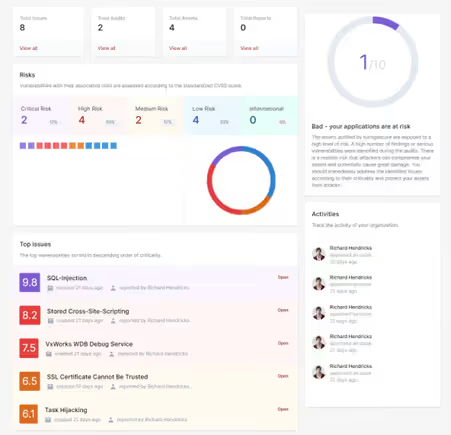
Ein professioneller Pentest ist ein geplantes Verfahren mit festgelegtem Umfang, dokumentierten Ergebnissen und priorisierten Empfehlungen. Was ihn von einem automatisierten Scanner unterscheidet, ist die Tiefe: Ein Auto-Scanner findet Signaturen bekannter Schwachstellen, versagt aber bei benutzerdefinierter Rollenlogik, einem spezifischen Theme oder handgeschriebenen REST-Routen.
Das Ergebnis eines Pentests ist nicht nur eine Liste mit „Das ist schlecht". Es ist ein Nachweis: Hier ist die gesendete Anfrage, hier die erhaltene Antwort, hier die Begründung, warum das gefährlich ist, und hier die Anleitung zur Behebung. Für einen Geschäftsinhaber ist das ein Argument in der Budgetdiskussion, für einen Entwickler eine fertige Handlungsanweisung.
Drei typische WordPress-Schwachstellen: Wie ein Pentest sie findet
WordPress-Probleme sind selten exotisch. Über Jahre der Administration von Websites sehen wir wiederkehrende Muster: Plugin- und Theme-Namen ändern sich, die Schwachstellenklassen bleiben gleich. Nachfolgend drei Beispiele, die ein Pentest systematisch aufdeckt.
Beispiel 1: Unsichere Hosting- und WordPress-Konfiguration
Sicherheitsfehlkonfigurationen gehören zu den am weitesten verbreiteten Problemen. Zusatzfunktionen sind aktiviert, Standardkonten wurden nicht umbenannt, und Fehlermeldungen geben Details zur Umgebung direkt im Browser preis. Manche Probleme liegen aufseiten des Hosters, aber WordPress erlaubt es Ihnen, sie zu schließen.
Was ein Pentester sieht:
- Aktivierte Verzeichnisauflistung: Jeder kann den Inhalt von
/wp-content/uploads/durchsuchen - Debug-Informationen im Frontend:
WP_DEBUGim Produktivbetrieb auftruegesetzt - Admin-Panel ohne zusätzlichen Schutz: direkter Zugriff auf
/wp-login.phpohne Einschränkungen
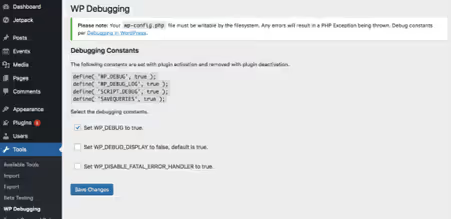
Debug-Ausgaben im Browser offenbaren Dateipfade, Komponentenversionen und die Datenbankstruktur. Ein Pentester nutzt diese Daten, um Angriffsvektoren zu kartieren.
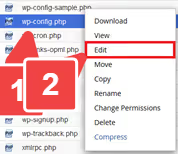
Das Deaktivieren von WP_DEBUG in der wp-config.php ist die erste und schnellste Maßnahme: Eine Konstante entfernt sämtliche Debug-Informationen aus dem öffentlichen Zugriff.
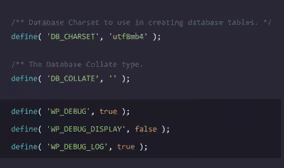
Die Lösung, Debugging im Produktivbetrieb zu deaktivieren:
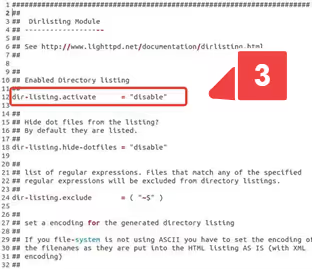
Schließen der Verzeichnisauflistung auf Serverebene oder per .htaccess.
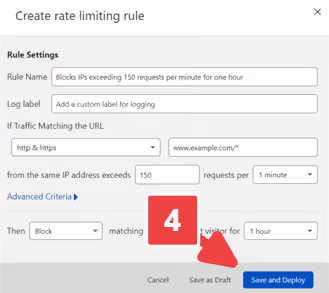
Die Ratenbegrenzung auf /wp-login.php unterbindet Brute-Force-Angriffe, bevor sie WordPress überhaupt erreichen.
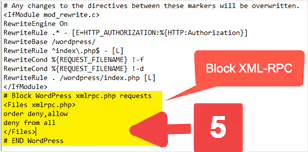
Serverseitige Schutzregeln (WAF-Regeln auf Host- oder CDN-Ebene). Das Plugin Solid Security (ehemals iThemes Security) deckt viele dieser Angriffsvektoren zentral ab; die kostenlose Version genügt für eine Basisabsicherung.
Beispiel 2: Plugin-Zoo und aufgeblähte Berechtigungen
Regelmäßige Aktualisierungen von Core, Themes und Plugins sind die Grundlagen, an die jeder Sicherheitsleitfaden unermüdlich erinnert. In der Praxis ist jedoch die Gesamtkonfiguration der Installation wichtiger als die Frage, ob ein bestimmtes Plugin aktualisiert ist.
Der Härtungsansatz ist hier systematisch:
- Erstellen Sie ein vollständiges Inventar aller Plugins und Themes
- Entfernen Sie alles, was nicht in Verwendung ist
- Weisen Sie klare Zuständigkeiten für Aktualisierungen zu
Rollen und Berechtigungen folgen strikt dem Prinzip der geringsten Rechte. Ein Redakteur benötigt keinen Zugriff auf Plugin-Einstellungen, und ein SEO-Spezialist benötigt keinen Zugriff auf die Theme-Installation.
Praxisfall: Eine Website verwendet zwei Formular-Plugins „aus historischen Gründen".
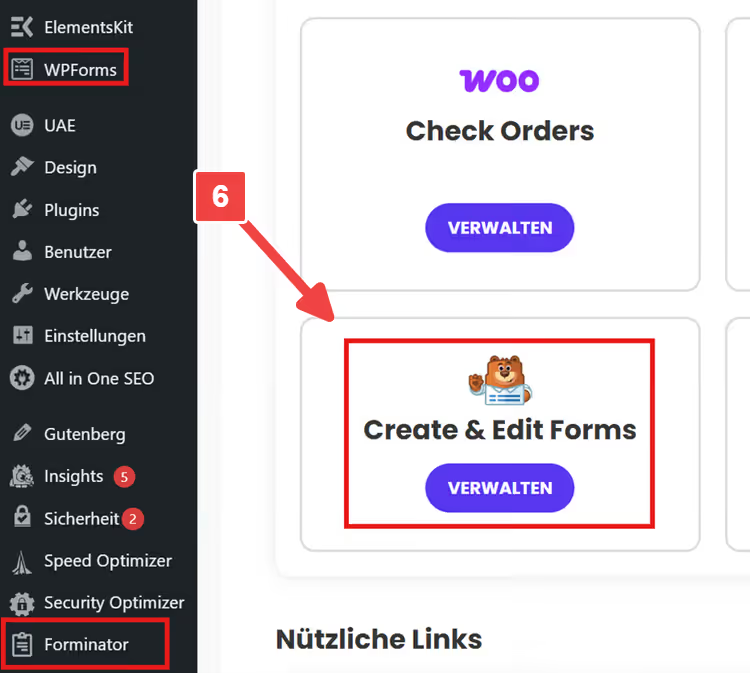
Ein Pentest zeigt, dass tatsächlich nur eines genutzt wird. Das zweite liegt als Ballast brach, doch seine Endpunkte sind exponiert und ziehen eine verwundbare Version einer Bibliothek nach. Härtung bedeutet hier nicht, eine weitere Schutzschicht obendrauf zu legen, sondern schlicht das ungenutzte Plugin zu entfernen. Regelmäßige Plugin-Audits und ein kritischer Blick auf jede installierte Komponente sind integraler Bestandteil des Sicherheitszyklus, keine einmalige Aktion.
Beispiel 3: Injections und XSS über das Frontend
OWASP setzt Injections an die Spitze seiner Bedrohungsrangliste. In WordPress treten sie überall dort auf, wo ein Entwickler Benutzereingaben als „standardmäßig sicher" behandelt:
- Kontaktformulare und Newsletter-Anmeldeformulare
- Suche und Filter in Shops und Katalogen
- Kommentare und benutzerdefinierte Felder
Basisschutz: vier Regeln, die die meisten Angriffsvektoren schließen:
- Eingaben serverseitig validieren (vertrauen Sie niemals dem Client)
- Ausgaben kontextgerecht escapen (HTML, JS, SQL, URL)
- Plugins aktuell halten
- Benutzerdefinierten Theme-Code regelmäßig prüfen
Ein Pentest liefert Ihnen die Hauptsache: reproduzierbare Beweise. Eine konkrete Anfrage, eine konkrete Systemantwort: Das ist ein Argument, bei dem Sie einem Manager oder Kunden die technischen Details des Angriffs nicht erklären müssen.
WordPress-Härtung: Vom Bericht zum Schutz
Der häufigste Fehler nach einem Pentest ist, alles auf einmal beheben zu wollen. Stattdessen brauchen Sie einen Prozess, der technische Priorität, Aufwand und die Update-Festigkeit der Korrekturen gegeneinander abwägt.
Schritt 1: Umfang und Prioritäten festlegen
Nicht jeder Fund in einem Bericht ist kritisch. Ein guter Pentest-Bericht enthält den Schweregrad, betroffene URLs und eine Beschreibung des möglichen Schadens. Daraus lässt sich eine Reihenfolge ableiten:
- Aus der Ferne ausnutzbare Schwachstellen ohne Authentifizierung (kritische Priorität)
- Schwachstellen im Authentifizierungsbereich mit einfachem Angriffsvektor
- Konfigurationsfehler und mehrstufige Absicherung (niedrige Priorität, aber zahlreich)
Schritt 2: Korrekturen updatefest implementieren
Ein Klassiker: Sie spielen eine Korrektur ein, eine Woche später kommt ein automatisches Update für das Theme und alles geht kaputt. Wo Sie die Korrektur platzieren, entscheidet über ihre Haltbarkeit:
- Server-Ebene oder Hosting: Header, TLS, Ratenbegrenzung, Dateiberechtigungen. Am zuverlässigsten, lebt unabhängig von WordPress.
- Child-Theme oder saubere Hooks: Template- und Funktionsänderungen. Keine direkten Eingriffe ins Parent-Theme.
- Austausch eines Plugins statt eines „Pflaster-Plugins": Ist eine Komponente architektonisch problematisch, ersetzt man sie leichter durch eine moderne Alternative, als sie endlos zu flicken.
Die WordPress-Härtungsdokumentation beschreibt typische Punkte und betont die Bedeutung betrieblicher Praktiken: Updates, Zugriffskontrolle, Auditierung. Manchmal verändert der Austausch einiger veralteter Komponenten den Sicherheitswert einer Website radikal.
Schritt 3: Mit Quick Wins beginnen
Quick Wins, die einen überproportional großen Effekt erzielen:
- Anzahl der Admin-Konten reduzieren, Zwei-Faktor-Authentifizierung aktivieren, eine Mindestpasswortlänge festlegen
- XML-RPC prüfen: Wenn nicht benötigt (keine App- oder Jetpack-Anbindung), deaktivieren. Wenn benötigt, über Solid Security absichern
- Datei- und Verzeichnisberechtigungen setzen: Der Webserver sollte nur in Verzeichnisse schreiben dürfen, wo es wirklich nötig ist. Besprechen Sie das separat mit Hostern, nicht alle Dateimasken sind bei einem Wechsel gleichermaßen sicher
- Nicht nur die Backup-Erstellung testen, sondern auch die Wiederherstellung daraus. Ein Backup ohne verifizierte Rücksicherung ist falsche Sicherheit
Schritt 4: Nachtest ist Pflicht
Eine Korrektur gilt erst als abgeschlossen, wenn sie verifiziert ist. Ein wiederholter Pentest prüft: ob die Schwachstelle wirklich beseitigt ist und ob Nebenwirkungen aufgetreten sind. Das ist entscheidend bei Maßnahmen wie Content Security Policy oder strikten HTTP-Headern, die bei kleinsten Konfigurationsfehlern das Frontend zerschießen.
Schritt 5: WAF-Proxy erwägen
Das Firewall-Proxy-Konzept ist effektiv und bewährt: Jede Anfrage an die Website durchläuft zuerst eine Proxy-Schicht, wird dort analysiert und gefiltert und erreicht erst dann den Webserver. Das blockiert eine riesige Schicht von Angriffen, bevor sie überhaupt mit WordPress in Kontakt kommen. Sucuri, eine Option für solchen Schutz. Alternativen: Cloudflare WAF, Wordfence Premium mit Endpoint Protection.
Wie Sie einen Pentest schneller und effektiver machen
Ein Pentest liefert maximalen Wert, wenn die Bedingungen im Voraus vorbereitet sind. Der Penetration Testing Execution Standard hebt die Pre-Engagement-Phase hervor, den Moment, in dem die Parteien Ziele, Regeln und Testgrenzen vereinbaren.
Was das für Sie als WordPress-Site-Betreiber bedeutet:
- Staging-Umgebung statt Produktion: Reduziert das Risiko für Live-Nutzer und erlaubt aggressiveres Testen. Wenn kein Staging verfügbar ist, zumindest ein Klon auf einer Subdomain mit IP-beschränktem Zugriff.
- Testkonten mit unterschiedlichen Rollen: Mindestens Editor und Administrator. Ohne das ist ein Autorisierungstest sinnlos.
- Aktiviertes Logging: Login-Ereignisse, Dateiänderungen, Plugin-Installationen. Diese Aufzeichnungen sind bei der Incident-Analyse von unschätzbarem Wert.
- Abstimmung mit Drittdiensten: Wenn die Website mit einem Zahlungs-Gateway, CRM oder Tracking-Systemen integriert ist, legen Sie vorab fest, was während des Tests berührt werden darf und was nicht.
Nächste Schritte nach einem Pentest
1. Inventar der Plugins und Themes erstellen, ungenutzte entfernen, einen Update-Rhythmus festlegen
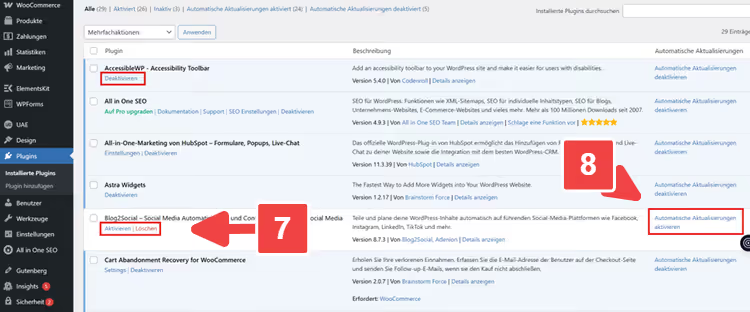
2. Rollen und Admin-Konten überprüfen, Berechtigungen strikt nach dem Least-Privilege-Prinzip
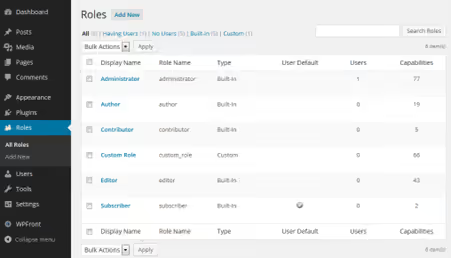
3. Eine Staging-Umgebung und einen updatefesten Korrektur-Deployment-Prozess einrichten
4. Screenshots für die Dokumentation vorbereiten: Berichtsübersicht, Beispiel-Request mit Response, Vergleich der Header oder Konfiguration vorher/nachher.
5. Einen Nachtest mit konkretem Datum ansetzen, die Härtung darf nicht bei der Annahme „Wir haben alles behoben" stehen bleiben.
Dieser Ansatz macht aus einem Pentest keine einmalige „Lochprüfung", sondern einen kontinuierlichen Zyklus: testen, beheben, verifizieren, wiederholen. Mit der Zeit wird die Website nicht nur „abgedeckt", sondern wirklich widerstandsfähig gegen Angriffe, und Sie wissen das nicht, weil eine Checkliste es sagt, sondern weil die Verifikation es bestätigt hat.
⁉️🤔 Häufige Fragen
Brauche ich einen Pentest, wenn ich Solid Security nutze und Backups mache?
Sicherheits-Plugins decken bekannte Angriffsvektoren ab, sehen aber keine individuellen Schwachstellen: einen selbst geschriebenen REST-Endpunkt ohne Berechtigungsprüfung, Umleitungslogik in einem Theme oder ein Loch in einem verwaisten Plugin, das als „aktiv" gelistet ist. Ein Pentest findet genau diese nicht standardmäßigen Einstiegspunkte. Backups verhindern keinen Einbruch, sie helfen Ihnen, sich danach zu erholen. Das sind unterschiedliche Schutzebenen, und sie ergänzen einander.
Wie unterscheidet sich ein Pentest von einem automatisierten Scanner wie WPScan?
WPScan prüft eine Website gegen eine Signaturdatenbank: Es schaut auf die Versionen von Core, Plugins und Themes und gleicht sie mit bekannten CVEs ab. Das ist nützlich für eine Basisprüfung, aber ein Scanner versteht keinen Kontext. Er sieht nicht, dass ein Abonnementformular Daten ohne Validierung preisgibt oder dass eine benutzerdefinierte Rolle „Shop-Manager" versehentlich Theme-Editor-Rechte bekommen hat. Ein Pentester (oder manueller Pentest) analysiert Anwendungslogik, nicht nur Versionsnummern.
Wie oft sollte ein Pentest durchgeführt werden?
Nach jeder wesentlichen Änderung: einem großen Core-Update, einem Theme-Wechsel, dem Hinzufügen eines neuen kritischen Plugins (Zahlungen, Mitgliedschaft, benutzerdefinierte Felder). Bei Websites mit hohen Ausfallkosten (E-Commerce, Mitgliederportal) ist ein geplanter Pentest alle 6 bis 12 Monate gerechtfertigt. Idealerweise wird der Pentest Teil des Entwicklungszyklus: Änderungen ausrollen → auf Staging testen → beheben → in Produktion.
Kann ich einen Pentest selbst durchführen, ohne Spezialisten zu beauftragen?
Grundlegende Schritte sind machbar: WPScan ausführen, Security-Header über Security Headers prüfen, die OWASP Top 10 für Webanwendungen manuell durchgehen. Aber ein vollständiger Pentest erfordert Erfahrung: zu verstehen, wie man Angriffsvektoren kombiniert, wie man Server-Antworten liest und wie man einen False Positive von einem echten Loch unterscheidet. Für eine kommerzielle Website ist es klüger, einen Pentest bei einem professionellen Team zu beauftragen und eigene Prüfungen als Hygieneminimum zwischen Audits zu nutzen.
Was tun, wenn ein Pentest Dutzende Schwachstellen gefunden hat, das Budget für die Behebung aber begrenzt ist?
Priorisieren Sie rigoros. Erste Stufe: Schwachstellen, die ohne Authentifizierung ausnutzbar sind (entfernter Datenzugriff, RCE). Zweite: Probleme im Authentifizierungsbereich, die eine Rechteausweitung erlauben. Dritte: mehrstufige Absicherung (Logging, Header, unnötig offene Ports). Die Quick Wins aus Schritt 3 oben schließen viele Punkte mit minimalem Aufwand. Der Rest kommt in einen Plan mit Frist, nicht in ein Backlog ohne eine solche.
WordPress nach einem Pentest absichern: Wo Sie heute beginnen sollten
Ein Pentest macht eine Website nicht sicher. Er macht die Löcher sichtbar, die bereits in der Website vorhanden sind. Sicher wird die Website erst, nachdem Sie diese Löcher geschlossen und überprüft haben, dass sie sich nicht wieder geöffnet haben.
Wenn das Budget für einen professionellen Pentest noch nicht freigegeben ist, beginnen Sie mit dem, was jetzt sofort verfügbar ist:
- Führen Sie den kostenlosen WPScan gegen Ihre Website aus (zumindest im passiven Modus
--no-banner --enumerate vp) - Gehen Sie die Quick Wins aus Schritt 3 durch; das dauert eine Stunde und schließt die häufigsten Angriffsvektoren
- Erstellen Sie ein Inventar von allem, was im Admin-Panel installiert ist, und entfernen Sie alles, was Sie seit über einem Monat nicht genutzt haben
Wenn es Zeit für einen vollständigen Pentest ist, sind Sie bereits vorbereitet: Die Staging-Umgebung steht, Plugins sind unter Kontrolle, Rollen sind bereinigt. Der Pentester wird Ihr Budget nicht damit verbringen, aufzuzählen, was Sie bereits wissen, sondern sich auf echte Schwachstellen konzentrieren. Und genau dafür haben Sie ihn engagiert.

Ein professionelles Team von Autoren und Redakteuren, das auf die Erstellung hochwertiger Inhalte spezialisiert ist.