













🛡 Protección de WordPress mediante pentests: una guía de hardening
Un sitio en WordPress funciona durante un mes, seis meses, un año, y entonces llega un correo del proveedor de hosting: «Se está enviando spam desde su cuenta». O un cliente llama en pánico porque la página de inicio ahora redirige a un dominio de phishing.
Las listas de verificación de seguridad estándar ayudan a cubrir lo básico: actualizaciones, contraseñas seguras, copias de seguridad. Pero no muestran qué se romperá primero en su configuración específica de tres docenas de plugins, un tema a medida y ajustes en functions.php.
Una prueba de penetración de un sitio WordPress no es «una verificación más». Es un ataque deliberado contra su sitio seguido de una lista documentada de vulnerabilidades, clasificadas por peligro real. Y lo más importante, con pasos concretos que cierran los agujeros para que no se reabran tras la próxima actualización.

💡 Resumen rápido:
- Vaya más allá de la lista de verificación de seguridad: una prueba de penetración observa el sitio con ojos de atacante
- Encuentre vulnerabilidades típicas de WordPress: desde registros de depuración en producción hasta XSS a través de formularios
- Recorra un ciclo completo de fortalecimiento: alcance, corrección, victorias rápidas, repetición de prueba, proxy WAF
- Prepare el sitio para una prueba de penetración correctamente: staging, roles de prueba, registro de actividad
Por qué una prueba de penetración es más eficaz que una lista de verificación de seguridad
Una lista de verificación consiste en «hágalo y olvídese». XML-RPC deshabilitado, límite de intentos de inicio de sesión establecido, prefijo de tabla cambiado. Casillas marcadas, sensación de logro presente.
Una prueba de penetración invierte la imagen. Observa el sitio con ojos de atacante y a menudo encuentra cosas que no están en las listas de verificación. Por ejemplo, un endpoint REST personalizado que el desarrollador del tema dejó sin comprobaciones de permisos. O dos plugins de formularios instalados «por si acaso», donde uno no se ha actualizado en dos años y arrastra una biblioteca vulnerable.
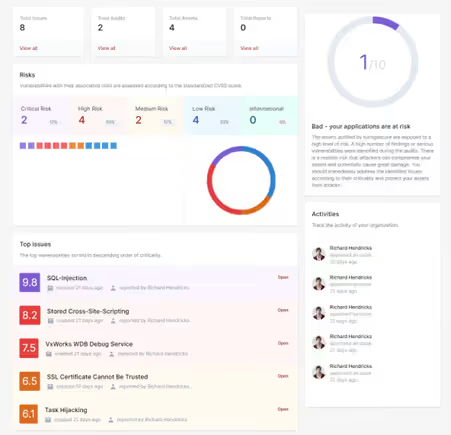
Una prueba de penetración profesional es un procedimiento planificado con un alcance fijo, resultados documentados y recomendaciones priorizadas. Lo que la diferencia de un escáner automatizado es la profundidad: un escáner automático encuentra firmas de vulnerabilidades conocidas, pero se queda ciego ante la lógica de roles personalizada, un tema específico o rutas REST escritas a mano.
El resultado de una prueba de penetración no es solo una lista de «esto está mal». Es una prueba: esta es la solicitud que enviamos, esta es la respuesta que obtuvimos, este es el motivo por el que es peligroso y así es como se soluciona. Para el dueño de un negocio, eso es un argumento en una conversación de presupuesto; para un desarrollador, un mapa de acción listo para usar.
Tres vulnerabilidades típicas de WordPress: cómo las encuentra una prueba de penetración
Los problemas de WordPress rara vez son exóticos. Tras años administrando sitios, vemos patrones que se repiten: los nombres de plugins y temas cambian, pero las clases de vulnerabilidad permanecen igual. A continuación, tres ejemplos que una prueba de penetración descubre sistemáticamente.
Ejemplo 1: configuración insegura del hosting y de WordPress
La mala configuración de seguridad es uno de los problemas más extendidos. Hay funciones adicionales habilitadas, las cuentas predeterminadas no se han renombrado y los mensajes de error filtran detalles del entorno directamente al navegador. Algunos problemas están del lado del proveedor de hosting, pero WordPress permite cerrarlos.
Lo que ve un pentester:
- Listado de directorios habilitado: cualquiera puede navegar por el contenido de
/wp-content/uploads/ - Información de depuración en el frontend:
WP_DEBUGestablecido entrueen producción - Panel de administración sin protección adicional: acceso directo a
/wp-login.phpsin restricciones
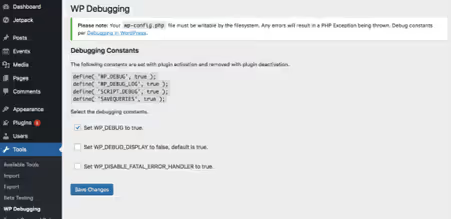
La salida de depuración en el navegador revela rutas de archivos, versiones de componentes y estructura de la base de datos. Un pentester utiliza estos datos para mapear vectores de ataque.
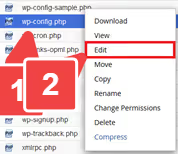
Deshabilitar WP_DEBUG en wp-config.php es la primera solución y la más rápida: una constante elimina toda la información de depuración del acceso público.
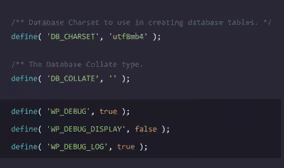
La solución, deshabilitar la depuración en producción:
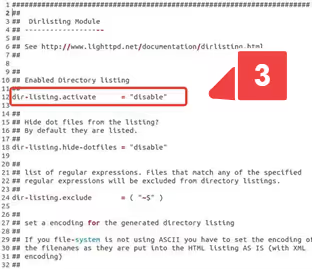
Cerrar el listado de directorios a nivel de servidor o mediante .htaccess.
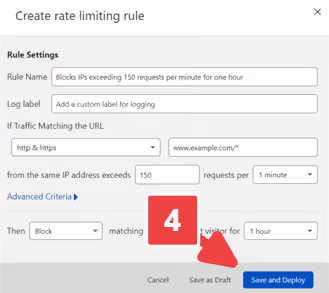
La limitación de intentos en /wp-login.php detiene la fuerza bruta antes de que llegue a tocar WordPress.
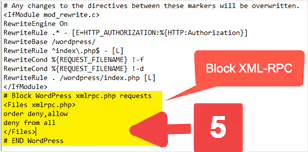
Reglas de protección del lado del servidor (reglas WAF a nivel de host o CDN). El plugin Solid Security (anteriormente iThemes Security) cubre muchos de estos vectores de forma centralizada; la versión gratuita es suficiente para una cobertura básica.
Ejemplo 2: zoológico de plugins y permisos inflados
Las actualizaciones periódicas del núcleo, temas y plugins son lo básico que toda guía de seguridad no deja de recordarle. En la práctica, sin embargo, lo que más importa, más que si un plugin específico está actualizado, es la configuración general de la instalación.
El enfoque de hardening aquí es sistemático:
- Construir un inventario completo de plugins y temas
- Eliminar todo lo que no esté en uso
- Asignar una responsabilidad clara para las actualizaciones
Los roles y permisos siguen el principio de mínimo privilegio, de forma estricta. Un editor no necesita acceso a la configuración de plugins, y un especialista SEO no necesita acceso a la instalación de temas.
Caso real: un sitio utiliza dos plugins de formularios «por razones históricas».
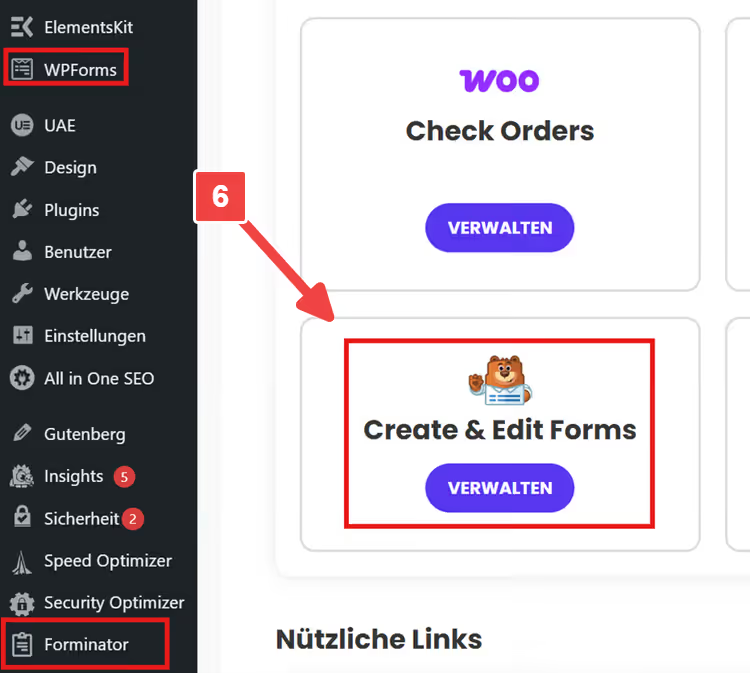
Una prueba de penetración muestra que solo uno está realmente en uso. El segundo simplemente permanece ahí como peso muerto, pero sus endpoints están expuestos e incorporan una versión vulnerable de una librería. El hardening aquí no consiste en añadir otra capa de protección encima; consiste simplemente en eliminar el plugin no utilizado. Las auditorías periódicas de plugins y una mirada crítica a cada componente instalado son parte integral del ciclo de seguridad, no una acción puntual.
Ejemplo 3: inyecciones y XSS a través del front-end
OWASP sitúa las inyecciones en la cima de su clasificación de amenazas. En WordPress, ocurren dondequiera que un desarrollador trate la entrada del usuario como «segura por defecto»:
- Formularios de contacto y de suscripción a boletines
- Búsqueda y filtros en tiendas y catálogos
- Comentarios y campos personalizados
Protección de base: cuatro reglas que cierran la mayoría de los vectores:
- Validar la entrada en el servidor (nunca confíe en el cliente)
- Escapar la salida según el contexto (HTML, JS, SQL, URL)
- Mantener los plugins actualizados
- Revisar periódicamente el código de temas personalizados
Una prueba de penetración le da lo principal: prueba reproducible. Una solicitud específica, una respuesta específica del sistema: ese es un argumento que no requiere que usted explique los detalles técnicos del ataque a un gerente o cliente.
Proceso de hardening de WordPress: del informe a la protección
El error más común después de un pentest es apresurarse a corregir todo a la vez. En su lugar, necesita un proceso que equilibre la prioridad técnica, el esfuerzo y la resistencia de las correcciones frente a las actualizaciones.
Paso 1: defina el alcance y las prioridades
No todos los hallazgos de un informe son críticos. Un buen informe de pentest incluye la severidad, las URL afectadas y una descripción del daño potencial. Esto le permite establecer un orden:
- Vulnerabilidades explotables de forma remota sin autenticación (prioridad crítica)
- Vulnerabilidades en la zona de autenticación con un vector de ataque simple
- Errores de configuración y defensa en profundidad (prioridad baja, pero numerosos)
Paso 2: implemente las correcciones para que sobrevivan a las actualizaciones
Un punto débil clásico: usted aplica una corrección, una semana después llega una actualización automática del tema y todo se rompe. Dónde coloca la corrección determina su durabilidad:
- A nivel de servidor o alojamiento: cabeceras, TLS, límites de tasa, permisos de archivos. Lo más fiable, vive independientemente de WordPress.
- Tema hijo o hooks limpios: ediciones de plantillas y funcionalidad. Sin cambios directos en el tema padre.
- Sustituir un plugin en lugar de un «plugin parche»: si un componente es problemático por arquitectura, es más fácil reemplazarlo con una alternativa moderna que parchearlo sin fin.
La documentación de hardening de WordPress describe los puntos típicos y enfatiza la importancia de las prácticas operativas: actualizaciones, control de acceso, auditoría. A veces, reemplazar un par de componentes obsoletos cambia radicalmente la puntuación de seguridad de un sitio.
Paso 3: comience con victorias rápidas
Victorias rápidas que producen un efecto desproporcionadamente grande:
- Reduzca el número de cuentas de administrador, active la autenticación de dos factores, establezca una longitud mínima de contraseña
- Revise XML-RPC: si no lo necesita (sin app o conexión Jetpack), desactívelo. Si lo necesita, protéjalo mediante Solid Security
- Establezca los permisos de archivos y directorios: el servidor web debe escribir solo en las carpetas donde realmente es necesario. Discuta esto por separado con los proveedores de alojamiento, no todas las máscaras de archivos son igual de seguras al cambiar
- Pruebe no solo la creación de copias de seguridad, sino también la restauración a partir de ellas. Una copia de seguridad sin una restauración verificada es una falsa tranquilidad
Paso 4: la repetición de la prueba es obligatoria
Una corrección se considera cerrada solo cuando se verifica. Un pentest repetido comprueba: si la vulnerabilidad está realmente eliminada y si apareció algún efecto secundario. Esto es crítico para medidas como la Política de Seguridad de Contenido o las cabeceras HTTP estrictas, que rompen el frontend ante el más mínimo error de configuración.
Paso 5: considere un proxy WAF
El concepto de proxy cortafuegos es eficaz y está probado en el tiempo: cada solicitud al sitio pasa primero a través de una capa proxy, donde se analiza y filtra, y solo entonces llega al servidor web. Esto bloquea una enorme capa de ataques antes de que siquiera contacten con WordPress. Sucuri, una opción para dicha protección. Alternativas: Cloudflare WAF, Wordfence Premium con protección de endpoint.
Cómo hacer un pentest más rápido y efectivo
Un pentest aporta el máximo valor cuando las condiciones se preparan con antelación. El Penetration Testing Execution Standard destaca la fase de Pre-Engagement, el momento en que las partes acuerdan los objetivos, las reglas y los límites de la prueba.
Lo que esto significa para usted como propietario de un sitio WordPress:
- Entorno de staging en lugar de producción: reduce el riesgo para los usuarios reales y permite pruebas más agresivas. Si el staging no está disponible, al menos un clon en un subdominio con acceso restringido por IP.
- Cuentas de prueba con diferentes roles: como mínimo editor y administrador. Sin esto, las pruebas de autorización no tienen sentido.
- Registro de actividad activado: eventos de inicio de sesión, cambios de archivos, instalaciones de plugins. Estos registros son invaluables durante el análisis de incidentes.
- Coordinación con servicios de terceros: si el sitio se integra con una pasarela de pago, CRM o sistemas de seguimiento, defina de antemano qué se puede y qué no se puede tocar durante la prueba.
Próximos pasos después de un pentest
1. Construya un inventario de plugins y temas, elimine los no utilizados, establezca un ritmo de actualización
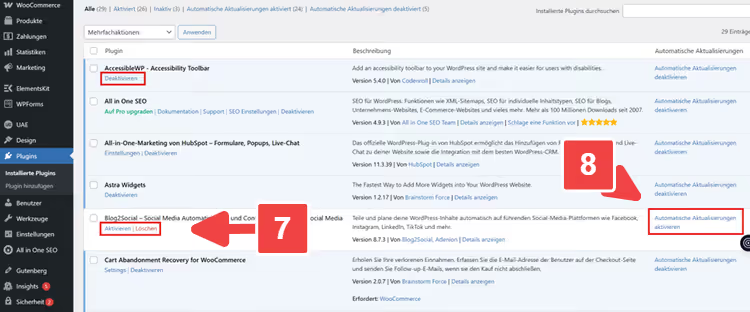
2. Revise los roles y las cuentas de administrador, permisos estrictamente bajo el principio de mínimo privilegio
3. Configure un entorno de staging y un proceso de despliegue de correcciones que sobreviva a las actualizaciones
4. Prepare capturas de pantalla para la documentación: resumen del informe, ejemplo de solicitud con respuesta, comparación de cabeceras o configuración antes/después.
5. Programe una repetición de la prueba con una fecha concreta, el hardening no debe detenerse en la suposición de «ya lo arreglamos todo».
Este enfoque convierte un pentest de una «comprobación de agujeros» puntual en un ciclo continuo: probar, corregir, verificar, repetir. Con el tiempo, el sitio se vuelve no solo «cubierto», sino genuinamente resistente a los ataques, y usted lo sabe no porque lo diga una lista de verificación, sino porque la verificación lo confirmó.
⁉️🤔 Preguntas frecuentes
¿Necesito un pentest si uso Solid Security y hago copias de seguridad?
Los plugins de seguridad cubren vectores de ataque conocidos, pero no ven vulnerabilidades personalizadas: un endpoint REST autoescrito sin comprobaciones de permisos, la lógica de redirección en un tema o un agujero en un plugin abandonado que figura como «activo». Un pentest encuentra precisamente estos puntos de entrada no estándar. Las copias de seguridad no previenen una brecha, le ayudan a recuperarse después. Son capas de protección diferentes y se complementan entre sí.
¿En qué se diferencia un pentest de un escáner automatizado como WPScan?
WPScan verifica un sitio contra una base de datos de firmas: examina las versiones del núcleo, los plugins y los temas y las compara con los CVE conocidos. Esto es útil para una verificación de referencia, pero un escáner no entiende el contexto. No ve que un formulario de suscripción filtra datos sin validación, o que un rol personalizado de «gestor de tienda» obtuvo accidentalmente derechos de editor de temas. Un pentester (o pentest manual) analiza la lógica de la aplicación, no solo los números de versión.
¿Con qué frecuencia se debe realizar un pentest?
Después de cualquier cambio significativo: una actualización mayor del núcleo, un cambio de tema, la adición de un nuevo plugin crítico (pagos, membresía, campos personalizados). Para sitios con un alto coste de inactividad (comercio electrónico, portal de membresía), se justifica un pentest programado cada 6-12 meses. Idealmente, un pentest se convierte en parte del ciclo de desarrollo: despliegue cambios → pruebe en staging → corrija → a producción.
¿Puedo realizar un pentest yo mismo, sin contratar especialistas?
Los pasos básicos son accesibles: ejecute WPScan, verifique las cabeceras de seguridad mediante Security Headers, recorra manualmente el OWASP Top 10 para aplicaciones web. Pero un pentest completo requiere experiencia: entender cómo combinar vectores de ataque, cómo leer las respuestas del servidor y cómo distinguir un falso positivo de un agujero real. Para un sitio comercial, es más sensato encargar un pentest a un equipo profesional y usar sus propias comprobaciones como un mínimo de higiene entre auditorías.
¿Qué pasa si un pentest encontró docenas de vulnerabilidades, pero el presupuesto de remediación es limitado?
Priorice sin piedad. Primer nivel: vulnerabilidades explotables sin autenticación (acceso remoto a datos, RCE). Segundo: problemas en la zona de autenticación que permiten escalada de privilegios. Tercero: defensa en profundidad (registro de actividad, cabeceras, puertos abiertos innecesarios). Las victorias rápidas del paso 3 anterior cierran muchos elementos con un esfuerzo mínimo. El resto va a un plan con fecha límite, no a un backlog sin ella.
Cómo proteger WordPress después de un pentest: por dónde empezar hoy
Un pentest no hace que un sitio sea seguro. Hace visibles los agujeros que ya existen en el sitio. El sitio se vuelve seguro solo después de que usted cierra esos agujeros y verifica que no se hayan reabierto.
Si el presupuesto para un pentest profesional aún no está aprobado, comience con lo que está disponible ahora mismo:
- Ejecute WPScan gratuito contra su sitio (al menos en modo pasivo
--no-banner --enumerate vp) - Repase las victorias rápidas del paso 3; eso toma una hora y cierra los vectores de ataque más comunes
- Construya un inventario de todo lo instalado en el panel de administración y elimine cualquier cosa que no haya usado en más de un mes
Cuando llegue el momento de un pentest completo, usted ya estará listo: el staging está activo, los plugins están bajo control, los roles están depurados. El pentester no gastará su presupuesto enumerando lo que usted ya conoce, sino que se enfocará en vulnerabilidades reales. Y eso es exactamente para lo que lo contrató.

Un equipo profesional de escritores y editores especializados en la creación de contenido de calidad.