













🔒 Parhaat wordpress-tietoturvalisäosat 2026: yleiskatsaus ja vertailu
330 miljoonaa haitallista yritystä päivässä. Tämä ei ole hypoteettinen luku, vaan todellinen luku Wordfencen vuoden 2026 raportista, ja tuon tulvan pidättelee yksi ainoa lisäosa.
WordPressin ongelma ei ole sen ydin. Kymmenet kehittäjät auditoivat sitä, ja kriittiset korjaukset toimitetaan samana päivänä. Haavoittuvuudet tulevat kolmen kohdan kautta: vanhentunut lisäosa, jossa on avoin bugi, yleiset hallintavirheet, kuten salasana "admin", ja paljastettu xmlrpc.php. Jokaisen näistä aukoista voi sulkea 15 minuutissa, jos tietää, mitkä työkalut todella toimivat käytännössä, eivätkä vain WordPress.orgin kuvauksessa.
Alla yhdeksän tietoturvalisäosaa, jotka on valittu oikeilla sivustoilla tehtyjen testien perusteella. Mukana ilmaiset ja maksulliset vaihtoehdot, vahvuudet ja rehelliset heikkoudet. Valitse tehtävän mukaan, älä kovaäänisen markkinoinnin perusteella.
💡 Pikakatsaus:
- Selvitä, mitä sivustolla jo on: kaksi tietoturvalisäosaa aiheuttaa ristiriidan ja kaataa hallintapaneelin
- Valitse ensisijainen lisäosa alla olevalta listalta: Solid Security, Wordfence tai MalCare
- Määritä palomuuri ja brute force -suojaus: pelkkä asentaminen ei riitä
- Lisää kaksivaiheinen tunnistautuminen, vaihda tietokannan etuliite ja poista tiedostoeditori käytöstä: kolmen minuutin työ
Tuote | Kenelle | Hinta | Keskeinen ominaisuus |
|---|---|---|---|
Solid Security | Joka paikan höylä: aloittelijasta ammattilaiseen | Ilmainen / Pro 99 $/v | Joustava määritys + nollapäiväkorjaukset |
Wordfence Security | Edullinen suojaus tehokkaalla skannerilla | Ilmainen / Premium 149 $/v | Päätepistepalomuuri + 5 miljoonaa asennusta |
MalCare | "Asenna ja unohda" -automaatio | Alkaen 99 $/v | Yhden klikkauksen haittaohjelmien poisto |
All-In-One WP Security | Aloittelija, ensimmäinen tietoturvalisäosa | Ilmainen | Visuaalinen tietoturvapistemäärä |
Sucuri Security | Ammattilaiset, paljon liikennettä sisältävät sivustot | Ilmainen / Alkaen 199 $/v | DNS-tason palomuuri + hallittu puhdistus |
1. Solid Security
Aiemmin iThemes Security, yksi alan vanhimmista lisäosista. SolidWP:ksi uudelleenbrändäyksen jälkeen tuote sai täysin uudistetun käyttöliittymän, ilmoituskeskuksen ja säännölliset päivitykset menettämättä taaksepäin yhteensopivuutta. WordPress.orgin tietojen mukaan yli 900 000 aktiivista asennusta.
Käytännössä Solid Security sulkee aukkoja, joiden olemassaolosta sivuston omistaja ei usein edes tiedä. Sisäänrakennettu asennusvelho käy läpi tarkistuslistan: tietokannan etuliitteen vaihtaminen, tiedostoeditorin poistaminen käytöstä, kirjautumis-URL-osoitteen piilottaminen, kirjautumisyritysten rajoittaminen. Ilmainen versio tarjoaa jo vankan perussuojauksen.
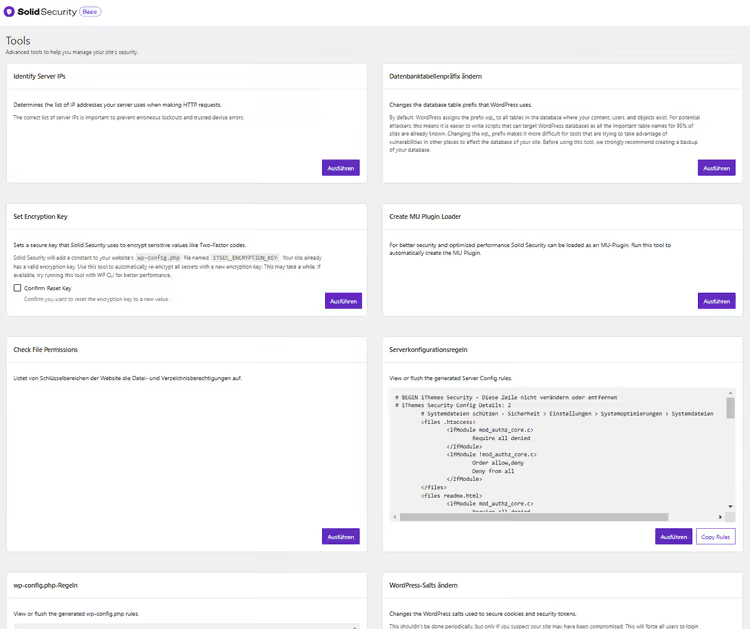
Suojaus ilmaisversiossa:
- Brute force -hyökkäysten ja SQL-injektioiden esto
- Tiedostomuutosten havaitseminen
- Perushaittaohjelmaskannaus
- Kirjautumis-URL-osoitteen piilotus ja tietokannan etuliitteen vaihto
- WAF (web application firewall)
- Tunnettujen haitallisten IP-osoitteiden esto
Käytännön vinkki: aktiivisten brute force -hyökkäysten aikana lisäosa lähettää ilmoituksen jokaisesta estosta. Rajoita ne ilmoituskeskuksessa yhteen sähköpostiin päivässä. Muuten sähköpostistasi tulee roskapostisyöte.
Solid Security Pro: mitä saat rahallesi
Pro-versio hintaan 99 $/v (1 sivusto) lisää kerroksia, jotka ovat kriittisiä kaupallisille projekteille (ajantasainen hinnoittelu osoitteessa SolidWP.com):
- Kaksivaiheinen tunnistautuminen (2FA) ja salasanaton kirjautuminen (passkeys)
- Luotetut laitteet: järjestelmänvalvojan oikeudet vain vahvistetuilta laitteilta
- Magic Links: kirjautuminen, vaikka käyttäjätunnus olisi lukittu
- Automaattinen haavoittuvuuksien korjaus (nollapäivä): lisäosa asentaa korjauksen ennen kuin toimittaja julkaisee päivityksen
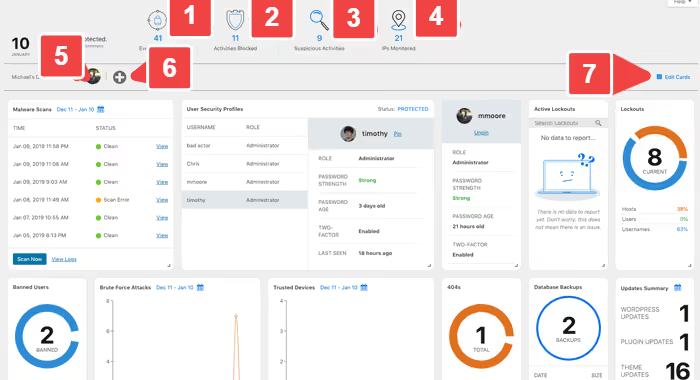
- Reaaliaikainen tietoturvan hallintapaneeli ja käyttäjien toimintojen lokitus
- Laitteen maantieteellinen sijainti, asetusten tuonti/vienti, pakotetut salasanan vaihdot
Pro-paketti 10 sivustolle, 299 $/v (SolidWP:n hinnoittelu). Hinta-laatusuhteeltaan Solid Security Pro on edelleen yksi markkinoiden vahvimmista vaihtoehdoista.
Hyvät puolet:
- Ilmaisversio kattaa yleisimmät uhat
- Joustava manuaalinen määritys: järjestelmänvalvoja päättää, mitä otetaan käyttöön
- Automaattiset nollapäiväkorjaukset (Pro)
- Päivitetään säännöllisesti, brändiuudistus ei rikkonut taaksepäin yhteensopivuutta
Huonot puolet:
- Tulvii ilmoituksia aktiivisten hyökkäysten aikana (korjattavissa asetuksista)
- Pro-versio ei sisällä hallittua puhdistusta (toisin kuin Sucuri ja MalCare)
- Aloittelija voi helposti eksyä lisäasetuksiin
Hinta: Ilmainen / Pro alkaen 99 $/v yhdelle sivustolle (SolidWP).
🔗 Solid Security WordPress.orgissa | 🔗 SolidWP:n verkkosivusto
2. Wordfence Security
Suosituin WordPress-tietoturvalisäosa: yli 5 miljoonaa aktiivista asennusta, yli 100 miljoonaa latausta kaikkiaan. Wordfencen tietojen mukaan lisäosa estää päivittäin yli 330 miljoonaa haitallista yritystä, brute force -hyökkäystä, haavoittuvuuden hyväksikäyttöä ja injektiota. Julkaisusta lähtien: yli 2,1 miljardia estettyä hyväksikäyttöyritystä ja 2,4 miljardia torjuttua brute force -hyökkäystä.
Wordfencen tärkein etu on sen Endpoint Firewall. Toisin kuin pilvipalomuurit, se toimii palvelintasolla ja tarkastaa jokaisen pyynnön ennen kuin se saavuttaa WordPressin. Ilmaisversio saa allekirjoituspäivitykset 30 päivän välein, Premium-versio reaaliajassa. Ero on ratkaiseva: uutta haavoittuvuutta esimerkiksi 200 000 asennuksen lisäosassa aletaan hyödyntää ensimmäisten tuntien aikana sen julkistamisesta.
Ilmaisversion ominaisuudet:
- Endpoint Firewall perussäännöillä
- Haittaohjelmaskanneri, joka tunnistaa haitalliset URL-osoitteet, takaovet, roskapostin ja koodiinjektiot
- Brute force- ja varastetun salasanan suojaus
- Kaksivaiheinen tunnistautuminen (2FA)
- Live Traffic: näet, kuka vierailee sivustolla juuri nyt
- Muokattujen tiedostojen palautus WordPressin alkuperäisiin versioihin
Premium:
- Reaaliaikaiset haittaohjelma-allekirjoitus- ja palomuurisääntöpäivitykset (vs. 30 päivän viive ilmaisversiossa)
- Maakohtainen esto: estä kokonaisia maita
- Henkilökohtainen tuki tikettijärjestelmän kautta
- Reaaliaikainen IP-mustalista
Huomio: Wordfencen skanneri käyttää allekirjoituspohjaista lähestymistapaa. Se on erinomainen löytämään tiedostoista tunnettuja haittaohjelmia, mutta se voi jättää huomaamatta haitallista koodia tietokannassa tai skriptejä premium-teemoissa. Lisäksi täysi tarkistus kuormittaa palvelinta, joten heikolla hosting-palvelulla se kannattaa ajoittaa yöaikaan.
Hyvät puolet:
- Endpoint Firewall: puolustuskerros ennen WordPressiä
- Tehokas ilmaisversio, jossa on 2FA ja skanneri
- Valtava allekirjoitustietokanta (5 miljoonaa asennusta = joukkoistettua uhkatiedustelua)
- Alkuperäisten ydintiedostojen palautus
Huonot puolet:
- Allekirjoituspohjainen skanneri ei havaitse tietokannan haittaohjelmia
- Täysi tarkistus kuormittaa palvelinta
- Ilmaisversio saa palomuurisäännöt 30 päivän viiveellä
- Ei hallinnoitua puhdistusta: haittaohjelmien poisto omalla vastuulla
Hinta: Ilmainen / Premium 149 $/vuosi yhdelle sivustolle (Wordfence).
🔗 Wordfence WordPress.orgissa | 🔗 Wordfencen verkkosivusto
3. MalCare
MalCare noudattaa "asenna ja unohda" -lähestymistapaa. Ei manuaalisia palomuuriasetuksia, sääntöjen viritystä tai puolen tunnin tarkistuslistoja. Asennus kestää 60 sekuntia, minkä jälkeen lisäosa toimii itsenäisesti. Kiireiselle sivuston omistajalle, joka ei halua opetella allekirjoituksia ja WAF-sääntöjä, se on vahvin peruste.
Keskeinen ero kilpailijoihin: yhden napsautuksen haittaohjelmien poisto. MalCare löytää tartunnan, ja puhdistat sivuston napin painalluksella. Skanneri ei kuormita palvelinta, koska se toimii MalCaren pilvipuolella, ei paikallisesti. Tämä ratkaisee Wordfencen ja Solidin ongelman: heikolla hostingilla skannaus ei romahduta suorituskykyä.
Mitä sisältyy:
- Pilvihaittaohjelmaskanneri (päivittäinen ja pyynnöstä)
- Automaattinen yhden napsautuksen haittaohjelmien poisto
- Sisäänrakennettu palomuuri
- Brute force -suojaus ja kirjautumisen CAPTCHA
- Varmuuskopiot ja staging-sivusto
- Maantieteellinen esto, käytettävyyden seuranta, suorituskyvyn tarkistus
- Kojelauta useiden sivustojen hallintaan
- White label ja asiakasraportit (ylemmässä hintaluokassa)
- Tiiminhallinta ja Slack-integraatio
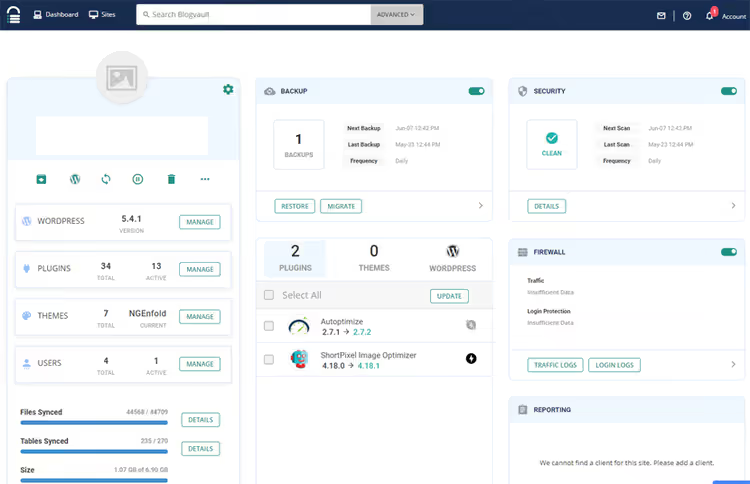
MalCaren kojelaudassa kaikki osiot, skannerista varmuuskopioihin, on koottu yhteen ikkunaan. Ei tarvetta vaihdella välilehtien välillä tai muistella, missä mikäkin raportti sijaitsee.
Haittapuoli on ilmeinen: MalCare on puhtaasti maksullinen tuote. Minimipaketti on 99 $/vuosi yhdelle sivustolle, 499 $/vuosi viidelle sivustolle. Se on kalliimpi kuin Solid Pro (99 $) ja verrattavissa Wordfence Premiumiin (149 $). Mutta hintaan sisältyy jotain, mitä kilpailijoilta puuttuu: hallittu puhdistus takuulla. MalCare lupaa kolminkertaisen hyvityksen, jos se ei pysty poistamaan haittaohjelmaa (MalCaren hinnoittelu).
Hyvät puolet:
- Pilviskanneri ei kuormita sivustoa
- Yhden napsautuksen haittaohjelmien poisto takuulla
- Yksinkertaisin asennus: 60 sekuntia asennuksesta suojaukseen
- Varmuuskopiot ja staging mukana
Huonot puolet:
- Ei ilmaisversiota
- Ei sovi niille, jotka haluavat manuaalisen hallinnan jokaiseen sääntöön
- Kalliimpi kuin kilpailijat pienelle määrälle sivustoja
Hinta: Alkaen 99 $/vuosi yhdelle sivustolle, 499 $/vuosi viidelle sivustolle (MalCaren verkkosivusto).
4. All-In-One WP Security & Firewall
Täysin ilmainen lisäosa Tips and Tricks HQ -tiimiltä. Nimi kertoo kaiken: yksi työkalu niputtaa palomuurin, skannerin, brute force -suojauksen, rekisteröitymisen valvonnan ja tiedostoturvallisuuden. WordPress.orgin tietojen mukaan yli miljoona aktiivista asennusta.
Lisäosan tunnusomainen ominaisuus on visuaalinen "turvallisuusmittari". Asennuksen jälkeen lisäosa näyttää pisteytyksen: vihreä on hyvä, punainen tarkoittaa, että toimenpiteitä tarvitaan. Aloittelija, jolla ei ole teknistä taustaa, näkee heti, mikä on jo suojattu ja mikä on yhä altis hyökkäykselle. Valikko on intuitiivinen, ilman syvälle sisäkkäisiä vaihtoehtoja.
Keskeiset ominaisuudet (kaikki ilmaisia):
- Palomuuri perussäännöillä
- Brute force -suojaus IP:n ja evästeen perusteella
- Tietokannan etuliitteen vaihto
- Lataussuojaus ja tiedosto-oikeuksien turvallisuus
- Tiedostojen ja kansioiden käyttöoikeusskanneri
- XML-RPC:n esto, tiedostoeditorin poistaminen käytöstä
All-In-One WP Security on hyvä aloittelijan lisäosa. Se ei tarjoa Wordfence Premiumin tai MalCaren kerrostettua suojausta, mutta pienelle blogille tai laskeutumissivulle ilmainen toiminnallisuus on riittävä.
Hyvät puolet:
- Täysin ilmainen
- Visuaalinen mittari: suojauksen tila nähtävissä yhdellä silmäyksellä
- Intuitiivinen valikko ilman ylikuormitettuja vaihtoehtoja
- Vankka kokonaisuus alustavaan koventamiseen
Huonot puolet:
- Ei pilviskanneria tai hallittua puhdistusta
- Peruspalomuuri, ei Wordfencen tasolla
- Ei premium-tasoa: edistyneempään suojaukseen on katsottava muita lisäosia
Hinta: Ilmainen.
🔗 All-In-One WP Security WordPress.orgissa
5. Sucuri Security
Sucuri on yritys, jolla on "palokunnan" maine WordPress-maailmassa. Heidän ilmainen online-skannerinsa sitecheck.sucuri.net on tuttu jokaiselle, joka on koskaan diagnosoinut hakkeroinnin. Sucuri Security -lisäosa menee pidemmälle: DNS-tason palomuuri + hallittu puhdistus + 24/7-valvonta.
Sucurin arkkitehtoninen etu on, että palomuuri sijaitsee palvelimen edessä (DNS-tasolla), ei WordPressin sisällä. Haitallinen liikenne estetään ennen kuin se saavuttaa hostingin. Tämä vähentää kuormitusta radikaalisti ja suojaa sivustoa, vaikka WordPress itsessään olisi jo vaarantunut.
Ilmaisversio antaa sinulle peruspaketin: skanneri, tapahtuma-auditointi, koventaminen (tiedostoeditorin poistaminen käytöstä, PHP-suojaus). Täysimittainen palomuuri, hallittu puhdistus ja valvonta ovat kuitenkin vain maksullisissa paketeissa (alkaen 199 $/vuosi, katso Sucurin verkkosivusto).
Hyvät puolet:
- DNS-tason palomuuri (palvelimen edessä, ei WordPressin sisällä)
- Hallittu puhdistus: Sucurin asiantuntijat puhdistavat sivuston puolestasi
- 24/7-valvonta ja hälytykset
- Ilmainen ulkoinen skanneri sitecheck.sucuri.net
Huonot puolet:
- Ilmaisversio on voimakkaasti karsittu: ei palomuuria
- Maksulliset paketit ovat kalliita (alkaen 199 $/vuosi, Sucuri.net)
- Lisäosan käyttöliittymä on täynnä vaihtoehtoja
- Ylimitoitettu pienelle blogille
Hinta: Ilmainen / Maksulliset paketit alkaen 199 $/vuosi (Sucurin hinnoittelu).
🔗 Sucuri WordPress.orgissa | 🔗 Sucurin verkkosivusto
6. BBQ block bad queries
BBQ on kapeasti erikoistunut mutta poikkeuksellisen tehokas työkalu. Se ei skannaa haittaohjelmia eikä asenna kaksivaiheista tunnistautumista. Se tekee tasan yhden asian: estää haitalliset pyynnöt URL-osoitteisiin, tietokantaan ja tiedostoihin Perishable Pressin 8G-palomuurin pohjalta (aiemmin 7G, päivitetty 2025).
Se on minimalistinen kumppani ensisijaiselle lisäosalle, kuten Solid Securitylle tai Wordfencelle. Käytännössä BBQ katkaisee koodi-injektiot, etätiedostojen sisällytykset (RFI), XSS-hyökkäykset ja Base64-hyökkäykset heti kynnyksellä, hiljaisesti, ilman kuormitusta ja ilman turhia hälytyksiä. Pro-versio (29 $) lisää Pattern Toolin: voit tarkistaa, estääkö lisäosa tietyn tyyppisen hyökkäyksen sen sijaan, että arvailisit lokeista (BBQ Pro).
Hyvät puolet:
- Erittäin kevyt: ei aiheuta kuormitusta
- 8G-palomuuri: testattu ja säännöllisesti päivitettävä sääntökanta
- Toimii minkä tahansa ensisijaisen tietoturvalisäosan rinnalla
- Pro: Pattern Tool suojaustason manuaaliseen varmentamiseen
Huonot puolet:
- Vain pyyntöjen suodatus: ei skanneria, ei kaksivaiheista tunnistautumista, ei koventamista
- Vaatii toisen lisäosan täyteen suojaan
- Pro-versio on maksullinen (29 $, BBQ Pro), joskin edullinen
Hinta: Ilmainen / Pro 29 $ (BBQ Pron hinnoittelu).
🔗 BBQ WordPress.orgissa | 🔗 BBQ Pro -sivusto
7. WP Security Ninja
Nopea skannaus on Ninjan vahvuus. Lisäosa suorittaa yli 50 tietoturvatestiä alle minuutissa ja tuottaa raportin, jossa yksilöidään haavoittuvuudet ja linkitetään selitys jokaiseen ongelmaan. Termistöä ei tarvitse ymmärtää: lisäosa käytännössä sanoo "tässä on aukko, tässä on ohje sen tukkimiseen".
Ninjan arsenaaliin kuuluvat: ydinskanneri, haittaohjelmaskanneri, tapahtumaloki, ajastettu skanneri ja brute force -suojaus. WordPress.orgin tietojen mukaan lisäosa päivittyy säännöllisesti, ja viimeisin julkaisu on kesäkuulta 2026.
Hyvää:
- Nopea skannaus: yli 50 testiä alle minuutissa
- Jokaisen haavoittuvuuden selitys ja korjausohjeet
- Tapahtumaloki ja ajastettu skanneri sisältyvät
- Aloittelijaystävällinen: "paina nappia, saat raportin"
Huonoa:
- Ilmaisversio on karsittu verrattuna kilpailijoihin
- Ei hallinnoitua puhdistusta
- Premium on hieman hintava "skanneri + lokit" -paketiksi
Hinta: Ilmainen / Premium alkaen $49/vuosi (WP Security Ninja).
🔗 WP Security Ninja WordPress.orgissa
8. BulletProof Security
Veteraani WordPress-tietoturvalisäosien joukossa, jossa on suoraviivainen lähestymistapa: kolme suoja-aluetta, palomuuri, kirjautumisturvallisuus, tietokantaturvallisuus. Jokaiselle ohjattu asennus muutamalla klikkauksella. "Punainen/vihreä"-järjestelmä kertoo, mikä on suojattu ja mikä ei: punainen, ei turvassa, vihreä, kaikki hyvin.
BulletProof estää RFI:n, XSS:n, Base64:n ja muut injektiot.htaccess-sääntöjen avulla. Tämä on vanha mutta luotettava menetelmä: suojaus palvelintasolla, ei PHP:n sisällä. Lisäosa päivitettiin toukokuussa 2026 (versio 7.2), mutta käyttöliittymä näyttää arkaaiselta Solid Securityn ja MalCaren rinnalla.
Hyvää:
- Yksinkertainen asennus: "punainen/vihreä" 5 minuutissa
- Suojaus.htaccess-tasolla (ennen WordPressiä)
- Ilmaisversio tarjoaa täyden palomuuritoiminnallisuuden
- Estää RFI:n, XSS:n, Base64:n, SQL-injektiot
Huonoa:
- Käyttöliittymä näyttää vanhentuneelta
- Ei hallinnoitua puhdistusta tai pilviskanneria
- Päivitetään harvemmin kuin markkinajohtajia
Hinta: Ilmainen / Pro $69,95, kertamaksu (BulletProof Security).
🔗 BulletProof Security WordPress.orgissa
9. Hide My WP Ghost (entinen Hide My WP)
Hide My WP Ghost (entinen Hide My WP) valitsee "Security by Obscurity" -polun: ovien vahvistamisen sijaan se peittää itse sen tosiasian, että sivusto pyörii WordPressillä. Se piilottaa polut wp-adminiin, wp-contentiin, vakiolinkkirakenteet, WP-versiometatagit sekä teema- ja lisäosa-allekirjoitukset. Vuodesta 2016 lähtien tuote on kasvanut täydeksi tietoturvaratkaisuksi: WP Ghost 9.0 sisältää Perishable Pressin 8G-palomuurin, brute force -suojauksen, kaksivaiheisen tunnistautumisen, lokituksen ja yli 150 ominaisuutta.
Tämä lähestymistapa ei korvaa täyttä palomuuria, mutta se lisää yhden suojakerroksen: automatisoidut haavoittuvuusskannerit etsivät WordPress-allekirjoituksia. Kun botti ei näe tuttuja URL-osoitteita ja metatageja, se siirtyy seuraavan uhrin kimppuun. Lisäosa estää myös suoran pääsyn PHP-tiedostoihin ja piilottaa WP:n käytön.
Hide My WP Ghost on täydennys, ei korvaaja ensisijaiselle tietoturvaratkaisulle. Käytä sitä Solid Securityn tai Wordfencen rinnalla, älä niiden sijasta.
Hyvää:
- Piilottaa WordPress-allekirjoitukset automatisoiduilta skannereilta
- Naamioi ylläpitäjän URL:n, wp-contentin, linkkirakenteet
- 8G-palomuuri ja brute force -suojaus sisältyvät
- Yli 250 000 sivustoa suojattu (WP Ghost)
Huonoa:
- "Security by Obscurity" ei suojaa kohdennetulta hyökkäykseltä
- Ei korvaa palomuuria ja haittaohjelmaskanneria
- Maksullinen (alkaen $49/vuosi, WP Ghost -hinnoittelu)
- Ei aina yhteensopiva joidenkin teemojen ja välimuistilisäosien kanssa
Hinta: Alkaen $49/vuosi, ilmaisversio perusominaisuuksilla (WP Ghost).
Muut tietoturvalisäosat: lyhyesti
WordPress-ekosysteemissä on kymmeniä muita ratkaisuja. Tässä mainitsemisen arvoiset:
Defender Security. WPMU DEV -tuote: kaksivaiheinen tunnistautuminen, kirjautumissuojaus, tietoturvaotsakkeet, maantieteellinen lukitus, tiedostoeditorin poistaminen käytöstä. Toimii hyvin yhdessä muiden WPMU DEV -tuotteiden kanssa, mutta itsenäinen käyttö ei tarjoa etuja Solid Securityyn verrattuna.
Security & Malware scan by CleanTalk. Ilmainen peruskehä: palomuuri IP-/maasuodatuksella, haittaohjelmaskanneri virustorjunnalla, brute force -suojaus, mukautettu kirjautumis-URL, kaksivaiheinen tunnistautuminen.
Limit Login Attempts Reloaded. Vain kirjautumissuojaus (ylläpito + WooCommerce + frontend-kirjautumiset). Hyökkääjän IP:n esto, sähköposti-ilmoitukset. Toimii Wordfencen/Sucurin rinnalla ilman ristiriitoja. Tukee multisiteä.
WP Activity Log. Loki kaikesta, mitä sivustolla tapahtuu reaaliajassa. Se ei estä hyökkäyksiä, mutta se näyttää: kuka kirjautui sisään, mitä he muuttivat, mistä koputukset tulivat. Välttämätön jälkianalyysiin ja vaatimustenmukaisuuteen.
HTTP Headers. HTTP-otsakkeiden edistynyt hallinta: X-Frame-Options, Content-Security-Policy, HSTS ja kymmeniä muita. Niille, jotka tietävät mitä tekevät, tehokas työkalu syvyyssuuntaiseen puolustukseen protokollatasolla.
Videoarvostelu englanniksi: Wordfencen ja Solid Securityn vertailu oikeissa testeissä, sisältäen asennusdemon kummallekin lisäosalle.
⁉️🤔 Usein kysytyt kysymykset
Mikä WordPress-tietoturvalisäosista on paras vuonna 2026?
Kolme kärkeä: Solid Security (ilmainen, joustava konfigurointi), Wordfence Security (5 miljoonaa asennusta, Endpoint Firewall) ja MalCare (automaattinen haittaohjelmien poisto, pilviskanneri). Valinta riippuu tehtävästä: Solid manuaaliseen hallintaan, Wordfence budjettitietoturvaan tehokkaalla skannerilla, MalCare "asenna ja unohda" -lähestymistapaan.
Voiko WordPressin turvata ilman lisäosia?
Kyllä, ammattilaiset pärjäävät.htaccess-määrityksillä, palvelintason WAF:lla (ModSecurity), asianmukaisilla HTTP-otsakkeilla ja manuaalisella koventamisella. Mutta se vaatii kokemusta ja aikaa. Valtaosalle sivuston omistajista yksi laadukas tietoturvalisäosa on järkevä kompromissi turvallisuuden ja vaivan välillä.
Pitäisikö asentaa useita tietoturvalisäosia?
Useimmissa tapauksissa ei. Yksi hyvin konfiguroitu lisäosa (Solid, Wordfence tai MalCare) kattaa keskeisen suojauksen. Kaksi täysimittaista lisäosaa aiheuttavat usein ristiriitoja: molemmat yrittävät muokata.htaccess-tiedostoa, kytkeytyä samoihin toimintoihin ja rikkoa hallintapaneelin. Poikkeuksena ovat kapeaan tarkoitukseen tehdyt lisäosat: BBQ Solidin/Wordfencen rinnalla tai WP Ghost hämäämiskerroksena.
Onko WordPress turvallinen alusta?
WordPressin ydin, kyllä, kymmenet kehittäjät auditoivat sen ja päivityksiä julkaistaan säännöllisesti. Ongelma on ekosysteemi: yli 60 000 lisäosaa ja teemaa kolmannen osapuolen kehittäjiltä, joiden osaamistaso vaihtelee. Jokainen vanhentunut lisäosa on potentiaalinen aukko. Säännöllisillä päivityksillä ja konfiguroidulla tietoturvalisäosalla WordPress on tietoturvaltaan muiden CMS-alustojen tasolla.
Voiko WordPress-sivustosta tehdä täysin haavoittumattoman?
Ei, ja se on rehellinen vastaus mille tahansa ohjelmistoa käyttävälle järjestelmälle. Absoluuttista suojaa ei ole olemassa. Todellinen tavoite on minimoida riskit: niin että automatisoidut hyökkäykset estetään palomuuritasolla ja kohdennetut hyökkäykset havaitaan skannerilla ennen kuin ne ehtivät aiheuttaa vahinkoa.
Kuinka usein WordPress ja lisäosat pitäisi päivittää?
Vähintään kerran kuukaudessa. Kriittiset tietoturvapäivitykset samana päivänä. Ota käyttöön automaattiset päivitykset pienille ydinkorjauksille ja teemoille. Ennen jokaista päivitystä ota täysi varmuuskopio. Huomio: premium-teemat ja -lisäosat vaativat aktivoinnin vastaanottaakseen päivityksiä. Aktivoimaton lisenssi = korjaamaton haavoittuvuus.
Mikä WordPress-tietoturvalisäosa valita: lopullinen erittely
Käyttötapaus määrää valinnan. Tässä on lyhyt matriisi:
- Ensimmäinen lisäosa aloittelijalle → All-In-One WP Security. Ilmainen, visuaalinen pisteytys, ei tarvetta ymmärtää teknisiä termejä.
- Ilmainen suojaus maksimaalisilla ominaisuuksilla → Solid Security Free. Joustava konfigurointi, koventaminen, korjaustiedostot, nollakustannuksella.
- Tehokas skanneri ja edullinen premium → Wordfence. Ilmainen versio kattaa jo paljon, Premium antaa reaaliaikaisen suojan (katso hinnoittelu osiosta 2).
- "Asenna ja unohda" -automaatio → MalCare. Pilviskanneri ilman kuormitusta, yhden klikkauksen haittaohjelmien poisto, varmuuskopiot mukana.
- Vilkasliikenteinen kaupallinen sivusto → Sucuri. DNS-tason palomuuri + hallittu puhdistus + 24/7-valvonta, kun tietomurron hinta ylittää tilausmaksun.
Jos budjettisi on nolla, ota Solid Security Free ja lisää BBQ Block Bad Queries pyyntöjen suodatukseen. Tämä estää valtaosan yleisistä hyökkäyksistä. Jos sivusto tuottaa tuloja, lisäosan hinta on mitätön verrattuna tietomurron jälkeisen palautuksen hintaan (katso tarkat hinnoittelut yllä olevista osioista 1-5).
Tarkista, että sivustosi on päivitetty juuri nyt. Tietoturvalisäosa ei ole taikaluoti, se on viimeinen puolustuslinja ajan tasalla olevan ytimen, teemojen, lisäosien ja luotettavan hostingin jälkeen. Mikä lisäosa on pelastanut sinut? Kerro meille kommenteissa.

Ammattimainen kirjoittajien ja toimittajien tiimi, joka on erikoistunut laadukkaan sisällön luomiseen.