













🛡 WordPress-suojaus penetraatiotestauksella: kovennusopas
WordPress-sivusto toimii kuukauden, puoli vuotta, vuoden, ja sitten isännöitsijältä tulee sähköposti: "Tililtäsi lähetetään roskapostia." Tai asiakas soittaa paniikissa, koska etusivu uudelleenohjaa nyt tietojenkalasteludomainiin.
Tavalliset tietoturvatarkistuslistat auttavat perusasioissa: päivitykset, vahvat salasanat, varmuuskopiot. Mutta ne eivät näytä, mikä hajoaa ensimmäisenä juuri sinun kokoonpanossasi, jossa on kolmisenkymmentä lisäosaa, räätälöity teema ja säädöt functions.php-tiedostossa.
WordPress-sivuston penetraatiotestaus ei ole vain "yksi tarkistus lisää." Se on tarkoituksellinen hyökkäys sivustoasi vastaan, jota seuraa dokumentoitu lista haavoittuvuuksista, jotka on luokiteltu todellisen maailman vaaran mukaan. Ja mikä tärkeintä, konkreettiset toimenpiteet, jotka sulkevat aukot niin, etteivät ne aukea uudelleen seuraavan päivityksen jälkeen.

💡 Pikakatsaus:
- Mene tietoturvatarkistuslistaa pidemmälle: penetraatiotestaus katsoo sivustoa hyökkääjän silmin
- Löydä tyypilliset WordPress-haavoittuvuudet: tuotannon debug-lokeista lomakkeiden kautta tapahtuvaan XSS:ään
- Käy läpi koko kovennussykli: laajuus, korjaus, nopeat voitot, uudelleentestaus, WAF-välityspalvelin
- Valmistele sivusto penetraatiotestausta varten oikein: staging-ympäristö, testiroolit, lokitus
Miksi penetraatiotestaus on tehokkaampi kuin tietoturvatarkistuslista
Tarkistuslista on "tee ja unohda" -tyyppinen. XML-RPC poistettu käytöstä, kirjautumisyritysten raja asetettu, tietokantataulun etuliite vaihdettu. Ruudut ruksittu, onnistumisen tunne läsnä.
Penetraatiotestaus kääntää kuvan toisinpäin. Se katsoo sivustoa hyökkääjän silmin ja löytää usein asioita, joita tarkistuslistoissa ei ole. Esimerkiksi räätälöity REST-päätepiste, jonka teeman kehittäjä jätti ilman käyttöoikeustarkistuksia. Tai kaksi lomakelisäosaa, jotka on asennettu "varmuuden vuoksi", joista toista ei ole päivitetty kahteen vuoteen ja joka tuo mukanaan haavoittuvan kirjaston.
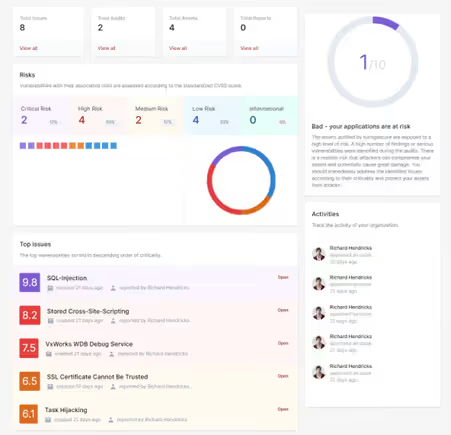
Ammattimainen penetraatiotestaus on suunniteltu menettely, jolla on kiinteä laajuus, dokumentoidut tulokset ja priorisoidut suositukset. Sen erottaa automatisoidusta skannerista syvyys: automaattiskanneri löytää tunnettujen haavoittuvuuksien allekirjoituksia, mutta sokeutuu räätälöidyn roolilogiikan, tietyn teeman tai käsin kirjoitettujen REST-reittien kohdalla.
Penetraatiotestauksen tulos ei ole vain lista "tämä on huonoa". Se on todiste: tässä on lähettämämme pyyntö, tässä on saamamme vastaus, tässä on syy, miksi tämä on vaarallista, ja tässä on ohje sen korjaamiseksi. Yritysomistajalle se on argumentti budjettikeskustelussa; kehittäjälle valmis toimintakartta.
Kolme tyypillistä WordPress-haavoittuvuutta: miten penetraatiotestaus löytää ne
WordPress-ongelmat ovat harvoin eksoottisia. Vuosien sivustojen hallinnoinnin aikana näemme toistuvia kaavoja: lisäosien ja teemojen nimet vaihtuvat, mutta haavoittuvuusluokat pysyvät samoina. Alla on kolme esimerkkiä, jotka penetraatiotestaus paljastaa järjestelmällisesti.
Esimerkki 1: turvaton hosting ja WordPress-konfiguraatio
Tietoturvan virhekonfiguraatio on yksi yleisimmistä ongelmista. Ylimääräiset ominaisuudet on otettu käyttöön, oletustilejä ei ole nimetty uudelleen, ja virheilmoitukset vuotavat ympäristön tietoja suoraan selaimeen. Jotkut ongelmat ovat isännöitsijän puolella, mutta WordPress antaa sinun sulkea ne.
Mitä penetraatiotestaaja näkee:
- Hakemistolistaus käytössä: kuka tahansa voi selata hakemiston
/wp-content/uploads/sisältöä - Debug-tietoa etusivulla:
WP_DEBUGasetettu arvoontruetuotannossa - Hallintapaneeli ilman lisäsuojausta: suora pääsy osoitteeseen
/wp-login.phpilman rajoituksia
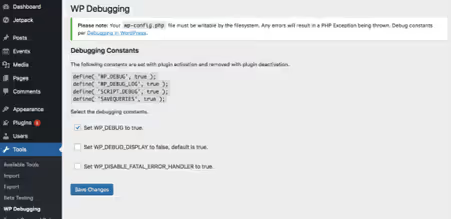
Debug-tuloste selaimessa paljastaa tiedostopolut, komponenttiversiot ja tietokannan rakenteen. Penetraatiotestaaja käyttää näitä tietoja hyökkäysvektorien kartoittamiseen.
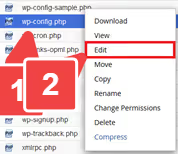
WP_DEBUG-asetuksen poistaminen käytöstä wp-config.php-tiedostossa on ensimmäinen ja nopein korjaus: yksi vakio poistaa kaiken debug-tiedon julkisesta pääsystä.
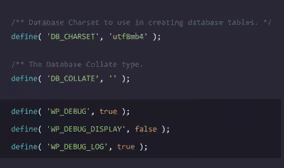
Ratkaisu, debugin poistaminen käytöstä tuotannossa:
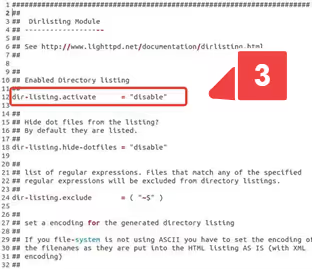
Hakemistolistauksen sulkeminen palvelintasolla tai .htaccess-tiedoston avulla.
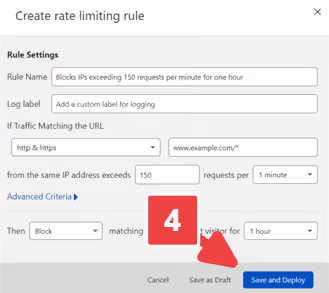
Nopeusrajoitus /wp-login.php-sivulla pysäyttää brute force -hyökkäykset ennen kuin ne koskaan koskettavat WordPressiä.
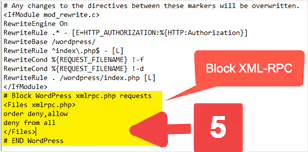
Palvelinpuolen suojasäännöt (WAF-säännöt palvelin- tai CDN-tasolla). Solid Security -lisäosa (entinen iThemes Security) kattaa monet näistä vektoreista keskitetysti; ilmainen versio riittää perustason suojaan.
Esimerkki 2: lisäosaeläintarha ja turhat käyttöoikeudet
Säännölliset ytimen, teeman ja lisäosien päivitykset ovat ne perusasiat, joista jokainen tietoturvaopas ei koskaan lakkaa muistuttamasta. Käytännössä kuitenkin asennuksen kokonaiskonfiguraatio merkitsee enemmän kuin se, onko jokin tietty lisäosa päivitetty.
Koventamisen lähestymistapa on tässä järjestelmällinen:
- Laadi täydellinen inventaario lisäosista ja teemoista
- Poista kaikki, mikä ei ole käytössä
- Määritä päivityksille selkeä vastuutaho
Roolit ja käyttöoikeudet noudattavat tiukasti vähimpien oikeuksien periaatetta. Toimittaja ei tarvitse pääsyä lisäosien asetuksiin, eikä SEO-asiantuntija tarvitse pääsyä teemojen asennukseen.
Todellinen tapaus: sivustolla on kaksi lomakelisäosaa "historiallisista syistä".
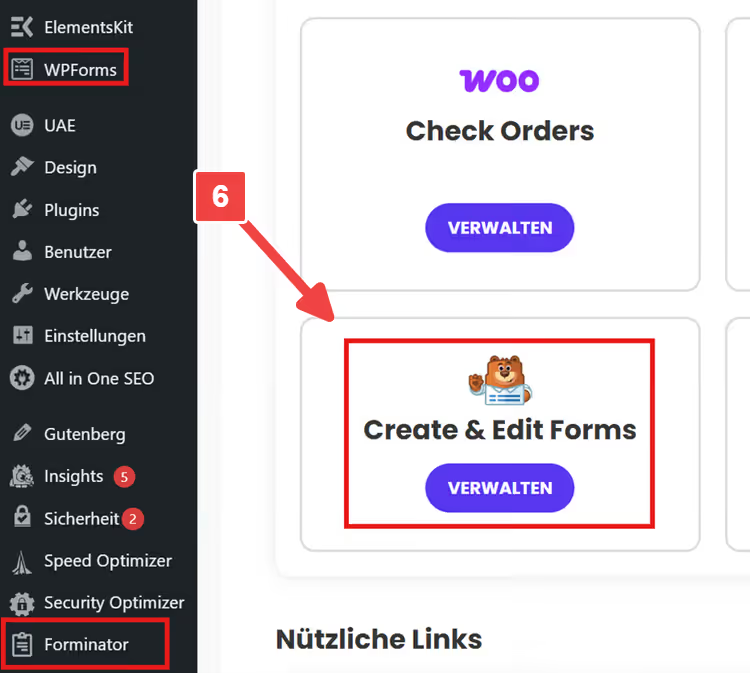
Tunkeutumistesti osoittaa, että vain toinen on tosiasiallisessa käytössä. Toinen vain lojuu siellä kuolleena painona, mutta sen päätepisteet ovat esillä ja vetävät mukanaan haavoittuvan kirjastoversion. Koventaminen ei tässä tarkoita uuden suojakerroksen lisäämistä päälle; se tarkoittaa yksinkertaisesti käyttämättömän lisäosan poistamista. Säännölliset lisäosien auditoinnit ja kriittinen silmäys jokaiseen asennettuun komponenttiin ovat olennainen osa tietoturvasykliä, eivät kertaluonteinen toimenpide.
Esimerkki 3: injektiot ja XSS käyttöliittymän kautta
OWASP sijoittaa injektiot uhkaluokittelunsa kärkeen. WordPressissä niitä esiintyy kaikkialla, missä kehittäjä kohtelee käyttäjän syötettä "oletusarvoisesti turvallisena":
- Yhteydenottolomakkeet ja uutiskirjeiden tilauslomakkeet
- Haku ja suodattimet verkkokaupoissa ja tuoteluetteloissa
- Kommentit ja mukautetut kentät
Perussuojaus: neljä sääntöä, jotka sulkevat suurimman osan vektoreista:
- Validoi syöte palvelimella (älä koskaan luota asiakaspäähän)
- Escapeta tuloste kontekstin mukaan (HTML, JS, SQL, URL)
- Pidä lisäosat ajan tasalla
- Tarkista mukautetun teeman koodi säännöllisesti
Tunkeutumistesti antaa sinulle pääasian: toistettavissa olevan todisteen. Tietty pyyntö, tietty järjestelmän vastaus: se on argumentti, joka ei vaadi sinua selittämään hyökkäyksen teknisiä yksityiskohtia esihenkilölle tai asiakkaalle.
WordPress-kovennusprosessi: raportista suojaukseen
Yleisin virhe penetraustestauksen jälkeen on ryntäillä korjaamaan kaikkea kerralla. Sen sijaan tarvitset prosessin, joka tasapainottaa teknisen prioriteetin, työmäärän ja sen, miten hyvin korjaukset säilyvät päivityksissä.
Vaihe 1: määrittele laajuus ja prioriteetit
Kaikki raportin havainnot eivät ole kriittisiä. Hyvä penetraustestausraportti sisältää vakavuusasteen, kohteena olevat URL-osoitteet ja kuvauksen mahdollisesta vahingosta. Näin voit määrittää järjestyksen:
- Etäkäytettävät haavoittuvuudet ilman todennusta (kriittinen prioriteetti)
- Haavoittuvuudet todennusalueella, joissa on yksinkertainen hyökkäysvektori
- Konfiguraatiovirheet ja puolustuksen syventäminen (matala prioriteetti, mutta niitä on paljon)
Vaihe 2: toteuta korjaukset niin, että ne säilyvät päivityksissä
Klassinen ongelmakohta: teet korjauksen, viikkoa myöhemmin teeman automaattipäivitys tulee, ja kaikki hajoaa. Se, mihin sijoitat korjauksen, määrittää sen kestävyyden:
- Palvelintaso tai hosting: otsakkeet, TLS, nopeusrajoitukset, tiedosto-oikeudet. Luotettavin, elää WordPressistä riippumatta.
- Lapsiteema tai siistit koukut: mallipohja- ja toiminnallisuusmuokkaukset. Ei suoria muutoksia pääteemaan.
- Lisäosan korvaaminen "laastarilisäosan" sijaan: jos komponentti on arkkitehtuuriltaan ongelmallinen, se on helpompi korvata nykyaikaisella vaihtoehdolla kuin paikkailla sitä loputtomasti.
WordPress-kovennuksen dokumentaatio kuvaa tyypillisiä kohtia ja korostaa operatiivisten käytäntöjen tärkeyttä: päivitykset, pääsynhallinta, auditointi. Joskus parin vanhentuneen komponentin korvaaminen muuttaa sivuston turvallisuuspisteet radikaalisti.
Vaihe 3: aloita nopeista voitoista
Nopeat voitot, jotka tuottavat suhteettoman suuren vaikutuksen:
- Vähennä ylläpitotilien määrää, ota käyttöön kaksivaiheinen todennus, aseta salasanan vähimmäispituus
- Tarkista XML-RPC: jos sitä ei tarvita (ei sovellusta tai Jetpack-yhteyttä), poista se käytöstä. Jos tarvitaan, suojaa se Solid Securityn avulla
- Aseta tiedosto- ja hakemisto-oikeudet: verkkopalvelimen tulisi kirjoittaa vain kansioihin, joissa se on aidosti tarpeen. Keskustele tästä erikseen palveluntarjoajien kanssa, kaikki tiedostomaskit eivät ole yhtä turvallisia vaihdettaessa
- Testaa paitsi varmuuskopioiden luonti, myös palautus niistä. Varmuuskopio ilman varmennettua palautusta on valheellista mielenrauhaa
Vaihe 4: uudelleentestaus on pakollinen
Korjaus katsotaan valmiiksi vasta, kun se on varmennettu. Uusintatestaus tarkistaa: onko haavoittuvuus todella poistettu ja ilmenikö sivuvaikutuksia. Tämä on kriittistä toimenpiteille, kuten Content Security Policy tai tiukat HTTP-otsakkeet, ne rikkovat käyttöliittymän pienimmästäkin konfiguraatiovirheestä.
Vaihe 5: harkitse WAF-välityspalvelinta
Palomuurivälityspalvelimen konsepti on tehokas ja ajan testaama: jokainen sivustolle tuleva pyyntö kulkee ensin välityspalvelinkerroksen läpi, jossa se analysoidaan ja suodatetaan, ja vasta sitten se saavuttaa verkkopalvelimen. Tämä estää valtavan kerroksen hyökkäyksiä ennen kuin ne edes ottavat yhteyttä WordPressiin. Sucuri, yksi vaihtoehto tällaiseen suojaukseen. Vaihtoehtoja: Cloudflare WAF, Wordfence Premium päätepistesuojauksella.
Miten tehdä penetraustestauksesta nopeampaa ja tehokkaampaa
Penetraustestaus tuottaa eniten arvoa, kun olosuhteet on valmisteltu etukäteen. Penetration Testing Execution Standard korostaa ennen toimeksiantoa tapahtuvaa vaihetta, hetkeä, jolloin osapuolet sopivat tavoitteista, säännöistä ja testauksen rajoista.
Mitä tämä tarkoittaa sinulle WordPress-sivuston omistajana:
- Staging-ympäristö tuotannon sijaan: vähentää riskiä live-käyttäjille ja mahdollistaa aggressiivisemman testauksen. Jos staging ei ole käytettävissä, vähintään klooni alidomainissa, johon on IP-rajattu pääsy.
- Testitilit eri rooleilla: vähintään toimittaja ja ylläpitäjä. Ilman tätä valtuutusten testaus on turhaa.
- Lokitus käytössä: kirjautumistapahtumat, tiedostomuutokset, lisäosien asennukset. Nämä tiedot ovat korvaamattomia tapahtuma-analyysin aikana.
- Koordinointi kolmannen osapuolen palveluiden kanssa: jos sivusto integroituu maksuyhdyskäytävään, CRM:ään tai seurantajärjestelmiin, määrittele etukäteen, mitä testin aikana saa ja ei saa koskea.
Seuraavat askeleet penetraustestauksen jälkeen
1. Rakenna inventaario lisäosista ja teemoista, poista käyttämättömät, aseta päivitysrytmi
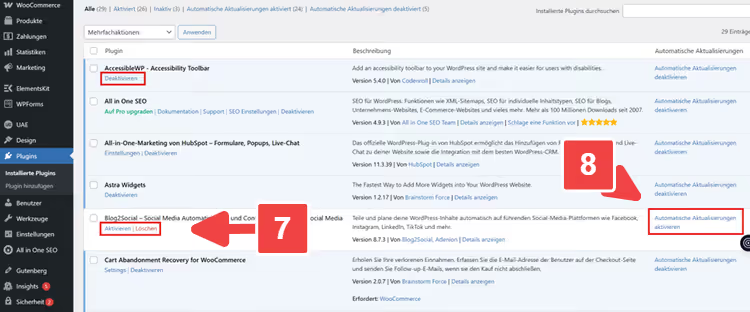
2. Tarkista roolit ja ylläpitotilit, oikeudet tiukasti vähimpien oikeuksien periaatteella
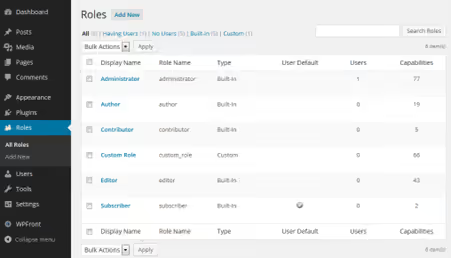
3. Pystytä staging-ympäristö ja korjausten käyttöönottoprosessi, joka säilyy päivityksissä
4. Valmistele kuvakaappaukset dokumentaatiota varten: raportin yhteenveto, esimerkkipyyntö vastauksineen, otsakkeiden tai konfiguraation vertailu ennen/jälkeen.
5. Aikatauluta uusintatestaus tietyllä päivämäärällä, kovennus ei saa pysähtyä oletukseen "korjasimme kaiken".
Tämä lähestymistapa muuttaa penetraustestauksen kertaluonteisesta "reikien tarkistuksesta" jatkuvaksi sykliksi: testaa, korjaa, varmenna, toista. Ajan myötä sivustosta tulee paitsi "katettu" myös aidosti kestävä hyökkäyksiä vastaan, ja tiedät tämän, ei siksi että tarkistuslista niin sanoo, vaan koska varmennus vahvisti sen.
⁉️🤔 Usein kysytyt kysymykset
Tarvitsenko penetraustestauksen, jos käytän Solid Securityä ja teen varmuuskopioita?
Tietoturvalisäosat kattavat tunnetut hyökkäysvektorit, mutta eivät näe räätälöityjä haavoittuvuuksia: itse kirjoitettua REST-päätepistettä ilman käyttöoikeustarkistuksia, uudelleenohjauslogiikkaa teemassa tai reikää hylätyssä lisäosassa, joka on listattu "aktiiviseksi". Penetraustestaus löytää juuri nämä epästandardit sisäänpääsykohdat. Varmuuskopiot eivät estä tietomurtoa, ne auttavat toipumaan jälkikäteen. Nämä ovat eri suojauksen kerroksia, ja ne täydentävät toisiaan.
Miten penetraustestaus eroaa automatisoidusta skannerista, kuten WPScanista?
WPScan tarkistaa sivuston allekirjoitustietokantaa vasten: se katsoo ytimen, lisäosien ja teemojen versioita ja vertaa niitä tunnettuihin CVE-tunnisteisiin. Tämä on hyödyllistä perustason tarkistukseen, mutta skanneri ei ymmärrä kontekstia. Se ei näe, että tilauslomake vuotaa dataa ilman validointia, tai että räätälöity "myymäläpäällikkö"-rooli sai vahingossa teemaeditorin oikeudet. Penetraustestaaja (tai manuaalinen testaus) analysoi sovelluslogiikkaa, ei vain versionumeroita.
Kuinka usein penetraustestaus tulisi tehdä?
Jokaisen merkittävän muutoksen jälkeen: suuri ydinpäivitys, teeman vaihto, uuden kriittisen lisäosan lisääminen (maksut, jäsenyys, mukautetut kentät). Sivustoille, joissa käyttökatkoksen hinta on korkea (verkkokauppa, jäsenyysportaali), aikataulutettu penetraustestaus 6-12 kuukauden välein on perusteltua. Ihannetapauksessa penetraustestauksesta tulee osa kehityssykliä: vie muutokset → testaa stagingissa → korjaa → tuotantoon.
Voinko tehdä penetraustestauksen itse, palkkaamatta asiantuntijoita?
Perusvaiheet ovat saavutettavissa: aja WPScan, tarkista tietoturvaotsakkeet Security Headersin kautta, käy manuaalisesti läpi OWASP Top 10 -lista verkkosovelluksille. Mutta täysi penetraustestaus vaatii kokemusta: ymmärrystä siitä, miten hyökkäysvektoreita yhdistellään, miten palvelimen vastauksia luetaan ja miten erotetaan väärä positiivinen aidosta reiästä. Kaupalliselle sivustolle on viisaampaa tilata penetraustestaus ammattilaisryhmältä ja käyttää omia tarkistuksia hygieniaminiminä auditointien välillä.
Entä jos penetraustestaus löysi kymmeniä haavoittuvuuksia, mutta korjausbudjetti on rajallinen?
Priorisoi armottomasti. Ensimmäinen taso: haavoittuvuudet, jotka ovat hyödynnettävissä ilman todennusta (etädatapääsy, RCE). Toinen: ongelmat todennusalueella, jotka mahdollistavat oikeuksien korottamisen. Kolmas: puolustuksen syventäminen (lokitus, otsakkeet, tarpeettomat avoimet portit). Yllä olevan vaiheen 3 nopeat voitot sulkevat monia kohtia minimaalisella vaivalla. Loput menevät suunnitelmaan, jossa on määräaika, eivät tehtävälistalle ilman sellaista.
WordPressin suojaaminen penetraatiotestauksen jälkeen: mistä aloittaa tänään
Penetraatiotestaus ei tee sivustosta turvallista. Se tekee näkyväksi ne aukot, jotka sivustolla jo on. Sivustosta tulee turvallinen vasta, kun suljet nuo aukot ja varmistat, etteivät ne ole auenneet uudelleen.
Jos ammattimaisen penetraatiotestauksen budjettia ei ole vielä hyväksytty, aloita siitä, mitä on saatavilla juuri nyt:
- Aja ilmainen WPScan sivustoasi vasten (vähintään passiivisessa tilassa
--no-banner --enumerate vp) - Käy läpi vaiheen 3 nopeat voitot; se vie tunnin ja sulkee yleisimmät hyökkäysvektorit
- Rakenna inventaario kaikesta, mitä hallintapaneeliin on asennettu, ja poista kaikki, mitä et ole käyttänyt yli kuukauteen
Kun on kokonaisen penetraatiotestauksen aika, olet jo valmis: staging-ympäristö on pystyssä, lisäosat ovat hallinnassa, roolit on siivottu. Penetraatiotestaaja ei käytä budjettiasi sen luettelointiin, minkä jo tiedät, vaan keskittyy todellisiin haavoittuvuuksiin. Ja juuri sitä varten hänet palkkasit.

Ammattimainen kirjoittajien ja toimittajien tiimi, joka on erikoistunut laadukkaan sisällön luomiseen.