


🚫 Fausses commandes dans WooCommerce : 7 plugins et 4 techniques pour une protection complète contre le spam
Vous vous réveillez le matin, ouvrez le panneau d’administration, et vous découvrez 47 nouvelles commandes avec un total à zéro et des adresses fantaisistes. Cela vous dit quelque chose?
Les commandes indésirables dans WooCommerce ne se limitent pas à du bruit dans la base de données. Chaque fausse commande pollue les rapports, fausse les compteurs de stock et consomme des ressources d’hébergement. Et si un robot teste des cartes volées via votre boutique, le risque d’impayés s’invite à la fête: selon les données Stripe, les impayés augmentent d’environ 20% par an, et chaque paiement contesté signifie des frais bancaires et des revenus gelés.
Aujourd’hui, nous décortiquons l’ensemble de la chaîne de protection anti-spam pour WooCommerce: des réglages intégrés que vous pouvez activer en une minute, jusqu’aux extensions spécialisées et aux astuces moins évidentes comme les pièges à robots. À la fin de cet article, vous aurez mis en place une défense qui bloque la grande majorité des robots sans pénaliser vos vrais clients.
Pourquoi les boutiques WooCommerce deviennent des cibles d’attaques de spam
💡 Aperçu rapide:
- Désactivez la commande invité sans mot de passe, le moyen le plus rapide de stopper les campagnes massives de robots
- Ajoutez un champ piège invisible au formulaire d’inscription, les robots le remplissent, pas les humains
- Installez CleanTalk ou Akismet, les bases de données de signatures de spam dans le cloud se mettent à jour en temps réel
- Fixez une limite de tentatives de connexion et un blocage par IP, la force brute s’étouffera vers la deuxième dizaine de tentatives
- Activez la vérification de l’email et la confirmation de commande par téléphone pour les montants supérieurs à un seuil
Les robots attaquent WooCommerce pour trois raisons. Premièrement, c’est la plateforme eCommerce la plus répandue au monde, selon les données BuiltWith pour 2026, elle occupe la première place avec une large avance en nombre de boutiques actives. Deuxièmement, le formulaire de commande standard de WooCommerce est prévisible: le robot connaît les noms des champs et les points d’accès URL. Troisièmement, chaque fausse commande ne coûte presque rien à l’attaquant, un script en génère des milliers pendant que le propriétaire de la boutique gère les conséquences.
Le scénario le plus dangereux est le test de cartes. Les attaquants font passer des cartes volées sur votre boutique avec de petits montants (1 à 5 $) pour vérifier lesquelles sont valides. Les cartes valides servent ensuite à de gros achats ailleurs, et vous vous retrouvez avec des impayés et le risque de basculer dans un programme de surveillance du système de paiement.
Réglages de base de WordPress et WooCommerce: la première ligne de défense
Commencez par ce qui est déjà présent dans le moteur. Trois écrans de paramètres vont combler les brèches les plus évidentes.
Dans Réglages → Général, décochez «Tout le monde peut s’inscrire», cela ouvre le formulaire standard wp-login.php?action=register, que les robots repèrent par la signature de l’URL. Pour les inscriptions clients, WooCommerce utilise ses propres formulaires, cela n’affectera donc pas les acheteurs.
Dans Réglages → Discussion, désactivez «Autoriser les notifications de liens provenant d’autres blogs (pings et rétroliens)». Les rétroliens sont un vecteur de spam classique: un robot envoie une notification concernant un lien vers votre article, et dans le corps du message, une publicité pour un casino ou une URL de phishing.
Dans WooCommerce → Réglages → Comptes et confidentialité, désactivez l’option «Autoriser les clients à passer commande sans créer de compte». Oui, la commande invité est pratique pour la conversion. Mais si la boutique est déjà submergée de fausses commandes, un compte obligatoire avec un email vérifié coupe court immédiatement à la plupart des robots basiques.
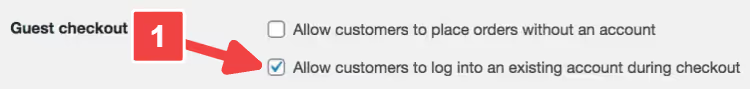
Ces trois réglages prennent moins de cinq minutes. Faites-les tout de suite, même si vous remettez tout le reste à plus tard. Une hygiène de base neutralise les attaques les plus bêtes, et celles-ci représentent la majorité.
Plugins anti-spam pour WooCommerce: quoi installer en 2026
Les réglages par défaut suffisent contre les scripts primitifs. Pour les bots dotés d’heuristiques et de données générées par IA, vous avez besoin d’outils spécialisés. Voici sept plugins qui bloquent le spam à différents niveaux: des commentaires aux fausses commandes.
Plugin | Type de protection | Prix | Fonctionnalité clé |
|---|---|---|---|
Akismet | Commentaires, inscriptions | Gratuit / à partir de 10 $/mois | Base de données mondiale de signatures de spam |
CleanTalk | Commandes, formulaires, inscriptions | À partir de 12 $/an | Vérification cloud sans CAPTCHA |
Blocker | Commandes | Freemium | Blocage par IP, État, code postal |
Titan Anti-Spam | Complète | Gratuit | Pare-feu + scanner + anti-spam |
Limit Attempts | Connexion, force brute | Freemium | Blocage IP après N tentatives |
Fake Customer Blocker | Commandes | 9 $ | Filtrage email/domaine avec messages personnalisés |
Honeypot CF7 | Formulaires de contact | Gratuit | Piège invisible pour les bots |
Akismet, filtrage en masse des commentaires et inscriptions
Akismet vérifie chaque inscription et commentaire par rapport à une base de données mondiale de signatures de spam collectées auprès de millions de sites. Plus de 5 millions d’installations actives: ce n’est pas du marketing, c’est un fait tiré de la page du plugin sur WordPress.org.
Le plugin intercepte 99,9% des spams selon les développeurs. En pratique, le flot de commentaires contenant des liens de phishing et de pornographie disparaît complètement. Les faux positifs sont rares: sur un mois de fonctionnement sur une boutique moyenne, 2 ou 3 commentaires légitimes sont bloqués, et il est facile de les restaurer depuis la file de modération.
- ✅ Base de données mondiale mise à jour en continu
- ✅ Fonctionne sans élément visible sur le frontend
- ❌ La version gratuite est réservée aux blogs personnels; les boutiques ont besoin d’un forfait payant
- 💰 Gratuit pour les blogs personnels, Pro à partir de 9,95 $/mois
CleanTalk, protection cloud sans CAPTCHA
CleanTalk est le couteau suisse contre le spam dans WooCommerce. Il bloque les commandes frauduleuses, les fausses inscriptions, les commentaires indésirables, les envois en masse via les formulaires de contact et le bourrage d’avis. Tout passe par une API cloud: votre serveur ne subit aucune charge d’analyse, et la décision arrive en 1 à 3 secondes.
Le principal avantage: pas de CAPTCHA. Personne n’a à sélectionner des feux de circulation ni à taper des lettres déformées. Le plugin analyse les schémas comportementaux et vérifie l’IP et l’email par rapport à une base de données cloud, tout en restant complètement invisible pour l’utilisateur.
Sur WordPress.org, le plugin a été mis à jour en juillet 2026 (v6.84), avec plus de 200 000 installations actives. Un plus distinct: une protection intégrée contre le card testing grâce à l’analyse des schémas de petites transactions.
- ✅ Invisible pour les utilisateurs, ne nuit pas à la conversion
- ✅ Couvre les commandes, inscriptions, avis, formulaires de contact
- ❌ Dépendance au cloud: si l’API est indisponible, il n’y a pas de protection
- 💰 Essai de 7 jours, puis à partir de 12 $/an
Blocker, blocage ciblé des commandes suspectes
Blocker résout une tâche précise: il empêche les clients d’accéder à la validation de commande sur la base de critères définis: adresse IP, État, code postal, pays. Lorsqu’un bot ou un acheteur indésirable correspond à une règle, le plugin interrompt le processus de commande et affiche un avis personnalisable.
L’outil n’est pas conçu pour le filtrage de masse mais pour un blocage chirurgical: par exemple, toutes les commandes en provenance du Nigeria avec un paiement à la livraison, ou une IP spécifique qui fait du card testing pour la quatrième fois en une semaine.
- ✅ Règles de blocage flexibles
- ❌ Uniquement les commandes WooCommerce (ne touche ni aux inscriptions ni aux commentaires)
- 💰 Freemium, actuellement distribué sous le nom Fraud Prevention For WooCommerce and EDD
Titan Anti-Spam, tout-en-un: pare-feu + anti-spam + audit
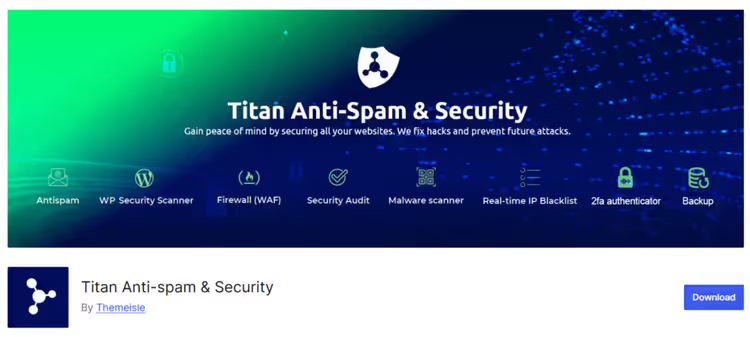
Titan combine un filtre anti-spam, un pare-feu, un scanner de malwares et un audit de disponibilité du site dans un seul package gratuit. L'algorithme repose sur un «CAPTCHA JS invisible» et un «piège de saisie invisible» (honeypot): les bots n'exécutent pas JavaScript et remplissent le champ caché, tandis que les visiteurs réels passent sans s'en apercevoir.
Le plugin filtre les commentaires sans CAPTCHA et vous permet de convertir les commentaires indésirables en commentaires normaux en un seul clic. Conforme au RGPD: il ne stocke pas de données visiteurs superflues.
- ✅ Tout-en-un gratuit: anti-spam + pare-feu + scanner
- ✅ Vérification invisible sans CAPTCHA
- ❌ Non compatible avec Disqus, Jetpack Comments, AJAX Comment Form, bbPress
- 💰 Gratuit, page sur WordPress.org
Limit Attempts, protection contre la force brute et le devinement de mot de passe
On parle de force brute lorsqu'un bot essaie des centaines de mots de passe par minute pour tenter de deviner l'accès administrateur. Limit Attempts bloque l'adresse IP après un nombre défini de tentatives échouées et peut masquer les formulaires de connexion, d'inscription et de réinitialisation de mot de passe aux IP bloquées.
Sur WordPress.org, le plugin a été mis à jour en mai 2026 (v2.6.5). Compatible avec Gravity Forms, ReCaptcha et Captcha Pro.
- ✅ Configuration simple: seuil de tentatives, durée de blocage, liste blanche d'IP
- ✅ Masque les formulaires aux adresses bannies
- ❌ Protection de la connexion uniquement, ne traite pas les commandes spam
- 💰 Freemium: la version gratuite suffit pour la plupart des boutiques
Fake Customer Blocker, filtre de faux clients
Un plugin spécialisé pour WooCommerce: bloque les commandes par email, domaine, erreurs de champ et règles personnalisées. Chaque blocage est accompagné d'un message personnalisable, de sorte que l'utilisateur voit la raison du rejet plutôt qu'une interruption silencieuse du checkout.
- ✅ Notifications personnalisées pour chaque règle
- ❌ Couvre uniquement les commandes
- 💰 9 $, vendu sur le site du développeur Techeshta
Honeypot for Contact Form 7, piège invisible pour bots
Un module complémentaire gratuit pour Contact Form 7 qui insère un champ caché dans le formulaire. Les robots remplissent automatiquement tous les champs, y compris celui qui est invisible, et tombent dans le pot de miel. Un visiteur réel ne voit jamais ce champ et n’interagit jamais avec lui.
L’avantage, c’est que l’utilisateur n’a absolument rien à prouver: pas de CAPTCHA, pas de case à cocher «Je ne suis pas un robot». Le formulaire reste propre et le spam est filtré côté serveur.
- ✅ Totalement invisible pour les utilisateurs
- ❌ Uniquement pour Contact Form 7, ne prend pas en charge les autres extensions de formulaire
- 💰 Gratuit, page sur WordPress.org (l’extension est désormais développée sous le nom CF7 Apps)
Méthodes de protection complémentaires: du CAPTCHA à la vérification manuelle
Les plugins bloquent la majorité des spams. Les cas restants sont des attaques ciblées et des scénarios atypiques. Utilisez des méthodes complémentaires pour ceux-là.
CAPTCHA et reCAPTCHA, un classique qui fonctionne encore
Google reCAPTCHA v3 fonctionne de manière invisible: il attribue à chaque visiteur un score de 0,0 (bot) à 1,0 (humain) en se basant sur son comportement sur la page. Pas de feux de circulation ni de lettres déformées. Si le score passe sous le seuil défini, le formulaire ne s’envoie pas.
Un plugin d’intégration gratuit, CAPTCHA 4WP, anciennement Advanced noCaptcha & invisible Captcha. Il s’installe sur les formulaires de commande, d’inscription et de commentaires en quelques clics.
Gardez à l’esprit que reCAPTCHA v2 avec sélection d’images agace les acheteurs et nuit à la conversion. Si vous déployez un CAPTCHA, utilisez uniquement la version invisible v3 ou Cloudflare Turnstile.
Vérification par email, une double barrière pour les inscriptions
Des plugins comme New User Approve ajoutent une validation manuelle des inscriptions par l’administrateur ou envoient un lien d’activation à l’adresse email de l’utilisateur. Tant que l’email n’est pas confirmé, le compte reste en statut «en attente» et ne peut pas créer de commandes.
La méthode est simple mais efficace: les bots de spam parviennent rarement jusqu’à l’étape du clic sur un lien dans un email.
Blocage par IP et par pays, quand vous connaissez l’ennemi de vue
Si le flot de spam provient des mêmes adresses IP ou des mêmes pays, bloquez-les au niveau de l’hébergement (cPanel → IP Blocker) ou via un plugin de sécurité comme Wordfence.
Important: ne bloquez pas des pays entiers sans analyse. Vous risquez de couper l’accès à de vrais acheteurs. Examinez vos journaux de commandes sur un mois: si, par exemple, le Vietnam n’a généré aucun achat réel mais des centaines de tentatives de spam, le blocage est justifié.
Confirmation de commande par téléphone, pour les produits et services à panier élevé
Une méthode issue de l’arsenal des plateformes edtech comme Open English: un conseiller contacte le client avant l’activation de la commande. Pour les biens numériques, les formations en ligne et les services à forte valeur ajoutée, cela filtre tous les bots et renforce également la confiance.
Pour un e-commerce de produits physiques, la méthode est trop chronophage. Utilisez-la de manière sélective: commandes d’un montant anormalement élevé ou paiement en contre-remboursement vers des régions à fort taux de fraude.
Checklist de protection WooCommerce: ce qui fonctionne et ce qui ne fonctionne pas
Construisez votre défense par couches. Aucun outil unique n’offre une garantie totale, mais une combinaison de trois ou quatre niveaux bloque presque tout.
Ce qui fonctionne:
- Combiner les plugins: CleanTalk pour les commandes + Akismet pour les commentaires + Limit Attempts pour la connexion
- Mettre en place reCAPTCHA v3 sur le checkout, la vérification invisible ne pénalise pas la conversion
- Activer la vérification par email: les bots ne confirment presque jamais une adresse email
- Mettre à jour régulièrement WordPress, WooCommerce et les plugins, chaque version obsolète est une brèche potentielle
- Vérifier les journaux une fois par semaine: un pic soudain d’inscriptions ou de commandes à zéro est un signal d’attaque
Ce qui ne fonctionne pas / est contre-productif:
- Un seul plugin pour tout faire, chaque outil a sa propre zone de couverture
- Désactiver complètement la commande invité sans analyse, vous pouvez perdre une part notable de la conversion par achat d’impulsion
- Bloquer des pays entiers sans vérifier les statistiques, vous coupez l’accès à de vrais clients
- Trop de CAPTCHA à chaque étape, les acheteurs partent chez la concurrence
- Ignorer les mises à jour des plugins de sécurité, les bots exploitent des vulnérabilités connues, pas des zero-days
⁉️🤔 Questions fréquentes
Peut-on bloquer complètement les commandes spam sans plugins?
Complètement, non. Les réglages par défaut de WordPress et WooCommerce filtrent les bots primitifs, mais les scripts de spam modernes les contournent en quelques minutes. Un ensemble minimal sans plugin: désactiver la commande invité + inscription personnalisée (WPS Hide Login) + reCAPTCHA v3 invisible. Mais un plugin dédié comme CleanTalk vous fera gagner des heures de modération manuelle.
Est-ce que le CAPTCHA ralentit le site?
reCAPTCHA v3 ajoute un délai négligeable au chargement de la page, imperceptible pour l’utilisateur. Les CAPTCHA graphiques lourds (v2) peuvent ajouter jusqu’à une seconde et sont sensiblement agaçants. Une alternative, Cloudflare Turnstile: plus léger que reCAPTCHA et non lié à l’écosystème Google.
Comment distinguer une fausse commande d’une vraie?
Signes d’une fausse commande: montant minimum, paiement en contre-remboursement, email du type
ur.liam@321aaaaa, adresse avec des rues inexistantes, IP provenant d’un pays où vous n’opérez pas. Les faux en masse arrivent par lots de 10 à 50 sur une courte période avec le même schéma de données.
Que faire des commandes spam déjà reçues?
Ne les supprimez pas tout de suite, analysez d’abord le schéma (IP, horaire, géographie, type de paiement). Cela vous montrera d’où vient l’attaque et quelle brèche colmater. Après analyse, suppression en masse via WooCommerce → Commandes → filtrer par statut. CleanTalk peut nettoyer automatiquement les commentaires et inscriptions spam.
Est-ce que WooCommerce Anti-Fraud aide contre le spam ordinaire?
WooCommerce Anti-Fraud est orienté vers la fraude au paiement (card testing, cartes volées) et attribue un score de risque aux commandes. Il ne protège pas contre les inscriptions massives de bots ni les commentaires spam. Utilisez-le comme troisième couche après une protection anti-spam de base.
Résultats: construire la protection de votre boutique
Il n’existe pas de recette universelle; le niveau de protection dépend de ce qui est précisément attaqué dans votre boutique. Voici trois options éprouvées:
Vous êtes submergé par des inscriptions spam: désactivez l’inscription des visiteurs via le formulaire WordPress standard, installez CleanTalk et ajoutez la vérification d’email avec New User Approve. Trois actions, et le flux de faux comptes disparaît.
Fausses commandes en contre-remboursement: désactivez le contre-remboursement pour les pays à haut risque de fraude, connectez Blocker ou Fake Customer Blocker avec des règles pour les régions problématiques, ajoutez CleanTalk sur la page de commande.
Test de cartes avec de petits montants: WooCommerce Anti-Fraud + CleanTalk avec la surveillance des transactions activée + vérification obligatoire du CVV. Si l’attaque persiste, activez temporairement la confirmation de commande par téléphone pour les montants anormalement bas.
Commencez modestement: aujourd’hui, désactivez l’inscription des visiteurs et les pingbacks dans les réglages WordPress. Demain, installez CleanTalk ou Akismet. Chaque couche de protection rend l’attaque de votre boutique plus coûteuse pour l’acteur malveillant, et à un moment donné, les bots passent à une cible plus facile.

Une équipe professionnelle de rédacteurs et d'éditeurs spécialisés dans la création de contenu de qualité.