













🛡 Protection WordPress par pentests : un guide de durcissement
Un site sous WordPress tourne pendant un mois, six mois, un an, puis un email de l’hébergeur arrive: «Des spams sont envoyés depuis votre compte.» Ou un client appelle en panique parce que la page d’accueil redirige désormais vers un domaine de phishing.
Les check-lists de sécurité standard aident à couvrir l’essentiel: mises à jour, mots de passe robustes, sauvegardes. Mais elles ne montrent pas ce qui cassera en premier dans votre assemblage spécifique de trois douzaines de plugins, d’un thème sur mesure et d’ajustements dans functions.php.
Un pentest de site WordPress n’est pas «un contrôle de plus». C’est une attaque délibérée contre votre site, suivie d’une liste documentée de vulnérabilités, classées par dangerosité réelle. Et surtout, avec des mesures concrètes pour combler les brèches afin qu’elles ne se rouvrent pas à la prochaine mise à jour.

💡 Aperçu rapide:
- Aller au-delà de la check-list de sécurité: un pentest examine le site avec le regard d’un attaquant
- Détecter les vulnérabilités WordPress typiques: des logs de debug en production au XSS via des formulaires
- Parcourir un cycle complet de durcissement: périmètre, correction, gains rapides, nouveau test, proxy WAF
- Préparer correctement le site pour un pentest: staging, rôles de test, journalisation
Pourquoi un pentest est plus efficace qu’une check-list de sécurité
Une check-list, c’est «on fait et on oublie». XML-RPC désactivé, limite de tentatives de connexion définie, préfixe de table modifié. Cases cochées, sentiment du devoir accompli.
Un pentest renverse la perspective. Il examine le site avec le regard d’un attaquant et trouve souvent des éléments absents des check-lists. Par exemple, un endpoint REST personnalisé que le développeur du thème a laissé sans vérification de droits. Ou deux plugins de formulaire installés «au cas où», dont l’un n’a pas été mis à jour depuis deux ans et embarque une bibliothèque vulnérable.
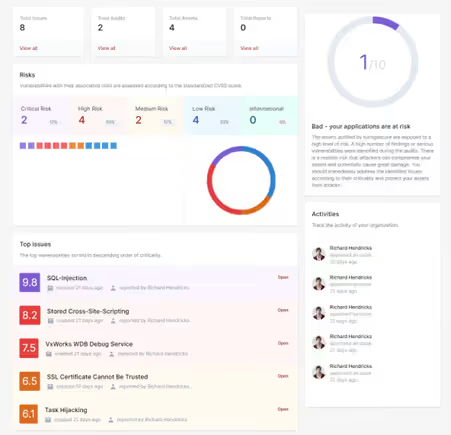
Un pentest professionnel est une procédure planifiée avec un périmètre défini, des résultats documentés et des recommandations priorisées. Ce qui le distingue d’un scanner automatique, c’est la profondeur: un scanner automatique trouve les signatures de vulnérabilités connues, mais reste aveugle face à une logique de rôles personnalisée, un thème spécifique ou des routes REST écrites à la main.
Le résultat d’un pentest n’est pas seulement une liste de «ceci est mauvais». C’est une preuve: voici la requête que nous avons envoyée, voici la réponse que nous avons obtenue, voici pourquoi c’est dangereux, et voici comment corriger. Pour un dirigeant, c’est un argument dans une discussion budgétaire; pour un développeur, un plan d’action prêt à l’emploi.
Trois vulnérabilités WordPress typiques: comment un pentest les détecte
Les problèmes WordPress sont rarement exotiques. Au fil des années d’administration de sites, nous observons des schémas récurrents: les noms de plugins et de thèmes changent, mais les classes de vulnérabilités restent les mêmes. Voici trois exemples qu’un pentest met systématiquement au jour.
Exemple 1: hébergement et configuration WordPress non sécurisés
Les défauts de configuration de sécurité sont l’un des problèmes les plus répandus. Des fonctionnalités superflues sont activées, les comptes par défaut n’ont pas été renommés et les messages d’erreur divulguent des détails sur l’environnement directement dans le navigateur. Certains problèmes relèvent de l’hébergeur, mais WordPress permet de les corriger.
Ce que voit un pentester:
- Listage de répertoire activé: n’importe qui peut parcourir le contenu de
/wp-content/uploads/ - Informations de debug en frontend:
WP_DEBUGdéfini surtrueen production - Panneau d’administration sans protection supplémentaire: accès direct à
/wp-login.phpsans restrictions
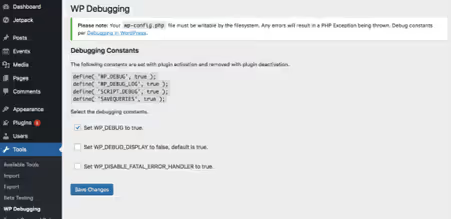
La sortie de debug dans le navigateur révèle les chemins de fichiers, les versions des composants et la structure de la base de données. Un pentester utilise ces données pour cartographier les vecteurs d’attaque.
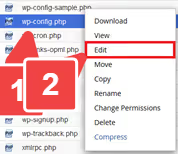
Désactiver WP_DEBUG dans wp-config.php est la première correction, et la plus rapide: une seule constante supprime toutes les informations de debug de l’accès public.
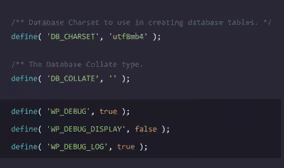
La solution, désactiver le debug en production:
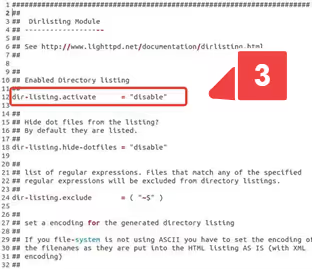
Fermer le listage de répertoire au niveau du serveur ou via .htaccess.
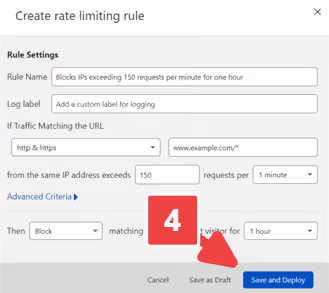
La limitation du taux de requêtes sur /wp-login.php stoppe les attaques par force brute avant même qu’elles n’atteignent WordPress.
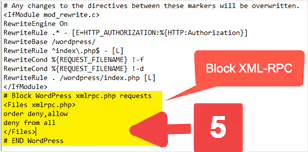
Des règles de protection côté serveur (règles WAF au niveau de l’hébergement ou du CDN). L’extension Solid Security (anciennement iThemes Security) couvre plusieurs de ces vecteurs de manière centralisée; la version gratuite suffit pour une protection de base.
Exemple 2: accumulation d’extensions et permissions excessives
Les mises à jour régulières du cœur, des thèmes et des extensions font partie des fondamentaux que tous les guides de sécurité ne cessent de rappeler. En pratique, cependant, ce qui importe davantage que la mise à jour d’une extension spécifique, c’est la configuration globale de l’installation.
La démarche de durcissement est ici systématique:
- Dresser un inventaire complet des extensions et des thèmes
- Supprimer tout ce qui n’est pas utilisé
- Attribuer une responsabilité claire pour les mises à jour
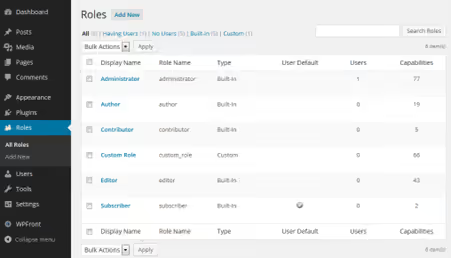
Les rôles et les permissions suivent strictement le principe du moindre privilège. Un éditeur n’a pas besoin d’accéder aux réglages des extensions, et un spécialiste SEO n’a pas besoin d’accéder à l’installation des thèmes.
Cas réel: un site utilise deux extensions de formulaire «pour des raisons historiques».
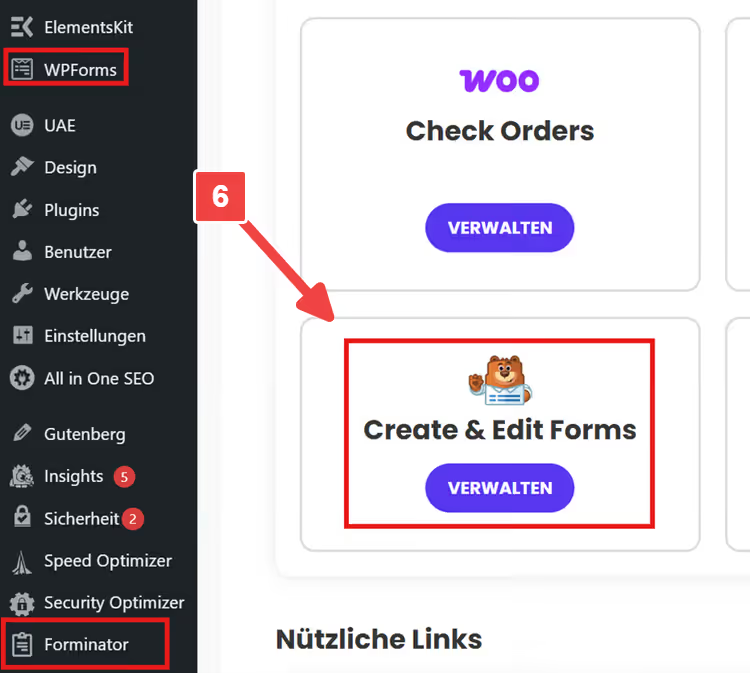
Un test d’intrusion montre qu’une seule est réellement utilisée. La seconde n’est qu’un poids mort, mais ses points de terminaison sont exposés et embarquent une version vulnérable d’une bibliothèque. Le durcissement ne consiste pas ici à ajouter une couche de protection supplémentaire; il s’agit simplement de supprimer l’extension inutilisée. Les audits réguliers des extensions et un regard critique sur chaque composant installé font partie intégrante du cycle de sécurité, et non d’une action ponctuelle.
Exemple 3: injections et XSS via la partie publique
L’OWASP place les injections en tête de son classement des menaces. Dans WordPress, elles se produisent partout où un développeur considère les saisies utilisateur comme «sûres par défaut»:
- Formulaires de contact et d’abonnement à la newsletter
- Recherche et filtres dans les boutiques et catalogues
- Commentaires et champs personnalisés
Protection de base: quatre règles qui ferment la plupart des vecteurs:
- Valider les saisies côté serveur (ne jamais faire confiance au client)
- Échapper les sorties en fonction du contexte (HTML, JS, SQL, URL)
- Maintenir les extensions à jour
- Revoir périodiquement le code des thèmes personnalisés
Un test d’intrusion vous apporte l’essentiel: une preuve reproductible. Une requête spécifique, une réponse système spécifique: voilà un argument qui ne vous oblige pas à expliquer les détails techniques de l’attaque à un responsable ou à un client.
Processus de durcissement WordPress: du rapport à la protection
L’erreur la plus fréquente après un pentest est de vouloir tout corriger en même temps. Il vous faut plutôt un processus qui équilibre la priorité technique, l’effort nécessaire et la pérennité des correctifs face aux mises à jour.
Étape 1: définir le périmètre et les priorités
Toutes les observations d’un rapport ne sont pas critiques. Un bon rapport de pentest inclut la sévérité, les URL concernées et une description des dégâts potentiels. Cela vous permet d’établir un ordre de traitement:
- Vulnérabilités exploitables à distance sans authentification (priorité critique)
- Vulnérabilités dans la zone d’authentification avec un vecteur d’attaque simple
- Erreurs de configuration et défense en profondeur (priorité basse, mais nombreuses)
Étape 2: implémenter les correctifs pour qu’ils survivent aux mises à jour
Un grand classique: vous appliquez un correctif, une semaine plus tard une mise à jour automatique du thème arrive, et tout casse. L’endroit où vous placez le correctif détermine sa durabilité:
- Niveau serveur ou hébergement: en-têtes, TLS, limitation de débit, permissions des fichiers. Le plus fiable, vit indépendamment de WordPress.
- Thème enfant ou hooks propres: modifications de template et de fonctionnalités. Pas de modifications directes du thème parent.
- Remplacement d’un plugin plutôt qu’un «plugin pansement»: si un composant est problématique par architecture, il est plus simple de le remplacer par une alternative moderne que de le patcher sans fin.
La documentation de durcissement WordPress décrit les points typiques et souligne l’importance des pratiques opérationnelles: mises à jour, contrôle d’accès, audit. Parfois, remplacer deux ou trois composants obsolètes change radicalement le score de sécurité d’un site.
Étape 3: commencer par les gains rapides
Des gains rapides qui produisent un effet disproportionné:
- Réduire le nombre de comptes administrateur, activer l’authentification à deux facteurs, définir une longueur minimale de mot de passe
- Vérifier XML-RPC: si vous n’en avez pas besoin (pas d’application ni de connexion Jetpack), désactivez-le. Si vous en avez besoin, protégez-le via Solid Security
- Définir les permissions des fichiers et dossiers: le serveur web ne doit écrire que dans les dossiers où c’est réellement nécessaire. Discutez-en séparément avec les hébergeurs, tous les masques de fichiers ne sont pas également sûrs lors d’un changement
- Tester non seulement la création des sauvegardes mais aussi la restauration à partir de celles-ci. Une sauvegarde sans restauration vérifiée est une fausse tranquillité d’esprit
Étape 4: le retest est obligatoire
Un correctif n’est considéré comme clos que lorsqu’il est vérifié. Un pentest de contrôle vérifie: si la vulnérabilité est réellement éliminée et si des effets de bord sont apparus. C’est critique pour des mesures comme la Content Security Policy ou des en-têtes HTTP stricts, elles cassent le frontend à la moindre erreur de configuration.
Étape 5: envisager un proxy WAF
Le concept de proxy pare-feu est efficace et éprouvé: chaque requête vers le site passe d’abord par une couche proxy, où elle est analysée et filtrée, avant d’atteindre le serveur web. Cela bloque une énorme couche d’attaques avant même qu’elles ne contactent WordPress. Sucuri, une option pour ce type de protection. Alternatives: Cloudflare WAF, Wordfence Premium avec protection au niveau des endpoints.
Comment rendre un pentest plus rapide et plus efficace
Un pentest apporte une valeur maximale quand les conditions sont préparées à l’avance. Le standard Penetration Testing Execution Standard met en avant la phase de pré-engagement, le moment où les parties s’accordent sur les objectifs, les règles et les limites du test.
Ce que cela signifie pour vous en tant que propriétaire d’un site WordPress:
- Environnement de staging plutôt que la production: réduit le risque pour les utilisateurs réels et permet des tests plus agressifs. Si le staging n’est pas disponible, au minimum un clone sur un sous-domaine avec un accès restreint par IP.
- Comptes de test avec différents rôles: au minimum éditeur et administrateur. Sans cela, les tests d’autorisation n’ont pas de sens.
- Journalisation activée: événements de connexion, modifications de fichiers, installations de plugins. Ces enregistrements sont précieux lors de l’analyse d’incident.
- Coordination avec les services tiers: si le site s’intègre avec une passerelle de paiement, un CRM ou des outils de tracking, définissez à l’avance ce qui peut et ne peut pas être touché pendant le test.
Prochaines étapes après un pentest
1. Construire un inventaire des plugins et thèmes, supprimer ceux qui ne sont pas utilisés, définir un rythme de mise à jour
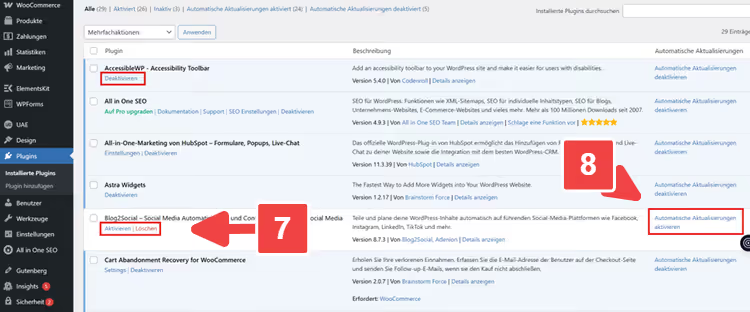
2. Revoir les rôles et les comptes administrateur, permissions strictement selon le principe du moindre privilège
3. Mettre en place un environnement de staging et un processus de déploiement des correctifs qui survit aux mises à jour
4. Préparer des captures d’écran pour la documentation: aperçu du rapport, exemple de requête avec réponse, comparaison des en-têtes ou de la configuration avant/après.
5. Planifier un retest avec une date précise, le durcissement ne doit pas s’arrêter à l’hypothèse «nous avons tout corrigé».
Cette approche transforme un pentest d’un «contrôle de trous» ponctuel en un cycle continu: tester, corriger, vérifier, répéter. Avec le temps, le site devient non seulement «couvert» mais véritablement résilient face aux attaques, et vous le savez non pas parce qu’une checklist le dit, mais parce que la vérification l’a confirmé.
⁉️🤔 Questions fréquentes
Ai-je besoin d’un pentest si j’utilise Solid Security et que je fais des sauvegardes?
Les plugins de sécurité couvrent les vecteurs d’attaque connus mais ne voient pas les vulnérabilités personnalisées: un endpoint REST écrit maison sans vérification de permission, une logique de redirection dans un thème, ou une faille dans un plugin abandonné qui est listé comme «actif». Un pentest trouve précisément ces points d’entrée non standards. Les sauvegardes n’empêchent pas une intrusion, elles vous aident à récupérer après coup. Ce sont des couches de protection différentes, et elles se complètent.
En quoi un pentest diffère-t-il d’un scanner automatisé comme WPScan?
WPScan vérifie un site par rapport à une base de signatures: il regarde les versions du cœur, des plugins et des thèmes et les compare aux CVE connues. C’est utile pour une vérification de base, mais un scanner ne comprend pas le contexte. Il ne voit pas qu’un formulaire d’abonnement laisse fuiter des données sans validation, ou qu’un rôle personnalisé «gérant de boutique» a accidentellement obtenu les droits d’édition de thème. Un pentester (ou un pentest manuel) analyse la logique applicative, pas seulement les numéros de version.
À quelle fréquence faut-il réaliser un pentest?
Après tout changement significatif: une mise à jour majeure du cœur, un changement de thème, l’ajout d’un nouveau plugin critique (paiements, adhésion, champs personnalisés). Pour les sites où le coût d’une indisponibilité est élevé (e-commerce, portail d’adhérents), un pentest planifié tous les 6 à 12 mois se justifie. Idéalement, le pentest devient une partie du cycle de développement: déployer les changements → tester sur staging → corriger → en production.
Puis-je réaliser un pentest moi-même, sans faire appel à des spécialistes?
Les étapes de base sont accessibles: lancer WPScan, vérifier les en-têtes de sécurité via Security Headers, parcourir manuellement l’OWASP Top 10 pour les applications web. Mais un pentest complet exige de l’expérience: comprendre comment combiner les vecteurs d’attaque, comment lire les réponses du serveur, et comment distinguer un faux positif d’une vraie faille. Pour un site commercial, il est plus sage de commander un pentest auprès d’une équipe professionnelle et d’utiliser vos propres vérifications comme un minimum d’hygiène entre deux audits.
Que faire si un pentest a trouvé des dizaines de vulnérabilités, mais que le budget de remédiation est limité?
Priorisez sans pitié. Premier niveau: vulnérabilités exploitables sans authentification (accès aux données à distance, RCE). Deuxième: problèmes dans la zone d’authentification qui permettent une élévation de privilèges. Troisième: défense en profondeur (journalisation, en-têtes, ports ouverts inutiles). Les gains rapides de l’étape 3 ci-dessus règlent de nombreux points avec un effort minimal. Le reste va dans un plan avec une échéance, pas dans un backlog sans date.
Sécuriser WordPress après un pentest: par où commencer aujourd’hui
Un pentest ne rend pas un site sécurisé. Il rend visibles les failles qui existent déjà dans le site. Le site ne devient sécurisé qu’une fois que vous avez refermé ces failles et vérifié qu’elles ne se sont pas rouvertes.
Si le budget pour un pentest professionnel n’est pas encore validé, commencez par ce qui est disponible dès maintenant:
- Lancez WPScan, gratuitement, contre votre site (au moins en mode passif
--no-banner --enumerate vp) - Appliquez les gains rapides de l’étape 3; cela prend une heure et referme les vecteurs d’attaque les plus courants
- Constituez un inventaire de tout ce qui est installé dans le panneau d’administration et supprimez tout ce que vous n’avez pas utilisé depuis plus d’un mois
Quand viendra le moment du pentest complet, vous serez déjà prêt: la staging est en place, les plugins sont sous contrôle, les rôles sont nettoyés. Le pentester ne dépensera pas votre budget à énumérer ce que vous connaissez déjà, mais se concentrera sur les vulnérabilités réelles. Et c’est exactement pour cela que vous l’avez engagé.

Une équipe professionnelle de rédacteurs et d'éditeurs spécialisés dans la création de contenu de qualité.