













🔒 Plugin keamanan wordpress terbaik 2026: gambaran umum dan perbandingan
330 milioni di tentativi malevoli al giorno. Non è un’ipotesi, è il dato reale del report Wordfence 2026, e quell’ondata viene fermata da un singolo plugin.
Il problema di WordPress non è il core. Decine di sviluppatori lo sottopongono ad audit e le patch critiche vengono rilasciate in giornata. Le vulnerabilità arrivano da tre punti: un plugin obsoleto con un bug noto, errori comuni di amministrazione come la password «admin» e un file xmlrpc.php esposto. Ognuna di queste falle si può chiudere in 15 minuti, se sai quali strumenti funzionano davvero nella pratica, non solo nella descrizione su WordPress.org.
Ecco nove plugin di sicurezza, selezionati in base a test su siti reali. Con opzioni gratuite e a pagamento, punti di forza e limiti onesti. Scegli in base all’attività da svolgere, non al marketing più rumoroso.
💡 Panoramica rapida:
- Verifica cosa è già presente sul sito: due plugin di sicurezza in conflitto mandano in crash il pannello di amministrazione
- Scegli un plugin principale dalla lista qui sotto: Solid Security, Wordfence o MalCare
- Configura il firewall e la protezione anti brute-force: installare non basta
- Aggiungi 2FA, cambia il prefisso del database e disabilita l’editor dei file: tre minuti di lavoro
Prodotto | Per chi | Prezzo | Caratteristica chiave |
|---|---|---|---|
Solid Security | Tuttofare: dal principiante al professionista | Gratuito / Pro $99/anno | Configurazione flessibile + patch zero-day |
Wordfence Security | Protezione economica con uno scanner potente | Gratuito / Premium $149/anno | Firewall endpoint + 5 milioni di installazioni |
MalCare | Automazione «imposta e dimentica» | Da $99/anno | Rimozione malware in un clic |
All-In-One WP Security | Principiante, primo plugin di sicurezza | Gratuito | Punteggio visivo della sicurezza |
Sucuri Security | Professionisti, siti ad alto traffico | Gratuito / Da $199/anno | Firewall a livello DNS + pulizia gestita |
1. Solid Security
Ex iThemes Security, uno dei plugin più longevi della categoria. Dopo il rebranding in SolidWP, il prodotto ha ricevuto un’interfaccia completamente ridisegnata, un centro notifiche e aggiornamenti regolari senza perdere la retrocompatibilità. Secondo i dati di WordPress.org, oltre 900.000 installazioni attive.
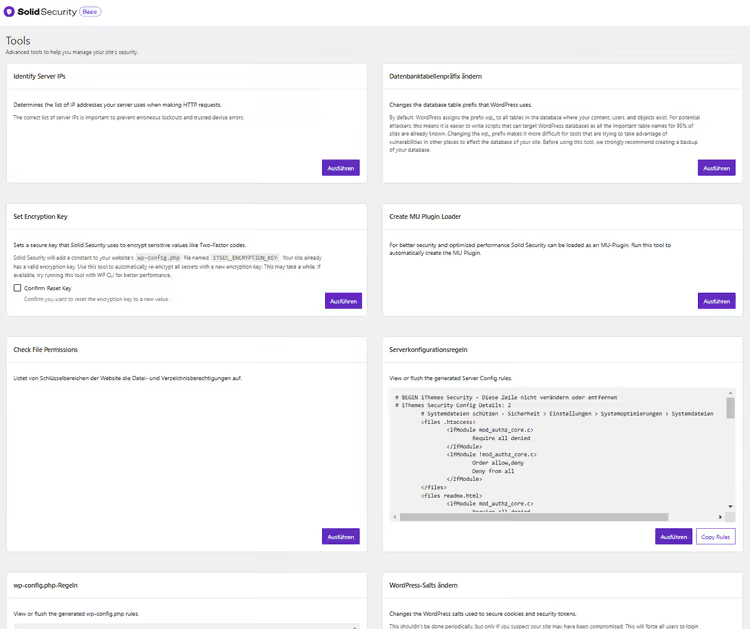
Nella pratica, Solid Security chiude falle di cui il proprietario del sito spesso ignora persino l’esistenza. La procedura guidata integrata accompagna in una checklist: modifica del prefisso del database, disabilitazione dell’editor dei file, oscuramento dell’URL di login, limitazione dei tentativi di accesso. La versione gratuita offre già un perimetro di base solido.
Protezione nella versione gratuita:
- Blocco di attacchi brute-force e SQL injection
- Rilevamento modifiche ai file
- Scansione malware di base
- Oscuramento dell’URL di login e modifica del prefisso del database
- WAF (web application firewall)
- Blocco di IP malevoli noti
Consiglio pratico: durante gli attacchi brute-force attivi, il plugin invia una notifica per ogni blocco. Nel centro notifiche, limita l’invio a una email al giorno. Altrimenti la tua casella di posta si trasforma in un feed di spam.
Solid Security Pro: cosa ottieni a pagamento
La versione Pro a $99/anno (1 sito) aggiunge livelli di protezione critici per i progetti commerciali (prezzi aggiornati su SolidWP.com):
- Autenticazione a due fattori (2FA) e login senza password (passkeys)
- Dispositivi affidabili: diritti di amministratore solo da dispositivi verificati
- Magic Links: accesso anche quando il nome utente è bloccato
- Applicazione automatica di patch per vulnerabilità (zero-day): il plugin applica una patch prima che il fornitore rilasci un aggiornamento
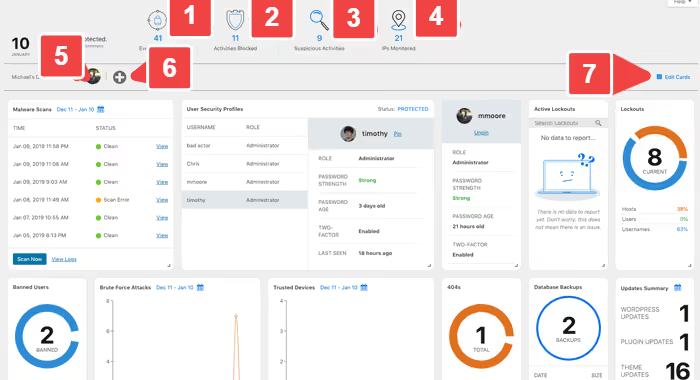
- Dashboard di sicurezza in tempo reale e registrazione delle azioni degli utenti
- Geolocalizzazione del dispositivo, importazione/esportazione impostazioni, cambio forzato della password
Il piano Pro per 10 siti, $299/anno (prezzi SolidWP). In termini di rapporto prezzo/capacità, Solid Security Pro resta una delle opzioni più valide sul mercato.
Vantaggi:
- La versione gratuita copre la maggior parte delle minacce più comuni
- Configurazione manuale flessibile: l’amministratore decide cosa attivare
- Patch zero-day automatiche (Pro)
- Aggiornato con regolarità, il rebranding non ha compromesso la retrocompatibilità
Svantaggi:
- Inonda di notifiche durante gli attacchi attivi (risolvibile dalle impostazioni)
- La versione Pro non include la pulizia gestita (a differenza di Sucuri e MalCare)
- Un principiante può perdersi facilmente tra le impostazioni avanzate
Prezzo: Gratuito / Pro da $99/anno per 1 sito (SolidWP).
🔗 Solid Security su WordPress.org | 🔗 Sito SolidWP
2. Wordfence Security
Il plugin di sicurezza WordPress più diffuso: oltre 5 milioni di installazioni attive, più di 100 milioni di download totali. Secondo i dati Wordfence, il plugin blocca quotidianamente oltre 330 milioni di tentativi malevoli: brute force, exploit, injection. Dal lancio: più di 2,1 miliardi di exploit bloccati e 2,4 miliardi di attacchi brute force respinti.
Il vantaggio principale di Wordfence è l'Endpoint Firewall. A differenza dei firewall cloud, opera a livello server e ispeziona ogni richiesta prima che raggiunga WordPress. La versione gratuita riceve aggiornamenti delle firme una volta ogni 30 giorni, quella Premium in tempo reale. La differenza è critica: una nuova vulnerabilità in un plugin con 200.000 installazioni viene sfruttata entro le prime ore dalla divulgazione.
Funzionalità della versione gratuita:
- Endpoint Firewall con regole di base
- Scanner malware: rileva URL malevoli, backdoor, spam e code injection
- Protezione brute force e da password rubate
- 2FA (autenticazione a due fattori)
- Live Traffic: monitora chi sta visitando il sito in tempo reale
- Ripristino dei file modificati alle versioni originali di WordPress
Premium:
- Aggiornamenti in tempo reale delle firme malware e delle regole firewall (contro i 30 giorni di ritardo della versione Free)
- Blocco per paese: possibilità di bloccare intere nazioni
- Supporto personale tramite ticket system
- Blacklist IP in tempo reale
Nota: lo scanner di Wordfence utilizza un approccio basato su firme. È eccellente nel trovare malware noto nei file, ma può non rilevare codice malevolo nel database o script in temi premium. Inoltre, una scansione completa carica il server: su hosting deboli programmala in orario notturno.
Pro:
- Endpoint Firewall: un livello di difesa prima di WordPress
- Versione gratuita potente con 2FA e scanner
- Enorme database di firme (5 milioni di installazioni = threat intelligence collettiva)
- Ripristino dei file core originali
Contro:
- Lo scanner basato su firme non rileva malware nel database
- La scansione completa carica il server
- La versione gratuita riceve le regole firewall con 30 giorni di ritardo
- Nessuna pulizia gestita: rimozione malware a proprio rischio
Prezzo: Free / Premium $149/anno per 1 sito (Wordfence).
🔗 Wordfence su WordPress.org | 🔗 Sito Wordfence
3. MalCare
MalCare segue l'approccio «imposta e dimentica». Nessuna configurazione manuale del firewall, messa a punto di regole o checklist da mezz'ora. L'installazione richiede 60 secondi, poi il plugin funziona da solo. Per un proprietario di sito impegnato che non vuole imparare cosa sono firme e regole WAF, questo è l'argomento più forte.
Il principale elemento di differenziazione rispetto ai concorrenti: rimozione malware in un clic. MalCare individua l'infezione, tu pulisci il sito premendo un pulsante. Lo scanner non carica il server perché gira sul cloud di MalCare, non in locale. Questo risolve il problema di Wordfence e Solid: su hosting deboli, la scansione non affossa le performance.
Cosa include:
- Scanner malware cloud (giornaliero e su richiesta)
- Rimozione automatica malware in 1 clic
- Firewall integrato
- Protezione brute force e CAPTCHA al login
- Backup e sito di staging
- Geo-blocking, monitoraggio uptime, verifica performance
- Dashboard per gestire più siti
- White label e report per clienti (nel piano superiore)
- Gestione team e integrazione Slack
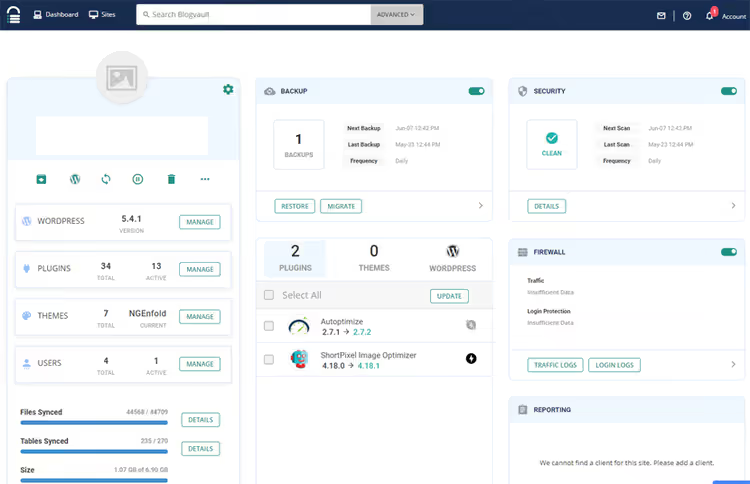
Nella dashboard di MalCare, tutte le sezioni, dallo scanner ai backup, sono raccolte in un'unica finestra. Nessun bisogno di passare da una scheda all'altra o ricordare dove si trova ogni report.
Lo svantaggio è evidente: MalCare è un prodotto esclusivamente a pagamento. Il piano minimo è 99 $/anno per 1 sito, 499 $/anno per 5 siti. È più caro di Solid Pro (99 $) e paragonabile a Wordfence Premium (149 $). Ma il prezzo include qualcosa che i concorrenti non hanno: pulizia gestita con garanzia. MalCare promette un rimborso triplo se non riesce a rimuovere il malware (prezzi MalCare).
Pro:
- Lo scanner cloud non carica il sito
- Rimozione malware in 1 clic con garanzia
- Configurazione più semplice: 60 secondi dall'installazione alla protezione
- Backup e staging inclusi
Contro:
- Nessuna versione gratuita
- Non adatto a chi vuole il controllo manuale su ogni regola
- Più caro dei concorrenti per un numero ridotto di siti
Prezzo: A partire da 99 $/anno per 1 sito, 499 $/anno per 5 siti (sito MalCare).
4. All-In-One WP Security & Firewall
Un plugin completamente gratuito del team Tips and Tricks HQ. Il nome parla da sé: un unico strumento racchiude firewall, scanner, protezione brute force, monitoraggio registrazioni e sicurezza dei file. Secondo i dati di WordPress.org, oltre 1 milione di installazioni attive.
La funzionalità distintiva del plugin è un «misuratore di sicurezza» visivo. Dopo la configurazione, il plugin mostra un punteggio: verde va bene, rosso significa che c'è lavoro da fare. Un principiante senza competenze tecniche vede subito cosa è già protetto e cosa è ancora esposto ad attacchi. Il menu è intuitivo, senza opzioni annidate in profondità.
Funzionalità principali (tutte gratuite):
- Firewall con regole di base
- Protezione brute force tramite IP e cookie
- Modifica del prefisso del database
- Protezione upload e sicurezza dei permessi file
- Scanner dei permessi di file e cartelle
- Blocco XML-RPC, disabilitazione editor file
All-In-One WP Security è un buon plugin per iniziare. Non offre la protezione stratificata di Wordfence Premium o MalCare, ma per un piccolo blog o una landing page, la funzionalità gratuita è sufficiente.
Pro:
- Completamente gratuito
- Misuratore visivo: stato della protezione visibile a colpo d'occhio
- Menu intuitivo senza opzioni sovraccariche
- Un set solido per un hardening iniziale
Contro:
- Nessuno scanner cloud o pulizia gestita
- Firewall di base, non al livello di Wordfence
- Nessun piano premium: per protezione avanzata, guardare ad altri plugin
Prezzo: Gratuito.
🔗 All-In-One WP Security su WordPress.org
5. Sucuri Security
Sucuri è un'azienda con la reputazione di «squadra antincendio» nel mondo WordPress. Il loro scanner online gratuito sitecheck.sucuri.net è noto a chiunque abbia mai diagnosticato un hack. Il plugin Sucuri Security va oltre: firewall a livello DNS + pulizia gestita + monitoraggio 24/7.
Il vantaggio architetturale di Sucuri è che il firewall si posiziona davanti al server (a livello DNS), non dentro WordPress. Il traffico malevolo viene bloccato prima di raggiungere l'hosting. Questo riduce radicalmente il carico e protegge il sito anche se WordPress stesso è già compromesso.
La versione gratuita del plugin offre un set di base: scanner, audit degli eventi, hardening (disabilitazione dell’editor file, protezione PHP). Ma un firewall completo, la pulizia gestita e il monitoraggio sono disponibili solo nei piani a pagamento (a partire da $199/anno, vedi sito Sucuri).
Pro:
- Firewall a livello DNS (davanti al server, non dentro WP)
- Pulizia gestita: gli specialisti Sucuri puliscono il sito per te
- Monitoraggio e alert 24/7
- Scanner esterno gratuito sitecheck.sucuri.net
Contro:
- La versione gratuita è molto limitata: nessun firewall
- I piani a pagamento sono costosi (da $199/anno, Sucuri.net)
- L’interfaccia del plugin è sovraccarica di opzioni
- Eccessivo per un piccolo blog
Prezzo: Gratuito / Piani a pagamento da $199/anno (prezzi Sucuri).
🔗 Sucuri su WordPress.org | 🔗 Sito Sucuri
6. BBQ block bad queries
BBQ è uno strumento dalla specializzazione ristretta ma eccezionalmente efficace. Non esegue scansioni antimalware e non configura la 2FA. Fa esattamente una cosa: blocca le richieste malevole verso URL, database e file basandosi sul firewall 8G di Perishable Press (ex 7G, aggiornato nel 2025).
È un compagno minimalista per un plugin principale come Solid Security o Wordfence. In pratica, BBQ intercetta injection di codice, RFI (Remote File Injection), XSS e attacchi Base64 sulla soglia, in silenzio, senza overhead e senza alert superflui. La versione Pro ($29) aggiunge il Pattern Tool: puoi verificare se il plugin blocca un tipo specifico di attacco invece di doverlo dedurre dai log (BBQ Pro).
Pro:
- Estremamente leggero: non crea overhead
- Firewall 8G: una base di regole collaudata e aggiornata regolarmente
- Funziona insieme a qualsiasi plugin di sicurezza principale
- Pro: Pattern Tool per la verifica manuale della protezione
Contro:
- Solo filtraggio delle richieste: nessuno scanner, nessuna 2FA, nessun hardening
- Richiede un secondo plugin per una protezione completa
- La versione Pro è a pagamento ($29, BBQ Pro), anche se economica
Prezzo: Gratuito / Pro $29 (prezzi BBQ Pro).
🔗 BBQ su WordPress.org | 🔗 Sito di BBQ Pro
7. WP Security Ninja
La scansione rapida è il punto di forza di Ninja. Il plugin esegue oltre 50 test di sicurezza in meno di un minuto e restituisce un report con le vulnerabilità specifiche e link che spiegano ogni problema. Non serve capire la terminologia: il plugin in pratica ti dice «ecco il buco, ecco come chiuderlo».
L'arsenale di Ninja include: lo scanner principale, uno scanner malware, un Registro Eventi, uno Scanner Pianificato e la protezione contro gli attacchi brute force. Secondo i dati di WordPress.org, il plugin viene aggiornato regolarmente, con l'ultima release a giugno 2026.
Vantaggi:
- Scansione rapida: oltre 50 test in meno di un minuto
- Spiegazione di ogni vulnerabilità con istruzioni per la risoluzione
- Registro Eventi e Scanner Pianificato inclusi
- Adatto ai principianti: «premi un pulsante, ottieni un report»
Svantaggi:
- La versione gratuita è molto limitata rispetto alla concorrenza
- Nessuna pulizia gestita
- La versione Premium è un po' cara per un pacchetto «scanner + log»
Prezzo: Gratis / Premium a partire da $49/anno (WP Security Ninja).
🔗 WP Security Ninja su WordPress.org
8. BulletProof Security
Un veterano tra i plugin di sicurezza WordPress con un approccio diretto: tre aree di protezione, Firewall, Sicurezza Login, Sicurezza Database. Per ciascuna, una procedura guidata in pochi clic. Un sistema «rosso/verde» segnala cosa è protetto e cosa no: rosso, non sicuro, verde, tutto a posto.
BulletProof blocca RFI, XSS, Base64 e altre injection tramite regole.htaccess. È un metodo datato ma affidabile: protezione a livello server, non dentro PHP. Il plugin è stato aggiornato a maggio 2026 (versione 7.2), ma l'interfaccia sembra arcaica accanto a Solid Security e MalCare.
Pro:
- Configurazione semplice: «rosso/verde» in 5 minuti
- Protezione a livello.htaccess (prima di WordPress)
- La versione gratuita offre funzionalità firewall complete
- Blocca RFI, XSS, Base64, SQL injection
Contro:
- L'interfaccia sembra datata
- Nessuna pulizia gestita o scanner cloud
- Aggiornato meno frequentemente dei leader di mercato
Prezzo: Gratuito / Pro $69,95, acquisto una tantum (BulletProof Security).
🔗 BulletProof Security su WordPress.org
9. Hide My WP Ghost (già Hide My WP)
Hide My WP Ghost (già Hide My WP) segue la strada della «sicurezza tramite offuscamento»: invece di rinforzare le porte, maschera il fatto stesso che il sito giri su WordPress. Nasconde i percorsi di wp-admin, wp-content, i permalink standard, i meta tag della versione WP e le firme di temi e plugin. Dal 2016 il prodotto è cresciuto fino a diventare una soluzione di sicurezza completa: WP Ghost 9.0 include il firewall 8G di Perishable Press, protezione brute force, 2FA, logging e oltre 150 funzionalità.
Questo approccio non sostituisce un firewall completo, ma aggiunge uno strato di protezione: gli scanner automatici di vulnerabilità prendono di mira le firme WordPress. Non vedendo URL e meta tag familiari, il bot passa a un'altra vittima. Il plugin blocca anche l'accesso diretto ai file PHP e nasconde il fatto che WP sia in uso.
Hide My WP Ghost è un complemento, non un sostituto di una soluzione di sicurezza primaria. Usalo insieme a Solid Security o Wordfence, non al loro posto.
Pro:
- Nasconde le firme WordPress agli scanner automatici
- Maschera URL admin, wp-content, permalink
- Firewall 8G e protezione brute force inclusi
- Oltre 250.000 siti protetti (WP Ghost)
Contro:
- La «sicurezza tramite offuscamento» non protegge da un attacco mirato
- Non sostituisce un firewall e uno scanner malware
- A pagamento (da $49/anno, prezzi WP Ghost)
- Non sempre compatibile con alcuni temi e plugin di caching
Prezzo: Da $49/anno, versione gratuita con funzionalità di base (WP Ghost).
Altri plugin di sicurezza: in breve
L'ecosistema WordPress offre dozzine di altre soluzioni. Ecco quelle che vale la pena menzionare:
Defender Security. Un prodotto WPMU DEV: 2FA, protezione login, header di sicurezza, blocco per geolocalizzazione, disabilitazione dell'editor file. Funziona bene in abbinamento con altri prodotti WPMU DEV, ma l'uso autonomo non offre vantaggi rispetto a Solid Security.
Security & Malware scan di CleanTalk. Un perimetro di base gratuito: firewall con filtro IP/nazione, scanner malware con antivirus, protezione brute force, URL di login personalizzato, 2FA.
Limit Login Attempts Reloaded. Solo protezione login (backend + WooCommerce + login frontend). Blocco IP dell'attaccante, notifiche email. Funziona insieme a Wordfence/Sucuri senza conflitti. Supporta multisito.
WP Activity Log. Un registro di tutto ciò che accade sul sito in tempo reale. Non blocca gli attacchi, ma mostra: chi ha effettuato l'accesso, cosa ha modificato, da dove sono arrivati i tentativi. Indispensabile per analisi post-mortem e conformità.
HTTP Headers. Controllo avanzato degli header HTTP: X-Frame-Options, Content-Security-Policy, HSTS e decine di altri. Per chi sa cosa sta facendo, uno strumento potente per la difesa in profondità a livello di protocollo.
Recensione video in inglese: un confronto tra Wordfence e Solid Security in test reali con una demo di configurazione per ciascun plugin.
⁉️🤔 Domande frequenti
Quali plugin di sicurezza per WordPress sono i migliori nel 2026?
Tre leader: Solid Security (gratuito, configurazione flessibile), Wordfence Security (5 milioni di installazioni, Endpoint Firewall) e MalCare (rimozione malware automatica, scanner cloud). La scelta dipende dall'obiettivo: Solid per il controllo manuale, Wordfence per una protezione economica con uno scanner potente, MalCare per un approccio «imposta e dimentica».
Si può mettere in sicurezza WordPress senza plugin?
Sì, i professionisti se la cavano con direttive
.htaccess, un WAF a livello server (ModSecurity), header HTTP corretti e hardening manuale. Ma servono esperienza e tempo. Per la stragrande maggioranza dei proprietari di siti, un plugin di sicurezza di qualità è un compromesso sensato tra protezione e impegno.
Conviene installare più plugin di sicurezza?
Nella maggior parte dei casi, no. Un plugin ben configurato (Solid, Wordfence o MalCare) copre il perimetro principale. Due plugin con funzionalità complete spesso entrano in conflitto: entrambi provano a modificare
.htaccess, si agganciano alle stesse azioni e rompono il pannello di amministrazione. L'eccezione sono i componenti aggiuntivi con scopi specifici: BBQ insieme a Solid/Wordfence, oppure WP Ghost come livello di offuscamento.
WordPress è una piattaforma sicura?
Il core di WordPress, sì, è sottoposto a verifica da decine di sviluppatori e gli aggiornamenti vengono rilasciati regolarmente. Il problema è l'ecosistema: oltre 60.000 plugin e temi di sviluppatori terzi con livelli di competenza variabili. Ogni plugin non aggiornato è un potenziale buco. Con aggiornamenti regolari e un plugin di sicurezza configurato, WordPress è alla pari con le altre piattaforme CMS in termini di sicurezza.
Si può rendere un sito WordPress completamente invulnerabile?
No, e questa è la risposta onesta per qualsiasi sistema che esegue software. La protezione assoluta non esiste. L'obiettivo reale è ridurre i rischi al minimo: che gli attacchi automatizzati vengano bloccati a livello di firewall e quelli mirati vengano rilevati dallo scanner prima di causare danni.
Ogni quanto bisogna aggiornare WordPress e i plugin?
Almeno una volta al mese. Gli aggiornamenti di sicurezza critici, il giorno stesso. Abilita gli aggiornamenti automatici per le release minori del core e per i temi. Prima di ogni aggiornamento, fai un backup completo. Nota: i temi e i plugin premium richiedono l'attivazione per ricevere gli aggiornamenti. Una licenza non attivata = una vulnerabilità non corretta.
Quale plugin di sicurezza per WordPress scegliere: la sintesi finale
Il caso d'uso determina la scelta. Ecco una matrice sintetica:
- Primo plugin per un principiante → All-In-One WP Security. Gratuito, punteggio visivo, senza bisogno di capire i termini tecnici.
- Protezione gratuita con il massimo delle funzionalità → Solid Security Free. Configurazione flessibile, hardening, patch, a costo zero.
- Scanner potente e premium economico → Wordfence. La versione gratuita copre già molto, la Premium offre protezione in tempo reale (vedi sezione 2 per i prezzi).
- Automazione «imposta e dimentica» → MalCare. Scanner cloud senza carico, rimozione malware in 1 clic, backup inclusi.
- Sito commerciale ad alto traffico → Sucuri. Firewall a livello DNS + pulizia gestita + monitoraggio 24/7, quando il costo di una violazione supera il prezzo dell'abbonamento.
Se il budget è zero, prendi Solid Security Free e aggiungi BBQ Block Bad Queries per il filtraggio delle richieste. Questo bloccherà la stragrande maggioranza degli attacchi comuni. Se il sito genera ricavi, il costo di un plugin è irrisorio rispetto al prezzo del ripristino dopo una violazione (vedi le sezioni da 1 a 5 qui sopra per i prezzi specifici).
Verifica subito che il tuo sito sia aggiornato. Un plugin di sicurezza non è la bacchetta magica, è l'ultima linea di difesa dopo un core, temi, plugin aggiornati e un hosting affidabile. Quale plugin ti ha salvato? Facci sapere nei commenti.

Un team professionale di scrittori e redattori specializzati nella creazione di contenuti di qualità.