


🚫 Fałszywe zamówienia w WooCommerce: 7 wtyczek i 4 techniki dla pełnej ochrony przed spamem
Obudzili się Państwo rano, otworzyli panel administracyjny, a tam 47 nowych zamówień z zerową kwotą i podejrzanymi adresami. Brzmi znajomo?
Zamówienia spamowe w WooCommerce to nie tylko śmieci w bazie danych. Każde fałszywe zamówienie zaśmieca raporty, zaburza stany magazynowe i pożera zasoby hostingu. A jeśli bot testuje skradzione karty za pośrednictwem Państwa sklepu, dochodzi jeszcze ryzyko chargebacku: według danych Stripe liczba chargebacków rośnie o około 20% rocznie, a każda sporna płatność to prowizja banku i zamrożony przychód.
Dziś omawiamy pełny łańcuch ochrony WooCommerce przed spamem: od wbudowanych ustawień, które włącza się w minutę, po specjalistyczne wtyczki i nieoczywiste techniki, takie jak pułapki honeypot. Do końca artykułu zbudują Państwo ochronę, która odcina zdecydowaną większość botów bez szkody dla prawdziwych klientów.
Dlaczego sklepy WooCommerce stają się celem ataków spamowych
💡 Szybki przegląd:
- Wyłącz gościnne składanie zamówienia bez hasła, to najszybszy sposób na odcięcie masowych przebiegów botów
- Dodaj niewidoczną pułapkę honeypot do formularza rejestracji: boty wypełnią ukryte pole, ludzie nie
- Zainstaluj CleanTalk lub Akismet: chmurowe bazy wzorców spamu są aktualizowane w czasie rzeczywistym
- Skonfiguruj limit prób logowania i blokowanie IP: brute force utknie przy drugiej dziesiątce prób
- Włącz weryfikację e-mail i potwierdzenie zamówienia telefonicznie dla kwot powyżej progu
Boty atakują WooCommerce z trzech powodów. Po pierwsze, to najpopularniejsza platforma eCommerce na świecie, według danych BuiltWith za 2026 zajmuje pierwsze miejsce z dużą przewagą pod względem liczby aktywnych sklepów. Po drugie, standardowy formularz składania zamówienia WooCommerce jest przewidywalny: bot zna nazwy pól i endpointy URL. Po trzecie, każde fałszywe zamówienie prawie nic nie kosztuje atakującego, skrypt generuje je tysiącami, podczas gdy właściciel sklepu zmaga się ze skutkami.
Najniebezpieczniejszy scenariusz to card testing. Atakujący przepuszczają przez Państwa sklep skradzione karty na drobne kwoty (1-5 USD), sprawdzając, które są aktywne. Aktywne karty idą na duże zakupy w innych miejscach, a Państwu zostają chargebacki i ryzyko trafienia do programu monitorującego systemów płatności.
Podstawowe ustawienia WordPress i WooCommerce: pierwsza linia obrony
Proszę zacząć od tego, co już jest w silniku. Trzy ekrany ustawień zamkną najbardziej oczywiste luki.
W Ustawienia → Ogólne proszę odznaczyć „Anyone can register", otwiera to standardowy formularz wp-login.php?action=register, który boty znajdują po sygnaturze URL. Do rejestracji klientów WooCommerce używa własnych formularzy, więc nie wpłynie to na kupujących.
W Ustawienia → Dyskusja proszę wyłączyć „Allow link notifications from other blogs (pingbacks and trackbacks)". Pingbacki to klasyczny wektor spamu: bot wysyła powiadomienie o linku do Państwa wpisu, a w treści znajduje się reklama kasyna lub phishingowy URL.
W WooCommerce → Ustawienia → Konta proszę wyłączyć opcję „Allow customers to place orders without an account". Tak, gościnne składanie zamówienia jest wygodne dla konwersji. Ale jeśli sklep jest już zasypywany fałszywymi zamówieniami, obowiązkowe konto z potwierdzonym emailem odcina większość prostych botów natychmiast.
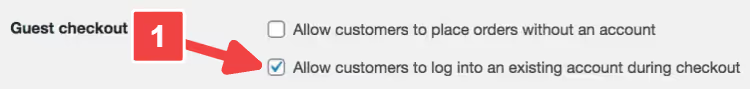
Te trzy ustawienia zajmują mniej niż pięć minut. Proszę wprowadzić je od razu, nawet jeśli wszystko inne odłożą Państwo na później. Podstawowa higiena zamyka najgłupsze ataki, a tych jest większość.
Antyspamowe wtyczki do WooCommerce: co instalować w 2026
Podstawowe ustawienia wystarczają na prymitywne skrypty. Przeciwko botom z heurystyką i danymi generowanymi przez AI potrzebne są specjalistyczne narzędzia. Oto siedem wtyczek, które blokują spam na różnych poziomach: od komentarzy po fałszywe zamówienia.
Wtyczka | Typ ochrony | Cena | Główna zaleta |
|---|---|---|---|
Akismet | Komentarze, rejestracje | Free / od $10/mies. | Globalna baza wzorców spamu |
CleanTalk | Zamówienia, formularze, rejestracje | Od $12/rok | Weryfikacja w chmurze bez CAPTCHA |
Blocker | Zamówienia | Freemium | Blokowanie po IP, stanie, kodzie pocztowym |
Titan Anti-Spam | Kompleksowa | Bezpłatnie | Firewall + skaner + antyspam |
Limit Attempts | Logowanie, brute force | Freemium | Blokowanie IP po N próbach |
Fake Customer Blocker | Zamówienia | $9 | Filtr email/domen z niestandardowymi komunikatami |
Honeypot CF7 | Formularze kontaktowe | Bezpłatnie | Niewidzialna pułapka na boty |
Akismet, masowa filtracja komentarzy i rejestracji
Akismet sprawdza każdą rejestrację i komentarz przez globalną bazę wzorców spamu, zebraną z milionów stron. Ponad 5 milionów aktywnych instalacji, to nie marketing, a fakt ze strony wtyczki na WordPress.org.
Wtyczka wyłapuje 99,9% spamu według deklaracji twórców. W praktyce strumień komentarzy z phishingiem i linkami do pornografii znika całkowicie. Fałszywe alarmy są rzadkie: w ciągu miesiąca pracy na przeciętnym sklepie blokowane są 2-3 legalne komentarze, które łatwo przywrócić z kolejki moderacji.
- ✅ Globalna baza aktualizowana jest nieprzerwanie
- ✅ Działa bez widocznych elementów na froncie
- ❌ Wersja bezpłatna tylko dla blogów osobistych; sklepy potrzebują płatnego abonamentu
- 💰 Free dla blogów osobistych, Pro od $9,95/mies.
CleanTalk, ochrona w chmurze bez CAPTCHA
CleanTalk to szwajcarski scyzoryk do walki ze spamem w WooCommerce. Blokuje spamowe zamówienia, fałszywe rejestracje, spam w komentarzach, wysyłkę przez formularze kontaktowe i sztuczne zawyżanie opinii. Wszystko przez API w chmurze: Państwa serwer nie jest obciążany analizą, decyzja przychodzi w ciągu 1-3 sekund.
Główna zaleta to brak CAPTCHA. Nikt nie wybiera sygnalizacji świetlnych ani nie wpisuje zniekształconych liter. Wtyczka analizuje wzorce behawioralne i weryfikuje IP/email z bazą w chmurze, pozostając całkowicie niewidoczną dla użytkownika.
Na WordPress.org wtyczka została zaktualizowana w lipcu 2026 (v6.84), ma ponad 200 000 aktywnych instalacji. Osobnym plusem jest wbudowana ochrona przed card testingiem poprzez analizę wzorców drobnych transakcji.
- ✅ Niewidoczna dla użytkowników, nie obniża konwersji
- ✅ Obejmuje zamówienia, rejestracje, opinie, formularze kontaktowe
- ❌ Zależność od chmury: jeśli API leży, nie ma ochrony
- 💰 7 dni okresu próbnego, potem od $12/rok
Blocker, punktowe blokowanie podejrzanych zamówień
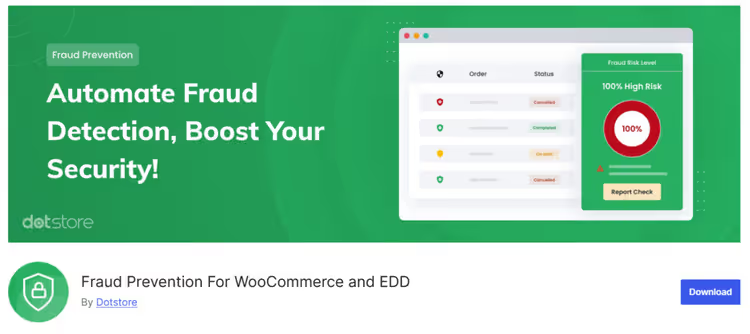
Blocker rozwiązuje wąskie zadanie: nie dopuszcza do checkoutu klientów według zadanych kryteriów: adres IP, stan, kod pocztowy, kraj. Gdy bot lub niepożądany kupujący spełnia regułę, wtyczka przerywa składanie zamówienia i pokazuje konfigurowalny komunikat.
Narzędzie nie służy do masowej filtracji, lecz do chirurgicznego blokowania: na przykład wszystkie zamówienia z Nigerii z płatnością za pobraniem lub konkretny adres IP, z którego card testing następuje czwarty raz w tygodniu.
- ✅ Elastyczne reguły blokowania
- ❌ Tylko zamówienia WooCommerce (nie dotyczy rejestracji i komentarzy)
- 💰 Freemium, obecnie dystrybuowany jako Fraud Prevention For WooCommerce and EDD
Titan Anti-Spam, kombajn: firewall + antyspam + audyt
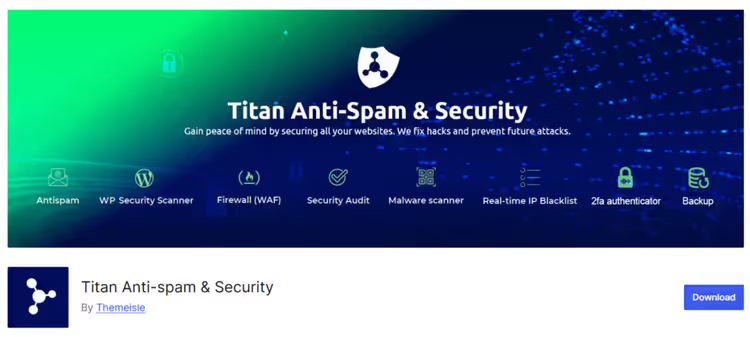
Titan łączy filtr antyspamowy, firewall, skaner złośliwego kodu i audyt dostępności witryny w jednym bezpłatnym pakiecie. Algorytm opiera się na „niewidocznym JS-CAPTCHA" i „niewidocznej pułapce input" (honeypot): boty nie wykonują JavaScript i wypełniają ukryte pole, a prawdziwi odwiedzający przechodzą niezauważeni.
Wtyczka filtruje komentarze bez CAPTCHA i umożliwia konwersję komentarzy spamowych na zwykłe jednym kliknięciem. Zgodna z RODO: nie przechowuje zbędnych danych o odwiedzających.
- ✅ Bezpłatny kombajn: antyspam + firewall + skaner
- ✅ Niewidoczna weryfikacja bez CAPTCHA
- ❌ Niekompatybilny z Disqus, Jetpack Comments, AJAX Comment Form, bbPress
- 💰 Bezpłatnie, strona na WordPress.org
Limit Attempts, ochrona przed brute force i zgadywaniem haseł
Brute force to sytuacja, gdy bot próbuje setek haseł na minutę, usiłując odgadnąć login administratora. Limit Attempts blokuje adres IP po określonej liczbie nieudanych prób i potrafi ukrywać formularz logowania, rejestracji i odzyskiwania hasła dla zablokowanych IP.
Na WordPress.org wtyczka została zaktualizowana w maju 2026 (v2.6.5). Kompatybilna z Gravity Forms, ReCaptcha i Captcha Pro.
- ✅ Prosta konfiguracja: próg prób, czas blokady, biała lista IP
- ✅ Ukrywa formularze przed zbanowanymi adresami
- ❌ Tylko ochrona logowania, nie dotyczy zamówień spamowych
- 💰 Freemium: darmowa wersja wystarcza dla większości sklepów
Fake Customer Blocker, filtr fałszywych klientów
Wąsko wyspecjalizowana wtyczka do WooCommerce: blokuje zamówienia według adresu e-mail, domeny, obecności błędów w polach oraz niestandardowych reguł. Każdemu zablokowaniu towarzyszy konfigurowalny komunikat, użytkownik widzi przyczynę odmowy, a nie ciche przerwanie procesu checkout.
- ✅ Niestandardowe powiadomienia dla każdej reguły
- ❌ Obejmuje tylko zamówienia
- 💰 $9, sprzedawana na stronie dewelopera Techeshta
Honeypot dla Contact Form 7, niewidoczna pułapka na boty
Bezpłatne rozszerzenie do Contact Form 7, które dodaje do formularza ukryte pole. Boty automatycznie wypełniają wszystkie pola formularza, włącznie z niewidocznym, i wpadają w honeypot. Prawdziwy użytkownik pola nie widzi i go nie dotyka.
Zaletą jest to, że użytkownik nie musi niczego udowadniać: ani CAPTCHA, ani checkboxa „nie jestem robotem". Formularz pozostaje czysty, a spam jest filtrowany po stronie serwera.
- ✅ Całkowicie niewidoczny dla użytkowników
- ❌ Tylko Contact Form 7, nie obsługuje innych wtyczek do formularzy
- 💰 Bezpłatnie, strona na WordPress.org (wtyczka rozwija się teraz pod nazwą CF7 Apps)
Dodatkowe metody ochrony: od CAPTCHA do ręcznego potwierdzenia
Wtyczki zatrzymują większość spamu. Przypadki resztkowe to ataki celowane i niestandardowe scenariusze. W ich przypadku należy stosować dodatkowe metody.
CAPTCHA i reCAPTCHA, klasyka, która wciąż działa
Google reCAPTCHA v3 działa niezauważalnie: przypisuje odwiedzającemu ocenę od 0.0 (bot) do 1.0 (człowiek) na podstawie zachowania na stronie. Żadnych sygnalizacji świetlnych ani zniekształconych liter. Jeśli ocena jest niższa od progu, formularz nie zostaje wysłany.
Darmowa wtyczka do integracji, CAPTCHA 4WP, dawniej Advanced noCaptcha & invisible Captcha. Instaluje się na checkout, rejestrację i formularze komentarzy w kilka kliknięć.
Proszę zwrócić uwagę: reCAPTCHA v2 z wybieraniem obrazków irytuje kupujących i obniża konwersję. Jeśli stosują Państwo CAPTCHA, tylko niewidoczną v3 lub Turnstile od Cloudflare.
Weryfikacja e-mail, podwójna bariera dla rejestracji
Wtyczki takie jak New User Approve dodają ręczne zatwierdzanie rejestracji przez administratora lub wysyłają link aktywacyjny na adres e-mail użytkownika. Dopóki e-mail nie zostanie potwierdzony, konto ma status „pending" i nie może tworzyć zamówień.
Metoda jest prosta, ale skuteczna: boty spamowe rzadko docierają do etapu kliknięcia linku w wiadomości.
Blokowanie IP i krajów, gdy zna się wroga z widzenia
Jeśli strumień spamu pochodzi z tych samych adresów IP lub krajów, proszę je zablokować na poziomie hostingu (cPanel → IP Blocker) lub za pomocą wtyczki bezpieczeństwa takiej jak Wordfence.
Ważne: proszę nie blokować całych krajów bez analizy. Ryzykują Państwo odcięcie prawdziwych kupujących. Proszę przejrzeć logi zamówień za miesiąc, jeśli z przykładowego Wietnamu nie było ani jednego rzeczywistego zakupu, a spam stamtąd idzie w setkach, blokada jest uzasadniona.
Potwierdzenie zamówienia telefonicznie, dla drogich towarów i usług
Metoda z arsenału platform edtech, takich jak Open English: menedżer kontaktuje się z klientem przed aktywacją zamówienia. W przypadku towarów cyfrowych, kursów online i usług o wysokim czeku odcina to wszystkie boty i jednocześnie zwiększa zaufanie.
Dla eCommerce towarowego metoda jest zbyt pracochłonna. Proszę stosować ją punktowo: zamówienia z podejrzanie wysoką kwotą lub płatnością COD do regionów o wysokim poziomie fraudów.
Checklista ochrony WooCommerce: co działa, a co nie
Proszę budować ochronę warstwami. Żadne narzędzie nie daje pełnej gwarancji, ale kombinacja trzech-czterech poziomów odcina prawie wszystko.
Działa:
- Proszę łączyć wtyczki: CleanTalk do zamówień + Akismet do komentarzy + Limit Attempts do logowania
- Proszę skonfigurować reCAPTCHA v3 na checkout, niewidoczna weryfikacja nie obniża konwersji
- Proszę włączyć weryfikację e-mail: boty prawie nigdy nie potwierdzają adresu
- Proszę regularnie aktualizować WordPress, WooCommerce i wtyczki, każda nieaktualna wersja to potencjalna dziura
- Proszę sprawdzać logi raz w tygodniu: nagły skok rejestracji lub zamówień z zerową kwotą to sygnał ataku
Nie działa / szkodzi:
- Jedna wtyczka do wszystkiego, każde narzędzie ma swoją strefę pokrycia
- Całkowite wyłączenie gościnnego checkoutu bez analizy, można stracić zauważalny udział konwersji na zakupach impulsowych
- Blokowanie całych krajów bez sprawdzenia statystyk, odcinają Państwo prawdziwych klientów
- Zbyt dużo CAPTCHA na każdym kroku, kupujący odchodzą do konkurencji
- Ignorowanie aktualizacji wtyczek bezpieczeństwa, boty wykorzystują znane podatności, a nie zero-day
⁉️🤔 Częste pytania
Czy można całkowicie zablokować spam-zamówienia bez wtyczek?
Całkowicie, nie. Podstawowe ustawienia WordPress i WooCommerce odcinają prymitywne boty, ale współczesne skrypty spamowe obchodzą je w kilka minut. Minimalny zestaw bez wtyczek: wyłączenie gościnnego checkoutu + niestandardowa rejestracja (WPS Hide Login) + niewidoczna reCAPTCHA v3. Ale jedna specjalistyczna wtyczka, taka jak CleanTalk, zaoszczędzi godziny ręcznej moderacji.
Czy CAPTCHA spowalnia szybkość strony?
reCAPTCHA v3 dodaje nieznaczne opóźnienie do ładowania strony, niezauważalne dla użytkownika. Ciężkie CAPTCHA z grafiką (v2) mogą dodać do sekundy i odczuwalnie irytują. Alternatywa, Cloudflare Turnstile: lżejsza od reCAPTCHA i niepowiązana z ekosystemem Google.
Jak odróżnić fałszywe zamówienie od prawdziwego?
Oznaki fałszywki: zamówienie na minimalną kwotę, płatność COD, e-mail typu
ur.liam@321aaaaa, adres z nieistniejących ulic, IP z kraju, z którym Państwo nie współpracują. Masowe fałszywki przychodzą paczkami po 10-50 sztuk w krótkim odstępie czasu z identycznym wzorcem danych.
Co zrobić z już otrzymanymi spam-zamówieniami?
Proszę ich nie usuwać od razu, najpierw proszę przeanalizować wzorzec (IP, czas, geo, typ płatności). To pokaże, skąd idzie atak i którą dziurę należy zamknąć. Po analizie, masowe usuwanie przez WooCommerce → Zamówienia → filtr według statusu. CleanTalk potrafi czyścić spam-komentarze i rejestracje automatycznie.
Czy WooCommerce Anti-Fraud pomaga na zwykły spam?
WooCommerce Anti-Fraud jest wyspecjalizowany w oszustwach płatniczych (testowanie kart, skradzione karty) i przypisuje zamówieniom risk score. Przed masowymi rejestracjami botów i spam-komentarzami nie chroni. Proszę go stosować jako trzecią warstwę po podstawowej ochronie antyspamowej.
Podsumowanie: budujemy ochronę dla swojego sklepu
Nie ma uniwersalnej recepty, poziom ochrony zależy od tego, co dokładnie jest atakowane w Pana/Pani sklepie. Oto trzy sprawdzone warianty:
Zasypują Pana/Panią spam-rejestracjami: proszę wyłączyć rejestrację gościnną przez standardowy formularz WordPress, zainstalować CleanTalk i dodać weryfikację email przez New User Approve. Trzy działania i strumień fałszywych kont znika.
Fałszywe zamówienia z płatnością COD: proszę wyłączyć COD dla krajów o wysokim poziomie fraudów, podłączyć Blocker lub Fake Customer Blocker z regułami dla problematycznych regionów, dodać CleanTalk na checkout.
Card testing drobnymi kwotami: WooCommerce Anti-Fraud + CleanTalk z włączonym monitorowaniem transakcji + obowiązkowa weryfikacja CVV. Jeśli atak trwa, proszę tymczasowo włączyć potwierdzanie zamówienia telefonicznie dla podejrzanie niskich kwot.
Proszę zacząć od małych kroków: dziś proszę wyłączyć rejestrację gościnną i pingbacki w ustawieniach WordPress. Jutro proszę zainstalować CleanTalk lub Akismet. Każda warstwa ochrony sprawia, że atak na Pana/Pani sklep staje się droższy dla przestępcy, i w pewnym momencie boty idą tam, gdzie jest łatwiej.

Profesjonalny zespół autorów i redaktorów specjalizujących się w tworzeniu treści wysokiej jakości.