













🔒 Najlepsze wtyczki bezpieczeństwa WordPress 2026: przegląd i porównanie
330 milionów szkodliwych prób na dobę. To nie hipoteza, lecz realna liczba z raportu Wordfence za rok 2026, a ten potok jest odpierany siłami jednej wtyczki.
Problem WordPressa nie leży w jądrze. Jest ono audytowane przez dziesiątki deweloperów, a krytyczne łatki pojawiają się z dnia na dzień. Luki w zabezpieczeniach przychodzą z trzech punktów: nieaktualna wtyczka z otwartym błędem, typowe błędy administracyjne, takie jak hasło „admin", oraz otwarty plik xmlrpc.php. Każdą z tych dziur zamyka się w 15 minut, jeśli wie się, które narzędzia działają w praktyce, a nie tylko w opisie na WordPress.org.
Poniżej dziewięć wtyczek bezpieczeństwa wybranych na podstawie wyników testów na rzeczywistych stronach. Z darmowymi i płatnymi opcjami, z mocnymi stronami i uczciwymi minusami. Proszę wybierać pod zadanie, a nie pod głośny marketing.
💡 Szybki przegląd:
- Proszę sprawdzić, co już jest zainstalowane na stronie: dwie wtyczki bezpieczeństwa wchodzą w konflikt i kładą panel administracyjny
- Proszę wybrać główną wtyczkę z poniższej listy: Solid Security, Wordfence lub MalCare
- Proszę skonfigurować zaporę sieciową i ochronę przed atakami brute force: sama instalacja nie wystarczy
- Proszę dodać 2FA, zmienić prefiks bazy danych i wyłączyć edytor plików: trzy minuty pracy
Produkt | Dla kogo | Cena | Główna zaleta |
|---|---|---|---|
Solid Security | Uniwersalna: od nowicjusza do profesjonalisty | Free / Pro 99 USD/rok | Elastyczna konfiguracja + łatki Zero-day |
Wordfence Security | Budżetowa ochrona z potężnym skanerem | Free / Premium 149 USD/rok | Endpoint Firewall + 5 mln instalacji |
MalCare | Automatyka „zainstaluj i zapomnij" | Od 99 USD/rok | Usuwanie malware jednym kliknięciem |
All-In-One WP Security | Nowicjusz, pierwsza wtyczka bezpieczeństwa | Bezpłatnie | Wizualny licznik ochrony |
Sucuri Security | Profesjonaliści, strony o wysokim obciążeniu | Free / Od 199 USD/rok | DNS-level Firewall + Managed Cleanup |
1. Solid Security
Dawny iThemes Security, jedna z najstarszych wtyczek w niszy. Po rebrandingu na SolidWP produkt otrzymał całkowicie przeprojektowany interfejs, centrum powiadomień i regularne aktualizacje bez utraty kompatybilności wstecznej. Według danych WordPress.org ma ponad 900 000 aktywnych instalacji.
W praktyce Solid Security zamyka dziury, o których właściciel strony często nawet nie podejrzewa. Wbudowany kreator konfiguracji przeprowadza według listy kontrolnej: zmiana prefiksu bazy danych, wyłączenie edytora plików, ukrycie adresu URL logowania, ograniczenie liczby prób logowania. Darmowa wersja daje już solidny podstawowy kontur ochrony.
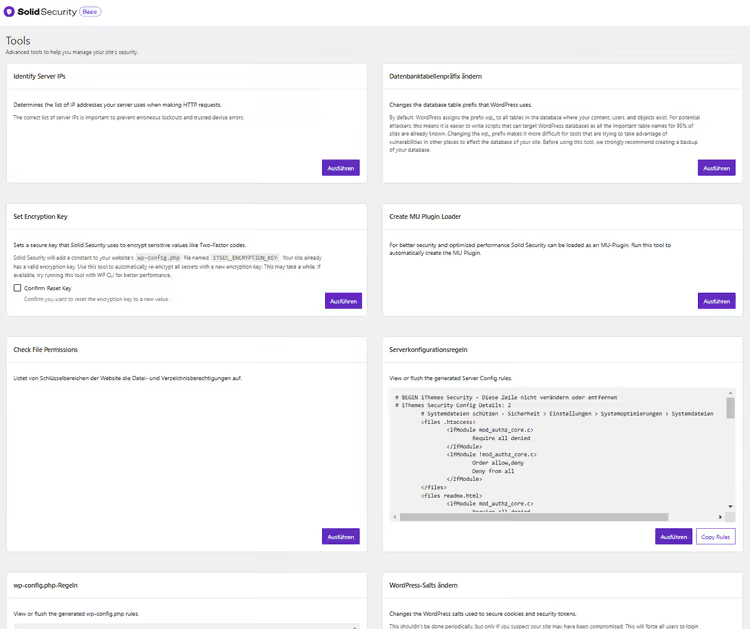
Ochrona w wersji bezpłatnej:
- Blokowanie ataków brute force i SQL injection
- Wykrywanie zmian w plikach (file change detection)
- Podstawowe skanowanie w poszukiwaniu malware
- Ukrywanie adresu URL logowania i zmiana prefiksu bazy danych
- WAF (zapora aplikacji webowej)
- Blokowanie znanych szkodliwych adresów IP
Praktyczna porada: podczas aktywnych ataków brute force wtyczka wysyła powiadomienie o każdym blokowaniu. W centrum powiadomień proszę ograniczyć je do jednego e-maila dziennie. W przeciwnym razie skrzynka pocztowa zamieni się w strumień spamu.
Solid Security Pro: co dają pieniądze
Wersja Pro za 99 USD/rok (1 strona) dodaje poziomy krytyczne dla projektów komercyjnych (aktualne ceny na SolidWP.com):
- Uwierzytelnianie dwuskładnikowe (2FA) i logowanie bez hasła (passkeys)
- Trusted Devices: uprawnienia administratora tylko ze zweryfikowanych urządzeń
- Magic Links: logowanie nawet przy zablokowanej nazwie użytkownika
- Automatyczne łatki luk (Zero-day): wtyczka nakłada łatkę, zanim dostawca wyda aktualizację
- Pulpit bezpieczeństwa w czasie rzeczywistym i logowanie działań użytkowników
- Geolokalizacja urządzeń, import/eksport ustawień, wymuszona zmiana haseł
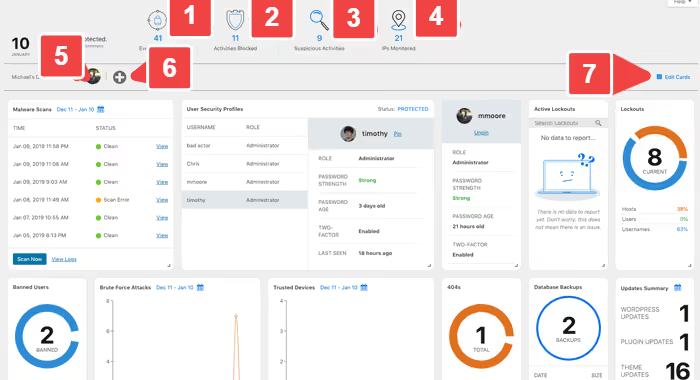
Plan Pro na 10 stron, 299 USD/rok (ceny SolidWP). Pod względem stosunku ceny do możliwości Solid Security Pro pozostaje jedną z najmocniejszych opcji na rynku.
Plusy:
- Darmowa wersja pokrywa większość typowych zagrożeń
- Elastyczna ręczna konfiguracja: administrator decyduje, co włączyć
- Automatyczne łatki Zero-day (Pro)
- Regularne aktualizacje, rebranding nie złamał kompatybilności wstecznej
Minusy:
- Podczas aktywnych ataków zasypuje powiadomieniami (rozwiązuje się to konfiguracją)
- Wersja Pro nie obejmuje usługi managed cleanup (w przeciwieństwie do Sucuri i MalCare)
- Nowicjusz może łatwo pogubić się w zaawansowanych ustawieniach
Cena: Free / Pro od 99 USD/rok za 1 stronę (SolidWP).
🔗 Solid Security na WordPress.org | 🔗 Strona SolidWP
2. Wordfence Security
Najpopularniejsza wtyczka bezpieczeństwa WordPress: ponad 5 milionów aktywnych instalacji, ponad 100 milionów pobrań łącznie. Według danych Wordfence, wtyczka codziennie blokuje ponad 330 milionów szkodliwych prób, brute force, exploitów, iniekcji. Od momentu uruchomienia: ponad 2,1 mld zablokowanych exploitów i 2,4 mld odpartych ataków brute force.
Główna przewaga Wordfence, Endpoint Firewall. W przeciwieństwie do zapór chmurowych, działa on na poziomie serwera i sprawdza każde żądanie, zanim dotrze ono do WordPressa. Darmowa wersja otrzymuje aktualizacje sygnatur raz na 30 dni, Premium, w czasie rzeczywistym. Różnica jest krytyczna: nowa podatność we wtyczce z 200 000 instalacji jest wykorzystywana w pierwszych godzinach po ujawnieniu.
Możliwości darmowej wersji:
- Endpoint Firewall z podstawowymi regułami
- Skaner malware, złych URL-i, backdoorów, spamu i wstawek kodu
- Ochrona przed brute force i wykradzionymi hasłami
- 2FA (uwierzytelnianie dwuskładnikowe)
- Live Traffic: kto wchodzi na stronę w tej chwili
- Przywracanie zmodyfikowanych plików do oryginałów WordPressa
Premium:
- Aktualizacje sygnatur malware i reguł firewalla w czasie rzeczywistym (wobec 30-dniowego opóźnienia w wersji Free)
- Country blocking: blokowanie całych krajów
- Osobiste wsparcie przez system zgłoszeń
- Czarna lista IP w czasie rzeczywistym
Proszę zwrócić uwagę: skaner Wordfence działa na zasadzie sygnatur. Świetnie znajduje znane malware w plikach, ale może przeoczyć szkodliwy kod w bazie danych lub skrypty w motywach premium. Ponadto pełne skanowanie obciąża serwer, na słabym hostingu proszę je ustawiać na godziny nocne.
Plusy:
- Endpoint Firewall: warstwa ochrony przed WordPressem
- Mocny darmowy plan z 2FA i skanerem
- Ogromna baza sygnatur (5 mln instalacji = crowdsourcing zagrożeń)
- Przywracanie oryginalnych plików rdzenia
Minusy:
- Skaner sygnaturowy przepuszcza malware w bazie danych
- Pełne skanowanie obciąża serwer
- Darmowa wersja otrzymuje reguły firewalla z 30-dniowym opóźnieniem
- Brak managed cleanup: usuwanie malware na własne ryzyko
Cena: Free / Premium 149 USD/rok za 1 stronę (Wordfence).
🔗 Wordfence na WordPress.org | 🔗 Strona Wordfence
3. MalCare
MalCare idzie ścieżką „zainstaluj i zapomnij". Żadnych ręcznych ustawień firewalla, tuningu reguł i półgodzinnych checklist. Instalacja zajmuje 60 sekund, potem wtyczka działa sama. Dla zapracowanego właściciela strony, który nie chce zgłębiać sygnatur i reguł WAF, to najmocniejszy argument.
Kluczowa różnica wobec konkurencji: usuwanie malware jednym kliknięciem. MalCare znajduje infekcję, czyści Pan stronę naciśnięciem przycisku. Skaner nie obciąża serwera, ponieważ działa po stronie chmury MalCare, a nie lokalnie. To rozwiązuje problem Wordfence i Solid: na słabym hostingu skanowanie nie zabija wydajności.
Co wchodzi w skład:
- Skaner malware w chmurze (codziennie i na żądanie)
- Automatyczne usuwanie malware jednym kliknięciem
- Wbudowany firewall
- Ochrona przed brute force i CAPTCHA na logowaniu
- Kopie zapasowe i staging site
- Geoblokowanie, monitorowanie uptime, sprawdzanie wydajności
- Dashboard do zarządzania wieloma stronami
- White label i raporty dla klientów (w wyższym planie)
- Zarządzanie zespołem i integracja ze Slackiem
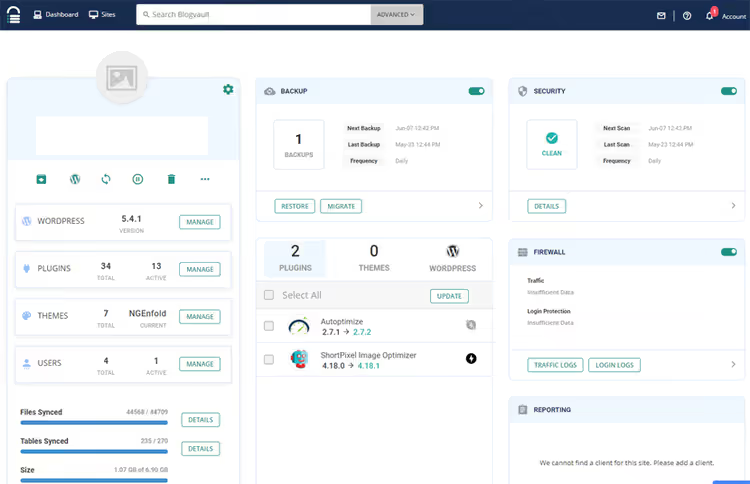
W dashboardzie MalCare wszystkie sekcje, od skanera po kopie zapasowe, zebrane są w jednym oknie. Nie trzeba przełączać się między zakładkami ani pamiętać, gdzie znajduje się który raport.
Wada jest oczywista: MalCare to produkt wyłącznie płatny. Minimalny plan to 99 USD rocznie za 1 stronę, za 5 stron 499 USD rocznie. To drożej niż Solid Pro (99 USD) i porównywalnie z Wordfence Premium (149 USD). Ale w cenę wliczone jest to, czego nie ma u konkurencji: zarządzane czyszczenie z gwarancją. MalCare obiecuje potrójny zwrot pieniędzy, jeśli nie będzie w stanie usunąć malware (cennik MalCare).
Plusy:
- Skaner w chmurze nie obciąża strony
- Usuwanie malware jednym kliknięciem z gwarancją
- Najprostsza konfiguracja: 60 sekund od instalacji do ochrony
- Kopie zapasowe i staging w pakiecie
Minusy:
- Brak darmowej wersji
- Nieodpowiedni dla tych, którzy chcą ręcznej kontroli nad każdą regułą
- Droższy od konkurencji przy małej liczbie stron
Cena: Od 99 USD rocznie za 1 stronę, 499 USD rocznie za 5 stron (strona MalCare).
4. All-In-One WP Security & Firewall
Całkowicie darmowa wtyczka od zespołu Tips and Tricks HQ. Nazwa mówi sama za siebie: w jednym narzędziu zebrano firewall, skaner, ochronę przed brute force, monitorowanie rejestracji i bezpieczeństwo plików. Według danych WordPress.org ma ponad 1 milion aktywnych instalacji.
Cechą charakterystyczną wtyczki jest wizualny „licznik bezpieczeństwa". Po konfiguracji wtyczka pokazuje wynik: zielony, dobrze, czerwony, trzeba poprawić. Osoba początkująca bez technicznego zaplecza od razu widzi, co jest już zabezpieczone, a co wciąż jest otwarte na atak. Menu jest intuicyjne, bez wielopoziomowych, zagnieżdżonych opcji.
Kluczowe funkcje (wszystkie darmowe):
- Firewall z podstawowymi regułami
- Ochrona przed brute force na podstawie IP i cookie
- Zmiana prefiksu bazy danych
- Ochrona przesyłanych plików i uprawnień dostępu do plików
- Skaner uprawnień plików i folderów
- Blokowanie XML-RPC, wyłączenie edytora plików
All-In-One WP Security to dobra wtyczka na start. Nie zapewnia wielowarstwowej ochrony na poziomie Wordfence Premium czy MalCare, ale dla małego bloga lub strony docelowej darmowa funkcjonalność jest wystarczająca.
Plusy:
- Całkowicie darmowa
- Wizualny licznik: od razu widać stan ochrony
- Intuicyjne menu bez przeładowanych opcji
- Dobry zestaw do wstępnego hartowania (hardening)
Minusy:
- Brak skanera w chmurze i zarządzanego czyszczenia
- Firewall podstawowy, nie na poziomie Wordfence
- Brak planu premium: po zaawansowaną ochronę trzeba sięgnąć do innych wtyczek
Cena: Darmowa.
🔗 All-In-One WP Security na WordPress.org
5. Sucuri Security
Sucuri to firma z reputacją „straży pożarnej" w świecie WordPressa. Ich darmowy skaner online sitecheck.sucuri.net zna każdy, kto choć raz diagnozował włamanie. Wtyczka Sucuri Security idzie dalej: DNS-level Firewall + zarządzane czyszczenie + monitoring 24/7.
Architektoniczną przewagą Sucuri jest to, że firewall stoi przed serwerem (na poziomie DNS), a nie wewnątrz WordPressa. Złośliwy ruch jest odcinany, zanim dotrze do hostingu. To radykalnie zmniejsza obciążenie i chroni stronę, nawet jeśli sam WordPress został już skompromitowany.
Bezpłatna wersja wtyczki oferuje podstawowy zestaw: skaner, audyt zdarzeń, hardening (wyłączenie edytora plików, ochrona PHP). Jednak pełnoprawny firewall, zarządzane czyszczenie i monitoring są dostępne tylko w płatnych planach (od 199 USD/rok, zob. strona Sucuri).
Plusy:
- DNS-level Firewall (przed serwerem, nie wewnątrz WP)
- Zarządzane czyszczenie: specjaliści Sucuri czyszczą stronę za Pana/Panią
- Całodobowy monitoring i powiadomienia
- Bezpłatny zewnętrzny skaner sitecheck.sucuri.net
Minusy:
- Bezpłatna wersja jest mocno okrojona: nie ma firewalla
- Płatne plany są drogie (od 199 USD/rok, Sucuri.net)
- Interfejs wtyczki jest przeładowany opcjami
- Zbędny dla małego bloga
Cena: Free / Płatne plany od 199 USD/rok (cennik Sucuri).
🔗 Sucuri na WordPress.org | 🔗 Strona Sucuri
6. BBQ Block Bad Queries
BBQ to wąsko wyspecjalizowane, ale wyjątkowo skuteczne narzędzie. Nie skanuje w poszukiwaniu złośliwego oprogramowania i nie wdraża 2FA. Robi dokładnie jedno: blokuje szkodliwe zapytania do URL, bazy danych i plików w oparciu o 8G Firewall od Perishable Press (wcześniej 7G, zaktualizowany w 2025).
To minimalistyczne uzupełnienie głównej wtyczki, takiej jak Solid Security lub Wordfence. W praktyce BBQ odcina iniekcje kodu, RFI (Remote File Injection), XSS i ataki Base64 już na wejściu, cicho, bez obciążenia i zbędnych powiadomień. Wersja Pro (29 USD) dodaje Pattern Tool: można sprawdzić, czy wtyczka blokuje konkretny typ ataku, zamiast zgadywać na podstawie logów (BBQ Pro).
Plusy:
- Skrajnie lekki: nie generuje obciążenia
- 8G Firewall: sprawdzona i aktualizowana baza reguł
- Działa w parze z dowolną główną wtyczką bezpieczeństwa
- Pro: Pattern Tool do ręcznej weryfikacji ochrony
Minusy:
- Tylko filtrowanie zapytań: nie jest skanerem, nie oferuje 2FA ani hardenignu
- Wymaga drugiej wtyczki dla pełnej ochrony
- Wersja Pro jest płatna (29 USD, BBQ Pro), choć niedrogo
Cena: Free / Pro 29 USD (cennik BBQ Pro).
🔗 BBQ na WordPress.org | 🔗 Strona BBQ Pro
7. WP Security Ninja
Szybkie skanowanie, koń pociągowy Ninja. Wtyczka przeprowadza ponad 50 testów bezpieczeństwa w mniej niż minutę i generuje raport z konkretnymi lukami oraz odnośnikami do wyjaśnień każdego problemu. Nie trzeba rozumieć terminologii: wtyczka mówi „tu jest dziura, oto jak ją załatać".
W arsenale Ninja: główny skaner, skaner malware, Event Logger (dziennik zdarzeń), Scheduled Scanner (skanowanie według harmonogramu), ochrona przed brute force. Według danych WordPress.org wtyczka jest regularnie aktualizowana, ostatnie wydanie w czerwcu 2026.
Plusy:
- Szybkie skanowanie: ponad 50 testów w mniej niż minutę
- Wyjaśnienie każdej luki wraz z instrukcją naprawy
- Event Logger i Scheduled Scanner w zestawie
- Odpowiednia dla początkujących: „naciska Pan przycisk, dostaje Pan raport"
Minusy:
- Darmowa wersja okrojona w porównaniu z konkurencją
- Brak managed cleanup
- Premium zbyt drogie jak na zestaw „skaner + logi"
Cena: Free / Premium od 49 USD/rok (WP Security Ninja).
🔗 WP Security Ninja na WordPress.org
8. BulletProof Security
Weteran wśród wtyczek bezpieczeństwa WordPress o prostym podejściu: trzy strefy ochrony, Firewall, Login Security, Database Security. Dla każdej z nich kreator konfiguracji w kilka kliknięć. System „czerwony/zielony" sygnalizuje, co jest chronione, a co nie: czerwony, niebezpiecznie, zielony, w porządku.
BulletProof blokuje RFI, XSS, Base64 i inne iniekcje za pomocą reguł.htaccess. To stara, ale niezawodna metoda: ochrona na poziomie serwera, a nie wewnątrz PHP. Wtyczka została zaktualizowana w maju 2026 (wersja 7.2), ale interfejs wygląda archaicznie na tle Solid Security i MalCare.
Plusy:
- Prosta konfiguracja: „czerwone/zielone" w 5 minut
- Ochrona na poziomie.htaccess (przed WordPressem)
- Darmowa wersja daje pełną funkcjonalność firewalla
- Blokuje RFI, XSS, Base64, iniekcje SQL
Minusy:
- Interfejs wygląda na przestarzały
- Brak zarządzanego czyszczenia i skanera w chmurze
- Aktualizowana rzadziej niż liderzy rynku
Cena: Free / Pro 69,95 USD, jednorazowy zakup (BulletProof Security).
🔗 BulletProof Security na WordPress.org
9. Hide My WP Ghost (wcześniej Hide My WP)
Hide My WP Ghost (wcześniej Hide My WP) idzie ścieżką „Security by Obscurity": zamiast wzmacniać drzwi, maskuje sam fakt, że strona działa na WordPressie. Ukrywane są ścieżki do wp-admin, wp-content, standardowe bezpośrednie odnośniki, meta-tagi z wersją WP i sygnatury motywów/wtyczek. Od 2016 roku produkt rozwinął się w pełnoprawne rozwiązanie bezpieczeństwa: WP Ghost 9.0 zawiera 8G Firewall od Perishable Press, ochronę przed brute force, 2FA, logowanie i ponad 150 funkcji.
Takie podejście nie zastępuje pełnoprawnego firewalla, ale dodaje warstwę ochrony: zautomatyzowane skanery podatności kierują się sygnaturami WordPressa. Nie widząc znajomych URL-i i meta-tagów, bot idzie szukać innej ofiary. Wtyczka blokuje również bezpośredni dostęp do plików PHP i ukrywa fakt korzystania z WP.
Hide My WP Ghost jest uzupełnieniem, a nie zamiennikiem głównego rozwiązania bezpieczeństwa. Proszę używać go razem z Solid Security lub Wordfence, a nie zamiast nich.
Plusy:
- Ukrywa sygnatury WordPressa przed automatycznymi skanerami
- Maskowanie URL-a panelu administracyjnego, wp-content, bezpośrednich odnośników
- 8G Firewall i ochrona przed brute force w zestawie
- Ponad 250 000 stron pod ochroną (WP Ghost)
Minusy:
- „Security by Obscurity" nie chroni przed atakiem celowanym
- Nie zastępuje firewalla i skanera malware
- Płatny (od 49 USD/rok, cennik WP Ghost)
- Nie zawsze kompatybilny z niektórymi motywami i wtyczkami cache'ującymi
Cena: Od 49 USD/rok, darmowa wersja z podstawowymi funkcjami (WP Ghost).
Inne wtyczki bezpieczeństwa: krótko
W ekosystemie WordPressa są jeszcze dziesiątki rozwiązań. Oto te, które zasługują na wzmiankę:
Defender Security. Produkt WPMU DEV: 2FA, ochrona logowania, nagłówki bezpieczeństwa, blokada geolokalizacyjna, wyłączenie edytora plików. Dobry w połączeniu z innymi produktami WPMU DEV, ale użycie solo nie daje przewagi nad Solid Security.
Security & Malware scan by CleanTalk. Darmowy podstawowy zestaw: firewall z filtrowaniem po IP/krajach, skaner malware z antywirusem, ochrona przed brute force, niestandardowy URL logowania, 2FA.
Limit Login Attempts Reloaded. Tylko ochrona logowania (backend + WooCommerce + logowania frontendowe). Blokowanie IP atakujących, powiadomienia e-mail. Działa równolegle z Wordfence/Sucuri bez konfliktów. Obsługuje multisite.
WP Activity Log. Dziennik wszystkiego, co dzieje się na stronie w czasie rzeczywistym. Nie blokuje ataków, ale pokazuje: kto się logował, co zmieniał, skąd próbowano się dostać. Niezastąpiony do analizy post-mortem i zgodności z przepisami.
HTTP Headers. Zaawansowana kontrola nagłówków HTTP: X-Frame-Options, Content-Security-Policy, HSTS i dziesiątki innych. Dla tych, którzy wiedzą, co robią, potężne narzędzie obrony warstwowej na poziomie protokołu.
Wideorecenzja po angielsku: porównanie Wordfence i Solid Security w rzeczywistych testach z demonstracją konfiguracji każdej wtyczki.
⁉️🤔 Często zadawane pytania
Jakie wtyczki bezpieczeństwa WordPress** są najlepsze w 2026 roku?**
Trzech liderów: Solid Security (darmowy, elastyczna konfiguracja), Wordfence Security (5 mln instalacji, Endpoint Firewall) oraz MalCare (automatyczne usuwanie złośliwego oprogramowania, skaner w chmurze). Wybór zależy od zadania: Solid do ręcznej kontroli, Wordfence do budżetowej ochrony z potężnym skanerem, MalCare do trybu „zainstaluj i zapomnij".
Czy można chronić WordPress* bez wtyczek?*
Tak, profesjonaliści radzą sobie dyrektywami.htaccess, serwerowym WAF (ModSecurity), prawidłowymi nagłówkami HTTP i ręcznym hardeningiem. Wymaga to jednak doświadczenia i czasu. Dla zdecydowanej większości właścicieli witryn jedna dobrej jakości wtyczka bezpieczeństwa to rozsądny kompromis między bezpieczeństwem a nakładem pracy.
Czy trzeba instalować kilka wtyczek bezpieczeństwa?
W większości przypadków nie. Jedna dobrze skonfigurowana wtyczka (Solid, Wordfence lub MalCare) zamyka podstawowy obwód ochrony. Dwie w pełni funkcjonalne wtyczki często ze sobą konfliktują: obie próbują edytować.htaccess, przechwytują te same hooki, psują panel administracyjny. Wyjątek stanowią wąsko wyspecjalizowane dodatki: BBQ do Solid/Wordfence lub WP Ghost jako warstwa maskująca.
Czy WordPress to bezpieczna platforma?
Rdzeń WordPress, tak, jest audytowany przez dziesiątki programistów, aktualizacje wychodzą regularnie. Problem leży w ekosystemie: ponad 60 000 wtyczek i motywów od zewnętrznych twórców o różnym poziomie. Każda niezaaktualizowana wtyczka to potencjalna dziura. Przy regularnych aktualizacjach i skonfigurowanej wtyczce bezpieczeństwa WordPress nie ustępuje innym CMS-om pod względem bezpieczeństwa.
Czy można uczynić witrynę WordPress całkowicie niewrażliwą na ataki?
Nie, i to jest uczciwa odpowiedź dla każdego systemu działającego pod kontrolą oprogramowania. Absolutna ochrona nie istnieje. Realnym celem jest zminimalizowanie ryzyka: tak, aby zautomatyzowane ataki były odpierane na poziomie firewalla, a ukierunkowane wykrywane przez skaner, zanim wyrządzą szkody.
Jak często aktualizować WordPress i wtyczki?
Przynajmniej raz w miesiącu. Krytyczne aktualizacje bezpieczeństwa, z dnia na dzień. Włącz automatyczne aktualizacje dla pomniejszych wydań rdzenia i motywów. Przed każdą aktualizacją wykonaj pełną kopię zapasową. Uwaga: motywy i wtyczki premium wymagają aktywacji, aby otrzymywać aktualizacje. Nieaktywowana licencja = niezałatana luka.
Jaką wtyczkę bezpieczeństwa WordPress wybrać: podsumowanie
Scenariusz użycia dyktuje wybór. Oto krótka matryca:
- Pierwsza wtyczka dla początkującego → All-In-One WP Security. Darmowa, wizualny licznik, nie trzeba rozumieć terminologii.
- Darmowa ochrona z maksymalną funkcjonalnością → Solid Security Free. Elastyczna konfiguracja, hardening, łatki, bez wydawania ani grosza.
- Potężny skaner i budżetowy premium → Wordfence. Wersja Free już zapewnia bardzo dużo, Premium daje ochronę w czasie rzeczywistym (ceny w rozdziale 2).
- Automatyka „zainstaluj i zapomnij" → MalCare. Skaner w chmurze bez obciążania serwera, usuwanie złośliwego oprogramowania na 1 klik, kopie zapasowe w zestawie.
- Wysoko obciążona witryna komercyjna → Sucuri. DNS-level Firewall + zarządzane czyszczenie + monitoring 24/7, gdy koszt włamania przewyższa cenę subskrypcji.
Jeśli budżet jest zerowy, weź Solid Security Free i dodaj BBQ Block Bad Queries do filtrowania zapytań. To pokryje zdecydowaną większość typowych ataków. Jeśli witryna przynosi pieniądze, koszt wtyczki jest nieporównywalny z ceną odbudowy po włamaniu (konkretne stawki w rozdziałach 1-5 powyżej).
Sprawdź, czy witryna jest zaktualizowana właśnie teraz. Wtyczka bezpieczeństwa to nie panaceum, lecz ostatnia linia obrony po aktualnym rdzeniu, motywach, wtyczkach i niezawodnym hostingu. Która wtyczka sprawdziła się u Państwa, proszę napisać w komentarzach.

Profesjonalny zespół autorów i redaktorów specjalizujących się w tworzeniu treści wysokiej jakości.