


🚫 Encomendas falsas no WooCommerce: 7 plugins e 4 técnicas para proteção completa contra spam
Acordei de manhã, abri o painel de administração e lá estão 47 novas encomendas com totais a zero e moradas falsas. Parece-lhe familiar?
As encomendas de spam no WooCommerce não são apenas lixo na base de dados. Cada encomenda falsa entope os relatórios, baralha as contagens de inventário e consome recursos de alojamento. E se um bot estiver a testar cartões roubados através da sua loja, o risco de contestações junta-se à festa: de acordo com dados da Stripe, as contestações estão a crescer cerca de 20% ao ano, e cada pagamento contestado significa uma taxa bancária e receita congelada.
Hoje vamos detalhar a cadeia completa de proteção contra spam no WooCommerce: desde as configurações nativas que pode ativar num minuto, até plugins especializados e truques menos óbvios, como as armadilhas honeypot. No final do artigo, terá montado uma defesa que bloqueia a grande maioria dos bots sem prejudicar os clientes reais.
Porque é que as lojas WooCommerce se tornam alvos de ataques de spam
💡 Resumo rápido:
- Desative o checkout como convidado sem palavra-passe, a forma mais rápida de cortar as execuções em massa de bots
- Adicione uma armadilha honeypot invisível ao formulário de registo, os bots preenchem o campo oculto, os humanos não
- Instale o CleanTalk ou o Akismet, as bases de dados de padrões de spam baseadas na nuvem atualizam em tempo real
- Defina um limite de tentativas de login e bloqueio de IP, a força bruta sufocará por volta da segunda dúzia de tentativas
- Ative a verificação de e-mail e a confirmação de encomenda por telefone para montantes acima de um determinado limite
Os bots atacam o WooCommerce por três razões. Primeiro, é a plataforma de eCommerce mais popular do mundo, de acordo com os dados do BuiltWith para 2026, ocupa o primeiro lugar com uma larga margem em número de lojas ativas. Segundo, o formulário de checkout padrão do WooCommerce é previsível: o bot conhece os nomes dos campos e os endpoints dos URLs. Terceiro, cada encomenda falsa custa quase zero ao atacante, um script produz milhares delas enquanto o dono da loja lida com as consequências.
O cenário mais perigoso é o teste de cartões. Os atacantes passam cartões roubados pela sua loja com montantes pequenos (1 a 5 dólares), verificando quais estão ativos. Os cartões ativos seguem para grandes compras noutro lugar, e você fica com as contestações e o risco de entrar num programa de monitorização do sistema de pagamentos.
Configurações básicas do WordPress e WooCommerce: a primeira linha de defesa
Comece pelo que já está no motor. Três ecrãs de configurações fecharão as brechas mais óbvias.
Em Configurações → Gerais, desmarque «Qualquer pessoa pode registar-se», isto abre o formulário padrão wp-login.php?action=register, que os bots encontram pela assinatura do URL. Para registos de clientes, o WooCommerce usa os seus próprios formulários, por isso isto não afetará os compradores.
Em Configurações → Discussão, desative «Permitir notificações de links de outros blogs (pingbacks e trackbacks)». Os pingbacks são um vetor clássico de spam: um bot envia uma notificação sobre um link para a sua publicação e, no corpo, um anúncio de casino ou um URL de phishing.
Em WooCommerce → Configurações → Contas e Privacidade, desative a opção «Permitir que os clientes façam encomendas sem uma conta». Sim, o checkout como convidado é conveniente para a conversão. Mas se a loja já está a ser soterrada em falsificações, uma conta obrigatória com e-mail verificado corta logo a maioria dos bots simples.
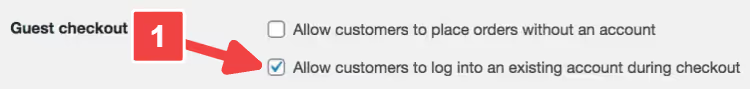
Estas três configurações demoram menos de cinco minutos. Faça-as já, mesmo que adie todo o resto para mais tarde. A higiene básica desliga os ataques mais estúpidos, e esses são a maioria.
Plugins anti-spam para WooCommerce: o que instalar em 2026
As configurações padrão são suficientes contra scripts primitivos. Para bots com heurísticas e dados gerados por IA, precisa de ferramentas especializadas. Aqui estão sete plugins que bloqueiam spam a diferentes níveis: desde comentários a encomendas falsas.
Plugin | Tipo de proteção | Preço | Funcionalidade principal |
|---|---|---|---|
Akismet | Comentários, registos | Grátis / a partir de $10/mês | Base de dados global de padrões de spam |
CleanTalk | Encomendas, formulários, registos | A partir de $12/ano | Verificação na cloud sem CAPTCHA |
Blocker | Encomendas | Freemium | Bloqueio por IP, estado, código postal |
Titan Anti-Spam | Abrangente | Grátis | Firewall + scanner + anti-spam |
Limit Attempts | Login, força bruta | Freemium | Bloqueio de IP após N tentativas |
Fake Customer Blocker | Encomendas | $9 | Filtragem de email/domínio com mensagens personalizadas |
Honeypot CF7 | Formulários de contacto | Grátis | Armadilha invisível para bots |
Akismet, filtragem em massa de comentários e registos
O Akismet verifica cada registo e comentário contra uma base de dados global de padrões de spam recolhidos de milhões de sites. Mais de 5 milhões de instalações ativas: isto não é marketing, é um facto da página do plugin no WordPress.org.
O plugin apanha 99,9% do spam, de acordo com os programadores. Na prática, a inundação de comentários com links de phishing e pornografia desaparece completamente. Os falsos positivos são raros: ao longo de um mês de funcionamento numa loja média, 2 a 3 comentários legítimos são bloqueados e são fáceis de recuperar da fila de moderação.
- ✅ Base de dados global atualizada continuamente
- ✅ Funciona sem elementos visíveis no frontend
- ❌ A versão gratuita é apenas para blogues pessoais; as lojas precisam de um plano pago
- 💰 Grátis para blogues pessoais, Pro a partir de $9,95/mês
CleanTalk, proteção na cloud sem CAPTCHA
O CleanTalk é o canivete suíço contra o spam no WooCommerce. Bloqueia encomendas de spam, registos falsos, comentários de spam, envios em massa através de formulários de contacto e enchimento de avaliações. Tudo passa por uma API na cloud: o seu servidor não sofre carga de análise e a decisão chega em 1 a 3 segundos.
A principal vantagem: sem CAPTCHA. Ninguém tem de escolher semáforos ou escrever letras distorcidas. O plugin analisa padrões comportamentais e verifica IP/email contra uma base de dados na cloud, permanecendo completamente invisível para o utilizador.
No WordPress.org, o plugin foi atualizado em julho de 2026 (v6.84), com mais de 200.000 instalações ativas. Um extra à parte: proteção integrada contra testes de cartão através da análise de padrões de pequenas transações.
- ✅ Invisível para os utilizadores, não prejudica a conversão
- ✅ Cobre encomendas, registos, avaliações, formulários de contacto
- ❌ Dependência da cloud: se a API estiver em baixo, não há proteção
- 💰 Teste de 7 dias, depois a partir de $12/ano
Blocker, bloqueio direcionado de encomendas suspeitas
O Blocker resolve uma tarefa específica: impede que os clientes cheguem à finalização da compra com base em critérios definidos: endereço de IP, estado, código postal, país. Quando um bot ou comprador indesejado corresponde a uma regra, o plugin interrompe o processo de encomenda e mostra um aviso personalizável.
A ferramenta não é para filtragem em massa, mas para bloqueio cirúrgico: por exemplo, todas as encomendas da Nigéria com pagamento à cobrança, ou um IP específico que está a fazer testes de cartão pela quarta vez numa semana.
- ✅ Regras de bloqueio flexíveis
- ❌ Apenas encomendas do WooCommerce (não interfere com registos ou comentários)
- 💰 Freemium, atualmente distribuído como Fraud Prevention For WooCommerce and EDD
Titan Anti-Spam, tudo-em-um: firewall + anti-spam + auditoria
O Titan combina um filtro anti-spam, firewall, scanner de malware e auditoria de disponibilidade do site num único pacote gratuito. O algoritmo baseia-se num «JS-CAPTCHA invisível» e numa «armadilha de entrada invisível» (honeypot): os bots não executam JavaScript e preenchem o campo oculto, enquanto os visitantes reais passam despercebidos.
O plugin filtra comentários sem CAPTCHA e permite converter comentários de spam em normais com um único clique. Compatível com o RGPD: não armazena dados desnecessários dos visitantes.
- ✅ Tudo-em-um gratuito: anti-spam + firewall + scanner
- ✅ Verificação invisível sem CAPTCHA
- ❌ Não é compatível com Disqus, Jetpack Comments, AJAX Comment Form, bbPress
- 💰 Gratuito, página no WordPress.org
Limit Attempts, proteção contra força bruta e adivinhação de palavras-passe
A força bruta ocorre quando um bot tenta centenas de palavras-passe por minuto, na tentativa de adivinhar o acesso de administrador. O Limit Attempts bloqueia o endereço IP após um número definido de tentativas falhadas e pode ocultar os formulários de início de sessão, registo e recuperação de palavra-passe para IPs bloqueados.
No WordPress.org, o plugin foi atualizado em maio de 2026 (v2.6.5). Compatível com Gravity Forms, ReCaptcha e Captcha Pro.
- ✅ Configuração simples: limite de tentativas, duração do bloqueio, lista branca de IPs
- ✅ Oculta os formulários de endereços banidos
- ❌ Apenas proteção de início de sessão, não interfere com encomendas de spam
- 💰 Freemium: a versão gratuita é suficiente para a maioria das lojas
Fake Customer Blocker, filtro de clientes falsos
Um plugin de foco restrito para WooCommerce: bloqueia encomendas por email, domínio, erros de campo e regras personalizadas. Cada bloqueio inclui uma mensagem personalizável, para que o utilizador veja o motivo da rejeição em vez de uma quebra silenciosa no checkout.
- ✅ Notificações personalizadas para cada regra
- ❌ Abrange apenas encomendas
- 💰 $9, vendido no site do programador Techeshta
Honeypot for Contact Form 7, armadilha invisível para bots
Um add-on gratuito para o Contact Form 7 que insere um campo oculto no formulário. Os bots preenchem automaticamente todos os campos do formulário, incluindo o invisível, e caem no honeypot. Um visitante real nunca vê nem interage com o campo.
A vantagem é que o utilizador não tem de provar absolutamente nada: sem CAPTCHA, sem caixa de verificação «Não sou um robot». O formulário mantém-se limpo e o spam é filtrado do lado do servidor.
- ✅ Completamente invisível para os utilizadores
- ❌ Apenas para Contact Form 7, não suporta outros plugins de formulários
- 💰 Gratuito, página no WordPress.org (o plugin é agora desenvolvido sob o nome CF7 Apps)
Métodos de proteção adicionais: do CAPTCHA à verificação manual
Os plugins bloqueiam a maior parte do spam. Os casos restantes são ataques direcionados e cenários atípicos. Utilize métodos adicionais para esses.
CAPTCHA e reCAPTCHA, um clássico que ainda funciona
O Google reCAPTCHA v3 funciona de forma invisível: atribui a cada visitante uma pontuação de 0,0 (bot) a 1,0 (humano) com base no comportamento na página. Nada de semáforos ou letras distorcidas. Se a pontuação ficar abaixo do limite, o formulário não é enviado.
Um plugin de integração gratuito, CAPTCHA 4WP, anteriormente Advanced noCaptcha & invisible Captcha. Instala-se nos formulários de checkout, registo e comentários em poucos cliques.
Tenha em atenção: o reCAPTCHA v2 com seleção de imagens incomoda os compradores e prejudica a conversão. Se implementar CAPTCHA, utilize apenas a versão invisível v3 ou o Cloudflare Turnstile.
Verificação de email, uma barreira dupla para os registos
Plugins como o New User Approve adicionam a aprovação manual do registo pelo administrador ou enviam um link de ativação para o email do utilizador. Até que o email seja confirmado, a conta permanece no estado "pendente" e não pode criar encomendas.
O método é simples, mas eficaz: os bots de spam raramente chegam ao passo de clicar num link num email.
Bloqueio por IP e país, quando se conhece o inimigo
Se a inundação de spam vier dos mesmos endereços IP ou países, bloqueie-os ao nível do alojamento (cPanel → Bloqueador de IP) ou através de um plugin de segurança como o Wordfence.
Importante: não bloqueie países inteiros sem análise. Corre o risco de excluir compradores reais. Reveja os registos de encomendas durante um mês: se, por exemplo, o Vietname não teve compras genuínas, mas centenas de tentativas de spam, o bloqueio justifica-se.
Confirmação da encomenda por telefone, para produtos e serviços de valor elevado
Um método do arsenal de plataformas edtech como a Open English: um gestor contacta o cliente antes da ativação da encomenda. Para produtos digitais, cursos online e serviços de valor elevado, isto filtra todos os bots e também gera confiança.
Para eCommerce de produtos, o método é demasiado trabalhoso. Utilize-o seletivamente: encomendas com um valor suspeitamente alto ou pagamento à cobrança para regiões com taxas de fraude elevadas.
Lista de verificação de proteção do WooCommerce: o que funciona e o que não funciona
Construa a sua defesa por camadas. Nenhuma ferramenta isolada oferece uma garantia total, mas uma combinação de três ou quatro níveis bloqueia quase tudo.
O que funciona:
- Combinar plugins: CleanTalk para encomendas + Akismet para comentários + Limit Attempts para login
- Configurar o reCAPTCHA v3 no checkout, a verificação invisível não prejudica a conversão
- Ativar a verificação de email: os bots quase nunca confirmam um email
- Atualizar regularmente o WordPress, WooCommerce e plugins, cada versão desatualizada é um potencial buraco
- Verificar os registos uma vez por semana: um pico súbito de registos ou encomendas de valor zero é um sinal de ataque
O que não funciona / causa danos:
- Um plugin para tudo, cada ferramenta tem a sua própria área de cobertura
- Desativar totalmente o checkout como convidado sem análise, pode perder uma fatia considerável da conversão de compras por impulso
- Bloquear países inteiros sem verificar as estatísticas, exclui clientes reais
- Excesso de CAPTCHA em cada passo, os compradores fogem para a concorrência
- Ignorar as atualizações dos plugins de segurança, os bots exploram vulnerabilidades conhecidas, não zero-days
⁉️🤔 Perguntas frequentes
As encomendas de spam podem ser completamente bloqueadas sem plugins?
Completamente, não. As configurações padrão do WordPress e WooCommerce filtram bots primitivos, mas os scripts de spam modernos contornam-nos em minutos. Um conjunto mínimo sem plugins: desativar o checkout como convidado + registo personalizado (WPS Hide Login) + reCAPTCHA v3 invisível. Mas um plugin dedicado como o CleanTalk poupará horas de moderação manual.
O CAPTCHA torna o site mais lento?
O reCAPTCHA v3 adiciona um atraso insignificante ao carregamento da página, impercetível para o utilizador. Os CAPTCHAs gráficos pesados (v2) podem adicionar até um segundo e são notoriamente irritantes. Uma alternativa, o Cloudflare Turnstile: mais leve que o reCAPTCHA e não vinculado ao ecossistema da Google.
Como distinguir uma encomenda falsa de uma real?
Sinais de uma falsa: encomenda de valor mínimo, pagamento à cobrança, email como
ur.liam@321aaaaa, morada com ruas inexistentes, IP de um país onde não opera. As falsas em massa chegam em lotes de 10 a 50 num curto período com o mesmo padrão de dados.
O que fazer com as encomendas de spam já recebidas?
Não as elimine de imediato, primeiro analise o padrão (IP, hora, geografia, tipo de pagamento). Isto mostrará de onde vem o ataque e qual a falha a corrigir. Após a análise, elimine em massa através de WooCommerce → Encomendas → filtrar por estado. O CleanTalk pode limpar comentários e registos de spam automaticamente.
O WooCommerce Anti-Fraud ajuda contra o spam comum?
O WooCommerce Anti-Fraud é orientado para a fraude de pagamento (teste de cartões, cartões roubados) e atribui uma pontuação de risco às encomendas. Não protege contra registos em massa de bots e comentários de spam. Utilize-o como uma terceira camada após a proteção antispam básica.
Resultados: criar proteção para a sua loja
Não existe uma receita única que sirva para todos; o nível de proteção depende do que está exatamente a ser atacado na sua loja. Aqui estão três opções comprovadas:
Está a ser inundado com registos de spam: desative o registo de visitantes através do formulário padrão do WordPress, instale o CleanTalk e adicione verificação de e-mail via New User Approve. Três ações, e o fluxo de contas falsas desaparece.
Encomendas falsas de pagamento contra entrega: desative o pagamento contra entrega para países de alto risco de fraude, ligue o Blocker ou o Fake Customer Blocker com regras para regiões problemáticas, adicione o CleanTalk no checkout.
Teste de cartões com montantes pequenos: WooCommerce Anti-Fraud + CleanTalk com monitorização de transações ativada + verificação obrigatória de CVV. Se o ataque continuar, ative temporariamente a confirmação da encomenda por telefone para montantes suspeitamente baixos.
Comece com pouco: hoje, desative o registo de visitantes e os pingbacks nas definições do WordPress. Amanhã, instale o CleanTalk ou o Akismet. Cada camada de proteção torna o ataque à sua loja mais caro para o agente malicioso e, a certa altura, os bots seguem para onde é mais fácil.

Uma equipa profissional de escritores e editores especializados na criação de conteúdo de qualidade.