













🔒 Melhores plugins de segurança wordpress 2026: visão geral e comparação
330 milhões de tentativas maliciosas por dia. Não é um número hipotético, é o valor real do relatório de 2026 da Wordfence, e essa torrente é contida por um único plugin.
O problema do WordPress não é o núcleo. Dezenas de programadores fazem auditoria e os patches críticos são lançados no próprio dia. As vulnerabilidades surgem por três vias: um plugin desatualizado com um bug conhecido, erros comuns de administração como a palavra-passe «admin» e um xmlrpc.php exposto. Cada uma destas brechas pode ser fechada em 15 minutos, se souber quais as ferramentas que realmente funcionam na prática, e não apenas na descrição no WordPress.org.
A seguir, nove plugins de segurança, selecionados com base em testes em sites reais. Com opções gratuitas e pagas, pontos fortes e desvantagens honestas. Escolha para a tarefa, não para o marketing mais ruidoso.
💡 Visão geral rápida:
- Descubra o que já está no site: dois plugins de segurança entram em conflito e bloqueiam o painel de administração
- Escolha um plugin principal da lista abaixo: Solid Security, Wordfence ou MalCare
- Configure a firewall e a proteção contra força bruta: instalar não é suficiente
- Adicione 2FA, altere o prefixo da base de dados e desative o editor de ficheiros: três minutos de trabalho
Produto | Para quem | Preço | Característica principal |
|---|---|---|---|
Solid Security | Versátil: do principiante ao profissional | Grátis / Pro $99/ano | Configuração flexível + patches de dia zero |
Wordfence Security | Proteção económica com um scanner potente | Grátis / Premium $149/ano | Firewall de endpoint + 5M de instalações |
MalCare | Automação «instalar e esquecer» | Desde $99/ano | Remoção de malware com um clique |
All-In-One WP Security | Principiante, primeiro plugin de segurança | Grátis | Pontuação visual de segurança |
Sucuri Security | Profissionais, sites de alto tráfego | Grátis / Desde $199/ano | Firewall ao nível do DNS + limpeza gerida |
1. Solid Security
Anteriormente iThemes Security, um dos plugins mais antigos do nicho. Após a mudança de marca para SolidWP, o produto recebeu uma interface totalmente redesenhada, um centro de notificações e atualizações regulares sem perder a compatibilidade com versões anteriores. De acordo com os dados do WordPress.org, mais de 900.000 instalações ativas.
Na prática, o Solid Security fecha brechas que o proprietário do site muitas vezes nem sabe que existem. O assistente de configuração integrado orienta através de uma lista de verificação: alterar o prefixo da base de dados, desativar o editor de ficheiros, ocultar o URL de início de sessão, limitar as tentativas de início de sessão. A versão gratuita já proporciona um perímetro básico sólido.
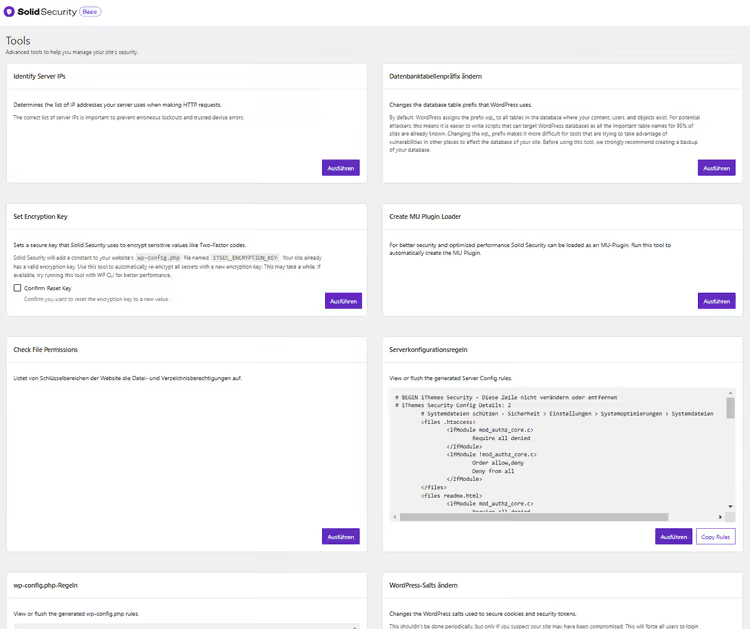
Proteção na versão gratuita:
- Bloqueio de ataques de força bruta e injeção de SQL
- Deteção de alterações de ficheiros
- Verificação básica de malware
- Ocultação do URL de início de sessão e alteração do prefixo da base de dados
- WAF (firewall de aplicação web)
- Bloqueio de IPs maliciosos conhecidos
Dica prática: durante ataques de força bruta ativos, o plugin envia uma notificação por cada bloqueio. No centro de notificações, limite-as a um email por dia. Caso contrário, a sua caixa de entrada transforma-se num feed de spam.
Solid Security Pro: o que obtém pelo seu dinheiro
A versão Pro a $99/ano (1 site) adiciona camadas críticas para projetos comerciais (preços atuais em SolidWP.com):
- Autenticação de dois fatores (2FA) e início de sessão sem palavra-passe (passkeys)
- Dispositivos confiáveis: direitos de administrador apenas a partir de dispositivos verificados
- Magic Links: início de sessão mesmo quando o nome de utilizador está bloqueado
- Aplicação automática de patches de vulnerabilidades (dia zero): o plugin aplica um patch antes de o fornecedor lançar uma atualização
- Painel de segurança em tempo real e registo de ações do utilizador
- Geolocalização do dispositivo, importação/exportação de definições, alterações forçadas de palavra-passe
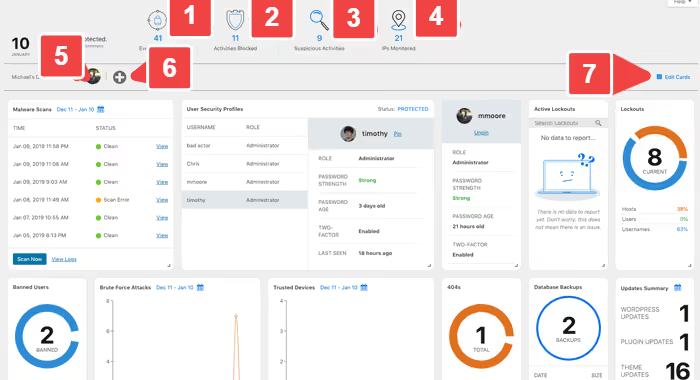
O plano Pro para 10 sites, $299/ano (preços SolidWP). Em termos de relação preço-capacidade, o Solid Security Pro continua a ser uma das opções mais fortes do mercado.
Vantagens:
- A versão gratuita cobre as ameaças mais comuns
- Configuração manual flexível: o administrador decide o que ativar
- Patches automáticos de dia zero (Pro)
- Atualizado regularmente, a mudança de marca não quebrou a compatibilidade com versões anteriores
Desvantagens:
- Inunda-o com notificações durante ataques ativos (corrigível nas definições)
- A versão Pro não inclui limpeza gerida (ao contrário da Sucuri e da MalCare)
- Um principiante pode perder-se facilmente nas definições avançadas
Preço: Grátis / Pro desde $99/ano para 1 site (SolidWP).
🔗 Solid Security no WordPress.org | 🔗 Site da SolidWP
2. Wordfence Security
O plugin de segurança WordPress mais popular: mais de 5 milhões de instalações ativas, mais de 100 milhões de downloads acumulados. De acordo com os dados da Wordfence, o plugin bloqueia diariamente mais de 330 milhões de tentativas maliciosas, ataques de força bruta, explorações e injeções. Desde o lançamento: mais de 2,1 mil milhões de explorações bloqueadas e 2,4 mil milhões de ataques de força bruta repelidos.
A principal vantagem da Wordfence é a Endpoint Firewall. Ao contrário das firewalls na cloud, esta funciona ao nível do servidor e inspeciona cada pedido antes de este chegar ao WordPress. A versão gratuita recebe atualizações de assinaturas a cada 30 dias; a Premium recebe-as em tempo real. A diferença é crítica: uma nova vulnerabilidade num plugin com 200.000 instalações é explorada nas primeiras horas após a divulgação.
Funcionalidades da versão gratuita:
- Endpoint Firewall com regras básicas
- Scanner de malware, URLs maliciosos, backdoors, spam e injeções de código
- Proteção contra força bruta e palavras-passe roubadas
- 2FA (autenticação de dois fatores)
- Live Traffic: veja quem está a visitar o site neste momento
- Restauro de ficheiros modificados para os originais do WordPress
Premium:
- Atualizações em tempo real de assinaturas de malware e regras da firewall (vs. o atraso de 30 dias na versão gratuita)
- Bloqueio por país: bloqueie países inteiros
- Apoio personalizado via sistema de tickets
- Lista negra de IPs em tempo real
Nota: o scanner da Wordfence utiliza uma abordagem baseada em assinaturas. É excelente a encontrar malware conhecido em ficheiros, mas pode não detetar código malicioso na base de dados ou scripts em temas premium. Além disso, um scan completo sobrecarrega o servidor; em alojamentos fracos, agende-o para o período noturno.
Vantagens:
- Endpoint Firewall: uma camada de defesa antes do WordPress
- Versão gratuita poderosa com 2FA e scanner
- Enorme base de dados de assinaturas (5 milhões de instalações = inteligência de ameaças de fonte coletiva)
- Restauro de ficheiros principais originais
Desvantagens:
- Scanner baseado em assinaturas não deteta malware na base de dados
- Scan completo sobrecarrega o servidor
- A versão gratuita recebe regras da firewall com um atraso de 30 dias
- Sem limpeza gerida: remoção de malware por sua conta e risco
Preço: Gratuito / Premium $149/ano para 1 site (Wordfence).
🔗 Wordfence no WordPress.org | 🔗 Site da Wordfence
3. MalCare
A MalCare segue uma abordagem do tipo «instalar e esquecer». Sem configurações manuais de firewall, afinação de regras ou listas de verificação de meia hora. A instalação demora 60 segundos e, depois disso, o plugin funciona sozinho. Para um proprietário de site ocupado que não quer aprender sobre assinaturas e regras de WAF, este é o argumento mais forte.
O principal diferenciador face aos concorrentes: remoção de malware com um clique. A MalCare encontra a infeção e o utilizador limpa o site com o premir de um botão. O scanner não sobrecarrega o servidor porque é executado no lado da cloud da MalCare, e não localmente. Isto resolve o problema do Wordfence e do Solid: em alojamentos fracos, a verificação não prejudica o desempenho.
O que está incluído:
- Scanner de malware na cloud (diário e a pedido)
- Remoção automática de malware com 1 clique
- Firewall integrado
- Proteção contra força bruta e CAPTCHA no login
- Cópias de segurança e site de testes
- Bloqueio geográfico, monitorização de tempo de atividade, verificação de desempenho
- Painel para gerir vários sites
- Relatórios white label e para clientes (no plano superior)
- Gestão de equipa e integração com o Slack
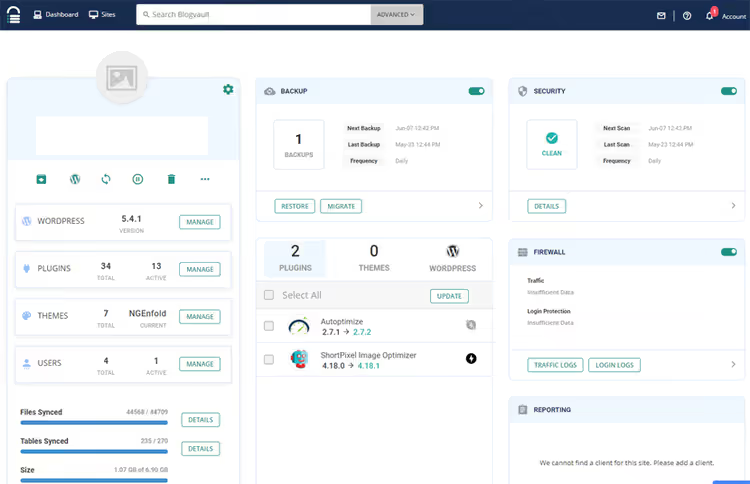
No painel da MalCare, todas as secções, do scanner às cópias de segurança, estão reunidas numa única janela. Não é necessário alternar entre separadores nem lembrar onde cada relatório se encontra.
A desvantagem é óbvia: a MalCare é um produto exclusivamente pago. O plano mínimo é de 99 $/ano para 1 site, 499 $/ano para 5 sites. É mais caro do que o Solid Pro (99 $) e comparável ao Wordfence Premium (149 $). Mas o preço inclui algo que os concorrentes não têm: limpeza gerida com garantia. A MalCare promete um reembolso a triplicar se não conseguir remover o malware (preços da MalCare).
Vantagens:
- O scanner na cloud não sobrecarrega o site
- Remoção de malware com 1 clique e com garantia
- Configuração mais simples: 60 segundos da instalação à proteção
- Cópias de segurança e site de testes incluídos
Desvantagens:
- Sem versão gratuita
- Não é adequado para quem quer controlo manual sobre cada regra
- Mais caro do que os concorrentes para um número reduzido de sites
Preço: A partir de 99 $/ano para 1 site, 499 $/ano para 5 sites (site da MalCare).
4. All-In-One WP Security & Firewall
Um plugin completamente gratuito da equipa Tips and Tricks HQ. O nome fala por si: uma única ferramenta reúne firewall, scanner, proteção contra força bruta, monitorização de registos e segurança de ficheiros. De acordo com os dados do WordPress.org, conta com mais de 1 milhão de instalações ativas.
A funcionalidade de assinatura do plugin é um «medidor de segurança» visual. Após a configuração, o plugin mostra uma pontuação: verde é bom, vermelho significa que é necessário trabalhar. Um principiante sem conhecimentos técnicos vê imediatamente o que já está protegido e o que ainda está exposto a ataques. O menu é intuitivo, sem opções excessivamente aninhadas.
Funcionalidades principais (todas gratuitas):
- Firewall com regras básicas
- Proteção contra força bruta por IP e cookie
- Alteração do prefixo da base de dados
- Proteção de uploads e segurança de permissões de ficheiros
- Scanner de permissões de ficheiros e pastas
- Bloqueio de XML-RPC, desativação do editor de ficheiros
O All-In-One WP Security é um bom plugin de iniciação. Não oferece a proteção em camadas do Wordfence Premium ou da MalCare, mas para um blogue pequeno ou uma landing page, a funcionalidade gratuita é suficiente.
Vantagens:
- Completamente gratuito
- Medidor visual: estado da proteção visível de relance
- Menu intuitivo sem opções sobrecarregadas
- Um conjunto sólido para o reforço inicial da segurança
Desvantagens:
- Sem scanner na cloud nem limpeza gerida
- Firewall básico, não ao nível do Wordfence
- Sem plano premium: para proteção avançada, procure outros plugins
Preço: Gratuito.
🔗 All-In-One WP Security no WordPress.org
5. Sucuri Security
A Sucuri é uma empresa com reputação de «brigada de incêndio» no mundo WordPress. O seu scanner online gratuito sitecheck.sucuri.net é conhecido por todos os que já diagnosticaram um ataque informático. O plugin Sucuri Security vai mais longe: firewall ao nível do DNS + limpeza gerida + monitorização 24/7.
A vantagem arquitetural da Sucuri é que a firewall se posiciona à frente do servidor (ao nível do DNS), e não dentro do WordPress. O tráfego malicioso é bloqueado antes de chegar ao alojamento. Isto reduz radicalmente a carga e protege o site mesmo que o próprio WordPress já esteja comprometido.
A versão gratuita do plugin oferece um conjunto básico: scanner, auditoria de eventos, reforço de segurança (desativação do editor de ficheiros, proteção PHP). Mas uma firewall completa, limpeza gerida e monitorização só estão disponíveis nos planos pagos (a partir de $199/ano, consulte o site da Sucuri).
Vantagens:
- Firewall ao nível do DNS (à frente do servidor, não dentro do WP)
- Limpeza gerida: os especialistas da Sucuri limpam o site por si
- Monitorização e alertas 24/7
- Scanner externo gratuito sitecheck.sucuri.net
Desvantagens:
- A versão gratuita é muito limitada: não inclui firewall
- Os planos pagos são caros (a partir de $199/ano, Sucuri.net)
- A interface do plugin está sobrecarregada de opções
- Exagerado para um blogue pequeno
Preço: Gratuito / Planos pagos a partir de $199/ano (preços da Sucuri).
🔗 Sucuri no WordPress.org | 🔗 Site da Sucuri
6. BBQ block bad queries
O BBQ é uma ferramenta de especialização restrita, mas excecionalmente eficaz. Não faz scan de malware nem configura 2FA. Faz exatamente uma coisa: bloqueia pedidos maliciosos para URLs, a base de dados e ficheiros, com base na firewall 8G da Perishable Press (anteriormente 7G, atualizada em 2025).
É um complemento minimalista para um plugin principal como o Solid Security ou o Wordfence. Na prática, o BBQ corta injeções de código, RFI (Remote File Injection), XSS e ataques Base64 à entrada, de forma silenciosa, sem sobrecarga e sem alertas desnecessários. A versão Pro ($29) adiciona a Pattern Tool: pode verificar se o plugin bloqueia um tipo específico de ataque, em vez de andar a adivinhar a partir dos logs (BBQ Pro).
Vantagens:
- Extremamente leve: não cria sobrecarga
- Firewall 8G: uma base de regras comprovada e atualizada regularmente
- Funciona em conjunto com qualquer plugin de segurança principal
- Pro: Pattern Tool para verificação manual da proteção
Desvantagens:
- Apenas filtragem de pedidos: sem scanner, sem 2FA, sem reforço de segurança
- Requer um segundo plugin para proteção completa
- A versão Pro é paga ($29, BBQ Pro), embora seja barata
Preço: Gratuito / Pro $29 (preços do BBQ Pro).
🔗 BBQ no WordPress.org | 🔗 Site do BBQ Pro
7. WP Security Ninja
A análise rápida é o ponto forte do Ninja. O plugin executa mais de 50 testes de segurança em menos de um minuto e apresenta um relatório com vulnerabilidades específicas e ligações que explicam cada problema. Não é preciso perceber a terminologia: o plugin diz, basicamente, «aqui está a falha, aqui está como a corrigir».
O arsenal do Ninja inclui: o scanner principal, um scanner de malware, o Registo de Eventos, o Scanner Programado e proteção contra força bruta. De acordo com os dados do WordPress.org, o plugin é atualizado regularmente, tendo a versão mais recente sido lançada em junho de 2026.
Vantagens:
- Análise rápida: mais de 50 testes em menos de um minuto
- Explicação de cada vulnerabilidade com instruções de correção
- Registo de Eventos e Scanner Programado incluídos
- Adequado para principiantes: «carrega num botão, obtém um relatório»
Desvantagens:
- A versão gratuita é limitada em comparação com a concorrência
- Sem limpeza gerida
- O Premium é um pouco caro para um pacote «scanner + registos»
Preço: Grátis / Premium a partir de $49/ano (WP Security Ninja).
🔗 WP Security Ninja no WordPress.org
8. BulletProof Security
Um veterano entre os plugins de segurança do WordPress com uma abordagem direta: três áreas de proteção, Firewall, Segurança de Login, Segurança da Base de Dados. Para cada uma, um assistente de configuração em poucos cliques. Um sistema «vermelho/verde» sinaliza o que está protegido e o que não está: vermelho, inseguro, verde, tudo bem.
O BulletProof bloqueia injeções RFI, XSS, Base64 e outras através de regras no.htaccess. Este é um método antigo mas fiável: proteção ao nível do servidor, não dentro do PHP. O plugin foi atualizado em maio de 2026 (versão 7.2), mas a interface parece arcaica ao lado do Solid Security e do MalCare.
Vantagens:
- Configuração simples: «vermelho/verde» em 5 minutos
- Proteção ao nível do.htaccess (antes do WordPress)
- A versão gratuita oferece funcionalidade completa de firewall
- Bloqueia injeções RFI, XSS, Base64, SQL
Desvantagens:
- A interface parece desatualizada
- Sem limpeza gerida ou scanner na nuvem
- Atualizado com menos frequência do que os líderes de mercado
Preço: Grátis / Pro $69,95, pagamento único (BulletProof Security).
🔗 BulletProof Security no WordPress.org
9. Hide My WP Ghost (anteriormente Hide My WP)
O Hide My WP Ghost (anteriormente Hide My WP) segue o caminho da «Segurança por Obscuridade»: em vez de reforçar as portas, mascara o próprio facto de o site correr em WordPress. Esconde os caminhos para wp-admin, wp-content, permalinks padrão, meta tags da versão do WP e assinaturas de temas/plugins. Desde 2016, o produto cresceu para uma solução de segurança completa: o WP Ghost 9.0 inclui a 8G Firewall da Perishable Press, proteção contra força bruta, 2FA, registo de logs e mais de 150 funcionalidades.
Esta abordagem não substitui uma firewall completa, mas adiciona uma camada de proteção: os scanners automatizados de vulnerabilidades têm como alvo as assinaturas do WordPress. Não vendo URLs e meta tags familiares, o robô passa para outra vítima. O plugin também bloqueia o acesso direto a ficheiros PHP e esconde o facto de o WP estar a ser usado.
O Hide My WP Ghost é um complemento, não um substituto para uma solução de segurança primária. Use-o juntamente com o Solid Security ou o Wordfence, não em vez deles.
Vantagens:
- Esconde as assinaturas do WordPress dos scanners automatizados
- Mascara o URL de administração, wp-content, permalinks
- Inclui a 8G Firewall e proteção contra força bruta
- Mais de 250.000 sites protegidos (WP Ghost)
Desvantagens:
- A «Segurança por Obscuridade» não protege contra um ataque direcionado
- Não substitui uma firewall e um scanner de malware
- Pago (a partir de $49/ano, preços do WP Ghost)
- Nem sempre compatível com alguns temas e plugins de cache
Preço: A partir de $49/ano, versão gratuita com funcionalidades básicas (WP Ghost).
Outros plugins de segurança: em resumo
O ecossistema WordPress tem dezenas de outras soluções. Aqui estão as que vale a pena mencionar:
Defender Security. Um produto da WPMU DEV: 2FA, proteção de login, cabeçalhos de segurança, bloqueio por geolocalização, desativação do editor de ficheiros. Funciona bem em conjunto com outros produtos WPMU DEV, mas o uso isolado não oferece vantagens sobre o Solid Security.
Security & Malware scan by CleanTalk. Um perímetro básico gratuito: firewall com filtragem por IP/país, scanner de malware com antivírus, proteção contra força bruta, URL de login personalizado, 2FA.
Limit Login Attempts Reloaded. Apenas proteção de login (backend + WooCommerce + logins frontend). Bloqueio de IP do atacante, notificações por email. Funciona juntamente com o Wordfence/Sucuri sem conflitos. Suporta multisite.
WP Activity Log. Um registo de tudo o que acontece no site em tempo real. Não bloqueia ataques, mas mostra: quem iniciou sessão, o que alterou, de onde vieram as tentativas de acesso. Indispensável para análise post-mortem e conformidade.
HTTP Headers. Controlo avançado de cabeçalhos HTTP: X-Frame-Options, Content-Security-Policy, HSTS e dezenas de outros. Para quem sabe o que está a fazer, uma ferramenta poderosa para defesa em profundidade ao nível do protocolo.
Análise em vídeo em inglês: uma comparação entre o Wordfence e o Solid Security em testes reais com uma demonstração de configuração de cada plugin.
⁉️🤔 Perguntas frequentes
Qual plugins de segurança do WordPress são os melhores em 2026?
Três líderes: Solid Security (gratuito, configuração flexível), Wordfence Security (5 milhões de instalações, Endpoint Firewall) e MalCare (remoção automática de malware, scanner na cloud). A escolha depende da tarefa: Solid para controlo manual, Wordfence para proteção económica com um scanner potente, MalCare para uma abordagem «configure e esqueça».
É possível proteger o WordPress sem plugins?
Sim, os profissionais conseguem com diretivas
.htaccess, WAF ao nível do servidor (ModSecurity), cabeçalhos HTTP adequados e hardening manual. Mas isso exige experiência e tempo. Para a grande maioria dos proprietários de sites, um plugin de segurança de qualidade é um compromisso sensato entre segurança e esforço.
Deve instalar vários plugins de segurança?
Na maioria dos casos, não. Um plugin bem configurado (Solid, Wordfence ou MalCare) cobre o perímetro essencial. Dois plugins completos entram frequentemente em conflito: ambos tentam modificar o
.htaccess, ligam-se às mesmas ações e bloqueiam o painel de administração. A exceção são os complementos de finalidade restrita: BBQ juntamente com o Solid/Wordfence, ou WP Ghost como camada de ofuscação.
O WordPress é uma plataforma segura?
O núcleo do WordPress, sim, é auditado por dezenas de programadores e as atualizações são lançadas regularmente. O problema é o ecossistema: mais de 60 000 plugins e temas de programadores terceiros com níveis de competência variados. Cada plugin desatualizado é um potencial buraco. Com atualizações regulares e um plugin de segurança configurado, o WordPress equipara-se a outras plataformas CMS em termos de segurança.
É possível tornar um site WordPress completamente invulnerável?
Não, e esta é a resposta honesta para qualquer sistema que execute software. A proteção absoluta não existe. O verdadeiro objetivo é reduzir os riscos ao mínimo: que os ataques automatizados sejam bloqueados ao nível da firewall e os direcionados sejam detetados pelo scanner antes de causarem danos.
Com que frequência deve atualizar o WordPress e os plugins?
Pelo menos uma vez por mês. Atualizações de segurança críticas, no próprio dia. Ative as atualizações automáticas para versões menores do núcleo e temas. Antes de cada atualização, faça um backup completo. Nota: temas e plugins premium exigem ativação para receber atualizações. Uma licença não ativada = uma vulnerabilidade não corrigida.
Qual plugin de segurança do WordPress escolher: a análise final
O caso de uso determina a escolha. Eis uma matriz resumida:
- Primeiro plugin para um principiante → All-In-One WP Security. Gratuito, pontuação visual, sem necessidade de compreender termos técnicos.
- Proteção gratuita com o máximo de funcionalidades → Solid Security Free. Configuração flexível, hardening, patches, com custo zero.
- Scanner potente e premium económico → Wordfence. A versão gratuita já cobre muito, o Premium oferece proteção em tempo real (consulte a secção 2 para preços).
- Automação «configure e esqueça» → MalCare. Scanner na cloud sem carga, remoção de malware com 1 clique, backups incluídos.
- Site comercial de alto tráfego → Sucuri. Firewall ao nível de DNS + limpeza gerida + monitorização 24/7, quando o custo de uma violação supera o preço da subscrição.
Se o seu orçamento é zero, escolha o Solid Security Free e adicione o BBQ Block Bad Queries para filtragem de pedidos. Isso bloqueará a grande maioria dos ataques comuns. Se o site gera receita, o custo de um plugin é insignificante comparado com o preço da recuperação após uma violação (consulte as secções 1 a 5 acima para preços específicos).
Verifique já se o seu site está atualizado. Um plugin de segurança não é uma bala de prata, é a última linha de defesa depois de um núcleo, temas, plugins e alojamento fiáveis e atualizados. Que plugin já o salvou? Conte-nos nos comentários.

Uma equipa profissional de escritores e editores especializados na criação de conteúdo de qualidade.