


🚫 Фейковые заказы в WooCommerce: 7 плагинов и 4 приёма для полной защиты от спама
Проснулись утром, открыли админку, а там 47 новых заказов с нулевой суммой и левых адресов. Знакомо?
Спам-заказы в WooCommerce, не просто мусор в базе. Каждый фейковый ордер забивает отчёты, путает остатки на складе и жрёт ресурсы хостинга. А если бот тестирует краденые карты через ваш магазин, подключается ещё и риск чарджбэка: по данным Stripe, число чарджбэков растёт примерно на 20% ежегодно, а каждый спорный платёж, это комиссия банка и замороженная выручка.
Сегодня разбираем полную цепочку защиты WooCommerce от спама: от встроенных настроек, которые включаются за минуту, до специализированных плагинов и неочевидных приёмов вроде honeypot-ловушек. К концу статьи вы соберёте защиту, которая отсекает подавляющее большинство ботов без ущерба для живых покупателей.
Почему WooCommerce-магазины становятся целью спам-атак
💡 Быстрый обзор:
- Отключите гостевой чекаут без пароля, самый быстрый способ отсечь массовые бот-прогоны
- Добавьте невидимую honeypot-ловушку в форму регистрации, боты заполнят скрытое поле, люди нет
- Поставьте CleanTalk или Akismet, облачные базы spam-паттернов обновляются в реальном времени
- Настройте лимит попыток логина и блокировку IP, брутфорс захлебнётся на втором десятке попыток
- Включите email-верификацию и подтверждение заказа звонком для сумм выше порога
Боты атакуют WooCommerce по трём причинам. Во-первых, это самая популярная eCommerce-платформа в мире, по данным BuiltWith за 2026, она с большим отрывом занимает первое место по числу живых магазинов. Во-вторых, стандартная форма чекаута WooCommerce предсказуема: бот знает названия полей и URL-эндпоинтов. В-третьих, каждый фейковый заказ почти ничего не стоит злоумышленнику, скрипт гоняет их тысячами, пока владелец магазина разбирает последствия.
Самый опасный сценарий, card testing. Злоумышленники прогоняют через ваш магазин украденные карты мелкими суммами ($1-5), проверяя, какие живые. Живые карты уходят на крупные покупки в других местах, а вам остаются чарджбэки и риск попадания в программу мониторинга платёжных систем.
Базовые настройки WordPress и WooCommerce: первая линия обороны
Начните с того, что уже есть в движке. Три экрана настроек закроют самые очевидные дыры.
В Настройки → Общие снимите галку «Anyone can register», она открывает стандартную форму wp-login.php?action=register, которую боты находят по сигнатуре URL. Для клиентских регистраций WooCommerce использует собственные формы, так что на покупателей это не повлияет.
В Настройки → Обсуждение отключите «Allow link notifications from other blogs (pingbacks and trackbacks)». Пингбэки, классический вектор спама: бот шлёт уведомление о ссылке на ваш пост, а в теле, реклама казино или фишинговый URL.
В WooCommerce → Настройки → Учётные записи отключите опцию «Allow customers to place orders without an account». Да, гостевой чекаут удобен для конверсии. Но если магазин уже заваливают фейками, обязательный аккаунт с подтверждённым email отсекает большинство простых ботов сразу.
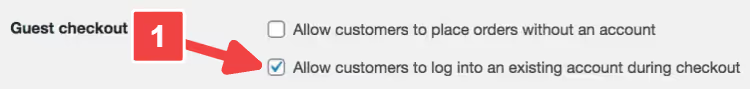
Эти три настройки занимают меньше пяти минут. Сделайте их прямо сейчас, даже если всё остальное отложите на потом. Базовая гигиена закрывает самые тупые атаки, а их большинство.
Антиспам-плагины для WooCommerce: что ставить в 2026
Базовых настроек хватает от примитивных скриптов. Против ботов с эвристиками и AI-генерацией данных нужны профильные инструменты. Вот семь плагинов, которые закрывают спам на разных уровнях: от комментариев до фейковых заказов.
Плагин | Тип защиты | Цена | Главная фишка |
|---|---|---|---|
Akismet | Комментарии, регистрации | Free / от $10/мес | Глобальная база спам-паттернов |
CleanTalk | Заказы, формы, регистрации | От $12/год | Облачная проверка без CAPTCHA |
Blocker | Заказы | Freemium | Блокировка по IP, штату, индексу |
Titan Anti-Spam | Комплексная | Бесплатно | Файрвол + сканер + антиспам |
Limit Attempts | Логин, брутфорс | Freemium | Блокировка IP после N попыток |
Fake Customer Blocker | Заказы | $9 | Фильтр email/доменов с кастомными сообщениями |
Honeypot CF7 | Контактные формы | Бесплатно | Невидимая ловушка для ботов |
Akismet, массовая фильтрация комментариев и регистраций
Akismet проверяет каждую регистрацию и комментарий через глобальную базу спам-паттернов, собранную с миллионов сайтов. Более 5 миллионов активных установок — это не маркетинг, а факт страницы плагина на WordPress.org.
Плагин ловит 99,9% спама по заявлению разработчиков. На практике, поток комментариев с фишингом и порно-ссылками исчезает полностью. Ложные срабатывания редки: за месяц работы на среднем магазине блокируется 2-3 легитимных комментария, которые легко восстановить из очереди модерации.
- ✅ Глобальная база обновляется непрерывно
- ✅ Работает без видимых элементов на фронтенде
- ❌ Бесплатная версия, только для личных блогов; магазинам нужен платный тариф
- 💰 Free для персональных блогов, Pro от $9,95/мес
CleanTalk, облачная защита без CAPTCHA
CleanTalk, швейцарский нож против спама в WooCommerce. Блокирует спам-заказы, фейковые регистрации, спам-комментарии, рассылки через контактные формы и накрутку отзывов. Всё через облачный API: ваш сервер не нагружается анализом, решение приходит за 1-3 секунды.
Главное преимущество, нет CAPTCHA. Никто не выбирает светофоры и не вводит искорёженные буквы. Плагин анализирует поведенческие паттерны и сверяет IP/email с облачной базой, оставаясь полностью невидимым для пользователя.
На WordPress.org плагин обновлён в июле 2026 (v6.84), более 200 000 активных установок. Отдельный плюс, встроенная защита от card testing через анализ паттернов мелких транзакций.
- ✅ Невидим для пользователей, не снижает конверсию
- ✅ Покрывает заказы, регистрации, отзывы, контактные формы
- ❌ Зависимость от облака: если API лежит, защиты нет
- 💰 7 дней триала, затем от $12/год
Blocker, точечная блокировка подозрительных заказов
Blocker решает узкую задачу, не пускает на чекаут клиентов по заданным критериям: IP-адрес, штат, почтовый индекс, страна. Когда бот или нежелательный покупатель попадает под правило, плагин обрывает оформление заказа и показывает настраиваемое уведомление.
Инструмент не для массовой фильтрации, а для хирургической блокировки: например, все заказы из Нигерии с COD-оплатой или конкретный IP, с которого идёт card testing четвёртый раз за неделю.
- ✅ Гибкие правила блокировки
- ❌ Только WooCommerce-заказы (не трогает регистрации и комментарии)
- 💰 Freemium, сейчас распространяется как Fraud Prevention For WooCommerce and EDD
Titan Anti-Spam, комбайн: файрвол + антиспам + аудит
Titan объединяет антиспам-фильтр, файрвол, сканер вредоносного кода и аудит доступности сайта в одном бесплатном пакете. Алгоритм построен на «невидимом JS-CAPTCHA» и «невидимой input-ловушке» (honeypot), боты не выполняют JavaScript и заполняют скрытое поле, а живые посетители проходят незаметно.
Плагин фильтрует комментарии без CAPTCHA и позволяет конвертировать спам-комментарии в обычные одним кликом. GDPR-совместим: не хранит лишних данных о посетителях.
- ✅ Бесплатный комбайн: антиспам + файрвол + сканер
- ✅ Невидимая проверка без CAPTCHA
- ❌ Не совместим с Disqus, Jetpack Comments, AJAX Comment Form, bbPress
- 💰 Бесплатно, страница на WordPress.org
Limit Attempts, защита от брутфорса и перебора паролей
Брутфорс — это когда бот перебирает сотни паролей в минуту, пытаясь подобрать логин администратора. Limit Attempts блокирует IP-адрес после заданного числа неудачных попыток и умеет прятать форму логина, регистрации и восстановления пароля для заблокированных IP.
На WordPress.org плагин обновлён в мае 2026 (v2.6.5). Совместим с Gravity Forms, ReCaptcha и Captcha Pro.
- ✅ Простая настройка: порог попыток, время блокировки, белый список IP
- ✅ Скрывает формы от забаненных адресов
- ❌ Только защита логина, не трогает спам-заказы
- 💰 Freemium: бесплатной версии хватает для большинства магазинов
Fake Customer Blocker, фильтр фейковых клиентов
Узкоспециализированный плагин для WooCommerce: блокирует заказы по email, домену, наличию ошибок в полях и кастомным правилам. Каждую блокировку сопровождает настраиваемым сообщением, пользователь видит причину отказа, а не молчаливый обрыв чекаута.
- ✅ Кастомные уведомления для каждого правила
- ❌ Покрывает только заказы
- 💰 $9, продаётся на сайте разработчика Techeshta
Honeypot для Contact Form 7, невидимая ловушка для ботов
Бесплатное дополнение к Contact Form 7, которое добавляет в форму скрытое поле. Боты автоматически заполняют все поля формы, включая невидимое, и проваливаются в honeypot. Живой посетитель поле не видит и не трогает.
Плюс в том, что пользователю вообще не нужно ничего доказывать: ни CAPTCHA, ни чекбокса «я не робот». Форма остаётся чистой, а спам фильтруется на серверной стороне.
- ✅ Абсолютно невидим для пользователей
- ❌ Только Contact Form 7, другие формовые плагины не поддерживает
- 💰 Бесплатно, страница на WordPress.org (плагин теперь развивается под именем CF7 Apps)
Дополнительные методы защиты: от CAPTCHA до ручного подтверждения
Плагины закрывают большую часть спама. Оставшиеся случаи — это целевые атаки и нестандартные сценарии. Для них используйте дополнительные методы.
CAPTCHA и reCAPTCHA, классика, которая всё ещё работает
Google reCAPTCHA v3 работает невидимо: присваивает посетителю оценку от 0.0 (бот) до 1.0 (человек) на основе поведения на странице. Никаких светофоров и искорёженных букв. Если оценка ниже порога, форма не отправляется.
Бесплатный плагин для интеграции, CAPTCHA 4WP, бывший Advanced noCaptcha & invisible Captcha. Ставится на чекаут, регистрацию и формы комментариев за пару кликов.
Обратите внимание: reCAPTCHA v2 с выбором картинок раздражает покупателей и режет конверсию. Если ставите CAPTCHA, только невидимую v3 или Turnstile от Cloudflare.
Email-верификация, двойной барьер для регистраций
Плагины вроде New User Approve добавляют ручное подтверждение регистрации администратором или отправляют ссылку активации на почту пользователя. Пока email не подтверждён, аккаунт висит в статусе «pending» и не может создавать заказы.
Метод простой, но действенный: спам-боты редко доходят до этапа клика по ссылке в письме.
Блокировка IP и стран, когда знаете врага в лицо
Если поток спама идёт с одних и тех же IP-адресов или стран, заблокируйте их на уровне хостинга (cPanel → IP Blocker) или через плагин безопасности вроде Wordfence.
Важно: не блокируйте целые страны без анализа. Вы рискуете отрезать реальных покупателей. Смотрите логи заказов за месяц, если из условного Вьетнама не было ни одной живой покупки, а спама оттуда сотни, блокировка оправдана.
Подтверждение заказа звонком, для дорогих товаров и услуг
Метод из арсенала edtech-платформ вроде Open English: менеджер связывается с клиентом до активации заказа. Для цифровых товаров, онлайн-курсов и услуг с высоким чеком это отсекает всех ботов и заодно повышает доверие.
Для товарного eCommerce метод слишком трудозатратен. Используйте его точечно: заказы с подозрительно высоким чеком или COD-оплатой в регионы с высоким уровнем фрода.
Чек-лист защиты WooCommerce: что работает, а что нет
Соберите защиту слоями. Ни один инструмент не даёт полной гарантии, но комбинация из трёх-четырёх уровней отсекает почти всё.
Работает:
- Комбинируйте плагины: CleanTalk для заказов + Akismet для комментариев + Limit Attempts для логина
- Настройте reCAPTCHA v3 на чекауте, невидимая проверка не режет конверсию
- Включите email-верификацию: боты почти никогда не подтверждают почту
- Регулярно обновляйте WordPress, WooCommerce и плагины, каждая устаревшая версия это потенциальная дыра
- Проверяйте логи раз в неделю: внезапный скачок регистраций или заказов с нулевой суммой, сигнал атаки
Не работает / вредит:
- Один плагин на всё, у каждого инструмента своя зона покрытия
- Полное отключение гостевого чекаута без анализа, можно потерять заметную долю конверсии на импульсных покупках
- Блокировка целых стран без проверки статистики, режете реальных клиентов
- Слишком много CAPTCHA на каждом шагу, покупатели уходят к конкурентам
- Игнорирование обновлений плагинов безопасности, боты эксплуатируют известные уязвимости, а не нулевые дни
⁉️🤔 Частые вопросы
Можно ли полностью заблокировать спам-заказы без плагинов?
Полностью, нет. Базовые настройки WordPress и WooCommerce отсекают примитивных ботов, но современные спам-скрипты обходят их за минуты. Минимальный набор без плагинов: отключение гостевого чекаута + кастомная регистрация (WPS Hide Login) + невидимая reCAPTCHA v3. Но один профильный плагин вроде CleanTalk сэкономит часы ручной модерации.
Замедляет ли CAPTCHA скорость сайта?
reCAPTCHA v3 добавляет незначительную задержку к загрузке страницы, незаметно для пользователя. Тяжёлые CAPTCHA с графикой (v2) могут добавить до секунды и ощутимо раздражают. Альтернатива, Cloudflare Turnstile: легче reCAPTCHA и не привязана к экосистеме Google.
Как отличить фейковый заказ от реального?
Признаки фейка: заказ на минимальную сумму, COD-оплата, email вида
ur.liam@321aaaaa, адрес из несуществующих улиц, IP из страны, с которой вы не работаете. Массовые фейки идут пачками по 10-50 штук за короткий промежуток с одинаковым паттерном данных.
Что делать с уже полученными спам-заказами?
Не удаляйте их сразу, сначала проанализируйте паттерн (IP, время, гео, тип оплаты). Это покажет, откуда идёт атака и какую дыру закрывать. После анализа, массовое удаление через WooCommerce → Заказы → фильтр по статусу. CleanTalk умеет чистить спам-комментарии и регистрации автоматически.
Помогает ли WooCommerce Anti-Fraud от обычного спама?
WooCommerce Anti-Fraud заточен под платёжное мошенничество (card testing, stolen cards) и присваивает заказам risk score. От массовых бот-регистраций и спам-комментариев он не защищает. Используйте его как третий слой после базовой антиспам-защиты.
Итоги: собираем защиту под свой магазин
Универсального рецепта нет, уровень защиты зависит от того, что именно атакуют в вашем магазине. Вот три проверенных варианта:
Вас заваливают спам-регистрациями: отключите гостевую регистрацию через стандартную форму WordPress, поставьте CleanTalk и добавьте email-верификацию через New User Approve. Три действия, и поток фейковых аккаунтов исчезает.
Фейковые заказы с COD-оплатой: отключите COD для стран с высоким фродом, подключите Blocker или Fake Customer Blocker с правилами на проблемные регионы, добавьте CleanTalk на чекаут.
Card testing мелкими суммами: WooCommerce Anti-Fraud + CleanTalk с включённым мониторингом транзакций + обязательная верификация CVV. Если атака продолжается, временно включите подтверждение заказа звонком для подозрительно мелких сумм.
Начните с малого: сегодня отключите гостевую регистрацию и pingbacks в настройках WordPress. Завтра поставьте CleanTalk или Akismet. Каждый слой защиты делает атаку на ваш магазин дороже для злоумышленника, и в какой-то момент боты уходят туда, где проще.

Профессиональная команда авторов и редакторов, специализирующихся на создании качественного контента.