













🔒 Лучшие плагины безопасности WordPress 2026: обзор и сравнение
330 миллионов вредоносных попыток в сутки. Это не гипотетика, а реальная цифра из отчёта Wordfence за 2026 год, и отбивается этот поток силами одного плагина.
Проблема WordPress не в ядре. Его аудируют десятки разработчиков, а критические патчи выходят день в день. Уязвимости приходят через три точки: необновлённый плагин с открытым багом, типовые ошибки администрирования вроде пароля admin и открытый xmlrpc.php. Каждая из этих дыр закрывается за 15 минут, если знать, какие инструменты работают на практике, а не только в описании на WordPress.org.
Ниже, девять плагинов безопасности, отобранных по результатам тестов на реальных сайтах. С бесплатными и платными опциями, с сильными сторонами и честными минусами. Выбирайте под задачу, а не под громкий маркетинг.
💡 Быстрый обзор:
- Выясните, что уже стоит на сайте: два плагина безопасности конфликтуют и роняют админку
- Выберите основной плагин из списка ниже: Solid Security, Wordfence или MalCare
- Настройте брандмауэр и защиту от брутфорса: одной установки недостаточно
- Добавьте 2FA, измените префикс базы и отключите редактор файлов: три минуты работы
Продукт | Для кого | Цена | Главная фишка |
|---|---|---|---|
Solid Security | Универсал: от новичка до профи | Free / Pro $99/год | Гибкая настройка + патчи Zero-day |
Wordfence Security | Бюджетная защита с мощным сканером | Free / Premium $149/год | Endpoint Firewall + 5 млн установок |
MalCare | Автоматика «поставил и забыл» | От $99/год | Удаление малвари в 1 клик |
All-In-One WP Security | Новичок, первый плагин безопасности | Бесплатно | Визуальный счётчик защиты |
Sucuri Security | Профессионалы, высоконагруженные сайты | Free / От $199/год | DNS-level Firewall + Managed Cleanup |
1. Solid Security
Бывший iThemes Security, один из старейших плагинов в нише. После ребрендинга в SolidWP продукт получил полностью переработанный интерфейс, центр уведомлений и регулярные обновления без потери обратной совместимости. По данным WordPress.org, 900 000+ активных установок.
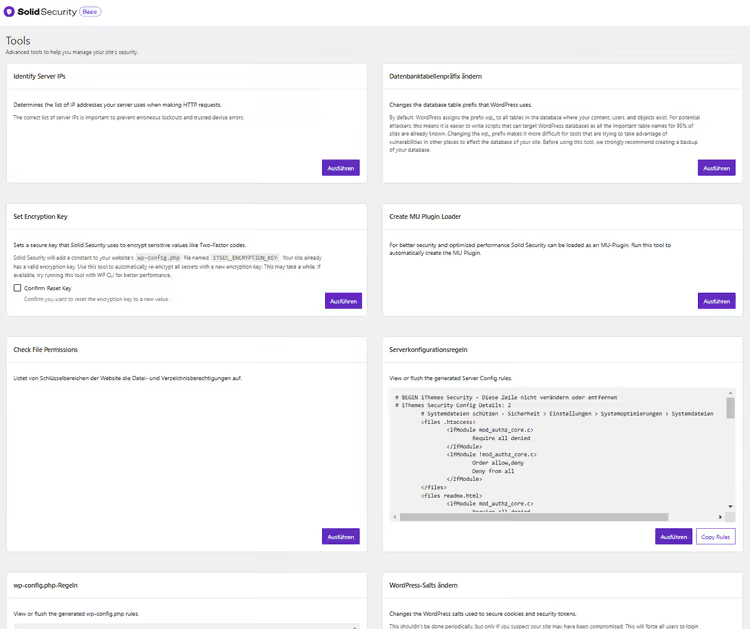
На практике Solid Security закрывает дыры, о которых владелец сайта часто даже не подозревает. Встроенный мастер настройки проводит по чек-листу: смена префикса базы, отключение редактора файлов, скрытие URL входа, ограничение попыток логина. Free-версия уже даёт крепкий базовый контур.
Защита в бесплатной версии:
- Блокировка брутфорс-атак и SQL-инъекций
- Обнаружение изменения файлов (file change detection)
- Базовое сканирование на малварь
- Скрытие URL входа и смена префикса базы
- WAF (брандмауэр веб-приложений)
- Блокировка известных вредоносных IP
Совет из практики: при активных брутфорс-атаках плагин шлёт уведомления на каждую блокировку. В центре уведомлений ограничьте их до одного письма в день. Иначе почтовый ящик превратится в спам-ленту.
Solid Security Pro: что дают деньги
Pro-версия за $99/год (1 сайт) добавляет уровни, критичные для коммерческих проектов (актуальные цены на SolidWP.com):
- Двухфакторная аутентификация (2FA) и вход без пароля (passkeys)
- Trusted Devices: админские права только с проверенных устройств
- Magic Links: вход даже при заблокированном имени пользователя
- Автоматические патчи уязвимостей (Zero-day): плагин ставит заплатку до того, как вендор выпустит обновление
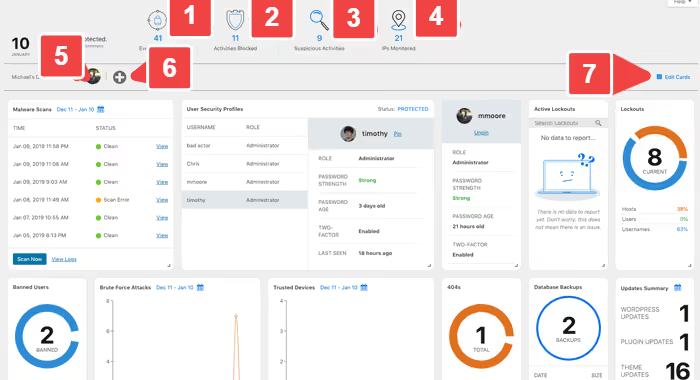
- Дашборд безопасности в реальном времени и логирование действий пользователей
- Геолокация устройств, импорт/экспорт настроек, принудительная смена паролей
Тариф Pro на 10 сайтов, $299/год (цены SolidWP). По соотношению цена/возможности Solid Security Pro остаётся одним из сильнейших вариантов на рынке.
Плюсы:
- Бесплатная версия закрывает большинство типовых угроз
- Гибкая ручная настройка: администратор решает, что включать
- Автоматические патчи Zero-day (Pro)
- Обновляется регулярно, ребрендинг не сломал обратную совместимость
Минусы:
- При активных атаках засыпает уведомлениями (лечится настройкой)
- Pro-версия не включает managed cleanup (в отличие от Sucuri и MalCare)
- Новичку легко запутаться в расширенных настройках
Цена: Free / Pro от $99/год за 1 сайт (SolidWP).
🔗 Solid Security на WordPress.org | 🔗 Сайт SolidWP
2. Wordfence Security
Самый популярный плагин безопасности WordPress: 5+ миллионов активных установок, более 100 миллионов скачиваний за всё время. По данным Wordfence, плагин ежедневно блокирует 330+ миллионов вредоносных попыток, брутфорс, эксплойты, инъекции. С момента запуска: свыше 2,1 млрд заблокированных эксплойтов и 2,4 млрд отбитых брутфорс-атак.
Главное преимущество Wordfence, Endpoint Firewall. В отличие от облачных фаерволов, он работает на уровне сервера и проверяет каждый запрос до того, как тот достигнет WordPress. Free-версия получает обновления сигнатур раз в 30 дней, Premium, в реальном времени. Разница критична: новая уязвимость в плагине с 200 000 установок используется в первые часы после раскрытия.
Возможности бесплатной версии:
- Endpoint Firewall с базовыми правилами
- Сканер малвари, плохих URL, бэкдоров, спама и вставок кода
- Защита от брутфорса и украденных паролей
- 2FA (двухфакторная аутентификация)
- Live Traffic: кто заходит на сайт прямо сейчас
- Восстановление изменённых файлов до оригиналов WordPress
Premium:
- Обновления сигнатур малвари и правил фаервола в реальном времени (против 30-дневной задержки в Free)
- Country blocking: блокировка целых стран
- Персональная поддержка через тикет-систему
- IP-блэклист в реальном времени
Обратите внимание: сканер Wordfence работает по сигнатурному принципу. Он отлично находит известную малварь в файлах, но может пропустить вредоносный код в базе данных или скрипты в премиум-темах. К тому же полное сканирование нагружает сервер, на слабом хостинге ставьте его на ночные часы.
Плюсы:
- Endpoint Firewall: эшелон защиты до WordPress
- Мощный бесплатный тариф с 2FA и сканером
- Огромная база сигнатур (5 млн установок = краудсорсинг угроз)
- Восстановление оригинальных файлов ядра
Минусы:
- Сигнатурный сканер пропускает малварь в базе данных
- Полный скан нагружает сервер
- Бесплатная версия получает правила фаервола с задержкой 30 дней
- Нет managed cleanup: удаление малвари, на ваш страх и риск
Цена: Free / Premium $149/год за 1 сайт (Wordfence).
🔗 Wordfence на WordPress.org | 🔗 Сайт Wordfence
3. MalCare
MalCare идёт по пути «поставил и забыл». Никаких ручных настроек фаервола, тюнинга правил и получасовых чек-листов. Установка занимает 60 секунд, дальше плагин работает сам. Для занятого владельца сайта, который не хочет разбираться в сигнатурах и WAF-правилах, это сильнейший аргумент.
Ключевое отличие от конкурентов: удаление малвари в один клик. MalCare находит заразу, вы чистите сайт нажатием кнопки. Сканер не нагружает сервер, потому что работает на стороне облака MalCare, а не локально. Это решает проблему Wordfence и Solid: на слабом хостинге сканирование не роняет производительность.
Что входит:
- Облачный сканер малвари (ежедневно и по требованию)
- Автоматическое удаление малвари в 1 клик
- Встроенный брандмауэр
- Защита от брутфорса и CAPTCHA на логин
- Бэкапы и Staging-сайт
- Геоблокировка, uptime-мониторинг, performance-check
- Дашборд для управления несколькими сайтами
- White Label и отчёты клиентам (в старшем тарифе)
- Командное управление и Slack-интеграция
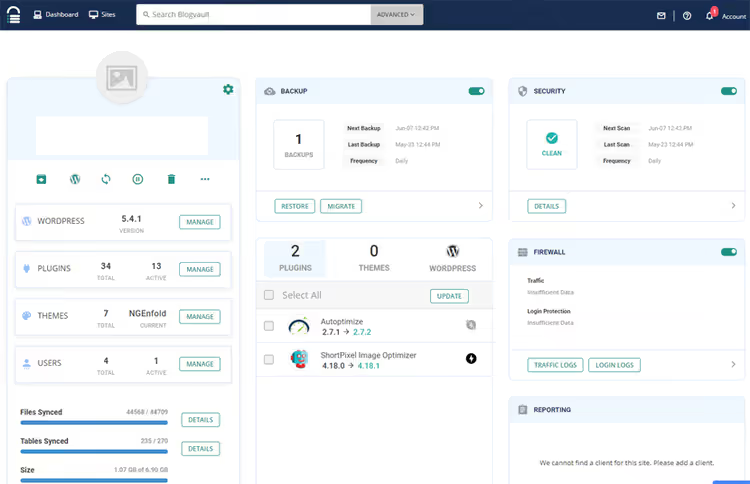
В дашборде MalCare все разделы, от сканера до бэкапов, собраны в одном окне. Не нужно переключаться между вкладками или запоминать, где какой отчёт.
Недостаток очевиден: MalCare, чисто платный продукт. Минимальный тариф $99/год за 1 сайт, 5 сайтов, $499/год. Это дороже Solid Pro ($99) и сопоставимо с Wordfence Premium ($149). Но в цену включено то, чего нет у конкурентов: managed cleanup с гарантией. MalCare обещает тройной возврат, если не сможет удалить малварь (тарифы MalCare).
Плюсы:
- Облачный сканер не нагружает сайт
- Удаление малвари в 1 клик с гарантией
- Простейшая настройка: 60 секунд от установки до защиты
- Бэкапы и staging в комплекте
Минусы:
- Нет бесплатной версии
- Не подходит тем, кто хочет ручного контроля над каждым правилом
- Дороже конкурентов на малом количестве сайтов
Цена: От $99/год за 1 сайт, $499/год за 5 сайтов (сайт MalCare).
4. All-In-One WP Security & Firewall
Полностью бесплатный плагин от команды Tips and Tricks HQ. Название говорит само за себя: в одном инструменте собраны брандмауэр, сканер, защита от брутфорса, мониторинг регистраций и файловая безопасность. По данным WordPress.org, 1+ миллион активных установок.
Фишка плагина, визуальный «счётчик безопасности». После настройки плагин показывает score: зелёный, хорошо, красный, надо доработать. Новичок без технического бэкграунда сразу видит, что уже защищено, а что ещё открыто для атаки. Меню интуитивное, без многоэтажных вложенных опций.
Ключевые функции (все бесплатно):
- Брандмауэр с базовыми правилами
- Защита от брутфорса по IP и cookie
- Изменение префикса базы данных
- Защита загрузок и прав доступа к файлам
- Сканер прав файлов и папок
- Блокировка XML-RPC, отключение редактора файлов
All-In-One WP Security, хороший стартовый плагин. Он не даёт эшелонированной защиты уровня Wordfence Premium или MalCare, но для небольшого блога или лендинга бесплатного функционала достаточно.
Плюсы:
- Полностью бесплатный
- Визуальный счётчик: сразу видно состояние защиты
- Интуитивное меню без перегруженных опций
- Хороший набор для начального hardening
Минусы:
- Нет облачного сканера и managed cleanup
- Фаервол базовый, не уровня Wordfence
- Нет премиум-тарифа: за продвинутой защитой, к другим плагинам
Цена: Бесплатно.
🔗 All-In-One WP Security на WordPress.org
5. Sucuri Security
Sucuri, компания с репутацией «пожарной бригады» в мире WordPress. Их бесплатный онлайн-сканер sitecheck.sucuri.net знает каждый, кто хоть раз диагностировал взлом. Плагин Sucuri Security идёт дальше: DNS-level Firewall + managed cleanup + мониторинг 24/7.
Архитектурное преимущество Sucuri в том, что фаервол стоит перед сервером (DNS-level), а не внутри WordPress. Вредоносный трафик отсекается до того, как достигает хостинга. Это радикально снижает нагрузку и защищает сайт, даже если сам WordPress уже скомпрометирован.
Бесплатная версия плагина даёт базовый набор: сканер, аудит событий, hardening (отключение редактора файлов, защита PHP). Но полноценный фаервол, managed cleanup и мониторинг, только в платных тарифах (от $199/год, см. сайт Sucuri).
Плюсы:
- DNS-level Firewall (перед сервером, не внутри WP)
- Managed cleanup: специалисты Sucuri чистят сайт за вас
- Круглосуточный мониторинг и алерты
- Бесплатный внешний сканер sitecheck.sucuri.net
Минусы:
- Бесплатная версия сильно урезана: нет фаервола
- Платные тарифы дорогие (от $199/год, Sucuri.net)
- Интерфейс плагина перегружен опциями
- Избыточен для небольшого блога
Цена: Free / Платные тарифы от $199/год (цены Sucuri).
🔗 Sucuri на WordPress.org | 🔗 Сайт Sucuri
6. BBQ Block Bad Queries
BBQ, узкоспециализированный, но исключительно эффективный инструмент. Он не сканирует на малварь и не ставит 2FA. Он делает ровно одно: блокирует вредоносные запросы к URL, базе данных и файлам на основе 8G Firewall от Perishable Press (ранее 7G, обновлён в 2025).
Это минималистичный компаньон к основному плагину вроде Solid Security или Wordfence. На практике BBQ отсекает инъекции кода, RFI (Remote File Injection), XSS и Base64-атаки ещё на подходе, тихо, без нагрузки и лишних алертов. Pro-версия ($29) добавляет Pattern Tool: можно проверить, блокирует ли плагин конкретный тип атаки, а не гадать по логам (BBQ Pro).
Плюсы:
- Предельно лёгкий: не создаёт нагрузки
- 8G Firewall: проверенная и обновляемая база правил
- Работает в паре с любым основным security-плагином
- Pro: Pattern Tool для ручной верификации защиты
Минусы:
- Только фильтрация запросов: не сканер, не 2FA, не hardening
- Требует второго плагина для полной защиты
- Pro-версия платная ($29, BBQ Pro), хоть и недорого
Цена: Free / Pro $29 (цены BBQ Pro).
🔗 BBQ на WordPress.org | 🔗 Сайт BBQ Pro
7. WP Security Ninja
Быстрое сканирование, конёк Ninja. Плагин прогоняет 50+ тестов безопасности меньше чем за минуту и выдаёт отчёт с конкретными уязвимостями и ссылками на объяснение каждой проблемы. Не нужно разбираться в терминологии: плагин говорит «вот дыра, вот как закрыть».
В арсенале Ninja: основной сканер, сканер малвари, Event Logger (журнал событий), Scheduled Scanner (сканирование по расписанию), защита от брутфорса. По данным WordPress.org, плагин обновляется регулярно, последний релиз в июне 2026.
Плюсы:
- Быстрое сканирование: 50+ тестов менее чем за минуту
- Объяснение каждой уязвимости с инструкцией по исправлению
- Event Logger и Scheduled Scanner в комплекте
- Подходит новичкам: «нажал кнопку, получил отчёт»
Минусы:
- Бесплатная версия урезана по сравнению с конкурентами
- Нет managed cleanup
- Premium дороговат для набора «сканер + логи»
Цена: Free / Premium от $49/год (WP Security Ninja).
🔗 WP Security Ninja на WordPress.org
8. BulletProof Security
Ветеран среди WordPress security-плагинов с простым подходом: три области защиты, Firewall, Login Security, Database Security. Для каждой, мастер настройки в несколько кликов. Система «красный/зелёный» сигнализирует, что защищено, а что нет: красный, небезопасно, зелёный, порядок.
BulletProof закрывает RFI, XSS, Base64 и другие инъекции через.htaccess-правила. Это старый, но надёжный метод: защита на уровне сервера, не внутри PHP. Плагин обновлён в мае 2026 (версия 7.2), но интерфейс выглядит архаично на фоне Solid Security и MalCare.
Плюсы:
- Простая настройка: «красное/зелёное» за 5 минут
- Защита на уровне.htaccess (до WordPress)
- Бесплатная версия даёт полный функционал фаервола
- Закрывает RFI, XSS, Base64, SQL-инъекции
Минусы:
- Интерфейс выглядит устаревшим
- Нет managed cleanup и облачного сканера
- Реже обновляется, чем лидеры рынка
Цена: Free / Pro $69.95, разовая покупка (BulletProof Security).
🔗 BulletProof Security на WordPress.org
9. Hide My WP Ghost (ранее Hide My WP)
Hide My WP Ghost (ранее Hide My WP) идёт путём «Security by Obscurity»: вместо укрепления дверей он маскирует сам факт того, что сайт работает на WordPress. Скрываются пути к wp-admin, wp-content, стандартные пермалинки, мета-теги с версией WP и сигнатуры тем/плагинов. С 2016 года продукт вырос в полноценное security-решение: WP Ghost 9.0 включает 8G Firewall от Perishable Press, защиту от брутфорса, 2FA, логирование и 150+ функций.
Такой подход не заменяет полноценный фаервол, но добавляет уровень защиты: автоматизированные сканеры уязвимостей ориентируются на сигнатуры WordPress. Не видя знакомых URL и мета-тегов, бот уходит искать другую жертву. Плагин также блокирует прямой доступ к PHP-файлам и скрывает факт использования WP.
Hide My WP Ghost, дополнение, не замена основному security-решению. Используйте его вместе с Solid Security или Wordfence, а не вместо них.
Плюсы:
- Скрывает сигнатуры WordPress от автоматических сканеров
- Маскировка URL админки, wp-content, пермалинков
- 8G Firewall и защита от брутфорса в комплекте
- 250 000+ сайтов под защитой (WP Ghost)
Минусы:
- «Security by Obscurity» не защищает от целевой атаки
- Не заменяет фаервол и сканер малвари
- Платный (от $49/год, тарифы WP Ghost)
- Не всегда совместим с некоторыми темами и кэширующими плагинами
Цена: От $49/год, бесплатная версия с базовыми функциями (WP Ghost).
Другие плагины безопасности: коротко
В экосистеме WordPress есть ещё десятки решений. Вот те, что заслуживают упоминания:
Defender Security. Разработка WPMU DEV: 2FA, защита логина, security headers, геолокационный lockout, отключение редактора файлов. Хорош в связке с другими продуктами WPMU DEV, но соло-использование не даёт преимуществ перед Solid Security.
Security & Malware scan by CleanTalk. Бесплатный базовый контур: фаервол с фильтрацией по IP/странам, сканер малвари с антивирусом, защита от брутфорса, кастомный URL логина, 2FA.
Limit Login Attempts Reloaded. Только защита входа (бэкенд + WooCommerce + фронтенд-логины). Блокировка IP атакующих, email-уведомления. Работает параллельно с Wordfence/Sucuri без конфликтов. Поддерживает мультисайт.
WP Activity Log. Журнал всего, что происходит на сайте в реальном времени. Не блокирует атаки, но показывает: кто заходил, что менял, откуда стучались. Для post-mortem анализа и комплаенса, незаменим.
HTTP Headers. Продвинутый контроль HTTP-заголовков: X-Frame-Options, Content-Security-Policy, HSTS и десятки других. Для тех, кто понимает, что делает, мощнейший инструмент эшелонированной защиты на уровне протокола.
Видеообзор на английском: сравнение Wordfence и Solid Security в реальных тестах с демонстрацией настройки каждого плагина.
⁉️🤔 Частые вопросы
Какие плагины безопасности WordPress, лучшие в 2026 году?
Три лидера: Solid Security (бесплатный, гибкая настройка), Wordfence Security (5 млн установок, Endpoint Firewall) и MalCare (автоматическое удаление малвари, облачный сканер). Выбор зависит от задачи: Solid, для ручного контроля, Wordfence, для бюджетной защиты с мощным сканером, MalCare, для режима «поставил и забыл».
Можно ли защитить WordPress без плагинов?
Да, профи обходятся.htaccess-директивами, серверными WAF (ModSecurity), правильными заголовками HTTP и ручным hardening. Но это требует опыта и времени. Для подавляющего большинства владельцев сайтов один качественный security-плагин, разумный компромисс между безопасностью и трудозатратами.
Нужно ли ставить несколько плагинов безопасности?
В большинстве случаев, нет. Один хорошо настроенный плагин (Solid, Wordfence или MalCare) закрывает основной контур. Два полнофункциональных плагина часто конфликтуют: оба пытаются править.htaccess, перехватывают одни и те же хуки, ломают админку. Исключение, узкопрофильные дополнения: BBQ к Solid/Wordfence или WP Ghost как маскировочный слой.
WordPress, безопасная платформа?
Ядро WordPress, да, его аудируют десятки разработчиков, обновления выходят регулярно. Проблема в экосистеме: 60 000+ плагинов и тем от сторонних разработчиков разного уровня. Каждый необновлённый плагин, потенциальная дыра. При регулярных обновлениях и настроенном security-плагине WordPress не уступает другим CMS по безопасности.
Можно ли сделать WordPress-сайт полностью неуязвимым?
Нет, и это честный ответ для любой системы под управлением софта. Абсолютной защиты не существует. Реальная цель, снизить риски до минимума: чтобы автоматизированные атаки отбивались на уровне фаервола, а целевые обнаруживались сканером до того, как нанесут урон.
Как часто обновлять WordPress и плагины?
Минимум раз в месяц. Критические обновления безопасности, день в день. Включите автообновление для минорных релизов ядра и тем. Перед каждым обновлением, полный бэкап. Обратите внимание: премиум-темы и плагины требуют активации для получения обновлений. Незаактивированная лицензия = незакрытая уязвимость.
Какой плагин безопасности WordPress выбрать: итоговый расклад
Сценарий использования диктует выбор. Вот короткая матрица:
- Первый плагин для новичка → All-In-One WP Security. Бесплатный, визуальный счётчик, не надо разбираться в терминах.
- Бесплатная защита с максимальным функционалом → Solid Security Free. Гибкая настройка, hardening, патчи, без копейки затрат.
- Мощный сканер и бюджетный премиум → Wordfence. Free-версия уже закрывает многое, Premium даёт real-time защиту (цены см. в разделе 2).
- Автоматика «поставил и забыл» → MalCare. Облачный сканер без нагрузки, удаление малвари в 1 клик, бэкапы в комплекте.
- Высоконагруженный коммерческий сайт → Sucuri. DNS-level Firewall + managed cleanup + мониторинг 24/7, когда цена взлома выше цены подписки.
Если бюджет нулевой, берите Solid Security Free и добавьте BBQ Block Bad Queries для фильтрации запросов. Это закроет подавляющее большинство типовых атак. Если сайт приносит деньги, стоимость плагина несопоставима с ценой восстановления после взлома (конкретные тарифы см. в разделах 1-5 выше).
Проверьте, что сайт обновлён прямо сейчас. Плагин безопасности, не панацея, а последний рубеж обороны после актуального ядра, тем, плагинов и надёжного хостинга. Какой плагин выручал вас, напишите в комментариях.

Профессиональная команда авторов и редакторов, специализирующихся на создании качественного контента.