













🔒 Bästa wordpress säkerhetsplugins 2026: översikt och jämförelse
330 miljoner skadliga försök per dag. Det är ingen hypotetisk siffra, det är den verkliga siffran från Wordfences rapport för 2026, och den floden hålls tillbaka av ett enda plugin.
Problemet med WordPress är inte kärnan. Dussintals utvecklare granskar den, och kritiska patchar levereras samma dag. Sårbarheter kommer in via tre punkter: ett föråldrat plugin med en öppen bugg, vanliga administrationsmisstag som lösenordet "admin" och en exponerad xmlrpc.php. Vart och ett av dessa hål kan täppas till på 15 minuter om du vet vilka verktyg som faktiskt fungerar i praktiken, inte bara i beskrivningen på WordPress.org.
Nedan, nio säkerhetsplugins, utvalda baserat på tester på riktiga sajter. Med gratis- och betalalternativ, styrkor och ärliga nackdelar. Välj efter uppgiften, inte efter den högljudda marknadsföringen.
💡 Snabb översikt:
- Ta reda på vad som redan finns på sajten: två säkerhetsplugins krockar och kraschar adminpanelen
- Välj ett primärt plugin från listan nedan: Solid Security, Wordfence eller MalCare
- Konfigurera brandväggen och brute-force-skyddet: att installera räcker inte
- Lägg till 2FA, ändra databasprefixet och inaktivera filredigeraren: tre minuters arbete
Produkt | För vem | Pris | Nyckelfunktion |
|---|---|---|---|
Solid Security | Allround: från nybörjare till proffs | Gratis / Pro $99/år | Flexibel konfiguration + zero-day-patchar |
Wordfence Security | Budgetskydd med en kraftfull skanner | Gratis / Premium $149/år | Endpoint-brandvägg + 5 miljoner installationer |
MalCare | "Ställ in och glöm"-automatisering | Från $99/år | Borttagning av skadlig kod med ett klick |
All-In-One WP Security | Nybörjare, första säkerhetspluginet | Gratis | Visuell säkerhetspoäng |
Sucuri Security | Proffs, sajter med hög trafik | Gratis / Från $199/år | DNS-nivå-brandvägg + hanterad städning |
1. Solid Security
Tidigare iThemes Security, ett av de äldsta pluginen i nischen. Efter rebrandingen till SolidWP fick produkten ett helt omdesignat gränssnitt, ett notifieringscenter och regelbundna uppdateringar utan att förlora bakåtkompatibilitet. Enligt data från WordPress.org, 900 000+ aktiva installationer.
I praktiken täpper Solid Security till hål som sajtägaren ofta inte ens vet finns. Den inbyggda installationsguiden går igenom en checklista: ändra databasprefixet, inaktivera filredigeraren, dölja inloggnings-URL:en, begränsa inloggningsförsök. Gratisversionen ger redan en solid grundläggande perimeter.
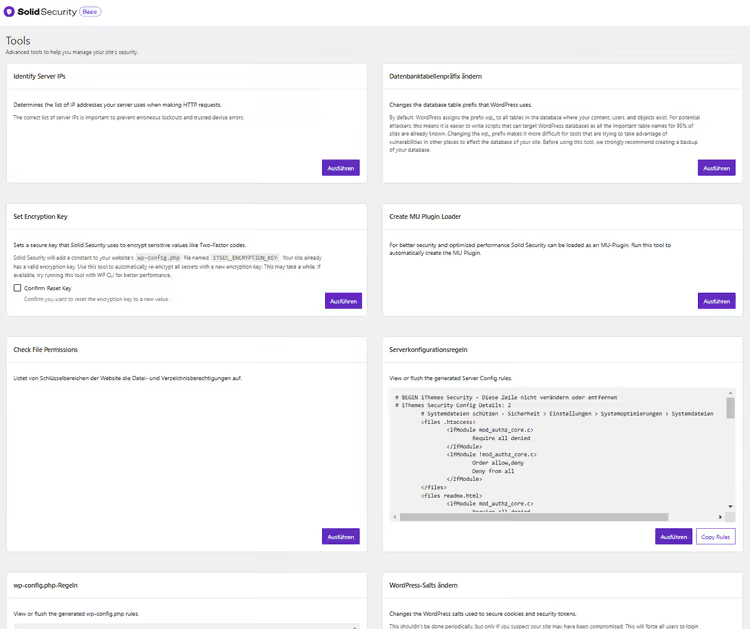
Skydd i gratisversionen:
- Blockering av brute-force-attacker och SQL-injektioner
- Upptäckt av filändringar
- Grundläggande skanning efter skadlig kod
- Döljande av inloggnings-URL och ändring av databasprefix
- WAF (webbapplikationsbrandvägg)
- Blockering av kända skadliga IP-adresser
Praktiskt tips: under aktiva brute-force-attacker skickar pluginet en notifiering för varje blockering. I notifieringscentret, begränsa dem till ett mejl per dag. Annars förvandlas din inkorg till ett spamflöde.
Solid Security Pro: vad du får för pengarna
Pro-versionen för $99/år (1 sajt) lägger till lager som är kritiska för kommersiella projekt (aktuell prissättning på SolidWP.com):
- Tvåfaktorsautentisering (2FA) och lösenordsfri inloggning (passkeys)
- Betrodda enheter: adminrättigheter endast från verifierade enheter
- Magiska länkar: inloggning även när användarnamnet är låst
- Automatisk sårbarhetspatchning (zero-day): pluginet applicerar en patch innan leverantören släpper en uppdatering
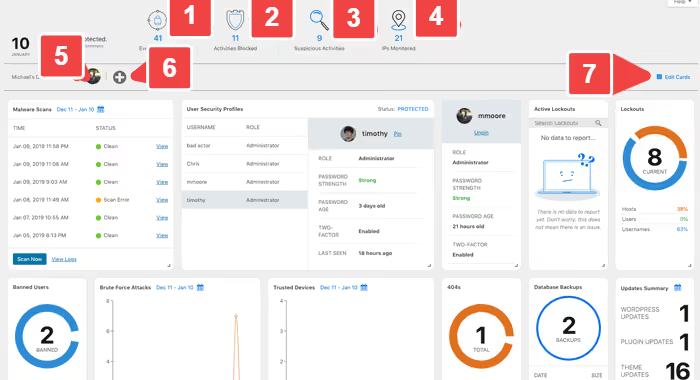
- Realtidsinstrumentpanel för säkerhet och loggning av användaråtgärder
- Enhetsgeolokalisering, import/export av inställningar, tvingade lösenordsbyten
Pro-planen för 10 sajter, $299/år (SolidWP prissättning). Sett till förhållandet pris kontra kapacitet förblir Solid Security Pro ett av de starkaste alternativen på marknaden.
Fördelar:
- Gratisversionen täcker de flesta vanliga hot
- Flexibel manuell konfiguration: administratören bestämmer vad som ska aktiveras
- Automatiska zero-day-patchar (Pro)
- Uppdateras regelbundet, rebrandingen bröt inte bakåtkompatibiliteten
Nackdelar:
- Översvämmar dig med notifieringar under aktiva attacker (går att åtgärda via inställningar)
- Pro-versionen inkluderar inte hanterad städning (till skillnad från Sucuri och MalCare)
- En nybörjare kan lätt gå vilse i de avancerade inställningarna
Pris: Gratis / Pro från $99/år för 1 sajt (SolidWP).
🔗 Solid Security på WordPress.org | 🔗 SolidWP:s webbplats
2. Wordfence Security
Det mest populära WordPress-säkerhetspluginet: över 5 miljoner aktiva installationer, mer än 100 miljoner nedladdningar totalt. Enligt Wordfences data blockerar pluginet över 330 miljoner skadliga försök dagligen, brute force, exploits, injektioner. Sedan lanseringen: över 2,1 miljarder blockerade exploits och 2,4 miljarder avvärjda brute force-attacker.
Wordfences främsta fördel är Endpoint Firewall. Till skillnad från molnbaserade brandväggar körs den på servernivå och inspekterar varje förfrågan innan den når WordPress. Gratisversionen får signaturuppdateringar var 30:e dag, Premium får dem i realtid. Skillnaden är kritisk: en ny sårbarhet i ett plugin med 200 000 installationer utnyttjas inom de första timmarna efter att den offentliggjorts.
Funktioner i gratisversionen:
- Endpoint Firewall med grundläggande regler
- Skanner för malware, skadliga webbadresser, bakdörrar, spam och kodinjektioner
- Skydd mot brute force och stulna lösenord
- 2FA (tvåfaktorsautentisering)
- Live Traffic: se vem som besöker sajten just nu
- Återställ modifierade filer till WordPress original
Premium:
- Realtidsuppdateringar av malware-signaturer och brandväggsregler (jämfört med 30 dagars fördröjning i Free)
- Landsblockering: blockera hela länder
- Personlig support via ärendehanteringssystem
- Realtids-IP-svartlista
Observera: Wordfences skanner använder en signaturbaserad metod. Den är utmärkt på att hitta känd malware i filer, men kan missa skadlig kod i databasen eller skript i premiumteman. En fullständig skanning belastar också servern, schemalägg den till nattetid på svag hosting.
Fördelar:
- Endpoint Firewall: ett försvarslager före WordPress
- Kraftfull gratisnivå med 2FA och skanner
- Enorm signaturdatabas (5 miljoner installationer = crowdsourcad hotinformation)
- Återställ ursprungliga kärnfiler
Nackdelar:
- Signaturbaserad skanner missar databas-malware
- Fullständig skanning belastar servern
- Gratisversionen får brandväggsregler med 30 dagars fördröjning
- Ingen hanterad sanering: malware-borttagning sker på egen risk
Pris: Free / Premium $149/år för 1 sajt (Wordfence).
🔗 Wordfence på WordPress.org | 🔗 Wordfences webbplats
3. MalCare
MalCare följer en "ställ in och glöm bort"-metod. Inga manuella brandväggsinställningar, regeljusteringar eller halvtimmeslånga checklistor. Installationen tar 60 sekunder, sedan körs tillägget på egen hand. För en upptagen sajtägare som inte vill lära sig om signaturer och WAF-regler är det det starkaste argumentet.
Den viktigaste skillnaden mot konkurrenterna: borttagning av skadlig kod med ett klick. MalCare hittar infektionen, du rensar sajten med ett knapptryck. Skannern belastar inte servern eftersom den körs på MalCares molnsida, inte lokalt. Detta löser problemet med Wordfence och Solid: på svagt webbhotell sänker inte skanningen prestandan.
Vad som ingår:
- Molnbaserad skanner för skadlig kod (daglig och på begäran)
- Automatisk borttagning av skadlig kod med 1 klick
- Inbyggd brandvägg
- Skydd mot brute force och CAPTCHA vid inloggning
- Säkerhetskopior och staging-sajt
- Geoblockering, övervakning av drifttid, prestandakontroll
- Instrumentpanel för hantering av flera sajter
- White label och klientrapporter (i den högre prisnivån)
- Teamhantering och Slack-integration
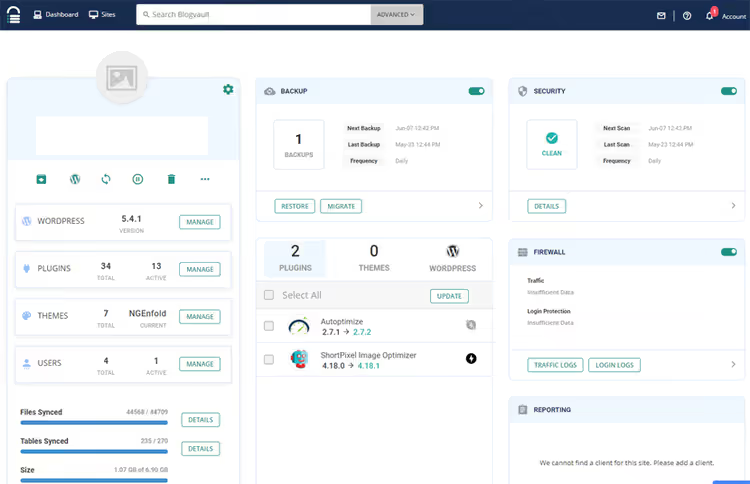
I MalCares instrumentpanel är alla sektioner, från skanner till säkerhetskopior, samlade i ett enda fönster. Inget behov av att växla mellan flikar eller komma ihåg var varje rapport finns.
Nackdelen är uppenbar: MalCare är en helt betald produkt. Den lägsta planen kostar $99/år för 1 sajt, $499/år för 5 sajter. Det är dyrare än Solid Pro ($99) och jämförbart med Wordfence Premium ($149). Men priset inkluderar något som konkurrenterna saknar: hanterad rensning med garanti. MalCare lovar trippel återbetalning om de inte kan ta bort den skadliga koden (MalCare prissättning).
Fördelar:
- Molnskannern belastar inte sajten
- Borttagning av skadlig kod med 1 klick och garanti
- Enklaste installationen: 60 sekunder från installation till skydd
- Säkerhetskopior och staging ingår
Nackdelar:
- Ingen gratisversion
- Inte lämpligt för den som vill ha manuell kontroll över varje regel
- Dyrare än konkurrenterna för ett litet antal sajter
Pris: Från $99/år för 1 sajt, $499/år för 5 sajter (MalCares webbplats).
4. All-In-One WP Security & Firewall
Ett helt gratis tillägg från teamet Tips and Tricks HQ. Namnet talar för sig självt: ett verktyg samlar brandvägg, skanner, brute force-skydd, registreringsövervakning och filsäkerhet. Enligt WordPress.org-data har det 1+ miljon aktiva installationer.
Tilläggets signaturfunktion är en visuell "säkerhetsmätare". Efter installationen visar tillägget ett betyg: grönt är bra, rött betyder att arbete behövs. En nybörjare utan teknisk bakgrund ser omedelbart vad som redan är skyddat och vad som fortfarande är öppet för angrepp. Menyn är intuitiv, utan djupt nästlade alternativ.
Viktiga funktioner (alla gratis):
- Brandvägg med grundläggande regler
- Brute force-skydd via IP och cookie
- Ändring av databasprefix
- Uppladdningsskydd och säkerhet för filrättigheter
- Skanner för fil- och mapprättigheter
- Blockering av XML-RPC, inaktivering av filredigerare
All-In-One WP Security är ett bra nybörjartillägg. Det ger inte samma skiktade skydd som Wordfence Premium eller MalCare, men för en liten blogg eller landningssida är gratisfunktionaliteten tillräcklig.
Fördelar:
- Helt gratis
- Visuell mätare: skyddsstatus synlig vid en blick
- Intuitiv meny utan överbelastade alternativ
- Ett gediget set för grundläggande härdning
Nackdelar:
- Ingen molnskanner eller hanterad rensning
- Grundläggande brandvägg, inte på Wordfences nivå
- Ingen premiumnivå: för avancerat skydd, titta på andra tillägg
Pris: Gratis.
🔗 All-In-One WP Security på WordPress.org
5. Sucuri Security
Sucuri är ett företag med ett "brandkårsrykte" i WordPress-världen. Deras kostnadsfria onlineskanner sitecheck.sucuri.net är känd för alla som någonsin har diagnostiserat ett hack. Sucuri Security-tillägget går längre: brandvägg på DNS-nivå + hanterad rensning + 24/7-övervakning.
Sucuris arkitektoniska fördel är att brandväggen sitter framför servern (DNS-nivå), inte inuti WordPress. Skadlig trafik blockeras innan den når webbhotellet. Detta minskar belastningen radikalt och skyddar sajten även om själva WordPress redan är komprometterat.
Gratisversionen av tillägget ger dig en grunduppsättning: skanner, händelsegranskning, härdning (inaktivering av filredigeraren, PHP-skydd). Men en fullfjädrad brandvägg, hanterad sanering och övervakning finns bara i betalplanerna (från $199/år, se Sucuris webbplats).
Fördelar:
- DNS-nivå brandvägg (framför servern, inte inuti WP)
- Hanterad sanering: Sucuris specialister städar sajten åt dig
- 24/7 övervakning och larm
- Gratis extern skanner sitecheck.sucuri.net
Nackdelar:
- Gratisversionen är kraftigt nedskalad: ingen brandvägg
- Betalplanerna är dyra (från $199/år, Sucuri.net)
- Tilläggets gränssnitt är överbelamrat med alternativ
- Overkill för en liten blogg
Pris: Gratis / Betalplaner från $199/år (Sucuri-prissättning).
🔗 Sucuri på WordPress.org | 🔗 Sucuris webbplats
6. BBQ block bad queries
BBQ är ett smalt specialiserat men exceptionellt effektivt verktyg. Det skannar inte efter skadlig kod och sätter inte upp 2FA. Det gör exakt en sak: blockerar skadliga anrop till webbadresser, databasen och filer baserat på 8G Firewall från Perishable Press (tidigare 7G, uppdaterad 2025).
Det är en minimalistisk kompanjon till ett primärt tillägg som Solid Security eller Wordfence. I praktiken stoppar BBQ kodinjektioner, RFI (Remote File Injection), XSS och Base64-attacker redan vid dörren, tyst, utan overhead och utan onödiga larm. Pro-versionen ($29) lägger till Pattern Tool: du kan kontrollera om tillägget blockerar en specifik typ av attack istället för att gissa utifrån loggar (BBQ Pro).
Fördelar:
- Extremt lättviktigt: skapar ingen overhead
- 8G Firewall: en beprövad och regelbundet uppdaterad regelbas
- Fungerar tillsammans med vilket primärt säkerhetstillägg som helst
- Pro: Pattern Tool för manuell skyddsverifiering
Nackdelar:
- Endast filtrering av anrop: ingen skanner, ingen 2FA, ingen härdning
- Kräver ett andra tillägg för fullständigt skydd
- Pro-versionen är betald ($29, BBQ Pro), om än billig
Pris: Gratis / Pro $29 (BBQ Pro-prissättning).
🔗 BBQ på WordPress.org | 🔗 BBQ Pro webbplats
7. WP Security Ninja
Snabb skanning är Ninjas starka sida. Pluginet kör 50+ säkerhetstester på under en minut och levererar en rapport med specifika sårbarheter och länkar som förklarar varje problem. Du behöver inte förstå terminologin: pluginet säger i princip "här är hålet, så här täpper du till det."
Ninjas arsenal omfattar: kärnskannern, en malwareskanner, händelselogg, schemalagd skanning och brute-force-skydd. Enligt data från WordPress.org uppdateras pluginet regelbundet, med den senaste versionen i juni 2026.
Fördelar:
- Snabb skanning: 50+ tester på under en minut
- Förklaring av varje sårbarhet med åtgärdsinstruktioner
- Händelselogg och schemalagd skanning ingår
- Nybörjarvänligt: "tryck på en knapp, få en rapport"
Nackdelar:
- Gratisversionen är nedskalad jämfört med konkurrenterna
- Ingen hanterad sanering
- Premium är lite dyrt för ett paket med "skanner + loggar"
Pris: Gratis / Premium från $49/år (WP Security Ninja).
🔗 WP Security Ninja på WordPress.org
8. BulletProof Security
En veteran bland WordPress säkerhetsplugins med en okomplicerad approach: tre skyddsområden, Firewall, Login Security, Database Security. För varje finns en installationsguide på några klick. Ett "rött/grönt"-system signalerar vad som är skyddat och vad som inte är det: rött, osäkert, grönt, allt bra.
BulletProof blockerar RFI, XSS, Base64 och andra injektioner via.htaccess-regler. Det är en gammal men pålitlig metod: skydd på servernivå, inte inuti PHP. Pluginet uppdaterades i maj 2026 (version 7.2), men gränssnittet ser ålderdomligt ut jämfört med Solid Security och MalCare.
Fördelar:
- Enkel installation: "rött/grönt" på 5 minuter
- Skydd på.htaccess-nivå (före WordPress)
- Gratisversionen levererar full brandväggsfunktionalitet
- Blockerar RFI, XSS, Base64, SQL-injektioner
Nackdelar:
- Gränssnittet ser föråldrat ut
- Ingen hanterad sanering eller molnskanner
- Uppdateras mer sällan än marknadsledarna
Pris: Gratis / Pro $69.95, engångsköp (BulletProof Security).
🔗 BulletProof Security på WordPress.org
9. Hide My WP Ghost (tidigare Hide My WP)
Hide My WP Ghost (tidigare Hide My WP) tar vägen "Security by Obscurity": istället för att förstärka dörrar maskerar det själva faktumet att sajten körs på WordPress. Det döljer sökvägar till wp-admin, wp-content, standardpermalänkar, WP-versionsmetataggar och tema-/pluginsignaturer. Sedan 2016 har produkten vuxit till en fullständig säkerhetslösning: WP Ghost 9.0 inkluderar 8G Firewall från Perishable Press, skydd mot brute force, 2FA, loggning och 150+ funktioner.
Denna approach ersätter inte en full brandvägg, men den lägger till ett lager av skydd: automatiserade sårbarhetsskannrar riktar in sig på WordPress-signaturer. När de inte ser bekanta URL:er och metataggar går boten vidare till ett annat offer. Pluginet blockerar också direktåtkomst till PHP-filer och döljer att WP används.
Hide My WP Ghost är ett komplement, inte en ersättning för en primär säkerhetslösning. Använd det tillsammans med Solid Security eller Wordfence, inte istället för dem.
Fördelar:
- Döljer WordPress-signaturer från automatiserade skannrar
- Maskerar admin-URL, wp-content, permalänkar
- 8G Firewall och brute force-skydd ingår
- 250 000+ sajter skyddade (WP Ghost)
Nackdelar:
- "Security by Obscurity" skyddar inte mot en riktad attack
- Ersätter inte en brandvägg och malwareskanner
- Betald (från $49/år, WP Ghost prissättning)
- Inte alltid kompatibelt med vissa teman och caching-plugins
Pris: Från $49/år, gratisversion med grundläggande funktioner (WP Ghost).
Andra säkerhetsplugins: i korthet
WordPress ekosystem har dussintals fler lösningar. Här är de som är värda att nämna:
Defender Security. En WPMU DEV-produkt: 2FA, inloggningsskydd, säkerhetsheaders, geolokaliseringsutelåsning, inaktivering av filredigerare. Fungerar bra ihop med andra WPMU DEV-produkter, men fristående användning erbjuder inga fördelar jämfört med Solid Security.
Security & Malware scan by CleanTalk. En gratis grundläggande perimeter: brandvägg med IP-/landfiltrering, malwareskanner med antivirus, brute force-skydd, anpassad inloggnings-URL, 2FA.
Limit Login Attempts Reloaded. Endast inloggningsskydd (backend + WooCommerce + frontend-inloggningar). Blockering av angripares IP, e-postaviseringar. Körs tillsammans med Wordfence/Sucuri utan konflikter. Stöder multisite.
WP Activity Log. En logg över allt som händer på sajten i realtid. Den blockerar inte attacker, men den visar: vem som loggade in, vad de ändrade, var knackningarna kom ifrån. Oumbärlig för post-mortem-analys och efterlevnad.
HTTP Headers. Avancerad kontroll av HTTP-headers: X-Frame-Options, Content-Security-Policy, HSTS och dussintals andra. För dem som vet vad de gör, ett kraftfullt verktyg för försvar på djupet på protokollnivå.
Videorecension på engelska: en jämförelse av Wordfence och Solid Security i verkliga tester med en installationsdemo för varje plugin.
⁉️🤔 Vanliga frågor
Vilka WordPress-säkerhetsplugins är bäst 2026?
Tre ledande: Solid Security (gratis, flexibel konfiguration), Wordfence Security (5 miljoner installationer, Endpoint Firewall) och MalCare (automatisk borttagning av skadlig kod, molnskanner). Valet beror på uppgiften: Solid för manuell kontroll, Wordfence för budgetsäkerhet med en kraftfull skanner, MalCare för en "ställ in och glöm bort"-approach.
Kan du säkra WordPress utan plugins?
Ja, proffs klarar sig med.htaccess-direktiv, WAF på servernivå (ModSecurity), korrekta HTTP-headers och manuell härdning. Men det kräver erfarenhet och tid. För de allra flesta webbplatsägare är ett kvalitetssäkerhetsplugin en vettig avvägning mellan säkerhet och arbetsinsats.
Bör du installera flera säkerhetsplugins?
I de flesta fall, nej. Ett välkonfigurerat plugin (Solid, Wordfence eller MalCare) täcker den grundläggande perimetern. Två fullfjädrade plugins hamnar ofta i konflikt: båda försöker modifiera.htaccess, haka i samma actions och kraschar adminpanelen. Undantaget är tillägg med smalt syfte: BBQ vid sidan av Solid/Wordfence, eller WP Ghost som ett obfuskationslager.
Är WordPress en säker plattform?
WordPress kärna, ja, den granskas av dussintals utvecklare och uppdateringar levereras regelbundet. Problemet är ekosystemet: 60 000+ plugins och teman från tredjepartsutvecklare med varierande kompetensnivå. Varje föråldrat plugin är ett potentiellt hål. Med regelbundna uppdateringar och ett konfigurerat säkerhetsplugin är WordPress i nivå med andra CMS-plattformar säkerhetsmässigt.
Kan du göra en WordPress-sajt helt osårbar?
Nej, och det är det ärliga svaret för alla system som kör programvara. Absolut skydd existerar inte. Det verkliga målet är att minska riskerna till ett minimum: så att automatiserade attacker blockeras på brandväggsnivå, och riktade sådana upptäcks av skannern innan de orsakar skada.
Hur ofta bör du uppdatera WordPress och plugins?
Minst en gång i månaden. Kritiska säkerhetsuppdateringar, samma dag. Aktivera automatiska uppdateringar för mindre kärnversioner och teman. Ta en fullständig backup före varje uppdatering. Notera: premiumteman och -plugins kräver aktivering för att ta emot uppdateringar. En oaktiverad licens = en opatchad sårbarhet.
Vilket WordPress-säkerhetsplugin ska du välja: den slutliga sammanställningen
Användningsfallet styr valet. Här är en kort matris:
- Första plugin för en nybörjare → All-In-One WP Security. Gratis, visuell poäng, inget behov av att förstå tekniska termer.
- Gratis skydd med maximala funktioner → Solid Security Free. Flexibel konfiguration, härdning, patchar, till noll kostnad.
- Kraftfull skanner och budgetpremium → Wordfence. Gratisversionen täcker redan mycket, Premium ger realtidsskydd (se avsnitt 2 för prissättning).
- "Ställ in och glöm bort"-automatisering → MalCare. Molnskanner utan belastning, 1-klicks borttagning av skadlig kod, backup ingår.
- Kommersiell sajt med hög trafik → Sucuri. DNS-nivå-brandvägg + hanterad sanering + 24/7-övervakning, när kostnaden för ett intrång överstiger prenumerationspriset.
Om din budget är noll, ta Solid Security Free och lägg till BBQ Block Bad Queries för förfrågningsfiltrering. Det kommer att blockera den stora majoriteten av vanliga attacker. Om sajten genererar intäkter är kostnaden för ett plugin försumbar jämfört med priset för återställning efter ett intrång (se avsnitt 1-5 ovan för specifik prissättning).
Kontrollera att din sajt är uppdaterad just nu. Ett säkerhetsplugin är ingen silverkula, det är den sista försvarslinjen efter en uppdaterad kärna, teman, plugins och pålitlig webbhotell. Vilket plugin har räddat dig? Berätta i kommentarerna.

Ett professionellt team av skribenter och redaktörer specialiserade på att skapa kvalitetsinnehåll.