













🛡 WordPress-skydd genom penetrationstester: en härdningsguide
En webbplats på WordPress rullar i en månad, ett halvår, ett år, och så kommer ett mejl från hostingleverantören: "Spam skickas från ditt konto." Eller så ringer en kund i panik för att startsidan nu omdirigerar till en phishingdomän.
Vanliga säkerhetschecklistor hjälper till att täcka grunderna: uppdateringar, starka lösenord, säkerhetskopior. Men de visar inte vad som kommer att brista först i just din byggsats med tre dussin tillägg, ett specialbyggt tema och justeringar i functions.php.
Ett penetrationstest av en WordPress-sajt är inte bara "ännu en kontroll". Det är ett medvetet angrepp på din sajt följt av en dokumenterad lista över sårbarheter, rangordnade efter verklig fara. Och viktigast av allt, med konkreta åtgärder som täpper till hålen så att de inte öppnas igen efter nästa uppdatering.

💡 Snabb översikt:
- Gå bortom säkerhetschecklistan: ett pentest ser på sajten genom en angripares ögon
- Hitta typiska WordPress-sårbarheter: från debugloggar i produktion till XSS via formulär
- Gå igenom en fullständig härdningscykel: omfattning, åtgärda, snabba vinster, omtest, WAF-proxy
- Förbered sajten för ett pentest på rätt sätt: staging, testroller, loggning
Varför ett pentest är mer effektivt än en säkerhetschecklista
En checklista handlar om "gör det och glöm det". Inaktiverad XML-RPC, satt en gräns för inloggningsförsök, ändrat tabellprefix. Rutor ikryssade, känsla av framgång infinner sig.
Ett pentest vänder på bilden. Det ser på sajten genom en angripares ögon och hittar ofta saker som inte finns med i checklistor. Till exempel en anpassad REST-endpoint som temautvecklaren lämnade utan behörighetskontroller. Eller två formulärtillägg installerade "för säkerhets skull", där det ena inte har uppdaterats på två år och drar in ett sårbart bibliotek.
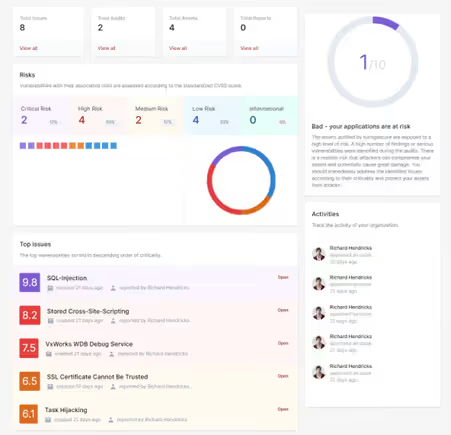
Ett professionellt pentest är en planerad procedur med fast omfattning, dokumenterade resultat och prioriterade rekommendationer. Det som skiljer det från en automatiserad skanner är djupet: en autoskanner hittar signaturer för kända sårbarheter, men blir blind för anpassad rollogik, ett specifikt tema eller handskrivna REST-rutter.
Resultatet av ett pentest är inte bara en lista över "det här är dåligt". Det är bevis: här är förfrågan vi skickade, här är svaret vi fick, här är varför detta är farligt, och här är hur du åtgärdar det. För en företagsägare är det ett argument i en budgetsamtal; för en utvecklare, en färdig åtgärdsplan.
Tre typiska WordPress-sårbarheter: hur ett pentest hittar dem
WordPress-problem är sällan exotiska. Efter år av att administrera sajter ser vi återkommande mönster: tilläggs- och temanamn ändras, men sårbarhetsklasserna förblir desamma. Nedan följer tre exempel som ett pentest avslöjar systematiskt.
Exempel 1: osäker hosting och WordPress-konfiguration
Säkerhetsfelkonfiguration är ett av de mest utbredda problemen. Extra funktioner är aktiverade, standardkonton har inte bytt namn och felmeddelanden läcker miljödetaljer direkt till webbläsaren. Vissa problem ligger på hostingleverantörens sida, men WordPress låter dig stänga dem.
Vad en pentestare ser:
- Kataloglistning aktiverad: vem som helst kan bläddra i innehållet i
/wp-content/uploads/ - Debuginformation i frontend:
WP_DEBUGsatt tilltruei produktion - Adminpanel utan extra skydd: direkt åtkomst till
/wp-login.phputan begränsningar
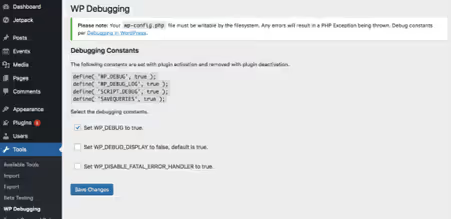
Debugutdata i webbläsaren avslöjar filsökvägar, komponentversioner och databasstruktur. En pentestare använder denna data för att kartlägga attackvektorer.
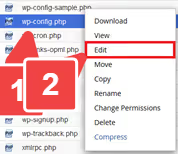
Att inaktivera WP_DEBUG i wp-config.php är den första och snabbaste åtgärden: en konstant tar bort all debuginformation från offentlig åtkomst.
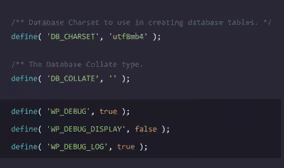
Lösningen, att inaktivera debug i produktion:
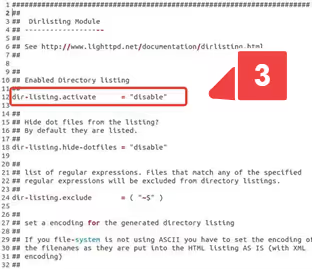
Stänga kataloglistning på servernivå eller via .htaccess.
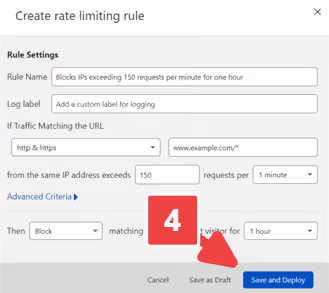
Hastighetsbegränsning på /wp-login.php stoppar brute force innan den ens når WordPress.
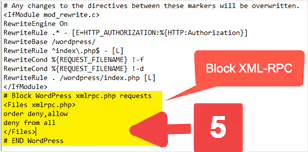
Serversidiga skyddsregler (WAF-regler på värd- eller CDN-nivå). Pluginet Solid Security (tidigare iThemes Security) täcker många av dessa vektorer centralt; gratisversionen räcker för grundläggande skydd.
Exempel 2: plugin-zoo och överdrivna behörigheter
Regelbundna uppdateringar av kärna, tema och plugins är grunderna som varje säkerhetsguide aldrig slutar påminna om. I praktiken är det dock viktigare hur installationen är konfigurerad i sin helhet än om ett specifikt plugin är uppdaterat.
Härdningsmetoden här är systematisk:
- Bygg en komplett inventering av plugins och teman
- Ta bort allt som inte används
- Tilldela ett tydligt ägarskap för uppdateringar
Roller och behörigheter följer strikt principen om minsta privilegium. En redaktör behöver inte tillgång till plugin-inställningar, och en SEO-specialist behöver inte tillgång till temainstallation.
Verkligt fall: en webbplats använder två formulär-plugins "av historiska skäl".
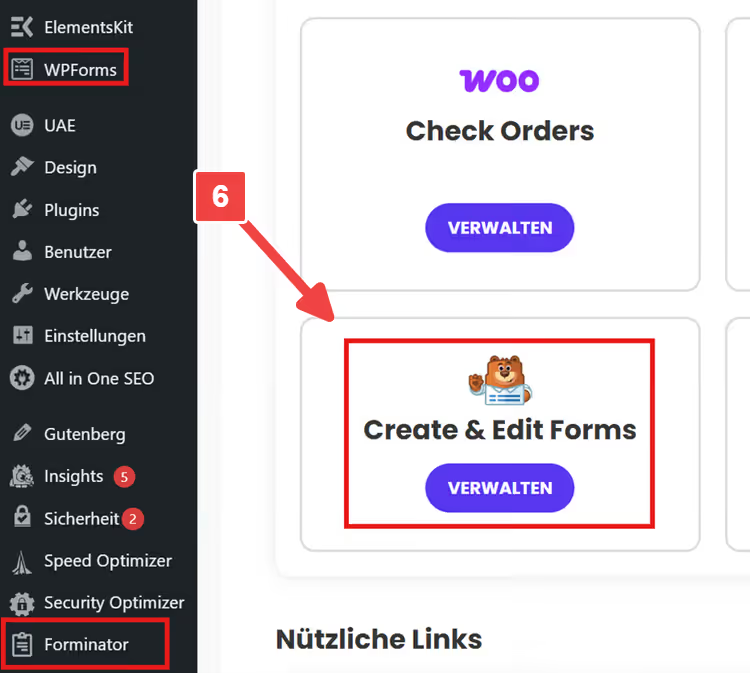
Ett pentest visar att bara ett faktiskt används. Det andra ligger bara där som dödvikt, men dess endpoints är exponerade och drar in en sårbar version av ett bibliotek. Härdning här innebär inte att lägga ytterligare ett skyddslager ovanpå; det handlar helt enkelt om att ta bort det oanvända pluginet. Regelbundna plugin-granskningar och en kritisk blick på varje installerad komponent är en integrerad del av säkerhetscykeln, inte en engångsåtgärd.
Exempel 3: injektioner och XSS via frontend
OWASP placerar injektioner högst upp i sin hotrankning. I WordPress uppstår de överallt där en utvecklare behandlar användarindata som "säker som standard":
- Kontaktformulär och nyhetsbrevs- prenumeration
- Sök och filter i butiker och kataloger
- Kommentarer och anpassade fält
Grundläggande skydd: fyra regler som stänger de flesta vektorerna:
- Validera indata på servern (lita aldrig på klienten)
- Escapa utdata enligt kontext (HTML, JS, SQL, URL)
- Håll plugins uppdaterade
- Granska anpassad temakod regelbundet
Ett pentest ger dig det viktigaste: reproducerbara bevis. En specifik förfrågan, ett specifikt systemsvar: det är ett argument som inte kräver att du förklarar de tekniska detaljerna i attacken för en chef eller kund.
WordPress-härdning: från rapport till skydd
Det vanligaste misstaget efter ett pentest är att försöka fixa allt på en gång. Istället behöver du en process som balanserar teknisk prioritet, arbetsinsats och hur väl fixarna överlever uppdateringar.
Steg 1: definiera omfattning och prioriteringar
Alla fynd i en rapport är inte kritiska. En bra pentestrapport innehåller allvarlighetsgrad, berörda URL:er och en beskrivning av potentiell skada. Detta låter dig fastställa en ordning:
- Sårbarheter som kan utnyttjas på distans utan autentisering (kritisk prioritet)
- Sårbarheter i autentiseringszonen med en enkel attackvektor
- Konfigurationsfel och försvarsdjup (låg prioritet, men många till antalet)
Steg 2: implementera fixar så att de överlever uppdateringar
En klassisk smärtpunkt: du applicerar en fix, en vecka senare rullar en automatisk uppdatering för temat in, och allt går sönder. Var du placerar fixen avgör dess hållbarhet:
- Servernivå eller webbhotell: headers, TLS, hastighetsbegränsningar, filrättigheter. Mest tillförlitligt, lever oberoende av WordPress.
- Barntema eller rena hooks: mall- och funktionalitetsändringar. Inga direkta ändringar i föräldratemat.
- Ersätta ett tillägg istället för ett "plåster-tillägg": om en komponent är problematisk till sin arkitektur är det enklare att ersätta den med ett modernt alternativ än att lappa den i oändlighet.
WordPress härdningsdokumentation beskriver typiska punkter och betonar vikten av operativa rutiner: uppdateringar, åtkomstkontroll, granskning. Ibland förändrar ett utbyte av ett par föråldrade komponenter radikalt en webbplats säkerhetsbetyg.
Steg 3: börja med snabba vinster
Snabba vinster som ger en oproportionerligt stor effekt:
- Minska antalet administratörskonton, aktivera tvåfaktorsautentisering, sätt en minsta lösenordslängd
- Kontrollera XML-RPC: om det inte behövs (ingen app- eller Jetpack-anslutning), inaktivera det. Om det behövs, skydda det via Solid Security
- Sätt fil- och katalogrättigheter: webbservern ska bara skriva till mappar där det verkligen behövs. Diskutera detta separat med webbhotell, alla filmasker är inte lika säkra vid växling
- Testa inte bara skapande av säkerhetskopior utan även återställning från dem. En säkerhetskopia utan verifierad återställning är falsk sinnesro
Steg 4: omtest är obligatoriskt
En fix anses vara stängd först när den är verifierad. Ett upprepat pentest kontrollerar: om sårbarheten verkligen är eliminerad och om några sidoeffekter har uppstått. Detta är kritiskt för åtgärder som Content Security Policy eller strikta HTTP-headers, de kan förstöra frontend vid minsta konfigurationsfel.
Steg 5: överväg en WAF-proxy
Brandväggsproxy-konceptet är effektivt och beprövat: varje begäran till webbplatsen passerar först genom ett proxy-lager, där den analyseras och filtreras, och når först därefter webbservern. Detta blockerar ett enormt lager av attacker innan de ens kontaktar WordPress. Sucuri, ett alternativ för sådant skydd. Alternativ: Cloudflare WAF, Wordfence Premium med ändpunktsskydd.
Hur man gör ett pentest snabbare och mer effektivt
Ett pentest levererar maximalt värde när förhållandena är förberedda i förväg. Penetration Testing Execution Standard lyfter fram Pre-Engagement-fasen, ögonblicket där parterna enas om mål, regler och testgränser.
Vad detta innebär för dig som WordPress-webbplatsägare:
- Staging-miljö istället för produktion: minskar risken för live-användare och tillåter mer aggressiv testning. Om staging inte är tillgänglig, åtminstone en klon på en subdomän med IP-begränsad åtkomst.
- Testkonton med olika roller: minst redaktör och administratör. Utan detta är auktorisationstestning meningslös.
- Aktiverad loggning: inloggningshändelser, filändringar, tilläggsinstallationer. Dessa register är ovärderliga vid incidentanalys.
- Samordning med tredjepartstjänster: om webbplatsen integrerar med en betalningsgateway, CRM eller spårningssystem, definiera i förväg vad som får och inte får röras under testet.
Nästa steg efter ett pentest
1. Bygg en inventering av tillägg och teman, ta bort oanvända, sätt en uppdateringsrytm
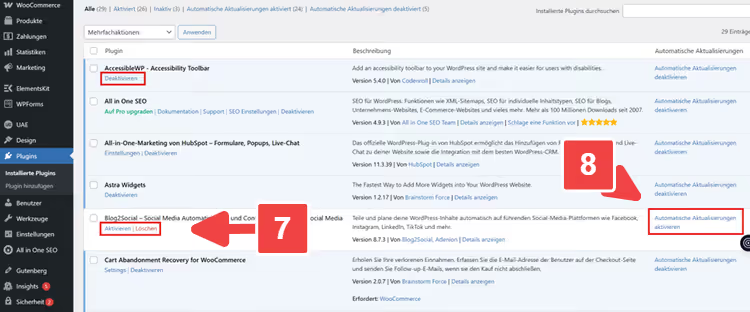
2. Granska roller och administratörskonton, behörigheter strikt enligt minsta privilegium-principen
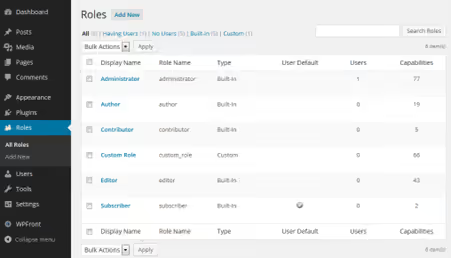
3. Sätt upp en staging-miljö och en fix-distributionsprocess som överlever uppdateringar
4. Förbered skärmdumpar för dokumentation: rapportöversikt, exempelförfrågan med svar, jämförelse av headers eller konfiguration före/efter.
5. Schemalägg ett omtest med ett specifikt datum, härdning får inte stanna vid antagandet "vi fixade allt".
Detta tillvägagångssätt förvandlar ett pentest från en engångs-"hålkontroll" till en kontinuerlig cykel: testa, fixa, verifiera, upprepa. Med tiden blir webbplatsen inte bara "täckt" utan genuint motståndskraftig mot attacker, och du vet detta inte för att en checklista säger det, utan för att verifiering bekräftade det.
⁉️🤔 Vanliga frågor
Behöver jag ett pentest om jag använder Solid Security och gör säkerhetskopior?
Säkerhetstillägg täcker kända attackvektorer men ser inte skräddarsydda sårbarheter: en egen-skriven REST-endpoint utan behörighetskontroller, omdirigeringslogik i ett tema, eller ett hål i ett övergivet tillägg som är listat som "aktivt". Ett pentest hittar just dessa icke-standardiserade ingångspunkter. Säkerhetskopior förhindrar inte ett intrång, de hjälper dig att återställa efteråt. Dessa är olika skyddslager, och de kompletterar varandra.
Hur skiljer sig ett pentest från en automatiserad skanner som WPScan?
WPScan kontrollerar en webbplats mot en signaturdatabas: den tittar på versionerna av kärnan, tillägg och teman och matchar dem mot kända CVE:er. Detta är användbart för en grundkontroll, men en skanner förstår inte kontext. Den ser inte att ett prenumerationsformulär läcker data utan validering, eller att en anpassad "butikschef"-roll av misstag fick temaredigeringsrättigheter. En pentestare (eller manuellt pentest) analyserar applikationslogik, inte bara versionsnummer.
Hur ofta bör ett pentest genomföras?
Efter varje betydande förändring: en större kärnuppdatering, ett temabyte, tillägg av ett nytt kritiskt tillägg (betalningar, medlemskap, anpassade fält). För webbplatser med hög stilleståndskostnad (e-handel, medlemsportal) är ett schemalagt pentest var 6-12:e månad motiverat. Helst blir ett pentest en del av utvecklingscykeln: rulla ut ändringar → testa på staging → fixa → till produktion.
Kan jag genomföra ett pentest själv, utan att anlita specialister?
Grundläggande steg är tillgängliga: kör WPScan, kontrollera säkerhetsheaders via Security Headers, gå manuellt igenom OWASP Top 10 för webbapplikationer. Men ett fullständigt pentest kräver erfarenhet: förståelse för hur man kombinerar attackvektorer, hur man läser serversvar, och hur man skiljer en falsk positiv från ett verkligt hål. För en kommersiell webbplats är det klokare att beställa ett pentest från ett professionellt team och använda egna kontroller som ett hygienminimum mellan revisioner.
Vad händer om ett pentest hittade dussintals sårbarheter, men åtgärdsbudgeten är begränsad?
Prioritera skoningslöst. Första nivån: sårbarheter som kan utnyttjas utan autentisering (fjärråtkomst till data, RCE). Andra: problem i autentiseringszonen som tillåter privilegieeskalering. Tredje: försvarsdjup (loggning, headers, onödiga öppna portar). De snabba vinsterna från steg 3 ovan stänger många punkter med minimal ansträngning. Resten går in i en plan med en deadline, inte en backlog utan en.
Säkra WordPress efter ett pentest: så börjar du idag
Ett pentest gör inte en sajt säker. Det synliggör de hål som redan finns i sajten. Sajten blir säker först efter att du har täppt till de hålen och kontrollerat att de inte har öppnats igen.
Om budgeten för ett professionellt pentest ännu inte är godkänd, börja med det som finns tillgängligt just nu:
- Kör gratisversionen av WPScan mot din sajt (åtminstone i passivt läge
--no-banner --enumerate vp) - Gå igenom snabbvinsterna från steg 3; det tar en timme och stänger de vanligaste attackvägarna
- Bygg en inventarielista över allt som är installerat i adminpanelen och ta bort allt du inte har använt på över en månad
När det är dags för ett fullständigt pentest är du redan redo: staging-miljön är uppe, tilläggen är under kontroll, rollerna är rensade. Pentestaren kommer inte att lägga din budget på att inventera det du redan känner till, utan fokuserar på verkliga sårbarheter. Och det är precis det du anlitar dem för.

Ett professionellt team av skribenter och redaktörer specialiserade på att skapa kvalitetsinnehåll.