













🛡 Ochrona WordPress przez pentesty: poradnik hartowania
Strona na WordPress działa miesiąc, pół roku, rok, a potem przychodzi wiadomość od hostingu: „Z Pana/Pani konta wysyłany jest spam". Albo klient dzwoni z krzykiem, że strona główna przekierowuje teraz na domenę phishingową.
Standardowe listy kontrolne bezpieczeństwa pomagają zamknąć podstawy: aktualizacje, silne hasła, kopie zapasowe. Nie pokazują jednak, co konkretnie zawiedzie jako pierwsze w Pana/Pani zestawie złożonym z trzydziestu wtyczek, niestandardowego motywu i poprawek w functions.php.
Pentest strony WordPress to nie jest po prostu „kolejna kontrola". To przemyślany atak na Pana/Pani stronę, po którym otrzymuje Pan/Pani udokumentowaną listę podatności posortowanych według realnego zagrożenia. A co najważniejsze, z konkretnymi krokami, które zamykają dziury tak, aby nie otworzyły się ponownie po następnej aktualizacji.

💡 Szybki przegląd:
- Proszę wyjść poza listę kontrolną bezpieczeństwa: pentest patrzy na stronę oczami atakującego
- Proszę znaleźć typowe podatności WordPress: od logów debugowania na produkcji po XSS przez formularze
- Proszę przejść pełny cykl hartowania: zakres, poprawki, szybkie wygrane, retest, proxy WAF
- Proszę odpowiednio przygotować stronę do pentestu: staging, role testowe, logowanie
Dlaczego pentest jest skuteczniejszy niż lista kontrolna bezpieczeństwa
Lista kontrolna to kwestia „zrobić i zapomnieć". Wyłączył Pan/Pani XML-RPC, ustawił limit prób logowania, zmienił prefiks tabel. Ptaszki postawione, poczucie dobrze wykonanego obowiązku jest.
Pentest odwraca ten obraz. Patrzy na stronę oczami atakującego i często znajduje to, czego nie ma na listach kontrolnych. Na przykład niestandardowy endpoint REST, który twórca motywu pozostawił bez sprawdzania uprawnień. Albo dwie wtyczki formularzy zainstalowane „na wszelki wypadek", z których jedna nie była aktualizowana od dwóch lat i ciągnie za sobą podatną bibliotekę.
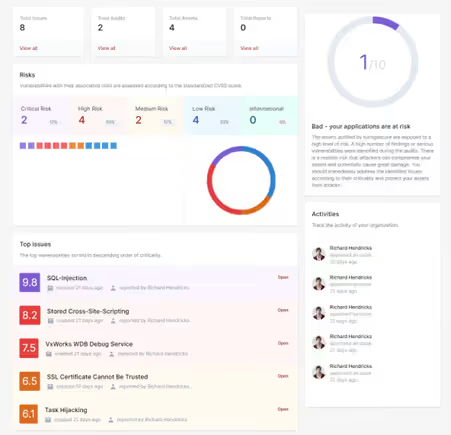
Profesjonalny pentest to zaplanowana procedura o ustalonym zakresie, z udokumentowanymi wynikami i priorytetowymi rekomendacjami. Od automatycznego skanera odróżnia go głębia: autoskaner znajduje sygnatury znanych podatności, ale jest ślepy na logikę ról użytkowników, specyficzny motyw czy samodzielnie napisane trasy REST.
Wynik pentestu to nie tylko lista „tu jest źle". To dowód: oto zapytanie, które wysłaliśmy, oto odpowiedź, którą otrzymaliśmy, oto dlaczego jest to niebezpieczne i oto jak to naprawić. Dla właściciela biznesu jest to argument w rozmowie budżetowej, a dla developera gotowa mapa działań.
Trzy typowe podatności WordPress: jak znajduje je pentest
Problemy WordPress rzadko bywają egzotyczne. Przez lata administrowania stronami widzimy powtarzalne wzorce: zmieniają się nazwy wtyczek i motywów, ale klasy podatności pozostają te same. Poniżej trzy przykłady, które pentest ujawnia systematycznie.
Przykład 1: niebezpieczna konfiguracja hostingu i WordPress
Security Misconfiguration to jeden z najbardziej masowych problemów. Zbędne funkcje są włączone, standardowe konta nie zostały przemianowane, a komunikaty o błędach ujawniają szczegóły środowiska prosto w przeglądarce. Część problemów leży po stronie dostawcy hostingu, ale WordPress pozwala je zamknąć.
Co widzi pentester:
- Włączony listing katalogów: każdy może przeglądać zawartość
/wp-content/uploads/ - Informacje debugowania na frontendzie:
WP_DEBUGustawione natruena produkcji - Panel administracyjny bez dodatkowej ochrony: bezpośredni dostęp do
/wp-login.phpbez ograniczeń
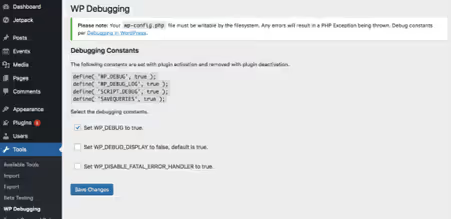
Dane debugowania w przeglądarce ujawniają ścieżki plików, wersje komponentów i strukturę bazy danych. Pentester wykorzystuje te dane do mapowania wektorów ataku.
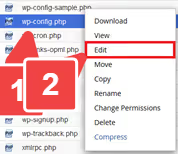
Wyłączenie WP_DEBUG w wp-config.php to pierwszy i najszybszy fix: jedna stała usuwa wszystkie informacje debugowania z publicznego dostępu.
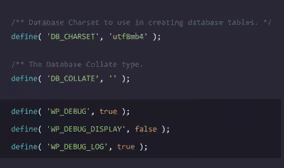
Rozwiązanie: wyłączenie debugowania na produkcji:
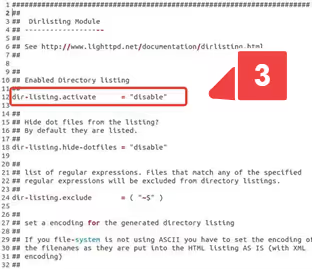
Zamknięcie listingu katalogów na poziomie serwera lub przez .htaccess.
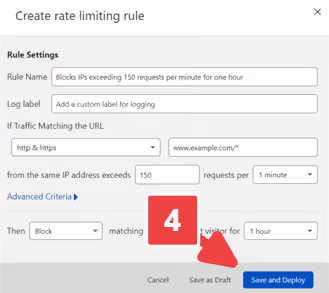
Rate limiting na /wp-login.php odcina brute-force jeszcze zanim żądanie dotknie WordPressa.
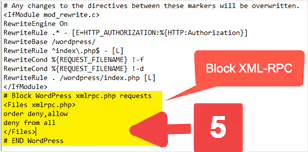
Serwerowe reguły ochronne (reguły WAF na poziomie hosta lub CDN). Wtyczka Solid Security (dawniej iThemes Security) zamyka wiele z tych wektorów centralnie, darmowa wersja w zupełności wystarcza do pokrycia podstaw.
Przykład 2: zoo wtyczek i rozdęte uprawnienia
Regularne aktualizacje rdzenia, motywów i wtyczek to baza, o której niestrudzenie przypominają wszystkie poradniki bezpieczeństwa. W praktyce jednak ważniejszy niż sam fakt zaktualizowania konkretnej wtyczki jest ogólna konfiguracja instalacji.
Podejście do hardenigu jest tu systemowe:
- Sporządzić pełny inwentarz wtyczek i motywów
- Usunąć wszystko, co nieużywane
- Przypisać odpowiedzialnych za aktualizacje
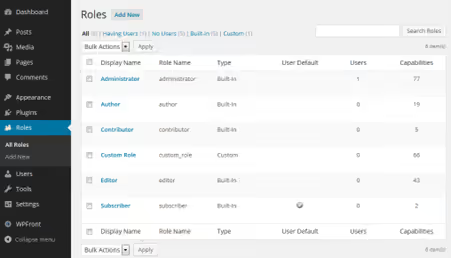
Role i uprawnienia, ściśle według zasady minimalnych uprawnień. Redaktor nie potrzebuje dostępu do ustawień wtyczek, a specjalista SEO do instalowania motywów.
Rzeczywisty przypadek: strona używa dwóch wtyczek do formularzy „z przyczyn historycznych".
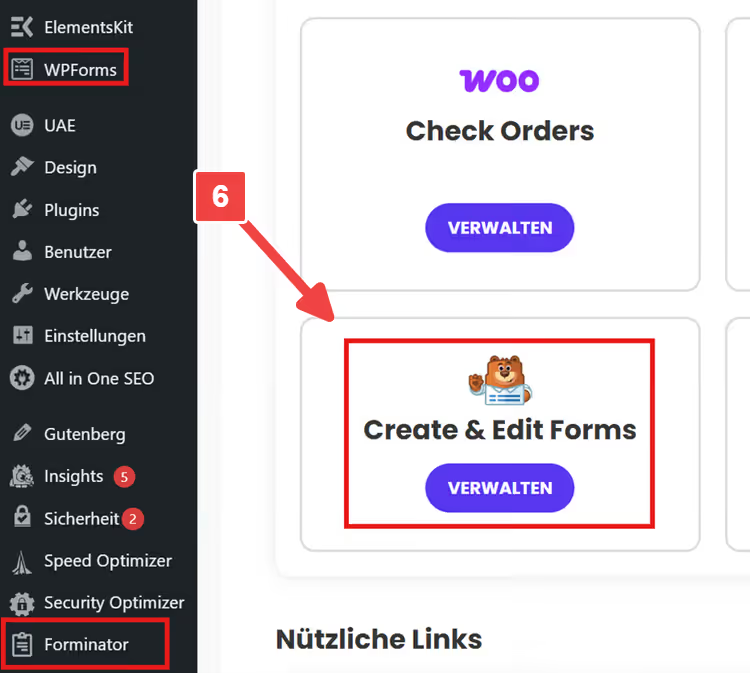
Pentest pokazuje: realnie używana jest tylko jedna. Druga po prostu wisi jako martwy balast, ale jej endpointy są otwarte i ciągną za sobą podatną wersję biblioteki. Hardenig polega tu nie na instalowaniu kolejnej warstwy ochrony na wierzchu, lecz na prostym usunięciu nieużywanej wtyczki. Regularny audyt wtyczek i krytyczne spojrzenie na każdą zainstalowaną jednostkę to nieodłączna część cyklu bezpieczeństwa, a nie jednorazowa akcja.
Przykład 3: iniekcje i XSS przez frontend
OWASP stawia iniekcje na pierwszym miejscu w rankingu zagrożeń. W WordPressie powstają one tam, gdzie programista uznaje dane wprowadzone przez użytkownika za „domyślnie bezpieczne":
- Formularze kontaktowe i zapisu do newslettera
- Wyszukiwarka i filtry w sklepach i katalogach
- Komentarze i pola niestandardowe (Custom Fields)
Podstawowa ochrona, cztery reguły, które zamykają większość wektorów:
- Walidować dane wejściowe na serwerze (nigdy nie ufać klientowi)
- Escapować dane wyjściowe odpowiednio do kontekstu (HTML, JS, SQL, URL)
- Utrzymywać wtyczki w aktualnym stanie
- Okresowo przeglądać niestandardowy kod motywu
Pentest daje to, co najważniejsze: odtwarzalny dowód. Konkretne żądanie, konkretna odpowiedź systemu, to argument, który nie wymaga od Pana/Pani tłumaczenia szczegółów technicznych ataku przełożonemu lub klientowi.
Proces hartowania WordPressa: od raportu do ochrony
Najczęstszym błędem po pentestach jest rzucanie się do łatania wszystkiego naraz. Zamiast tego potrzebny jest proces, który zestawia priorytet techniczny, nakład pracy oraz odporność poprawek na aktualizacje.
Krok 1: określ zakres i priorytety
Nie każde znalezisko w raporcie jest krytyczne. Dobry raport z pentestu zawiera severity, adresy URL, których dotyczy problem, oraz opis potencjalnych szkód. Pozwala to ustalić kolejność:
- Podatności eksploatowalne zdalnie bez uwierzytelnienia (priorytet krytyczny)
- Podatności w strefie uwierzytelniania z prostym wektorem ataku
- Błędy konfiguracji i defense-in-depth (niski priorytet, ale masowe)
Krok 2: wdrażaj poprawki tak, aby przetrwały aktualizacje
Klasyczny ból: wdrożono poprawkę, za tydzień przyszła automatyczna aktualizacja motywu i wszystko się posypało. Miejsce wdrożenia poprawki decyduje o jej trwałości:
- Poziom serwera lub hostingu: nagłówki, TLS, rate limits, uprawnienia dostępu. Najpewniejsze rozwiązanie, działa niezależnie od WordPressa.
- Motyw potomny lub czyste hooki: zmiany w szablonach i funkcjonalności. Żadnych bezpośrednich modyfikacji w motywie nadrzędnym.
- Zastąpienie wtyczki zamiast „wtyczki-łaty": jeśli komponent jest problematyczny ze względów architektonicznych, łatwiej zastąpić go nowoczesnym odpowiednikiem niż bez końca łatkować.
Dokumentacja WordPressa dotycząca hartowania opisuje typowe punkty i podkreśla znaczenie praktyk operacyjnych: aktualizacji, kontroli dostępu, audytu. Czasem wystarczy wymienić parę przestarzałych komponentów, a security score witryny zmienia się radykalnie.
Krok 3: zacznij od quick wins
Szybkie zwycięstwa, które dają nieproporcjonalnie duży efekt:
- Zmniejszyć liczbę kont administratora, włączyć uwierzytelnianie dwuskładnikowe, ustawić minimalną długość hasła
- Sprawdzić XML-RPC: jeśli nie jest potrzebny (brak połączenia przez aplikację lub Jetpack), wyłączyć. Jeśli jest potrzebny, zabezpieczyć przez ten sam Solid Security
- Ustawić uprawnienia do plików i katalogów: serwer WWW powinien zapisywać dane tylko w tych folderach, gdzie jest to naprawdę konieczne. Z dostawcami hostingu ten punkt omawia się osobno, nie wszystkie maski plików są jednakowo bezpieczne przy zmianie
- Przetestować nie tylko tworzenie backupu, ale i odtwarzanie z niego. Backup bez sprawdzonego restore to fałszywe poczucie bezpieczeństwa
Krok 4: retest jest obowiązkowy
Poprawkę uznaje się za zamkniętą dopiero po jej zweryfikowaniu. Ponowny pentest sprawdza: czy podatność rzeczywiście została usunięta i czy nie pojawiły się skutki uboczne. Jest to krytyczne dla takich środków jak Content Security Policy lub restrykcyjne nagłówki HTTP, które psują frontend przy najmniejszym błędzie w konfiguracji.
Krok 5: rozważ WAF-proxy
Koncepcja firewalla-proxy jest skuteczna i sprawdzona w czasie: każde żądanie do witryny najpierw przechodzi przez warstwę proxy, gdzie jest analizowane i filtrowane, i dopiero potem dociera do serwera WWW. Blokuje to ogromną warstwę ataków jeszcze przed kontaktem z WordPressem. Sucuri, jedna z opcji takiej ochrony. Alternatywy: Cloudflare WAF, Wordfence Premium z ochroną endpointów.
Jak uczynić pentest szybszym i skuteczniejszym
Pentest przynosi maksimum korzyści, gdy warunki są przygotowane zawczasu. Penetration Testing Execution Standard wyróżnia fazę Pre-Engagement, moment, w którym strony uzgadniają cele, zasady i granice testowania.
Co to oznacza dla Pana/Pani jako właściciela witryny WordPress:
- Środowisko staging zamiast produkcyjnego: zmniejsza ryzyko dla żywych użytkowników i pozwala testować agresywniej. Jeśli staging jest niedostępny, przynajmniej klon na subdomenie z dostępem zamkniętym po IP.
- Konta testowe z różnymi rolami: co najmniej redaktor i administrator. Bez tego sprawdzenie autoryzacji jest bezcelowe.
- Włączone logowanie: zdarzenia logowania, zmiany plików, instalacja wtyczek. Te zapisy są bezcenne podczas analizy incydentu.
- Uzgodnienie z usługami zewnętrznymi: jeśli witryna jest zintegrowana z bramką płatności, CRM lub systemami śledzenia, należy z góry określić, co można dotykać w trakcie testu, a czego nie.
Następne kroki po pentestach
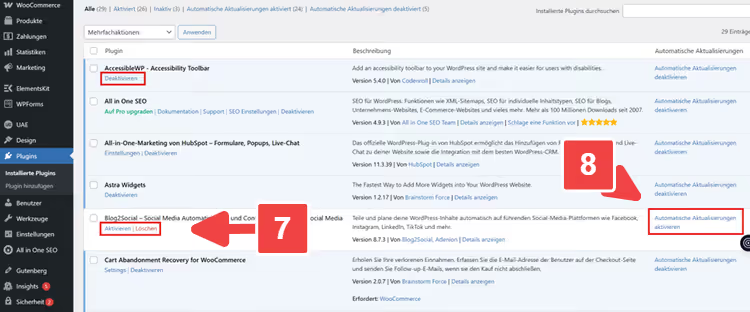
1. Sporządź inwentarz wtyczek i motywów, usuń nieużywane, skonfiguruj rytm aktualizacji
2. Sprawdź role i konta administratora, uprawnienia ściśle według zasady minimalnych uprawnień
3. Skonfiguruj środowisko staging i proces wdrażania poprawek odpornych na aktualizacje
4. Przygotuj zrzuty ekranu do dokumentowania: przegląd raportu, przykład żądania z reakcją, porównanie nagłówków lub konfiguracji przed/po.
5. Zaplanuj retest z konkretną datą, hartowanie nie powinno zatrzymywać się na założeniu „wszystko naprawiliśmy".
Takie podejście przekształca pentest z jednorazowego „sprawdzania dziur" w ciągły cykl: testujemy, naprawiamy, weryfikujemy, powtarzamy. Witryna z czasem staje się nie tylko „zabezpieczona", ale naprawdę odporna na ataki, i wie Pan/Pani o tym nie dlatego, że tak napisano na checkliście, ale dlatego, że weryfikacja to potwierdziła.
⁉️🤔 Często zadawane pytania
Czy pentest jest potrzebny, jeśli używam Solid Security i robię backupy?
Wtyczki bezpieczeństwa zamykają znane wektory ataków, ale nie widzą niestandardowych podatności: własnoręcznie napisanego endpointu REST bez sprawdzania uprawnień, logiki przekierowań w motywie czy dziury w porzuconej wtyczce, która widnieje jako „aktywna". Pentest znajduje właśnie takie niestandardowe punkty wejścia. Backupy natomiast nie zapobiegają włamaniu, pomagają odzyskać dane po fakcie. To różne poziomy ochrony i wzajemnie się uzupełniają.
Czym pentest różni się od automatycznego skanera w rodzaju WPScan?
WPScan sprawdza witrynę na podstawie bazy sygnatur: patrzy na wersję rdzenia, wtyczek, motywów i porównuje ze znanymi CVE. Jest to przydatne do baseline-checku, ale skaner nie rozumie kontekstu. Nie widzi, że formularz subskrypcji oddaje dane bez walidacji, a niestandardowa rola „menedżer sklepu" przypadkowo otrzymała uprawnienia edytora motywów. Pentester (lub pentest manualny) analizuje właśnie logikę aplikacji, a nie tylko numery wersji.
Jak często należy przeprowadzać pentest?
Po każdej znaczącej zmianie: duża aktualizacja rdzenia, zmiana motywu, dodanie nowej krytycznej wtyczki (płatności, członkostwo, pola niestandardowe). Dla witryn o wysokim koszcie przestoju (sklep internetowy, portal membership) uzasadniony jest planowy pentest co 6-12 miesięcy. Idealnie pentest staje się częścią cyklu rozwojowego: wdrożono zmiany → przetestowano na stagingu → poprawiono → na produkcję.
Czy można przeprowadzić pentest samodzielnie, bez angażowania specjalistów?
Podstawowe kroki są dostępne: uruchomić WPScan, sprawdzić nagłówki bezpieczeństwa przez Security Headers, przejść ręcznie przez OWASP Top 10 dla aplikacji webowych. Ale pełnowartościowy pentest wymaga doświadczenia: zrozumienia, jak łączyć wektory ataku, jak czytać odpowiedzi serwera i jak odróżniać fałszywe trafienie od rzeczywistej dziury. Dla komercyjnej witryny rozsądniej jest zamówić pentest u wyspecjalizowanego zespołu, a własne kontrole stosować jako minimum higieniczne między audytami.
Co robić, jeśli pentest znalazł dziesiątki podatności, a budżet na poprawki jest ograniczony?
Priorytetyzować bezwzględnie. Pierwszy rzut: podatności eksploatowalne bez uwierzytelnienia (zdalny dostęp do danych, RCE). Drugi: problemy w strefie uwierzytelniania, które umożliwiają eskalację uprawnień. Trzeci: defense-in-depth (logowanie, nagłówki, zbędne otwarte porty). Quick wins z kroku 3 powyżej zamykają wiele punktów małym nakładem. Resztę, do planu z deadlinem, a nie do backlogu bez terminu.
Ochrona WordPressa po teście penetracyjnym: od czego zacząć już dziś
Test penetracyjny nie czyni strony bezpieczną. Czyni widocznymi dziury, które już w niej są. A bezpieczna strona staje się dopiero wtedy, gdy Pan/Pani te dziury załata i sprawdzi, że nie otworzyły się ponownie.
Jeśli budżet na profesjonalny test penetracyjny nie został jeszcze zaplanowany, proszę zacząć od tego, co jest dostępne od ręki:
- Proszę uruchomić bezpłatny WPScan przeciwko swojej stronie (choćby w trybie pasywnym
--no-banner --enumerate vp) - Proszę przejść przez quick wins z kroku 3, zajmie to godzinę i zamknie najczęstsze wektory ataku
- Proszę sporządzić inwentarz wszystkiego, co jest zainstalowane w panelu administracyjnym, i usunąć to, czego nie używa Pan/Pani od ponad miesiąca
Gdy przyjdzie czas na pełnowartościowy test penetracyjny, będzie już Pan/Pani do niego gotowy: staging jest postawiony, wtyczki pod kontrolą, role wyczyszczone. Pentester nie wyda Pana/Pani budżetu na listę rzeczy, które i tak Pan/Pani zna, tylko zajmie się rzeczywistymi podatnościami. A to właśnie to, po co Pan/Pani do niego przyszedł.

Profesjonalny zespół autorów i redaktorów specjalizujących się w tworzeniu treści wysokiej jakości.