













🛡 Proteção do WordPress através de pentests: um guia de hardening
Um site em WordPress funciona durante um mês, seis meses, um ano, e depois chega um email do alojador: «Está a ser enviado spam a partir da sua conta.» Ou um cliente telefona em pânico porque a página inicial agora redireciona para um domínio de phishing.
As listas de verificação de segurança padrão ajudam a cobrir o básico: atualizações, palavras-passe fortes, cópias de segurança. Mas não mostram o que vai falhar primeiro na sua configuração específica de três dezenas de plugins, um tema personalizado e ajustes no ficheiro functions.php.
Um pentest a um site WordPress não é apenas «mais uma verificação». É um ataque deliberado ao seu site, seguido de uma lista documentada de vulnerabilidades, classificadas pelo perigo real. E, mais importante, com passos concretos que fecham as brechas para que não se reabram após a próxima atualização.

💡 Visão geral rápida:
- Ir além da lista de verificação de segurança: um pentest olha para o site através dos olhos de um atacante
- Encontrar vulnerabilidades típicas do WordPress: desde logs de depuração em produção até XSS via formulários
- Percorrer um ciclo completo de reforço: âmbito, correção, vitórias rápidas, reteste, proxy WAF
- Preparar o site corretamente para um pentest: staging, funções de teste, registo de logs
Porque é que um pentest é mais eficaz do que uma lista de verificação de segurança
Uma lista de verificação é do género «fazer e esquecer». XML-RPC desativado, limite de tentativas de login definido, prefixo da tabela alterado. Caixas marcadas, sensação de dever cumprido presente.
Um pentest inverte o cenário. Olha para o site através dos olhos de um atacante e, muitas vezes, encontra coisas que não estão nas listas de verificação. Por exemplo, um endpoint REST personalizado que o programador do tema deixou sem verificações de permissão. Ou dois plugins de formulários instalados «por precaução», em que um não é atualizado há dois anos e arrasta uma biblioteca vulnerável.
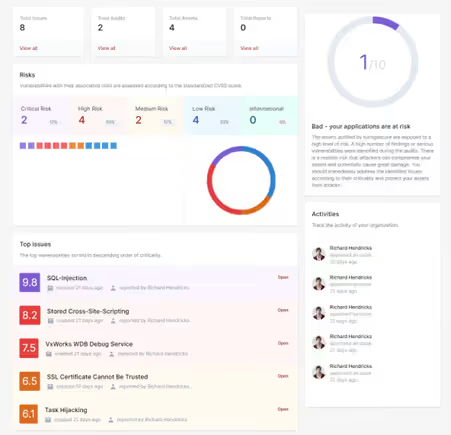
Um pentest profissional é um procedimento planeado com um âmbito fixo, resultados documentados e recomendações priorizadas. O que o distingue de um scanner automático é a profundidade: um scanner automático encontra assinaturas de vulnerabilidades conhecidas, mas fica cego perante lógica de funções personalizada, um tema específico ou rotas REST escritas à mão.
O resultado de um pentest não é apenas uma lista de «isto é mau». É uma prova: aqui está o pedido que enviámos, aqui está a resposta que obtivemos, aqui está porque é que isto é perigoso e aqui está como corrigir. Para o dono de um negócio, é um argumento numa conversa sobre orçamento; para um programador, um mapa de ação pronto a usar.
Três vulnerabilidades típicas do WordPress: como um pentest as encontra
Os problemas do WordPress raramente são exóticos. Ao longo de anos a administrar sites, vemos padrões repetidos: os nomes dos plugins e temas mudam, mas as classes de vulnerabilidade permanecem as mesmas. Abaixo estão três exemplos que um pentest descobre sistematicamente.
Exemplo 1: alojamento e configuração do WordPress inseguros
A má configuração de segurança é um dos problemas mais difundidos. Funcionalidades extra estão ativadas, as contas padrão não foram renomeadas e as mensagens de erro revelam detalhes do ambiente diretamente no navegador. Alguns problemas estão do lado do alojador, mas o WordPress permite fechá-los.
O que um pentester vê:
- Listagem de diretórios ativada: qualquer pessoa pode navegar pelo conteúdo de
/wp-content/uploads/ - Informação de depuração no frontend:
WP_DEBUGdefinido comotrueem produção - Painel de administração sem proteção adicional: acesso direto a
/wp-login.phpsem restrições
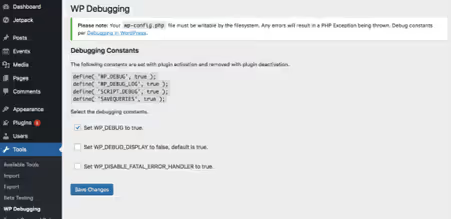
A saída de depuração no navegador revela caminhos de ficheiros, versões de componentes e a estrutura da base de dados. Um pentester usa estes dados para mapear vetores de ataque.
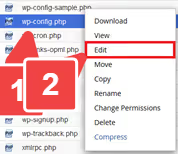
Desativar o WP_DEBUG no ficheiro wp-config.php é a primeira e mais rápida correção: uma constante remove toda a informação de depuração do acesso público.
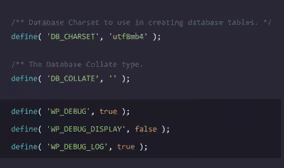
A solução, desativando a depuração em produção:
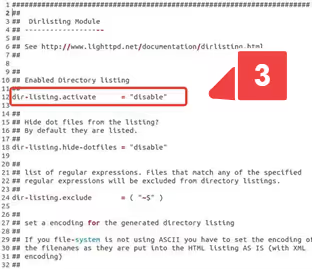
Fechar a listagem de diretórios ao nível do servidor ou via .htaccess.
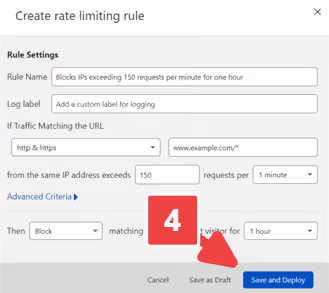
A limitação de taxa no /wp-login.php bloqueia ataques de força bruta antes mesmo de estes chegarem ao WordPress.
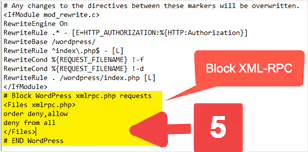
Regras de proteção do lado do servidor (regras WAF ao nível do anfitrião ou da CDN). O plugin Solid Security (anteriormente iThemes Security) cobre muitos destes vetores de forma centralizada; a versão gratuita é suficiente para uma cobertura de base.
Exemplo 2: zoo de plugins e permissões excessivas
As atualizações regulares do núcleo, temas e plugins são o básico que todos os guias de segurança nunca se cansam de recordar. Na prática, porém, o que mais importa, mais do que saber se um plugin específico está atualizado, é a configuração geral da instalação.
A abordagem de reforço aqui é sistemática:
- Criar um inventário completo de plugins e temas
- Remover tudo o que não está a ser utilizado
- Atribuir uma responsabilidade clara pelas atualizações
As funções e permissões seguem o princípio do menor privilégio, de forma estrita. Um editor não precisa de aceder às definições dos plugins, e um especialista em SEO não precisa de aceder à instalação de temas.
Caso real: um site utiliza dois plugins de formulários «por razões históricas».
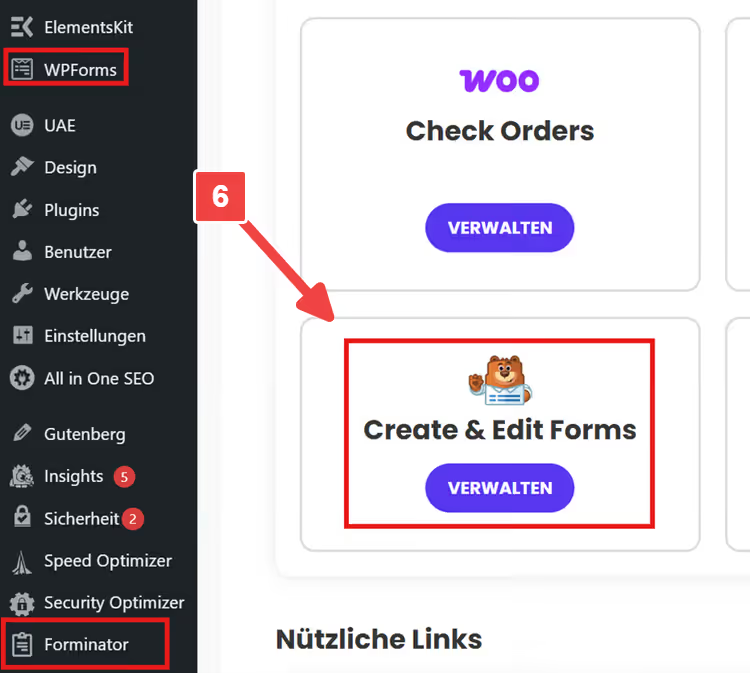
Um teste de intrusão mostra que apenas um está realmente a ser usado. O segundo está ali como peso morto, mas os seus endpoints estão expostos e carregam uma versão vulnerável de uma biblioteca. O reforço aqui não consiste em adicionar mais uma camada de proteção por cima; consiste simplesmente em remover o plugin não utilizado. Auditorias regulares de plugins e um olhar crítico sobre cada componente instalado são parte integrante do ciclo de segurança, e não uma ação pontual.
Exemplo 3: injeções e XSS através do front-end
A OWASP coloca as injeções no topo da sua classificação de ameaças. No WordPress, estas ocorrem sempre que um programador trata a entrada do utilizador como «segura por defeito»:
- Formulários de contacto e de subscrição de newsletters
- Pesquisa e filtros em lojas e catálogos
- Comentários e campos personalizados
Proteção de base: quatro regras que fecham a maioria dos vetores:
- Validar a entrada no servidor (nunca confiar no cliente)
- Escapar a saída de acordo com o contexto (HTML, JS, SQL, URL)
- Manter os plugins atualizados
- Rever periodicamente o código de temas personalizados
Um teste de intrusão dá-lhe o principal: prova reproduzível. Um pedido específico, uma resposta específica do sistema: esse é um argumento que não exige que explique os detalhes técnicos do ataque a um gestor ou cliente.
Processo de hardening do WordPress: do relatório à proteção
O erro mais comum após um pentest é correr para corrigir tudo de uma vez. Em vez disso, precisa de um processo que equilibre prioridade técnica, esforço e a forma como as correções sobrevivem às atualizações.
Passo 1: definir âmbito e prioridades
Nem todas as descobertas num relatório são críticas. Um bom relatório de pentest inclui severidade, URLs afetadas e uma descrição do dano potencial. Isto permite-lhe estabelecer uma ordem:
- Vulnerabilidades exploráveis remotamente sem autenticação (prioridade crítica)
- Vulnerabilidades na zona de autenticação com um vetor de ataque simples
- Erros de configuração e defesa em profundidade (prioridade baixa, mas numerosos)
Passo 2: implementar correções que sobrevivam às atualizações
Um problema clássico: aplica uma correção, uma semana depois entra uma atualização automática do tema e tudo se parte. O local onde coloca a correção determina a sua durabilidade:
- Nível do servidor ou alojamento: cabeçalhos, TLS, limites de taxa, permissões de ficheiros. O mais fiável, vive independentemente do WordPress.
- Tema filho ou hooks limpos: edições de templates e funcionalidades. Sem alterações diretas ao tema pai.
- Substituir um plugin em vez de um «plugin penso rápido»: se um componente é problemático por arquitetura, é mais fácil substituí-lo por uma alternativa moderna do que remendá-lo infinitamente.
A documentação de hardening do WordPress descreve pontos típicos e enfatiza a importância das práticas operacionais: atualizações, controlo de acesso, auditoria. Por vezes, substituir alguns componentes desatualizados altera radicalmente a pontuação de segurança de um site.
Passo 3: começar com vitórias rápidas
Vitórias rápidas que proporcionam um efeito desproporcionalmente grande:
- Reduzir o número de contas de administrador, ativar autenticação de dois fatores, definir um comprimento mínimo de palavra-passe
- Verificar XML-RPC: se não for necessário (sem app ou ligação Jetpack), desative-o. Se for necessário, proteja-o via Solid Security
- Definir permissões de ficheiros e diretórios: o servidor web deve escrever apenas nas pastas onde é genuinamente necessário. Discuta isto separadamente com os fornecedores de alojamento, nem todas as máscaras de ficheiros são igualmente seguras ao alternar
- Testar não só a criação de backups, mas também o restauro a partir deles. Um backup sem um restauro verificado é uma falsa paz de espírito
Passo 4: o reteste é obrigatório
Uma correção só é considerada fechada quando é verificada. Um pentest repetido verifica: se a vulnerabilidade foi verdadeiramente eliminada e se surgiram efeitos secundários. Isto é crítico para medidas como Content Security Policy ou cabeçalhos HTTP estritos, que partem o frontend ao mais pequeno erro de configuração.
Passo 5: considerar um proxy WAF
O conceito de proxy firewall é eficaz e testado pelo tempo: cada pedido ao site passa primeiro por uma camada de proxy, onde é analisado e filtrado, e só depois chega ao servidor web. Isto bloqueia uma enorme camada de ataques antes mesmo de contactarem o WordPress. Sucuri, uma opção para essa proteção. Alternativas: Cloudflare WAF, Wordfence Premium com proteção de endpoint.
Como tornar um pentest mais rápido e eficaz
Um pentest entrega o máximo valor quando as condições são preparadas com antecedência. O Penetration Testing Execution Standard destaca a fase de Pré-Engajamento, o momento em que as partes acordam objetivos, regras e limites do teste.
O que isto significa para si como proprietário de um site WordPress:
- Ambiente de staging em vez de produção: reduz o risco para utilizadores reais e permite testes mais agressivos. Se o staging não estiver disponível, pelo menos um clone num subdomínio com acesso restrito por IP.
- Contas de teste com diferentes funções: no mínimo editor e administrador. Sem isto, o teste de autorização é inútil.
- Registo de logs ativado: eventos de login, alterações de ficheiros, instalações de plugins. Estes registos são inestimáveis durante a análise de incidentes.
- Coordenação com serviços de terceiros: se o site se integra com um gateway de pagamento, CRM ou sistemas de tracking, defina antecipadamente o que pode e não pode ser tocado durante o teste.
Próximos passos após um pentest
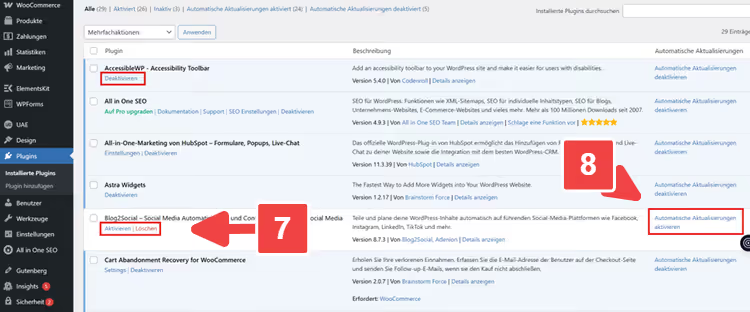
1. Construir um inventário de plugins e temas, remover os não utilizados, definir um ritmo de atualização
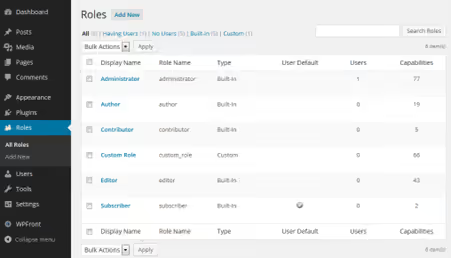
2. Rever funções e contas de administrador, permissões estritamente no princípio do menor privilégio
3. Configurar um ambiente de staging e um processo de implementação de correções que sobreviva às atualizações
4. Preparar capturas de ecrã para documentação: visão geral do relatório, exemplo de pedido com resposta, comparação de cabeçalhos ou configuração antes/depois.
5. Agendar um reteste com uma data específica, o hardening não deve parar na suposição «corrigimos tudo».
Esta abordagem transforma um pentest de uma «verificação de buracos» pontual num ciclo contínuo: testar, corrigir, verificar, repetir. Com o tempo, o site torna-se não apenas «coberto», mas genuinamente resiliente a ataques, e sabe-o não porque uma checklist o diz, mas porque a verificação o confirmou.
⁉️🤔 Perguntas frequentes
Preciso de um pentest se uso o Solid Security e faço backups?
Os plugins de segurança cobrem vetores de ataque conhecidos, mas não veem vulnerabilidades personalizadas: um endpoint REST escrito por si sem verificações de permissão, lógica de redirecionamento num tema ou uma falha num plugin abandonado que está listado como «ativo». Um pentest encontra precisamente estes pontos de entrada não padronizados. Os backups não previnem uma violação, ajudam-no a recuperar depois. São camadas de proteção diferentes e complementam-se.
Em que é que um pentest difere de um scanner automatizado como o WPScan?
O WPScan verifica um site contra uma base de dados de assinaturas: analisa as versões do core, plugins e temas e compara-as com CVEs conhecidos. Isto é útil para uma verificação de base, mas um scanner não entende o contexto. Não vê que um formulário de subscrição vaza dados sem validação, ou que uma função personalizada de «gestor de loja» obteve acidentalmente direitos de editor de temas. Um pentester (ou pentest manual) analisa a lógica da aplicação, não apenas números de versão.
Com que frequência se deve realizar um pentest?
Após qualquer alteração significativa: uma grande atualização do core, uma mudança de tema, a adição de um novo plugin crítico (pagamentos, membros, campos personalizados). Para sites com um alto custo de indisponibilidade (e-commerce, portal de membros), justifica-se um pentest programado a cada 6-12 meses. Idealmente, um pentest torna-se parte do ciclo de desenvolvimento: implementar alterações → testar em staging → corrigir → para produção.
Posso realizar um pentest eu mesmo, sem contratar especialistas?
Passos básicos são acessíveis: executar o WPScan, verificar cabeçalhos de segurança via Security Headers, percorrer manualmente o OWASP Top 10 para aplicações web. Mas um pentest completo requer experiência: compreender como combinar vetores de ataque, como ler respostas do servidor e como distinguir um falso positivo de uma falha real. Para um site comercial, é mais sensato encomendar um pentest a uma equipa profissional e usar as suas próprias verificações como um mínimo de higiene entre auditorias.
E se um pentest encontrou dezenas de vulnerabilidades, mas o orçamento para remediação é limitado?
Priorize implacavelmente. Primeiro nível: vulnerabilidades exploráveis sem autenticação (acesso remoto a dados, RCE). Segundo: problemas na zona de autenticação que permitem escalada de privilégios. Terceiro: defesa em profundidade (logging, cabeçalhos, portas abertas desnecessárias). As vitórias rápidas do passo 3 acima fecham muitos itens com esforço mínimo. O resto vai para um plano com prazo, não para um backlog sem prazo.
Proteger o WordPress após um pentest: por onde começar hoje
Um pentest não torna um site seguro. Torna visíveis as falhas que já existem no site. O site só se torna seguro depois de fechar essas falhas e verificar que não foram reabertas.
Se o orçamento para um pentest profissional ainda não foi aprovado, comece com o que está disponível neste momento:
- Execute o WPScan gratuito contra o seu site (pelo menos em modo passivo
--no-banner --enumerate vp) - Percorra as vitórias rápidas do passo 3; isso demora uma hora e fecha os vetores de ataque mais comuns
- Construa um inventário de tudo o que está instalado no painel de administração e remova qualquer coisa que não utilize há mais de um mês
Quando chegar a altura de um pentest completo, já estará preparado: o ambiente de testes está operacional, os plugins estão sob controlo, as funções estão limpas. O pentester não gastará o seu orçamento a enumerar o que já sabe, mas focar-se-á nas vulnerabilidades reais. E é exatamente para isso que o contratou.

Uma equipa profissional de escritores e editores especializados na criação de conteúdo de qualidade.