













🛡 Защита WordPress через пентесты: руководство по харденингу
Сайт на WordPress работает месяц, полгода, год, а потом приходит письмо от хостера: «С вашего аккаунта рассылается спам». Или клиент звонит с криком, что главная страница теперь редиректит на фишинговый домен.
Стандартные чек-листы безопасности помогают закрыть базу: обновления, сложные пароли, бэкапы. Но они не показывают, что именно сломается первым в вашей конкретной сборке из трех десятков плагинов, кастомной темы и правок в functions.php.
Пентест WordPress-сайта — это не просто «ещё одна проверка». Это осмысленная атака на ваш сайт с последующим документированным списком уязвимостей, отсортированных по реальной опасности. А главное, с конкретными шагами, которые закрывают дыры так, чтобы они не открылись после следующего обновления.

💡 Быстрый обзор:
- Выйдите за рамки чек-листа безопасности: пентест смотрит на сайт глазами атакующего
- Найдите типовые уязвимости WordPress: от дебаг-логов в продакшене до XSS через формы
- Пройдите полный цикл харденинга: scope, fix, quick wins, retest, WAF-прокси
- Подготовьте сайт к пентесту правильно: стейджинг, тестовые роли, логирование
Почему пентест эффективнее чек-листа безопасности
Чек-лист — это про «сделал и забыл». Отключил XML-RPC, поставил лимит попыток входа, сменил префикс таблиц. Галочки проставлены, чувство выполненного долга присутствует.
Пентест переворачивает картину. Он смотрит на сайт глазами атакующего, и часто находит то, чего в чек-листах нет. Например, кастомный REST-эндпоинт, который разработчик темы оставил без проверки прав. Или два форм-плагина, установленных «на всякий случай», где один не обновлялся два года и тянет за собой уязвимую библиотеку.
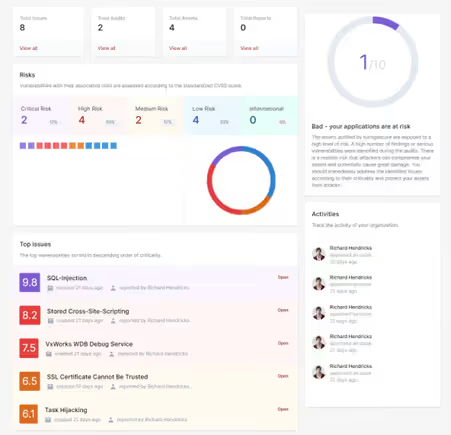
Профессиональный пентест — это спланированная процедура с фиксированным объемом, задокументированными результатами и приоритетными рекомендациями. От автоматического сканера его отличает глубина: автосканер находит сигнатуры известных уязвимостей, но слепнет на логике пользовательских ролей, специфичной теме или самописных REST-маршрутах.
Итог пентеста, не просто список «здесь плохо». Это доказательство: вот такой запрос мы отправили, вот такой ответ получили, вот почему это опасно и вот как это исправить. Для владельца бизнеса это аргумент в бюджетном разговоре, а для разработчика, готовая карта действий.
Три типовые уязвимости WordPress: как их находит пентест
Проблемы WordPress редко бывают экзотическими. За годы администрирования сайтов мы видим повторяющиеся паттерны: меняются названия плагинов и тем, но классы уязвимостей остаются те же. Ниже три примера, которые пентест вскрывает систематически.
Пример 1: небезопасная конфигурация хостинга и WordPress
Security Misconfiguration, одна из самых массовых проблем. Лишние фичи включены, стандартные учетки не переименованы, а сообщения об ошибках выдают детали окружения прямо в браузер. Часть проблем лежит на стороне хостера, но WordPress позволяет их закрыть.
Что видит пентестер:
- Включен листинг директорий: любой желающий просматривает содержимое
/wp-content/uploads/ - Дебаг-информация в фронтенде:
WP_DEBUGвtrueна продакшене - Админка без дополнительной защиты: прямой доступ к
/wp-login.phpбез ограничений
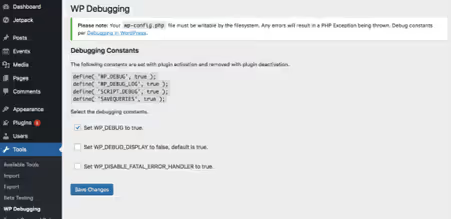
Дебаг-вывод в браузере раскрывает пути файлов, версии компонентов и структуру базы. Пентестер использует эти данные для картирования векторов атаки.
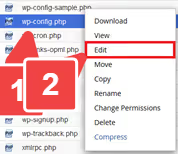
Отключение WP_DEBUG в wp-config.php, первый и самый быстрый фикс: одна константа убирает всю дебаг-информацию из публичного доступа.
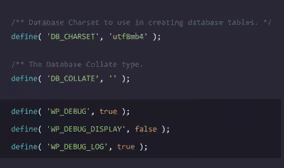
Решение, отключение дебага на продакшене:
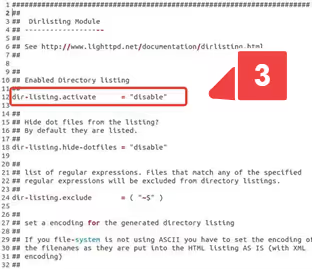
Закрытие листинга директорий на уровне сервера или через .htaccess.
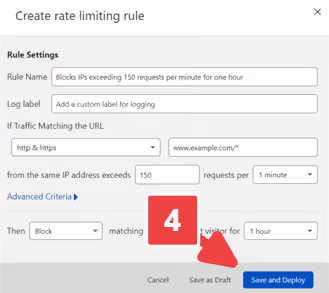
Rate limiting на /wp-login.php, отсекает брутфорс еще до касания WordPress.
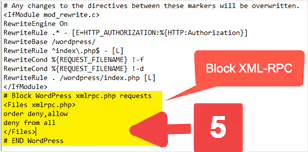
Серверные защитные правила (WAF-правила на уровне хоста или CDN). Плагин Solid Security (бывший iThemes Security) закрывает многие из этих векторов централизованно, бесплатной версии достаточно для покрытия базы.
Пример 2: зоопарк плагинов и раздутые права
Регулярные обновления ядра, тем и плагинов, база, о которой не устают напоминать все руководства по безопасности. Но на практике важнее не факт обновления конкретного плагина, а общая конфигурация установки.
Подход к харденингу здесь системный:
- Составить полный инвентарь плагинов и тем
- Удалить все неиспользуемое
- Закрепить ответственных за обновления
Роли и права, строго по минимальному принципу. Редактору не нужен доступ к настройкам плагинов, а SEO-специалисту, к установке тем.
Реальный кейс: сайт использует два форм-плагина «по историческим причинам».
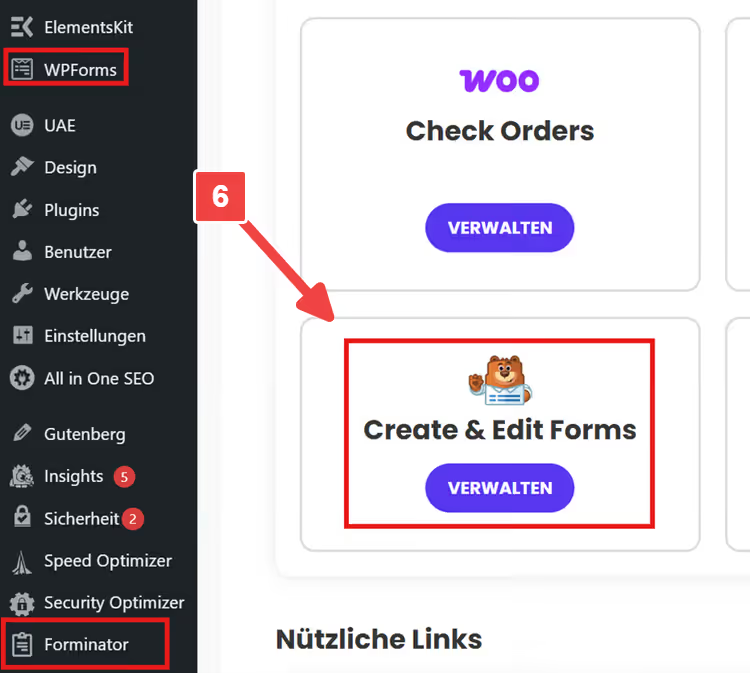
Пентест показывает: реально используется только один. Второй просто висит мертвым грузом, но его эндпоинты открыты и тянут уязвимую версию библиотеки. Харденинг здесь, не установка еще одного слоя защиты поверх, а просто удаление неиспользуемого плагина. Регулярный аудит плагинов и критический взгляд на каждую установленную единицу, неотъемлемая часть цикла безопасности, а не разовая акция.
Пример 3: инъекции и XSS через фронтенд
OWASP ставит инъекции на первое место в рейтинге угроз. В WordPress они возникают там, где разработчик считает пользовательский ввод «безопасным по умолчанию»:
- Формы обратной связи и подписки на рассылку
- Поиск и фильтры в магазинах и каталогах
- Комментарии и произвольные поля (Custom Fields)
Базовая защита, четыре правила, которые закрывают большую часть векторов:
- Валидировать входные данные на сервере (никогда не доверять клиенту)
- Экранировать вывод в соответствии с контекстом (HTML, JS, SQL, URL)
- Держать плагины в актуальном состоянии
- Периодически ревьюить кастомный код темы
Пентест дает главное: воспроизводимое доказательство. Конкретный запрос, конкретный ответ системы — это аргумент, который не требует от вас объяснять технические детали атаки руководителю или клиенту.
Процесс харденинга WordPress: от отчета к защите
Самая частая ошибка после пентеста, броситься исправлять все подряд. Вместо этого нужен процесс, который сопоставляет технический приоритет, трудозатраты и устойчивость исправлений к обновлениям.
Шаг 1: определите scope и приоритеты
Не каждая находка в отчете критична. Хороший пентест-отчет содержит severity, затронутые URL и описание потенциального ущерба. Это позволяет выстроить порядок:
- Удаленно эксплуатируемые уязвимости без авторизации (критический приоритет)
- Уязвимости в зоне аутентификации с простым вектором атаки
- Ошибки конфигурации и defense-in-depth (низкий приоритет, но массовые)
Шаг 2: внедряйте исправления так, чтобы они пережили обновления
Классическая боль: поставили фикс, через неделю прилетело автообновление темы, и все слетело. Место установки фикса определяет его живучесть:
- Серверный уровень или хостинг: заголовки, TLS, rate limits, права доступа. Самое надежное, живет независимо от WordPress.
- Дочерняя тема или чистые хуки: правки шаблонов и функциональности. Никаких прямых изменений в родительской теме.
- Замена плагина вместо «плагина-заплатки»: если компонент проблемный по своей архитектуре, его проще заменить на современный аналог, чем бесконечно патчить.
Документация WordPress по харденингу описывает типовые точки и подчеркивает важность операционных практик: обновления, контроль доступа, аудит. Иногда достаточно заменить пару устаревших компонентов, и security score сайта меняется радикально.
Шаг 3: начните с quick wins
Быстрые победы, которые дают непропорционально большой эффект:
- Сократить число админ-аккаунтов, включить двухфакторную аутентификацию, задать минимальную длину пароля
- Проверить XML-RPC: если не нужен (нет подключения через приложение или Jetpack), отключить. Если нужен, защитить через тот же Solid Security
- Выставить права на файлы и директории: веб-сервер должен писать только в те папки, куда это действительно нужно. С хостерами этот момент обсуждается отдельно, не все файловые маски одинаково безопасны при смене
- Протестировать не только создание бэкапа, но и восстановление из него. Бэкап без проверенного restore — это ложное спокойствие
Шаг 4: ретест обязателен
Фикс считается закрытым, только когда он верифицирован. Повторный пентест проверяет: действительно ли уязвимость устранена и не появилось ли побочных эффектов. Это критично для таких мер, как Content Security Policy или строгие HTTP-заголовки, они ломают фронтенд при малейшей ошибке в конфигурации.
Шаг 5: рассмотрите WAF-прокси
Концепция файрвол-прокси эффективна и проверена временем: каждый запрос к сайту сначала проходит через прокси-слой, где анализируется и фильтруется, и только потом достигает веб-сервера. Это блокирует огромный пласт атак еще до контакта с WordPress. Sucuri, один из вариантов такой защиты. Альтернативы: Cloudflare WAF, Wordfence Premium с эндпоинт-защитой.
Как сделать пентест быстрее и эффективнее
Пентест приносит максимум пользы, когда условия подготовлены заранее. Penetration Testing Execution Standard выделяет фазу Pre-Engagement, момент, где стороны согласуют цели, правила и границы тестирования.
Что это значит для вас как владельца WordPress-сайта:
- Staging-окружение вместо продакшена: снижает риск для живых пользователей и позволяет тестировать агрессивнее. Если стейджинг недоступен, хотя бы клон на поддомене с закрытым доступом по IP.
- Тестовые аккаунты с разными ролями: минимум редактор и администратор. Без этого проверка авторизации бессмысленна.
- Включенное логирование: события входа, изменения файлов, установка плагинов. Эти записи бесценны при разборе инцидента.
- Согласование со сторонними сервисами: если сайт интегрирован с платежным шлюзом, CRM или системами трекинга, заранее определите, что можно трогать в ходе теста, а что нельзя.
Следующие шаги после пентеста
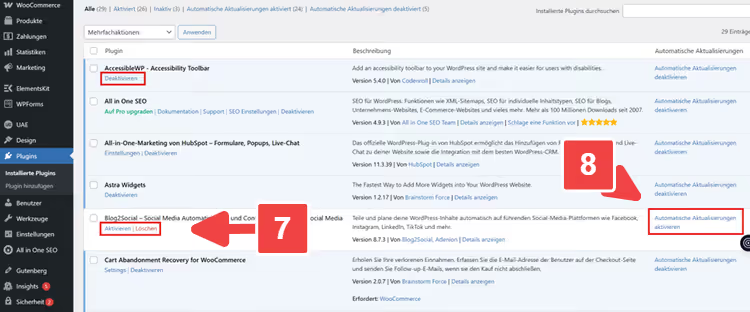
1. Составьте инвентарь плагинов и тем, удалите неиспользуемое, настройте ритм обновлений
2. Проверьте роли и админ-аккаунты, права строго по минимальному принципу
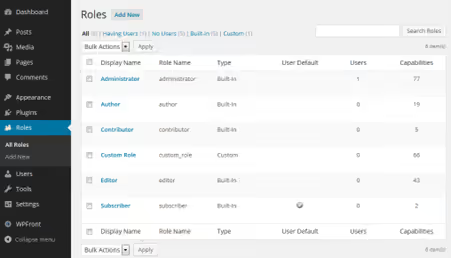
3. Настройте staging-окружение и процесс внедрения фиксов, устойчивых к обновлениям
4. Подготовьте скриншоты для документирования: обзор отчета, пример запроса с реакцией, сравнение заголовков или конфигурации до/после.
5. Запланируйте ретест с конкретной датой, харденинг не должен останавливаться на предположении «мы все починили».
Такой подход превращает пентест из разовой «проверки на дыры» в непрерывный цикл: тестируем, чиним, верифицируем, повторяем. Сайт со временем становится не просто «прикрытым», а действительно устойчивым к атакам, и вы это знаете не потому, что так написано в чек-листе, а потому что проверка это подтвердила.
⁉️🤔 Частые вопросы
Нужен ли пентест, если я использую Solid Security и делаю бэкапы?
Плагины безопасности закрывают известные векторы атак, но не видят кастомных уязвимостей: самописный REST-эндпоинт без проверки прав, логику перенаправлений в теме или дыру в брошенном плагине, который числится «активным». Пентест находит именно такие нестандартные точки входа. Бэкапы же не предотвращают взлом, они помогают восстановиться после. Это разные уровни защиты, и они дополняют друг друга.
Чем пентест отличается от автоматического сканера вроде WPScan?
WPScan проверяет сайт по базе сигнатур: смотрит версию ядра, плагинов, тем и сверяет с известными CVE. Это полезно для baseline-проверки, но сканер не понимает контекста. Он не видит, что форма подписки отдает данные без валидации, а кастомная роль «менеджер магазина» случайно получила права редактора тем. Пентестер (или ручной пентест) анализирует именно логику приложения, а не только номера версий.
Как часто нужно проводить пентест?
После любого значительного изменения: крупное обновление ядра, смена темы, добавление нового критичного плагина (платежи, членство, кастомные поля). Для сайтов с высокой ценой простоя (интернет-магазин, membership-портал) оправдан плановый пентест раз в 6-12 месяцев. В идеале пентест становится частью цикла разработки: выкатили изменения → протестировали на стейджинге → поправили → в продакшен.
Можно ли провести пентест самому, без привлечения специалистов?
Базовые шаги доступны: запустить WPScan, проверить заголовки безопасности через Security Headers, пройтись по OWASP Top 10 для веб-приложений руками. Но полноценный пентест требует опыта: понимания, как комбинировать вектор атаки, как читать ответы сервера и как отличать ложное срабатывание от реальной дыры. Для коммерческого сайта разумнее заказать пентест у профильной команды, а собственные проверки использовать как гигиенический минимум между аудитами.
Что делать, если пентест нашел десятки уязвимостей, а бюджет на исправление ограничен?
Приоритизировать безжалостно. Первый эшелон: уязвимости, эксплуатируемые без авторизации (удаленный доступ к данным, RCE). Второй: проблемы в зоне аутентификации, которые позволяют повысить привилегии. Третий: defense-in-depth (логирование, заголовки, лишние открытые порты). Quick wins из шага 3 выше закрывают много пунктов малой кровью. Остальное, в план с дедлайном, не в бэклог без срока.
Защита WordPress после пентеста: с чего начать прямо сегодня
Пентест не делает сайт безопасным. Он делает видимыми дыры, которые в сайте уже есть. А безопасным сайт становится только после того, как вы эти дыры закрыли, и проверили, что они не открылись снова.
Если бюджет на профессиональный пентест пока не заложен, начните с того, что доступно прямо сейчас:
- Запустите бесплатный WPScan против своего сайта (хотя бы в пассивном режиме
--no-banner --enumerate vp) - Пройдитесь по quick wins из шага 3 — это займет час и закроет самые частые векторы атак
- Составьте инвентарь всего, что установлено в админке, и удалите то, чем не пользуетесь больше месяца
Когда дойдет до полноценного пентеста, вы уже будете к нему готовы: стейджинг поднят, плагины под контролем, роли почищены. Пентестер не потратит ваш бюджет на перечисление того, что вы и так знаете, а займется реальными уязвимостями. А это именно то, за чем вы к нему пришли.

Профессиональная команда авторов и редакторов, специализирующихся на создании качественного контента.